Marvel revela na Comic-Con a Latverian Witch: traje inédito de Avengers: Doomsday

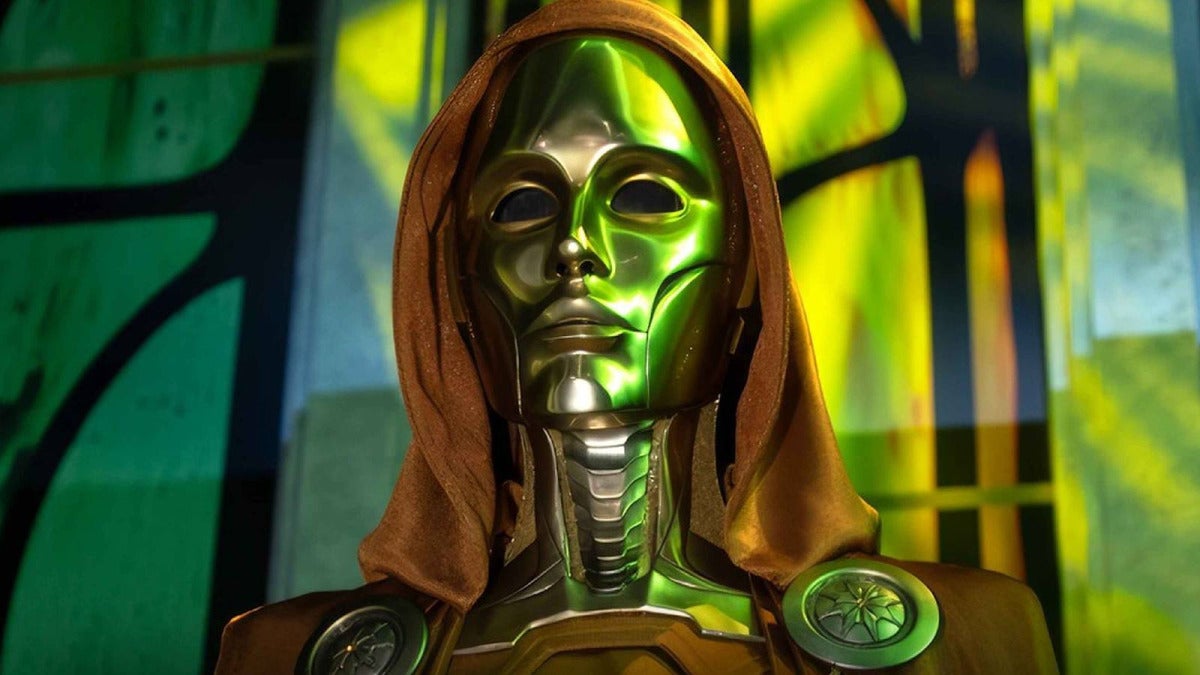
No estande de Avengers: Doomsday na San Diego Comic-Con 2026, a Marvel Studios deixou à mostra um traje inédito, identificado ali mesmo como Latverian Witch. Bastou isso para a peça virar assunto entre os fãs, muito por causa da ligação visual imediata com o universo do Doutor Destino.

O detalhe que mais mexeu com o público foi outro: a Latverian Witch não parece ser uma adaptação direta, fácil de reconhecer, de algum nome já conhecido dos quadrinhos. Só isso já bastou para transformar a revelação em um dos tópicos mais comentados do painel extraoficial da Marvel durante o evento.

A Marvel Studios ainda não confirmou oficialmente quem é a Latverian Witch. Só que o nome e o visual do figurino apontam sem muito desvio para Latveria, o reino ligado ao Doutor Destino. E como Avengers: Doomsday está sendo vendido pelo estúdio como um grande crossover do MCU, o Universo Cinematográfico da Marvel, qualquer pista que encoste no vilão ganha peso na mesma hora.

Entre os fãs, a teoria mais forte diz que a Latverian Witch pode ser uma variante de Wanda Maximoff, a Feiticeira Escarlate. O raciocínio passa tanto pelo uso da palavra witch quanto pelos rumores, que voltam de tempos em tempos, de que Elizabeth Olsen pode retornar ao MCU. Não existe confirmação oficial, claro, mas a mistura de magia, mistério e contexto multiversal mantém essa possibilidade bem acesa.

Tem também uma segunda leitura, bastante repetida desde a exibição do traje: a personagem poderia ser Cynthia von Doom, mãe de Victor von Doom, o Doutor Destino, nos quadrinhos. Nos comics, Cynthia tem uma ligação direta com magia e com a origem trágica do personagem. Por isso, a presença dela faria bastante sentido em um filme que talvez queira cavar mais fundo nas motivações do novo grande antagonista da saga.

O figurino mostrado na San Diego Comic-Con 2026 reforça ainda mais esse caminho. Ele traz um manto verde com capuz, detalhes de armadura metálica e uma máscara prateada, um conjunto que praticamente grita Doutor Destino e conversa de forma instantânea com a identidade visual de Latveria. Depois da primeira aparição, relatos de quem passou pelo evento também mencionaram outras versões do traje em cores diferentes, incluindo amarelo e roxo. A partir daí, parte do público começou a tratar a exibição como uma espécie de mostra de variantes, ou até como um efeito de mudança de cor pensado para deixar a personagem ainda mais enigmática.

E isso puxou uma terceira teoria.

Se existem vários trajes, talvez não exista apenas uma Latverian Witch. Nessa leitura, Victor von Doom poderia comandar um grupo de bruxas, ou mesmo um coven ligado a Latveria. A ideia aumenta bastante a escala mística do filme e também ajuda a explicar por que o longa vem sendo tratado como um encontro gigantesco entre Vingadores, Quarteto Fantástico e X-Men.

Com estreia marcada para 18 de dezembro de 2026, Avengers: Doomsday já chega cercado de expectativa, ainda mais com Robert Downey Jr. no papel de Doutor Destino. Ainda não dá para bater o martelo sem um comunicado oficial da Marvel Studios, mas o material exibido na San Diego Comic-Con 2026 deixa a impressão de que a Latverian Witch acabou de virar uma das peças mais intrigantes desse quebra-cabeça. E você, arrisca algum palpite?
Netflix reforça aposta em minisséries de mistério: temporadas curtas e resolução clara

A Netflix acabou de dobrar a aposta nas minisséries de mistério. Esse formato virou um dos caminhos mais seguros da plataforma para segurar o público do início ao fim: temporadas curtas, história fechada e a promessa, sempre muito sedutora, de que as respostas vão chegar.

Netflix Baixar

Não é difícil entender por quê. Entre as opções do catálogo, poucas funcionam tão bem para puxar uma maratona de fim de semana quanto uma trama que já nasce com começo, meio e fim. E os números ajudam a sustentar essa escolha. No primeiro semestre de 2026, o thriller de seis episódios “His & Hers” foi a série mais assistida do serviço, com média de 25,6 milhões de espectadores, segundo a Netflix. Antes dele, produções como “Fool Me Once” já tinham entrado na lista dos conteúdos em língua inglesa mais populares da plataforma, também de acordo com a empresa.

O apelo está nessa combinação de conveniência com retorno rápido. Em vez de manter você preso por anos à espera de respostas, as minisséries entregam uma história inteira em poucos capítulos. Para a Netflix, isso significa um produto com grande capacidade de gerar binge-watching e um poder alto de recomendação.

Analistas do setor costumam tratar esse tipo de produção como algo mais próximo de “filmes longos” repartidos em episódios. As narrativas são mais enxutas, a produção costuma vir bem cuidada, e o roteiro quase sempre chega com menos sobra. Num ambiente em que a disputa pela sua atenção é brutal, esse modelo entra sem esforço no ritmo acelerado e intenso do streaming.

Também ajuda o fato de o gênero ser bastante maleável. Dentro da mesma prateleira cabem coisas muito diferentes: de um whodunnit elegante passado em um casamento de milionários, como “The Perfect Couple”, ambientado em Nantucket, até dramas investigativos britânicos bem mais secos e sombrios. Aí entram suspense com humor, intriga familiar, segredos da elite e, do outro lado, histórias mais pesadas conduzidas por detetives atormentados.

O elo entre essas produções está na mistura de quebra-cabeça com drama emocional. É essa fórmula que mantém você ligado, não só pela curiosidade de descobrir o que aconteceu, mas pelo envolvimento com os personagens. Se há um nome no centro dessa estratégia, ele ainda é Harlan Coben. Segundo a Netflix, a plataforma mantém um acordo para adaptar 14 livros do autor; “I Will Find You” passou de 85 milhões de visualizações depois da estreia, e “Run Away” somou quase 80 milhões de horas assistidas já na primeira semana. Esse conjunto consolidou um tipo de adaptação que quase sempre aparece nos rankings, puxado por reviravoltas rápidas, segredos de família, suspense contínuo e uma resolução bem definida.

Essa expansão também já ganhou fôlego fora do eixo tradicional. Entre os exemplos mais recentes está a produção norueguesa “Jo Nesbø’s Detective Hole”, lançada em março de 2026, que estreou com 100% no Rotten Tomatoes, segundo o próprio Rotten Tomatoes, e ainda entrou no top 10 dos Estados Unidos, de acordo com a Netflix. A espanhola “The Innocent” vai na mesma linha e é outro exemplo de como o gênero encontra público com facilidade fora do circuito anglófono.

Mesmo assim, a conversa sobre minisséries de mistério ainda gira muito em torno de produções dos Estados Unidos, do Reino Unido, da Espanha e dos países nórdicos. Há espaço de sobra para dar mais visibilidade a obras de outras regiões e também a subgêneros menos explorados, como mistérios com tecnologia, ficção científica, horror ou temas ambientais. Por enquanto, porém, o recado do público parece bem direto: quando a Netflix acerta num bom mistério em poucos episódios, a chance de ele virar sua próxima obsessão de fim de semana continua enorme. E você, arrisca algum palpite?

Apple Watch: Apple acaba de destacar resgate real em vídeo

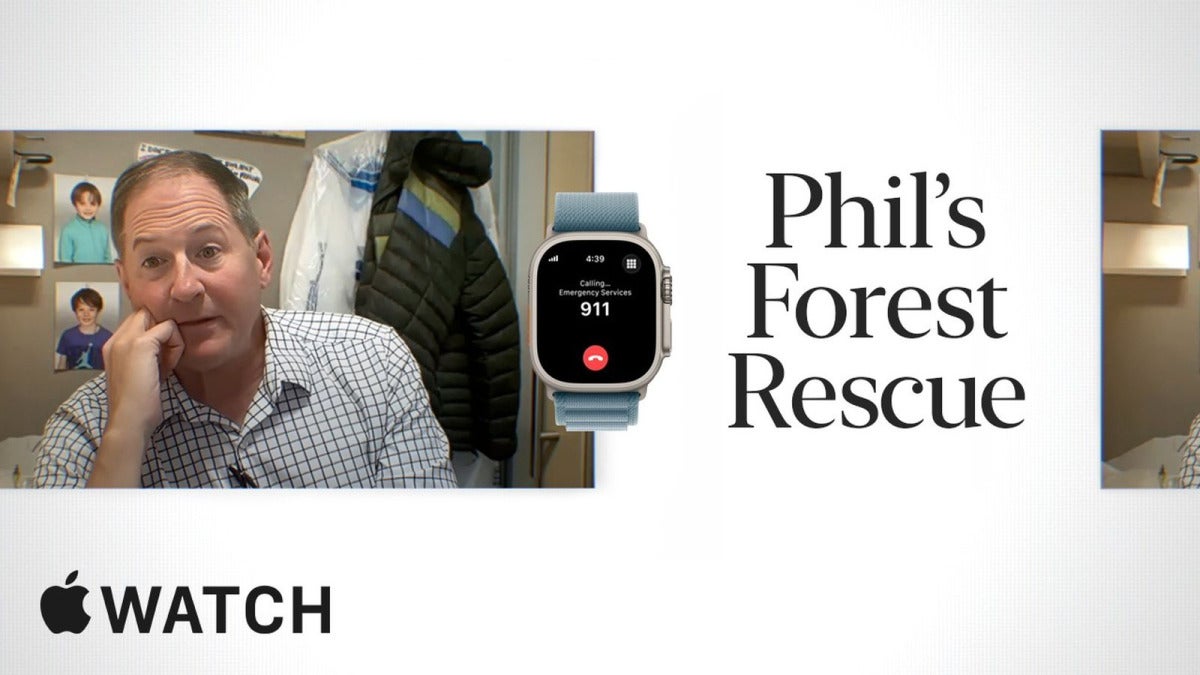
A Apple publicou hoje um vídeo curto para mostrar, de forma bem concreta, como os recursos de segurança do Apple Watch podem fazer diferença quando a situação aperta. No vídeo, a empresa conta a história de Phil, um homem que sofreu um acidente enquanto fazia mountain bike e acabou recebendo ajuda com apoio das funções de SOS do relógio.

A ideia reforça um dos argumentos mais fortes do wearable neste momento: ele não serve só para acompanhar treino, contar passos ou entregar notificações no pulso. Também pode funcionar como uma camada extra de proteção em emergências de verdade. E isso pesa cada vez mais para certos públicos, sobretudo quem pratica atividades ao ar livre, idosos e pessoas que já têm alguma preocupação com a própria saúde.

Segundo a Apple, foi justamente o acidente de Phil que acionou essa cadeia de assistência viabilizada pelo Apple Watch.

O recurso mais conhecido nesse tipo de situação é o Fall Detection, ou Detecção de Queda. De acordo com a Apple, ele usa acelerômetro e giroscópio para perceber quando acontece uma queda forte.

Se o Apple Watch entende que houve um impacto severo e o usuário continua imóvel por cerca de um minuto, ele pode iniciar automaticamente uma chamada para os serviços de emergência. A Apple afirma ainda que o sistema também consegue compartilhar a localização da pessoa com os contatos de emergência cadastrados, o que acelera o socorro mesmo quando o usuário não consegue pedir ajuda sozinho.

É justamente essa automação que está no centro do vídeo da Apple. Num acidente com perda de consciência, confusão mental ou limitação de movimento, segundos fazem diferença, e o Apple Watch pode agir antes mesmo de a pessoa conseguir pegar o celular.

A Detecção de Queda e as funções ligadas ao Emergency SOS estão disponíveis, segundo a Apple, no Apple Watch Series 4 em diante. Na prática, isso quer dizer que a ferramenta já está presente em uma base instalada bem grande.

Nos últimos anos, a Apple também ampliou esse pacote de segurança.

Hoje, os modelos mais recentes trazem o Crash Detection, pensado para acidentes graves de carro, segundo a empresa.

Nos aparelhos premium mais novos, como o Apple Watch Ultra 3, a companhia também adicionou o Emergency SOS via satélite, voltado para cenários sem sinal de celular ou Wi‑Fi. É um avanço que faz bastante sentido para quem pega trilha, pedala em áreas remotas ou pratica esportes outdoor.

O caso de Phil está longe de ser único. Histórias parecidas envolvendo o Apple Watch já apareceram várias vezes, incluindo o resgate de um ciclista de montanha em 2019, depois de ele ficar inconsciente, além de episódios posteriores com ciclistas, nadadores e esquiadores.

Essa repetição ajudou a transformar os recursos de segurança em um argumento de compra muito forte. Para muita gente, o Apple Watch deixou de ser só um acessório cômodo do dia a dia e passou a ser visto como um dispositivo com utilidade real em saúde e emergência.

Claro, isso não quer dizer que o sistema seja impecável.

Serviços de emergência já relataram chamadas falsas disparadas por Fall Detection e Crash Detection, inclusive durante atividades como esqui e até em brinquedos radicais.

Nos modelos sem conectividade celular, algumas dessas funções também podem depender de um iPhone por perto. E, como acontece com qualquer wearable, o Apple Watch precisa estar carregado para cumprir esse papel.

Mesmo com essas limitações, a direção da Apple é bem nítida: posicionar o Apple Watch como um dispositivo de segurança pessoal.

Esse discurso vem junto de um conjunto mais amplo de recursos de monitoramento de saúde, como alertas para fibrilação atrial, apneia do sono e hipertensão, funções que, em alguns casos, já ajudaram em diagnósticos precoces.

No fim das contas, o novo vídeo da Apple não revela nada inédito. O que ele faz é reforçar por que o Apple Watch continua sendo visto por muitos usuários como um gadget capaz de ir bem além do fitness.

Hyundai enfrenta paralisações por Atlas: tensão com sindicato cresce

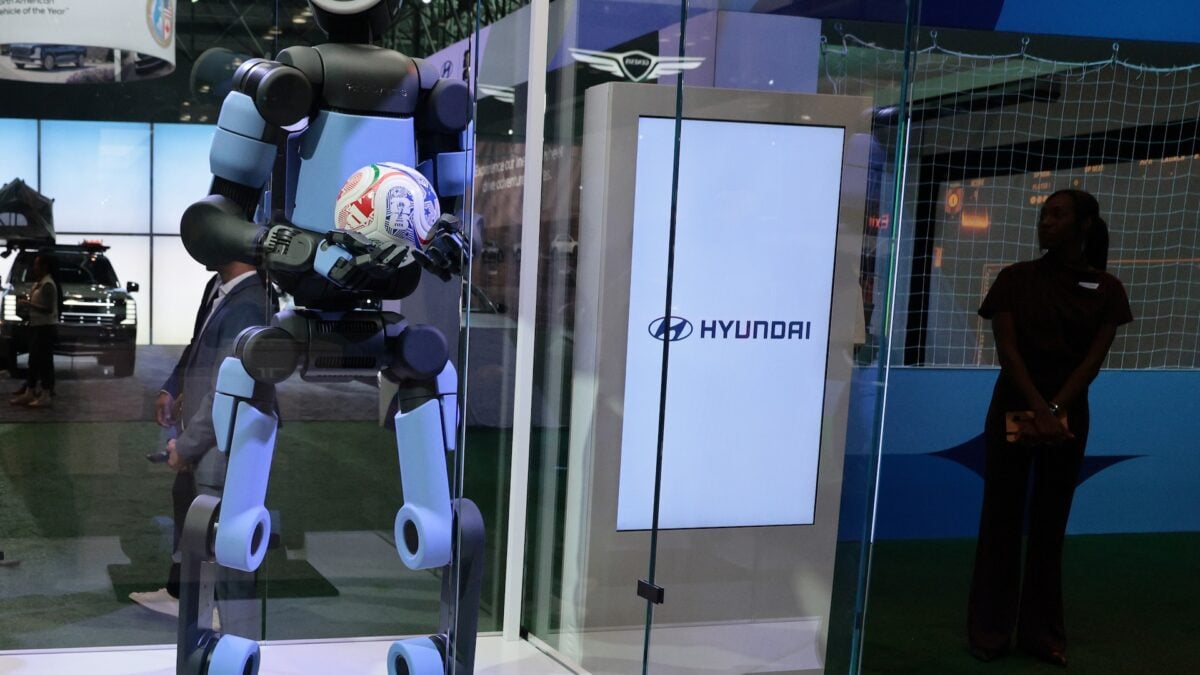
A Hyundai Motor, montadora sul-coreana, abriu em meados de julho de 2026 uma nova frente de atrito com seu sindicato por causa dos robôs humanoides Atlas, da Boston Dynamics, informou a Reuters.

Na Coreia do Sul, dezenas de milhares de funcionários sindicalizados da Hyundai começaram paralisações parciais também em meados de julho de 2026, reagindo aos planos de levar esses robôs para a manufatura. O caso já é tratado por analistas como um teste de peso para a relação entre trabalho industrial e robótica avançada. O centro da disputa não está em barrar as máquinas. O sindicato da Hyundai, que representa cerca de 40 mil trabalhadores, quer ter poder formal para influenciar a forma como a automação será colocada em prática, além de garantias concretas para proteger empregos, renda e condições de trabalho à medida que a tecnologia avança, de acordo com a Reuters.

Entre as reivindicações estão a troca do pagamento por hora por salários mensais fixos, a ampliação da aposentadoria de 60 para 65 anos e reajustes de salários e bônus, segundo a Reuters. Na prática, o recado é direto: se os robôs elevarem a produtividade, os trabalhadores querem atravessar essa transição sem carregar sozinhos o custo social da mudança. Aí está uma diferença importante em relação a disputas trabalhistas mais tradicionais, porque o foco pesa menos em impedir a tecnologia e mais em negociar o que ela vai provocar.

O cenário é delicado por um motivo bem concreto. A Coreia do Sul já é a economia manufatureira mais automatizada do mundo, com 1.012 robôs industriais para cada 10 mil trabalhadores da indústria, mais de seis vezes a média global, segundo dados citados pela Reuters. Ao mesmo tempo, o governo incentiva fábricas inteligentes e novas ondas de automação para enfrentar a concorrência internacional e o envelhecimento da população. Não surpreende, então, que o conflito na Hyundai esteja sendo acompanhado de perto: para especialistas, a disputa pode mostrar se os sindicatos ainda conseguirão moldar a adoção de robôs humanoides antes que esse uso vire padrão no setor. Carl Benedikt Frey, da Universidade de Oxford, está entre os analistas que enxergam o caso como um termômetro relevante do poder de barganha do trabalho organizado nesta nova fase da robótica industrial, segundo a Reuters.

A Hyundai quer começar a implantar os robôs Atlas em sua fábrica não sindicalizada na Geórgia, nos Estados Unidos, até 2028. No início, a ideia é usar os robôs em tarefas repetitivas e fisicamente exigentes. Depois, ampliar o uso para atividades de montagem mais complexas até 2030, de acordo com a Reuters. No horizonte mais longo, a ambição é maior ainda: a empresa trabalha com uma capacidade anual de produção de até 30 mil robôs humanoides. Isso mostra que o projeto está longe de ser apenas um teste e já faz parte de uma estratégia industrial mais ampla, segundo a Reuters.

E a montadora não se move sozinha. A Mitsubishi planeja iniciar a produção em massa de robôs humanoides para fábricas a partir de 2027; a Toyota já testou esse tipo de equipamento no Canadá; a Nissan avalia aplicações; e a BMW já colocou humanoides para trabalhar na Alemanha, segundo a Reuters. Mesmo assim, a pergunta mais espinhosa continua no ar: quem vai ficar com os ganhos de produtividade? Até aqui, o debate público falou mais em conflito do que em cooperação, e ideias como requalificação, transição planejada e programas conjuntos entre empresa e sindicato ainda aparecem pouco, justo num momento em que isso pode fazer toda a diferença para que automação não vire sinônimo de insegurança no trabalho. E você, arrisca algum palpite?

Imagem: Reuters

Galaxy S26 Ultra: Samsung já investiga manchas vermelhas na tela

A Samsung confirmou que abriu uma investigação interna para apurar um problema relatado por donos do Galaxy S26 Ultra: algumas unidades estariam ganhando, aos poucos, uma tonalidade vermelha ou rosada na tela. Até aqui, a empresa diz que ainda não conseguiu identificar a origem da falha e, por enquanto, não anunciou recall, programa especial de reparo nem atualização corretiva.

Samsung Members Baixar

Os relatos que circulam em plataformas como Reddit e Naver não falam de um simples ajuste ruim de cor no sistema inteiro. O que os usuários descrevem é outra coisa: uma descoloração mais concentrada, quase sempre no centro do painel. Em alguns casos aparece como um tom rosado bem leve; em outros, como uma “mancha” avermelhada que fica mais fácil de perceber quando o fundo é claro.

Também chama atenção o momento em que o defeito aparece. Pelos relatos publicados desde pelo menos março no Reddit e no Naver, o problema normalmente não surge logo que o aparelho sai da caixa. Em muitos casos, ele passaria a ser notado só depois de dois ou três meses de uso, o que fortalece a suspeita de algum tipo de alteração progressiva ou degradação no display.

Há mais um detalhe citado por usuários nessas mesmas discussões, tanto no Reddit quanto no Naver: o problema não teria ficado restrito a aparelhos de consumidores. Algumas menções envolvem unidades de demonstração em lojas, o que enfraquece a ideia de um lote isolado usado apenas em condições domésticas. Mesmo assim, ninguém sabe ao certo quantos celulares foram afetados.

O fato de a própria Samsung ter confirmado a abertura de uma investigação interna mostra que o volume de queixas já foi suficiente para levar a empresa a uma apuração formal. Ainda assim, nada mudou no posicionamento oficial até agora: não há indicação de recall, programa especial de reparo ou atualização corretiva.

Entre as teorias mais comentadas por usuários e por quem acompanha o caso, uma das principais envolve o novo recurso de hardware chamado Privacy Display. A função foi apresentada pela Samsung como uma forma de reduzir o ângulo de visão da tela e dificultar que outras pessoas vejam o conteúdo de lado. Para fazer isso, ela mexe na maneira como a luz é emitida no nível dos pixels. A suspeita é que essa nova estrutura possa acabar afetando a uniformidade do painel com o passar do tempo e, daí, contribuir para o aparecimento desse tom avermelhado no centro da tela.

Display Tester Baixar

É uma hipótese que faz sentido. Mas, por enquanto, continua sendo só isso: hipótese. A Samsung ainda não confirmou essa explicação. E, nas discussões sobre o tema, aparecem outras possibilidades também, como estresse desigual sobre os pixels OLED por causa do novo desenho do painel ou até uma degradação localizada precoce. Ainda faltam evidências para bater o martelo em burn-in ou em qualquer outro tipo específico de falha.

Neste momento, a leitura mais comum entre usuários e observadores é que o problema tem mais cara de hardware do que de software. Se essa suspeita estiver certa, uma atualização simples talvez não resolva. Nesse cenário, os consumidores afetados poderiam acabar precisando trocar a tela ou até receber uma substituição completa do aparelho.

O caso ainda se soma a outras discussões recentes sobre o display do Galaxy S26 Ultra. Antes mesmo de surgirem as manchas vermelhas, já existiam relatos de cansaço visual e até náusea, algo que alguns observadores também associaram ao Privacy Display. Além disso, houve debate em torno da escolha da Samsung por um painel de 8 bits com simulação de 10 bits.

Se você perceber esse tipo de alteração, o mais prudente agora é registrar imagens do defeito, verificar a situação da garantia e procurar o suporte da Samsung. Até a investigação avançar, a causa exata segue em aberto.

INTERCAL volta aos holofotes: a linguagem que exigia “por favor”

O compilador original da INTERCAL, linguagem de programação esotérica criada em 1972, foi redescoberto e publicado agora, em junho de 2025. Quando a descoberta veio a público, também em junho de 2025, ela trouxe de volta a curiosidade em torno de uma das criações mais estranhas, e também mais influentes, da história da computação.

ChatGPT Baixar

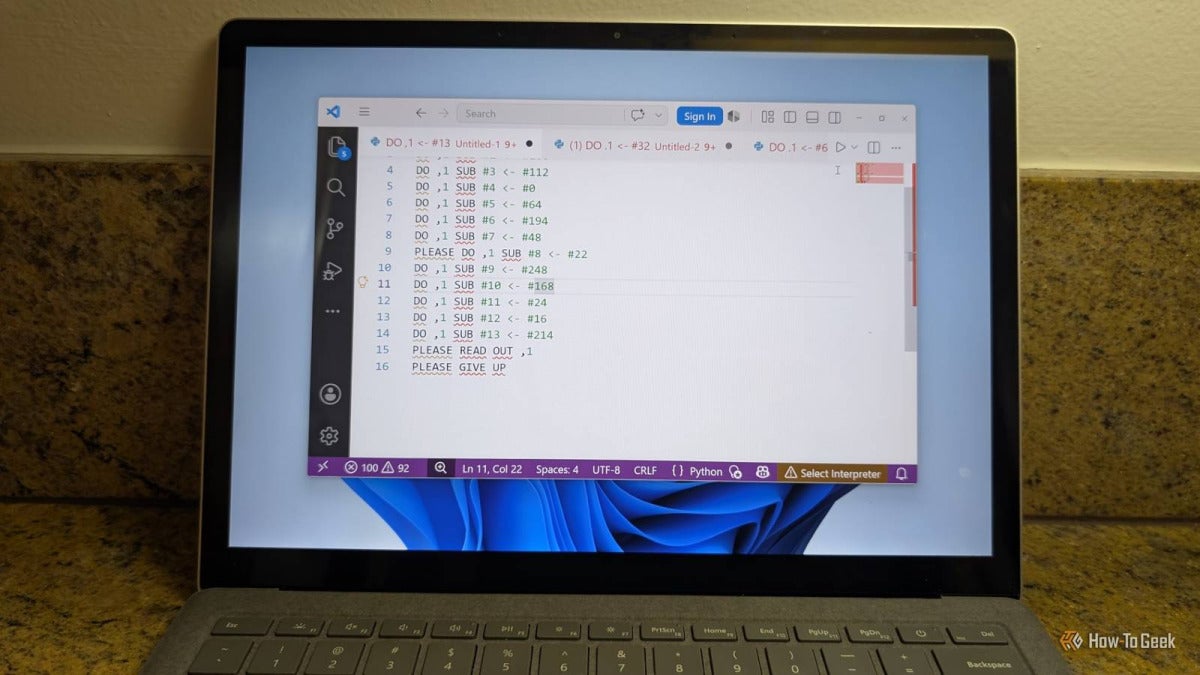
Criada em 1972, a linguagem ficou conhecida por obrigar o programador a usar a palavra “PLEASE” no código e por punir tanto a falta de educação quanto o excesso de gentileza.

INTERCAL é a sigla de “Compiler Language With No Pronounceable Acronym”, algo como “linguagem compilada sem acrônimo pronunciável”. Don Woods e James M. Lyon, então estudantes de Princeton, a criaram não como ferramenta prática, mas como uma piada cuidadosamente montada sobre o design das linguagens de programação.

A proposta era satirizar a complexidade arbitrária das linguagens contemporâneas da época, levando tudo ao limite de um jeito deliberadamente contraintuitivo. Por isso, a INTERCAL vinha com instruções como “IGNORE” e “FORGET”, além do infame “COME FROM”, uma paródia do tradicional “GOTO”.

Esses comandos não existiam para facilitar o fluxo do programa. Faziam justamente o contrário: tornavam a lógica propositalmente difícil de acompanhar. Até a entrada e a saída foram desenhadas para irritar. Na versão original da INTERCAL, os números de entrada precisavam ser escritos por extenso em inglês, enquanto a saída aparecia numa forma distorcida de numerais romanos.

E, mesmo com toda essa absurdidade, a INTERCAL é Turing-completa. Em termos teóricos, isso quer dizer que a linguagem pode realizar qualquer computação que uma máquina de Turing universal seja capaz de executar, desde que alguém tenha paciência suficiente para programá-la.

Esse detalhe ajudou a transformar a INTERCAL em algo maior do que uma simples curiosidade. A linguagem é amplamente vista como uma das primeiras linguagens esotéricas, ou esolangs, e abriu caminho para uma comunidade inteira de projetos criados como sátira, arte ou comentário sobre a própria cultura da programação.

Quase meio século depois, a redescoberta do compilador original só reforça esse legado: nem toda inovação em tecnologia nasce para ser útil. Algumas aparecem para provocar, confundir e, de quebra, pedir “por favor”.

LastPass acaba de confirmar nova violação: ataque via Klue expôs dados, não senhas

A LastPass, gerenciador de senhas da empresa que leva o mesmo nome, confirmou agora uma nova violação de dados, ocorrida em junho de 2026. De acordo com a própria companhia, o problema nasceu de um ataque de cadeia de suprimentos envolvendo a Klue, plataforma de inteligência de mercado usada por ela e conectada aos seus ambientes no Salesforce e no Gong.

Bitwarden Baixar

No relato divulgado pela empresa, os invasores primeiro comprometeram a Klue, depois roubaram tokens OAuth mantidos pela fornecedora para diferentes clientes e, com essas credenciais em mãos, conseguiram entrar em sistemas da LastPass para extrair dados. O alívio, desta vez, é outro: a empresa diz que cofres de senhas, senhas propriamente ditas e senhas-mestras não foram expostos.

Entre as informações que podem ter sido afetadas com mais chance, a LastPass cita nomes de clientes, números de telefone, endereços de e-mail, endereços físicos e postais, dados de casos de suporte e registros ligados a vendas ou ao CRM.

Para quem usa o serviço, o risco mais imediato não parece ser o acesso direto às contas guardadas no gerenciador de senhas. O problema está mais no que pode vir depois: uso dessas informações em campanhas de phishing e golpes de engenharia social. No aviso enviado aos clientes, a LastPass pediu atenção redobrada a mensagens, ligações e e-mails que pareçam partir da própria empresa, porque criminosos podem se apoiar nos dados roubados para tornar abordagens fraudulentas mais convincentes.

O quadro descrito pela LastPass é o tipo clássico de ataque à cadeia de suprimentos. O alvo não foi a empresa de forma direta; o caminho passou por um terceiro que já tinha integração com seus sistemas. Neste caso, a Klue mantinha tokens que permitiam conexão com ambientes de clientes e, segundo a LastPass, foram justamente esses tokens que abriram a porta para o Salesforce da companhia e para a exfiltração das informações.

Na resposta ao incidente, a LastPass afirma que abriu uma investigação, revogou os tokens comprometidos e desativou ou encerrou o acesso de funcionários à Klue, enquanto tenta medir o tamanho real do problema. Relatos sobre a invasão à Klue apontam um ator conhecido como “Icarus” como responsável pelo ataque. Esses mesmos relatos dizem que o caso não ficou restrito à LastPass: outras organizações também teriam sido atingidas, entre elas Recorded Future, Tanium, Jamf, Sprout Social, Gong e Insurity. Isso dá uma ideia do alcance que a campanha pode ter tido.

Para quem usa a plataforma, a recomendação mais prática agora é simples: desconfiar ainda mais de comunicações não solicitadas. E-mails pedindo redefinição de conta, contatos que mencionem chamados de suporte reais ou mensagens com dados pessoais corretos pedem cuidado extra. Vale checar o remetente com calma, não clicar em links recebidos por e-mail e entrar na LastPass digitando o endereço manualmente no navegador.

Mesmo sendo menos grave do que um vazamento de cofres, esse novo incidente volta a colocar a segurança da LastPass sob suspeita. A razão é conhecida. A empresa ainda carrega o desgaste do grande ataque de 2022, confirmado por ela na época, que terminou com o roubo de backups de cofres de clientes e foi seguido por relatos de cofres descriptografados e perdas de criptomoedas. Depois daquele episódio, a companhia ainda enfrentou uma multa de 1,23 milhão aplicada pelo Information Commissioner’s Office (ICO) em 2025, além de um acordo coletivo de 24,5 milhões.

Desta vez, as senhas não foram expostas. Ainda assim, a nova violação aumenta a lista de incidentes de segurança associados à marca e dá aos clientes mais um motivo para tratar com desconfiança qualquer contato inesperado que apareça usando o nome da LastPass.