Em qualquer equipamento, instalar aplicativos de fontes não reconhecidas é um enorme risco para a segurança. Um dos que ultimamente está chamando a atenção é o CrashStealer, um malware que se faz passar pelo próprio CrashReporter da Apple para roubar informações muito sensíveis.
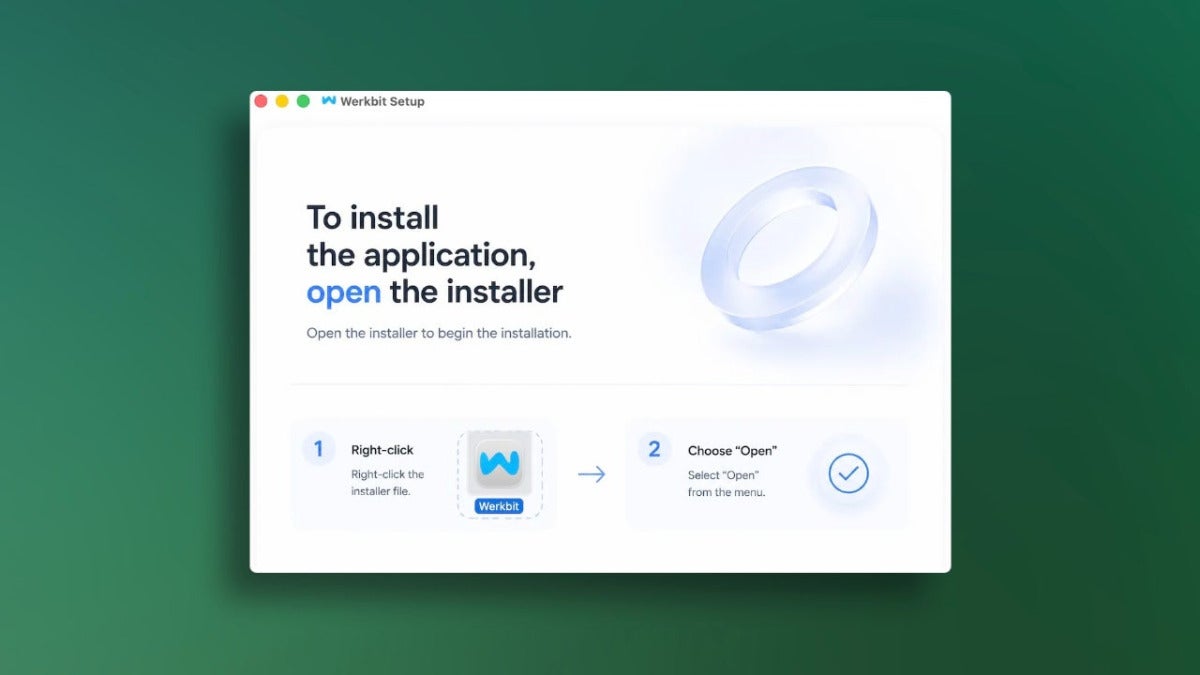
Detectado pelo Jamf Threat Labs, esse software busca roubar informações como as senhas do chaveiro, dados de navegadores e extensões de carteiras de criptomoedas. O mais surpreendente é que esse malware apareceu em um aplicativo chamado Werkbit que chegou a ser notarizado pela Apple e, com isso, driblou a proteção do Gatekeeper sem levantar suspeitas.
Como o CrashStealer atua
O CrashStealer imita de forma muito convincente o processo de instalação de um app oficial do macOS, baixando um falso CrashReporter.app que parece legítimo. Ao abri-lo, ele solicita acesso total ao disco “para administração do sistema” e mostra uma janela de senha idêntica à do macOS. A senha digitada, no entanto, é usada para acessar o chaveiro e capturar dados como:
- Informações de navegadores e gerenciadores de senhas.
- Extensões de carteiras de criptomoedas (mais de 80 compatíveis).
- Documentos e downloads que possam ser valiosos.
Todos esses dados são criptografados com AES-256-GCM e enviados a um servidor controlado pelos atacantes.
Como nos proteger desse engano
Para evitar esse tipo de ataque, devemos lembrar que o CrashReporter da Apple já vem integrado ao macOS e nunca requer download independente. Se encontrarmos um instalador que use esse nome ou que peça a senha assim que for aberto, todos os alarmes devem soar.
A melhor recomendação, no entanto, é baixar aplicativos apenas de fontes confiáveis. Aqui, a App Store nos oferece a melhor garantia, pois a Apple audita o conteúdo e o comportamento dos aplicativos antes de admiti-los na loja.
No caso do Werkbit, a Apple já revogou os certificados, então esse vetor de ataque foi anulado, mas o CrashStealer pode voltar com outros disfarces, por isso é fundamental que estejamos atentos.
