Avengers: Doomsday toont op Comic-Con de Latverian Witch: fans speculeren direct

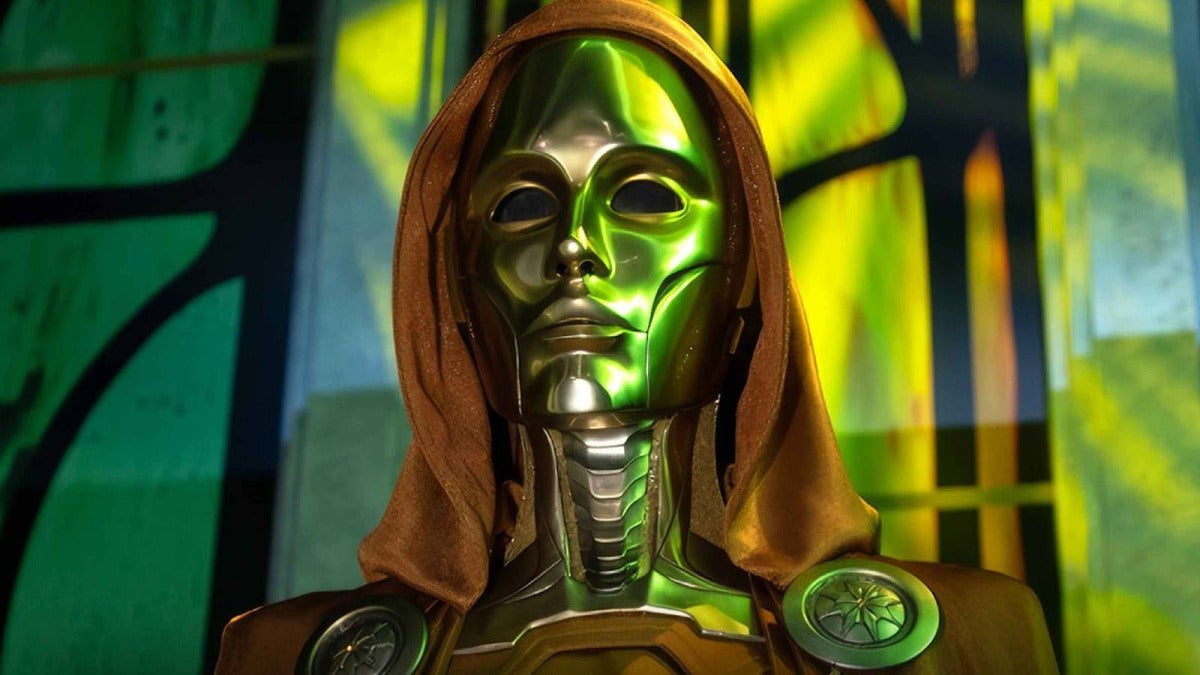
Avengers: Doomsday heeft op San Diego Comic-Con 2026 meteen een nieuwe golf aan speculatie losgemaakt. Aanleiding was een opvallend kostuum dat bezoekers koppelden aan de Latverian Witch, een naam die niet direct terug te leiden is naar één bestaand personage uit de Marvel-comics. En dus schoot de discussie onder fans alle kanten op: gaat het hier om een volledig nieuw MCU-personage, om een variant van iemand die we al kennen, of om een veelzeggende hint over hoe groot de rol van Doctor Doom in de film echt wordt?
Disney+ Downloaden

Niet alleen die naam trok de aandacht. Het ontwerp zelf deed dat net zo goed. Volgens mensen die erbij waren bestond de outfit uit een groene capuchonmantel, metalen pantseraccenten en een zilver masker. Dat riep bijna direct beelden op van Doctor Doom, die in de comics en in eerdere verfilmingen al jaren met precies dat soort iconische visuele kenmerken wordt geassocieerd. En zodra daar ook nog Latveria bij komt, het fictieve thuisland van Doctor Doom, wordt die link alleen maar moeilijker te negeren.

Voor MCU-fans maakt dat het meteen interessanter, want alles wijst erop dat Doctor Doom een centrale rol krijgt in Avengers: Doomsday. Robert Downey Jr. zou hem gaan spelen, en dat maakt elk detail dat ook maar een beetje naar Doom ruikt automatisch groter nieuws.

Alsof één raadselachtig kostuum nog niet genoeg stof tot praten gaf, meldden bezoekers van San Diego Comic-Con 2026 ook varianten in andere kleuren, onder meer geel en paars. Daaruit zijn grofweg twee grote theorieën ontstaan. Of het gaat om één personage met een kostuum dat van kleur verandert als visueel effect, mogelijk gekoppeld aan magie of verschillende realiteiten. Of Marvel strooit hier bewust met hints naar meerdere Latverian Witches, misschien een groep, misschien zelfs een volledige coven die onder Doctor Doom opereert.

Als dat inderdaad de richting is, dan lijkt Avengers: Doomsday niet alleen te mikken op brute kracht en multiverse-chaos, maar ook op een duidelijk magischer kant van het verhaal. Dat zou eigenlijk heel goed passen bij Doctor Doom. In de comics is hij tenslotte niet alleen een wetenschappelijk genie, maar ook iemand met stevige banden met mystiek en occulte krachten.

De bekendste theorie komt alsnog uit bij Wanda Maximoff, beter bekend als Scarlet Witch. Of nog specifieker: een variant van Wanda uit een andere realiteit. Alleen al door het woord “Witch” voelt die koppeling logisch, zeker als je ervan uitgaat dat de film zwaar leunt op multiverse-elementen.

Er gaat ook een andere populaire naam rond: Cynthia von Doom, de moeder van Victor von Doom. In de comics is zij een belangrijke en tragische figuur, met een sterke connectie met hekserij en duistere magie. Als Marvel Cynthia von Doom echt in het MCU introduceert, geeft dat Doctor Doom als personage meteen extra lading. Zijn motieven in de film zouden daar ook een stuk sterker en persoonlijker door kunnen worden.

Voorlopig zegt Marvel natuurlijk niets. Avengers: Doomsday staat gepland voor 18 december 2026, en met een opzet waarin de Avengers, de Fantastic Four en de X-Men het opnemen tegen Doctor Doom voelt zo’n Comic-Con-tease allesbehalve toevallig.

De Latverian Witch zou dus zomaar een van de meest opvallende nieuwe puzzelstukken kunnen worden in de volgende grote MCU-crossover.
Netflix-mysteryminiseries domineren nu: kijkers kijken ze in één weekend uit

Op Netflix trekken mysteryminiseries op dit moment massaal kijkers. Afgeronde thrillers en whodunnits, verhalen die in één seizoen beginnen en eindigen, belanden steeds opnieuw bovenaan de Netflix-lijsten. Logisch ook: ze geven precies dat gevoel van een complete binge, zonder dat je je vastlegt op een reeks die eindeloos doorgaat.

Netflix Downloaden

Die aanpak werkt inmiddels zó goed dat het genre is uitgegroeid tot een van de veiligste hitmachines van Netflix. Voor een streamingdienst die leeft van kijktijd is dat bijna ideaal. Een strak opgebouwd mysterie met een duidelijk slot verleidt je moeiteloos tot “nog één aflevering”, en voor je het weet is het zondagavond.

De cijfers van Netflix laten zien hoe groot die populariteit is. Tegelijk valt op hoe breed het genre inmiddels geworden is. Dat succes van mysteryminiseries zie je onder meer hieraan:

  • His & Hers. Deze zesdelige mysterythriller was volgens Netflix in de eerste helft van 2026 de best bekeken serie op het platform, met gemiddeld 25,6 miljoen kijkers.
  • Fool Me Once. Die titel uit 2024 groeide volgens Netflix uit tot een van de meest bekeken Engelstalige series op de dienst.
  • Harlan Coben. Netflix sloot eerder al een deal rond 14 boeken, en de verfilmingen en bewerkingen daarvan blijken wereldwijd opvallend stabiele hits.
  • I Will Find You. Volgens Netflix stond die serie in 2026 een maand lang bovenaan de Netflix-charts en kwam ze uit op meer dan 85 miljoen weergaven.
  • The Perfect Couple. Deze serie draait om een luxebruiloft op Nantucket, met Nicole Kidman in een hoofdrol. Daarmee sluit The Perfect Couple naadloos aan op de golf van mysteries over rijke kustfamilies, waar rijkdom, familieruzies en moord in elkaar overlopen.
  • Jo Nesbø’s Detective Hole. Dit Noorse misdaadverhaal ging in maart 2026 van start met 100% op Rotten Tomatoes en haalde volgens Netflix ook de Amerikaanse top 10.
  • The Innocent. Deze Spaanse serie liet volgens Netflix eerder al zien dat ook niet-Amerikaanse mysteries een groot publiek kunnen bereiken.

Volgens critici en mensen die de sector volgen past het miniserieformat bijna vanzelf bij streaming: compacter dan een langlopende reeks, filmischer uitgewerkt en ook gewoon makkelijker in een weekend weg te kijken.

En precies daar zit de kracht.

Dat afgeronde karakter geeft je als kijker het gevoel dat je tijd goed besteed is. Voor Netflix is Harlan Coben daarom veel meer dan een populaire schrijver. Hij is een strategische troef, omdat zijn verhalen misdaad, familiegeheimen en cliffhangers samenbrengen op een manier die internationaal werkt, los van taal of markt. Tegelijk schuift Netflix steeds nadrukkelijker richting donkerdere en internationalere misdaadverhalen.

De aantrekkingskracht zit ook niet alleen in de vraag wie het gedaan heeft. De beste mysteryminiseries combineren spanning met persoonlijk drama: huwelijken die onder druk staan, familieruzies, oude trauma’s die weer opduiken, en soms zelfs een scheut humor of melodrama. Daardoor blijf je niet alleen kijken voor de ontknoping, maar ook voor de mensen in het verhaal. Voor Netflix is dat een bijna perfecte mix: een sterke premisse, weinig afleveringen en een bevredigend einde. Precies het soort serie waar abonnees snel op klikken, en daarna in één ruk doorheen gaan.

Apple Watch opnieuw in de schijnwerpers: Apple deelt nieuw SOS-verhaal

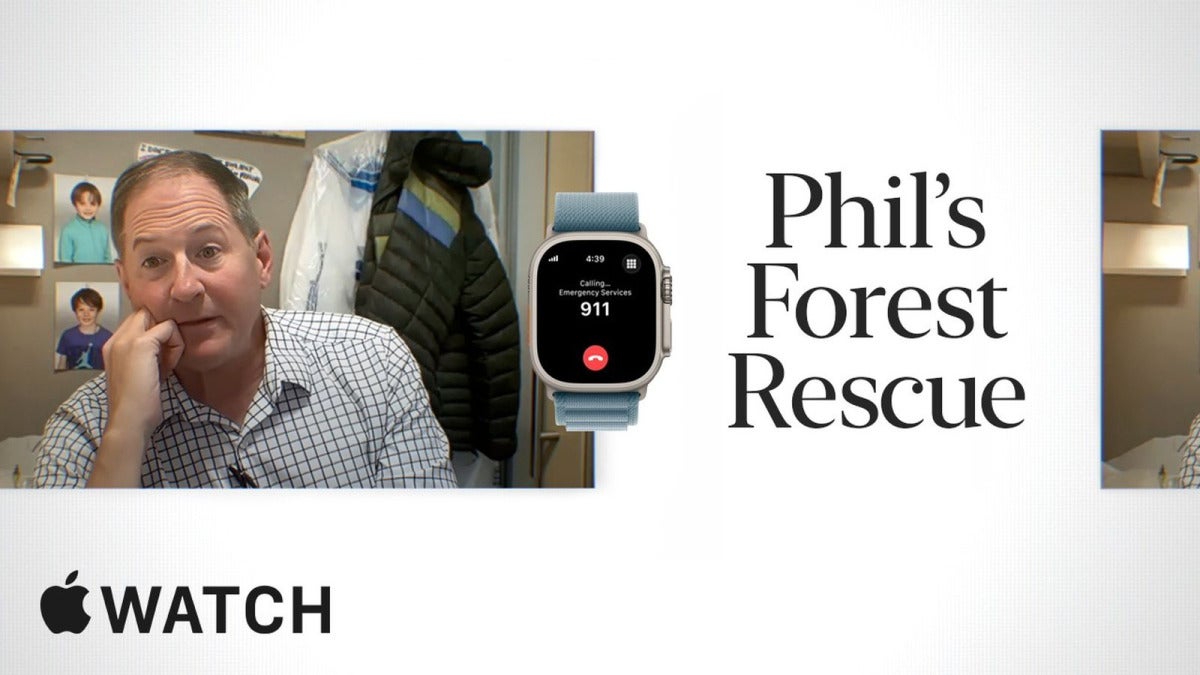
Apple zet opnieuw een praktijkgeval in om de veiligheidsfuncties van de Apple Watch onder de aandacht te brengen. In een korte video vertelt het bedrijf het verhaal van Phil, een mountainbiker die hard ten val kwam. Zijn ongeluk laat meteen zien hoe de SOS-functies van de Apple Watch werken wanneer het echt misgaat.

Life360 Downloaden

Daarmee maakt Apple nog eens duidelijk dat de Apple Watch al lang meer is dan alleen een verlengstuk van de iPhone. Het horloge wordt door Apple steeds meer neergezet als een persoonlijke veiligheidsassistent, met functies die in ernstige situaties zelf aan de bel kunnen trekken.

Volgens Apple heeft de Apple Watch onder meer deze functies:

  • Valdetectie. Met sensoren zoals de versnellingsmeter en gyroscoop probeert de Apple Watch een harde val te herkennen.
  • Automatisch hulpdiensten bellen. Merkt het horloge zo’n klap op en blijf je daarna ongeveer een minuut onbeweeglijk, dan kan het zelf de hulpdiensten inschakelen.
  • Locatie delen met noodcontacten. Op hetzelfde moment kan de Apple Watch ook je locatie doorsturen naar vooraf ingestelde noodcontacten. Juist bij ongevallen waarbij iemand gedesoriënteerd raakt of buiten bewustzijn is, kan dat veel uitmaken.
  • Beschikbaar vanaf Apple Watch Series 4. Daardoor zit Valdetectie inmiddels op een groot aantal modellen dat de afgelopen jaren is verkocht.
  • Echte reddingsverhalen als voorbeeld. Apple verwijst al langer naar dit soort gevallen om te laten zien wat die functies in de praktijk waard zijn.
  • Het verhaal van Bob Burdett uit 2019. Volgens Apple raakte deze mountainbiker na een val buiten bewustzijn. Zijn Apple Watch waarschuwde daarna zowel de hulpdiensten als zijn zoon, waardoor er snel een reddingsactie op gang kwam.
  • Meldingen uit 2024 en 2025. Apple zegt dat er toen onder meer reddingen zijn gemeld van een fietser in New York, een zwemmer in Australië en een skiër van wie de Apple Watch na een zware val automatisch gps-gegevens deelde.
  • Crash Detection. Nieuwere modellen van de Apple Watch hebben volgens Apple ook deze functie, bedoeld om zware auto-ongelukken te herkennen.
  • Emergency SOS via satelliet. Bij duurdere modellen, zoals de Apple Watch Ultra 3, noemt Apple ook deze mogelijkheid voor situaties waarin geen mobiel netwerk of wifi beschikbaar is.
  • Extra gezondheidsfuncties. Behalve de SOS-functies biedt de Apple Watch volgens Apple ook hulpmiddelen rond AFib. Die functie voor atriumfibrilleren helpt signalen van een onregelmatig hartritme op te merken. Ook slaapapneu en hypertensie passen volgens Apple binnen die bredere gezondheids- en veiligheidsaanpak.

Aan die extra veiligheidslaag zit ook een minder fraaie kant.

Hulpdiensten hebben de afgelopen jaren vaker gewezen op valse meldingen en zogeheten stille 112-oproepen die per ongeluk worden geactiveerd door Valdetectie of Crash Detection. Dat gebeurt vooral bij activiteiten als skiën, snowboarden en zelfs in achtbanen. Voor meldkamers en hulpverleners betekent dat extra druk.

Toch lijkt Apple ervan uit te gaan dat de voordelen zwaarder wegen dan de nadelen, zeker als nieuwe reddingsverhalen blijven opduiken die laten zien dat de Apple Watch op een kritiek moment echt verschil kan maken.

Hyundai krijgt stakingen om humanoïde robots: vakbond wil zeggenschap

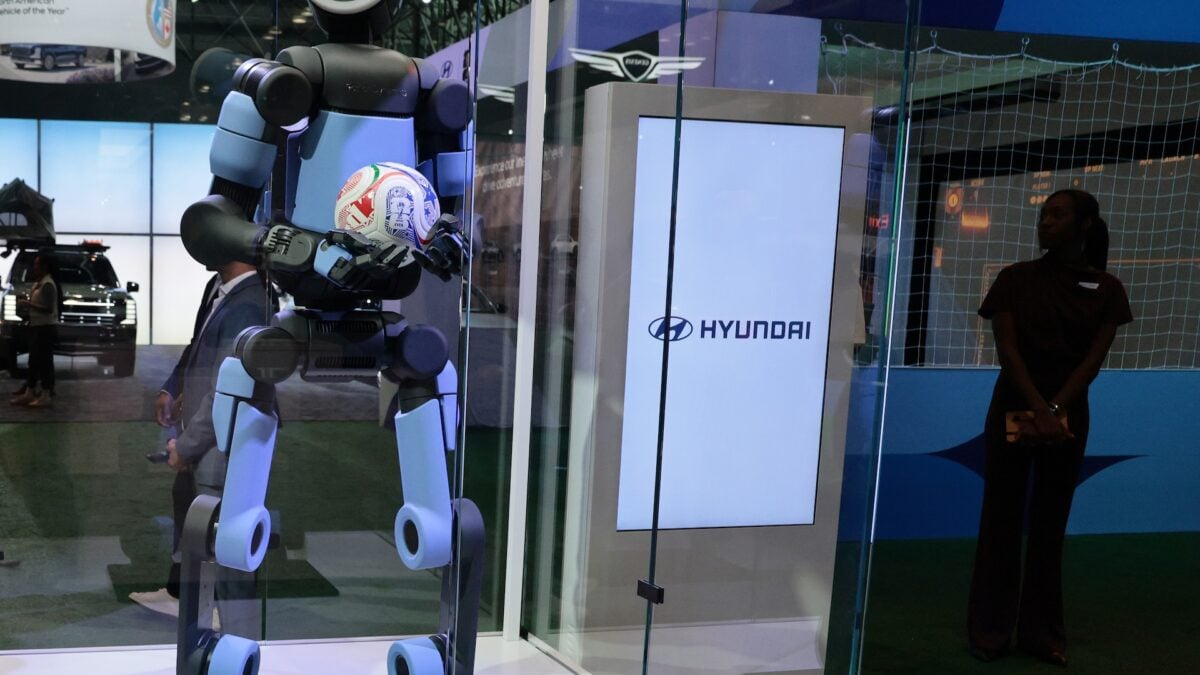
Half juli 2026 zijn tienduizenden vakbondsleden van Hyundai in Zuid-Korea begonnen met gedeeltelijke stakingen uit protest tegen de geplande inzet van Atlas, de humanoïde robot van Boston Dynamics, dat in handen is van Hyundai. Het lijkt de eerste keer dat een groot industrieel arbeidsconflict zo nadrukkelijk draait om mensachtige robots op de fabrieksvloer.

Opvallend genoeg wil de vakbond die robots niet verbieden.

De strijd gaat vooral over iets anders: wie beslist over de invoering, en wat er gebeurt met werknemers als automatisering minder uren, lagere inkomens of het verdwijnen van functies betekent.

De vakbond vertegenwoordigt ongeveer 40.000 werknemers en eist een formele stem in beslissingen over de uitrol van Atlas. Volgens de bond kan Hyundai zulke ingrijpende veranderingen niet gewoon in zijn eentje doordrukken.

De eisen reiken dus verder dan alleen inspraak. In dit conflict gaat het onder meer om:

  • formele medezeggenschap bij de uitrol van Atlas
  • een overgang van een puur uurloonmodel naar een vast maandsalaris, zodat minder gewerkte uren door automatisering niet meteen voelbaar zijn in het inkomen
  • pensioenleeftijd van 60 naar 65 jaar
  • stevige loonsverhogingen en bonussen die meer in de buurt komen van de royale uitkeringen in andere delen van de Zuid-Koreaanse technologiesector

De achtergrond maakt dit extra interessant. Zuid-Korea is het meest geautomatiseerde productieland ter wereld, met 1.012 industriële robots per 10.000 werknemers in de maakindustrie. Dat is ruim zes keer het wereldgemiddelde.

De Zuid-Koreaanse overheid stuurt al jaren aan op slimme fabrieken en verdere digitalisering, om de concurrentiekracht vast te houden en tekorten aan arbeidskrachten op te vangen. Juist daarom wordt de zaak bij Hyundai gezien als een belangrijk signaal. Niet alleen voor Zuid-Korea, maar ook voor autofabrikanten in andere landen die met vergelijkbare plannen rondlopen.

Volgens Hyundai’s eigen planning komt Atlas eerst in actie in de fabriek zonder vakbond in de Amerikaanse staat Georgia. Daar zouden de robots vanaf 2028 beginnen met repetitieve en fysiek zware taken. Rond 2030 kan hun inzet volgens diezelfde plannen worden uitgebreid naar complexere assemblagewerkzaamheden. Hyundai zegt uiteindelijk te mikken op een jaarlijkse productiecapaciteit van maximaal 30.000 humanoïde robots.

Dat de eerste stap in de VS wordt gezet, zegt genoeg over hoe gevoelig deze technologie in de Koreaanse fabrieken ligt. Tegelijk maakt het duidelijk dat Hyundai van plan is de invoering door te zetten.

Arbeids- en productiviteitsexperts zien Hyundai dan ook als een vroege testcase voor de manier waarop vakbonden reageren op humanoïde robots. Oxford-econoom Carl Benedikt Frey hoort bij die groep. De kernvraag is simpel: gaan de productiviteitswinsten vooral naar de bedrijven, of krijgen werknemers ook een deel van de opbrengst en bescherming tegen de nadelige gevolgen?

De kwestie staat ook niet los van wat elders gebeurt. Mitsubishi wil volgens eerdere plannen vanaf 2027 humanoïde robots in fabrieken inzetten, Toyota heeft er in Canada mee getest, Nissan onderzoekt de mogelijkheden en BMW gebruikt ze al in Duitsland.

Toch zal massale baanvervanging waarschijnlijk niet van de ene op de andere dag plaatsvinden. Atlas kan indrukwekkend bewegen en materialen oppakken en verplaatsen, maar de integratie in complexe fabrieksprocessen blijft lastig.

Kijk je naar de onrust bij Hyundai, dan gaat die dus minder over onmiddellijke vervanging op grote schaal. Het draait eerder om iets fundamentelers: wie de controle krijgt over de volgende fase van automatisering.

Galaxy S26 Ultra-schermen kleuren rood na maanden: Samsung onderzoekt oorzaak

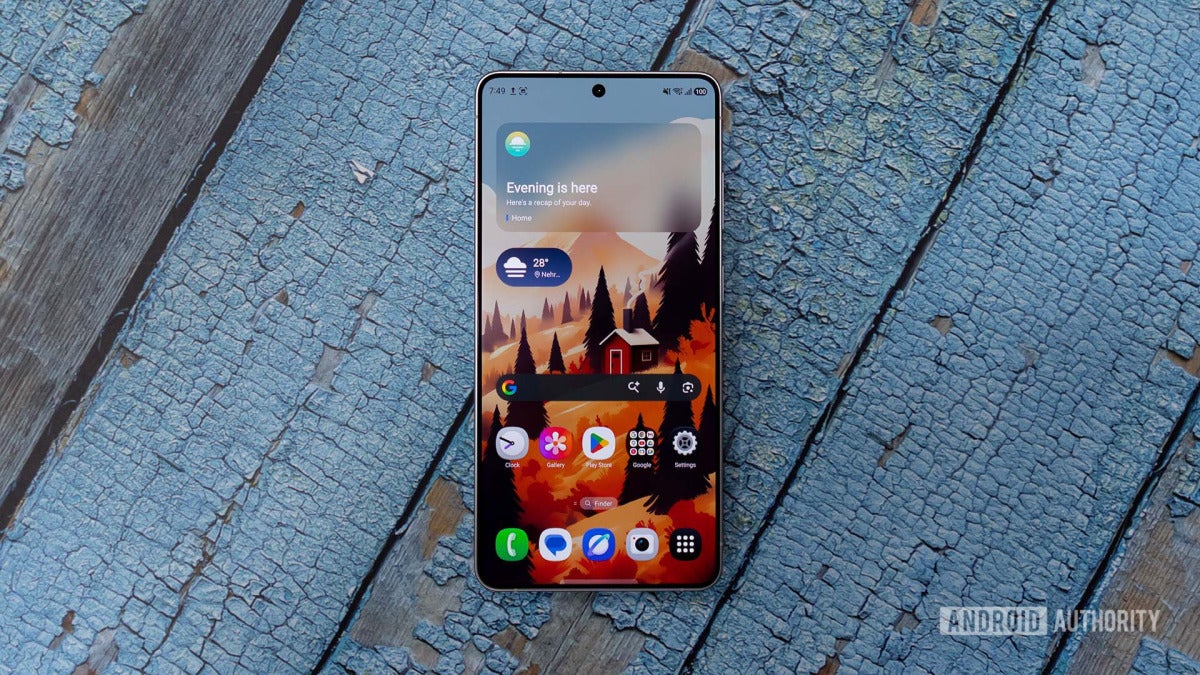
Samsung is intern een onderzoek begonnen naar meldingen op onder meer Reddit en het Koreaanse Naver dat sommige Galaxy S26 Ultra-toestellen na een paar maanden gebruik een rode of roze verkleuring in het scherm krijgen. Daarmee laat Samsung weten dat het probleem bekend is. Een oorzaak heeft het bedrijf op dit moment nog niet.

Samsung Members Downloaden

Gebruikers op Reddit en Naver hebben het daarbij niet over een algemene kleurzweem over het hele display, maar over een roodachtige vlek of verkleuring die vooral midden op het scherm te zien is. Dat past eerder bij een uniformiteitsprobleem in het paneel dan bij een eenvoudige softwarefout of een kwestie van kalibratie.

Afgaand op meldingen op Reddit, Naver en berichtgeving van verschillende techsites gaat het om:

  • klachten die al sinds minstens maart rondgaan op onder meer Reddit en het Koreaanse Naver
  • niet alleen toestellen van consumenten, maar mogelijk ook demomodellen in winkels waarbij de verkleuring is opgemerkt
  • een onduidelijk beeld van de werkelijke omvang van het probleem, omdat er nog geen betrouwbare inschatting is van hoeveel apparaten precies getroffen zijn
  • een terugkerend patroon waarbij de verkleuring meestal niet direct uit de doos zichtbaar is, maar pas na 2 tot 3 maanden gebruik langzaam opkomt
  • een roze of rode vlek in het midden van het scherm, terwijl de randen van het display er juist vrij normaal uit blijven zien. Bij een klassieke verkeerde kleurafstelling valt meestal meteen op dat een scherm te warm of te koel oogt
  • speculatie over fysieke veranderingen in het paneel na verloop van tijd, zoals ongelijke belasting van pixels of vroege OLED-degradatie, vergelijkbaar met beginnende burn-in. Samsung heeft geen van die verklaringen bevestigd
  • een mogelijke link met Samsungs nieuwe Privacy Display-functie. Die hardwarematige functie verkleint de kijkhoek door te veranderen hoe licht op pixelniveau wordt uitgestraald, zodat omstanders minder makkelijk kunnen meekijken
  • de hypothese dat een extra laag of een aangepaste paneelstructuur invloed heeft op de lichtverdeling, en daardoor na verloop van tijd voor slechtere schermuniformiteit kan zorgen

Juist doordat harde cijfers ontbreken, is moeilijk te zeggen of het om een beperkt productieprobleem gaat of om een defect dat breder speelt. Als later blijkt dat de oorzaak echt in de hardware zit, dan is de kans klein dat een software-update het probleem volledig wegneemt.

Dan liggen reparaties of vervangingen meer voor de hand dan een simpele patch. De meldingen komen bovendien boven op eerdere klachten rond de Galaxy S26 Ultra, zoals oogvermoeidheid, misselijkheid en discussies over de kleurweergave, waar gebruikers eerder ook al over schreven op forums en techsites.

Dat hoeft niet automatisch op dezelfde oorzaak te wijzen, maar het vergroot de druk op Samsung wel om snel met een heldere technische verklaring te komen. Voor bezitters van een Galaxy S26 Ultra is het voorlopig vooral zaak om te letten op een subtiele roze of rode verkleuring in het midden van het scherm, zeker als het toestel al een paar maanden in gebruik is.

Samsung onderzoekt de zaak nog, maar een definitief antwoord is er op dit moment niet.

INTERCAL duikt weer op: programmeertaal werkt alleen met ‘please’

De originele compilerbroncode van de programmeertaal INTERCAL uit 1972 is in juni 2025 teruggevonden en inmiddels gepubliceerd. Die vrijgegeven broncode laat opnieuw zien hoe bewust onhandig en satirisch die taal destijds in elkaar is gezet.

INTERCAL, voluit Compiler Language With No Pronounceable Acronym (INTERCAL), werd in 1972 bedacht door de Princeton-studenten Don Woods en James M. Lyon. Het was bedoeld als parodie op de wereld van programmeertalen, die toen steeds ingewikkelder begon te worden. Dit is dus geen vergeten productiviteitswonder dat zijn tijd vooruit was, maar juist een taal die met opzet onhandig is gemaakt en op bijna ieder punt ingaat tegen de logica van andere programmeertalen uit die periode.

ChatGPT Downloaden

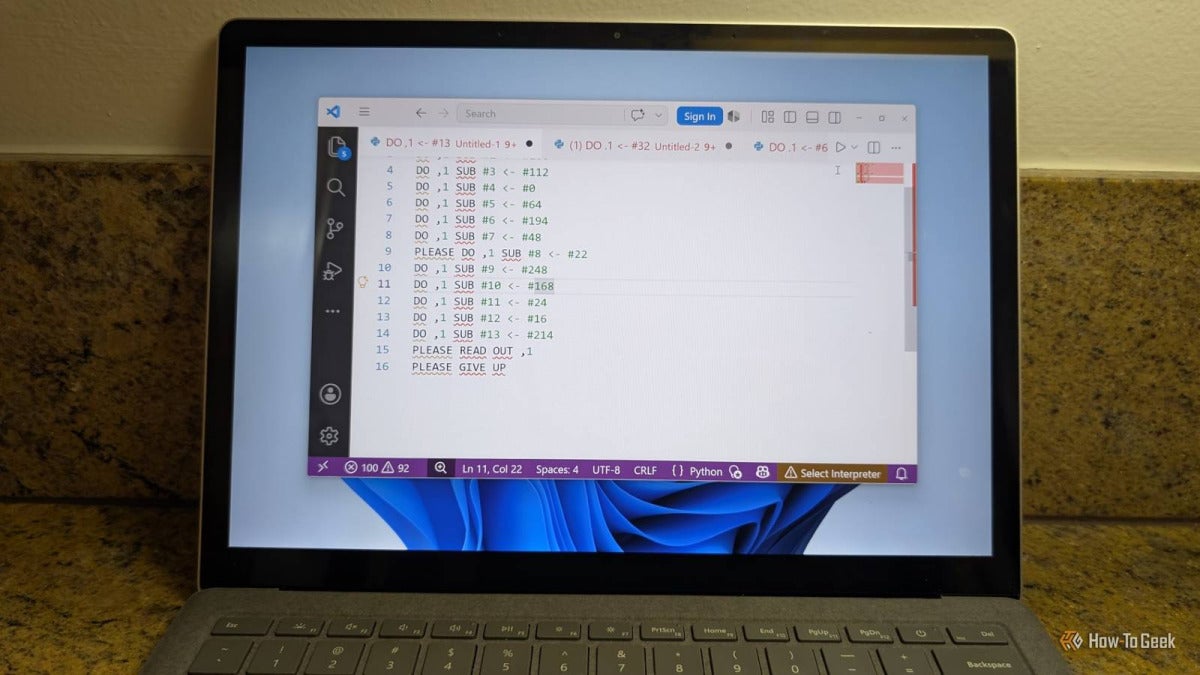
De taal werd vooral berucht omdat programmeurs letterlijk ‘PLEASE’ in hun code moesten zetten. Te weinig beleefdheid leverde een afwijzing op met een melding als ‘insufficiently polite’, maar wie juist te vaak ‘PLEASE’ gebruikte, kreeg ook een foutmelding omdat de code dan ‘excessively polite’ was. Dat is allemaal terug te zien in de nu gepubliceerde INTERCAL-compilerbroncode uit 1972. En ja, het blijft leuk om daar je kennis even op bij te spijkeren, al is dat in dit geval vooral kennis van computerhistorie.

INTERCAL bevat:

  • ‘PLEASE’. Programmeurs moesten beleefd genoeg zijn, maar ook weer niet té beleefd, anders werd hun code niet geaccepteerd. Dat blijkt ook uit de gepubliceerde INTERCAL-compilerbroncode uit 1972.
  • ‘IGNORE’ en ‘FORGET’. Vreemde commando’s die naadloos passen bij een taal die expres moeilijk doet, af te lezen uit die gepubliceerde INTERCAL-compilerbroncode uit 1972.
  • ‘COME FROM’. Deze constructie, het omgekeerde van ‘GOTO’, maakt de besturingsstroom van een programma bijna niet meer te volgen, ook weer volgens de gepubliceerde INTERCAL-compilerbroncode uit 1972.
  • invoer in Engelse woorden. In de oorspronkelijke versie moesten numerieke invoerwaarden niet als cijfers worden geschreven, maar voluit in Engelse woorden, zoals in de gepubliceerde INTERCAL-compilerbroncode uit 1972 te zien is.
  • uitvoer in verminkte Romeinse cijfers. Ook de uitvoer was volstrekt onpraktisch en duidelijk expres frustrerend gemaakt, iets wat eveneens uit de gepubliceerde INTERCAL-compilerbroncode uit 1972 naar voren komt.
  • Turing-compleet. Dat wil zeggen dat INTERCAL in theorie elke berekening kan uitvoeren die een universele Turingmachine ook aankan, en technisch gezien dus gewoon een ‘echte’ programmeertaal is.
  • esolang-status. INTERCAL geldt als een van de eerste esoterische programmeertalen: talen die niet in de eerste plaats zijn gemaakt voor praktisch gebruik, maar als satire, kunstvorm of commentaar op softwareontwikkeling.
  • culturele invloed. Latere generaties esolangs bouwden precies op dat idee verder.

Precies daarom blijft INTERCAL interessant. Door de publicatie van de oorspronkelijke implementatie heeft niet alleen de taal zelf, maar ook de geschiedenis eromheen er ineens aan waarde bij gekregen.

Kijk je er nu naar, dan zie je niet alleen een flauwe studentenstunt. Je ziet ook een cultureel object dat de draak stak met technische ernst, ingewikkelde syntax en de neiging van ontwikkelaars om alles steeds abstracter te maken. Daar komt nog bij dat INTERCAL vermoedelijk opnieuw extra aandacht krijgt nu die teruggevonden broncode verder wordt uitgeplozen.

Visual Studio Code Downloaden

Niet omdat je er je volgende app mee gaat bouwen, maar omdat het een zeldzaam voorbeeld is van computerhumor dat vijftig jaar later nog steeds werkt, zolang je natuurlijk wel netjes ‘please’ zegt.

LastPass bevestigt nieuw datalek: klantdata mogelijk buit via Klue

LastPass heeft bevestigd dat het in juni 2026 opnieuw is geraakt door een datalek. Dit keer liep het via Klue, een externe leverancier van marktinformatie die was gekoppeld aan systemen van LastPass zoals Salesforce en Gong. Volgens LastPass zat het probleem deze keer niet in de eigen omgeving, maar bij Klue. Aanvallers kwamen via die schakel in de supplychain bij klantgegevens. LastPass zegt erbij dat wachtwoordkluizen en master passwords in dit incident niet zijn getroffen.

LastPass-datalek liep via supplychain-aanval op Klue

Klue Downloaden
LastPass Downloaden

Volgens LastPass draaide de aanval om gestolen OAuth-tokens die bij Klue waren opgeslagen. Met die tokens konden aanvallers de Salesforce-omgeving van LastPass in en daar data meenemen. Het gaat dus om een klassiek supplychain-incident. Niet LastPass zelf werd direct gehackt, maar een leverancier die werd vertrouwd en diepgaande koppelingen had.

Dat is extra gevoelig. In platforms als Salesforce staat vaak veel klant- en supportinformatie opgeslagen. LastPass zegt dat de betrokken integratie inmiddels is uitgezet en dat de ongeautoriseerde toegang is afgesloten.

Welke gegevens zijn mogelijk buitgemaakt?

Volgens LastPass zijn waarschijnlijk de volgende gegevens bekeken of gekopieerd:

  • klantnamen
  • telefoonnummers
  • e-mailadressen
  • post- of woonadressen
  • supportcases
  • verkoop- of relatiegegevens uit Customer Relationship Management-systemen (CRM)

Voor gerichte phishing en social engineering is juist dit soort buit interessant. Met deze gegevens kunnen criminelen zich vrij overtuigend voordoen als LastPass, als supportmedewerker of zelfs als accountmanager. Ben je klant, dan is het verstandig extra scherp te zijn op e-mails, telefoontjes of berichten waarin om inloggegevens, verificatiecodes of betalingen wordt gevraagd.

Geen toegang tot vaults of master passwords

LastPass zegt nadrukkelijk dat klantkluizen en master passwords bij dit incident buiten bereik zijn gebleven. Voor gebruikers is dat een belangrijk verschil met eerdere beveiligingsproblemen bij LastPass.

Toch is er alle reden om alert te blijven. Contact- en supportgegevens kunnen aanvallers precies genoeg houvast geven om phishingmails geloofwaardig te maken, bijvoorbeeld met verwijzingen naar eerdere tickets, abonnementen of bedrijfsinformatie. En juist dat maakt de kans groter dat iemand op een link klikt of toch extra gegevens deelt.

Reactie van LastPass en waarschuwing aan klanten

Volgens LastPass is de getroffen toegang meteen ingetrokken, hebben medewerkers geen toegang meer tot Klue en loopt er inmiddels een onderzoek. Tegelijk waarschuwt het bedrijf klanten om voorzichtig te zijn met verdachte communicatie, ook wanneer die op het eerste gezicht betrouwbaar overkomt.

Volgens berichtgeving is de aanval op Klue opgeëist door een dreigingsactor die zichzelf Icarus noemt. Daarbij zouden meerdere organisaties zijn geraakt, onder meer Recorded Future, Tanium, Jamf, Sprout Social, Gong en Insurity.

Nieuw incident na de harde klap van 2022

Het nieuwe datalek komt voor LastPass op een pijnlijk moment. Het bedrijf voelt nog altijd de nasleep van de veel grotere hack uit 2022. Bij die aanval maakten hackers back-ups van klantkluizen buit. Daarna kwamen er meldingen dat sommige kluizen offline waren gedecrypt en dat er cryptovaluta was gestolen.

Die eerdere affaire leidde in 2025 onder meer tot een boete van 1,23 miljoen pond van de Britse ICO en tot een schikking van 24,5 miljoen dollar in een class action. Juist daarom zal ook dit nieuwe incident, ondanks de beperktere impact op wachtwoordgegevens, scherp worden gevolgd door klanten en toezichthouders. Zeker nu LastPass het incident zelf heeft bevestigd.