Marvel pokazuje Latverian Witch: kostium z „Avengers: Doomsday” na SDCC 2026

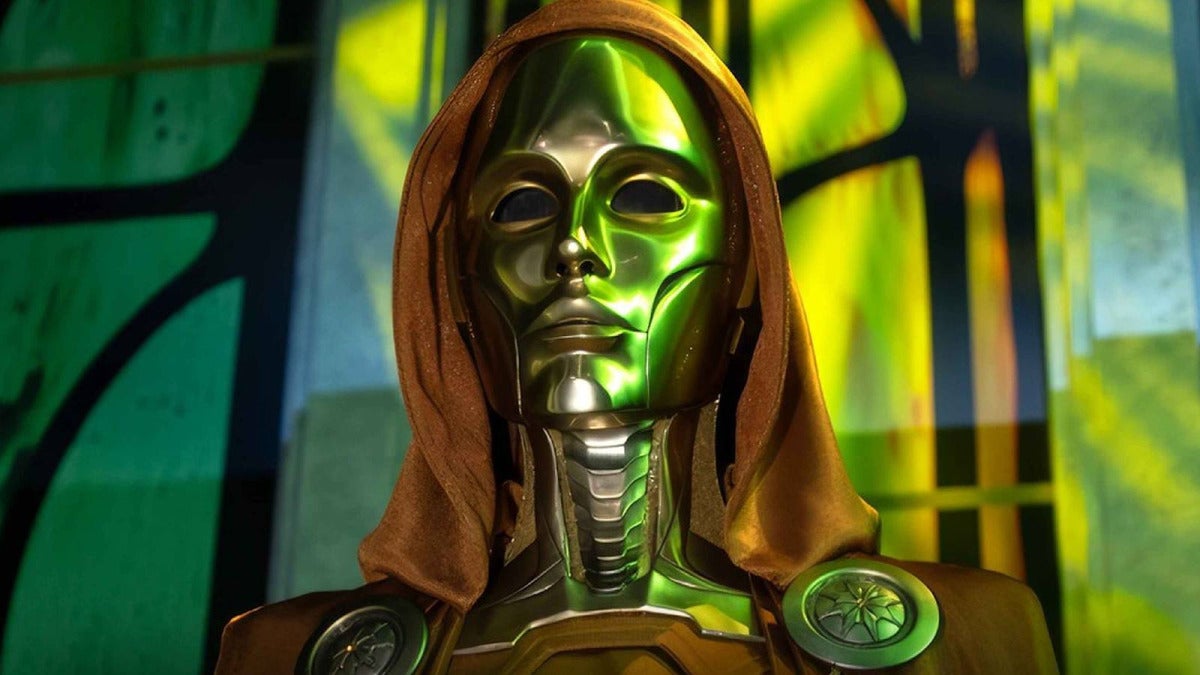
Marvel Studios pokazało dziś na San Diego Comic-Con 2026 kostium podpisany jako „Latverian Witch”, powiązany z filmem „Avengers: Doomsday”. Sam strój wygląda jak zderzenie magii z monarchiczno-wojskową estetyką, która od lat kojarzy się z Latverią, więc spekulacje o Doctorze Doomie ruszyły od razu. I trudno się dziwić, bo ten projekt naprawdę mocno przypomina ikonografię Dooma.

  • Najwięcej uwagi przyciągnął tajemniczy kostium zmieniający kolor wystawiony na stoisku Marvel Studios.
  • Fani błyskawicznie połączyli go z Doctor Doomem i całym latveriańskim klimatem.
  • Sam strój został oznaczony nazwą „Latverian Witch”.
  • Całość od razu skojarzono z nadchodzącym widowiskiem Marvel Cinematic Universe, czyli „Avengers: Doomsday”.
  • W sieci natychmiast ruszyła lawina teorii: kim właściwie jest ta postać i jaką rolę ma odegrać w jednym z najważniejszych filmów Marvela najbliższych lat.
  • Pokazany kostium utrzymano w bardzo wyraźnej stylistyce Doctora Dooma.
  • Ma zieloną, kapturową szatę.
  • Są też metaliczne elementy, wyraźnie przywodzące na myśl zbroję.
  • Do tego dochodzi srebrna maska.
  • Wszystko połączono z estetyką magii oraz monarchicznego, militarnego designu, który od razu przywołuje skojarzenia z Latverią.
  • Samą ekspozycję zestawiono z „Avengers: Doomsday”, gdzie, przynajmniej według dotychczasowych informacji, Doom ma być centralną postacią całej historii.
  • Przy tej okazji wróciło też nazwisko Roberta Downeya Jr., bo to właśnie on, zgodnie z dotychczasowymi doniesieniami, ma wcielić się w Doctora Dooma.
  • Według relacji z wydarzenia pokazano również żółtą i fioletową wersję tego samego stroju.
  • Wśród teorii pojawiła się też taka, że „Latverian Witch” wcale nie musi być jedną bohaterką, tylko częścią większej grupy, zakonu albo sabatu działającego u boku Dooma.
  • W komentarzach przewijał się też argument, że Marvel bardzo często testuje w materiałach promocyjnych nie tylko pojedyncze postacie, ale również całe frakcje i zaplecze świata przedstawionego.
  • Taki ruch od razu powiązano ze skalą filmu „Avengers: Doomsday”.
  • Wśród najczęściej powtarzanych teorii pojawiała się Wanda Maximoff , czyli Scarlet Witch, tylko w wersji związanej z Latverią albo z multiwersum.
  • Padło też nazwisko Cynthii von Doom, postaci mającej komiksowe powiązania z Doomem.
  • Do tego dorzucono bardziej magiczne postacie, takie jak Clea czy Agatha Harkness.
  • Wszystkie te nazwiska zestawiano z próbą połączenia mistycznej strony MCU z politycznym i technologicznym zapleczem Latverii.
  • Przypominano również, że według dotychczasowych zapowiedzi „Avengers: Doomsday” ma być wielkim crossoverem bohaterów Avengers, Fantastycznej Czwórki i X-Menów.
  • Przy takim układzie każda nowa postać powiązana z Doomem automatycznie nabiera znaczenia, nawet jeśli na razie istnieje tylko jako kostium stojący za szybą.

Na ten moment kostium „Latverian Witch” można było zobaczyć wyłącznie na stoisku Marvel Studios podczas San Diego Comic-Con 2026, a samo studio wciąż nie potwierdziło, kim jest Latverian Witch ani jaką rolę odegra w filmie „Avengers: Doomsday”. Żeby zobaczyć tę ekspozycję na żywo, trzeba było być na miejscu. Jeśli ciekawi cię tożsamość tej postaci, Marvel Studios nadal trzyma ją w tajemnicy.

Premiera „Avengers: Doomsday” została wyznaczona na 18 grudnia 2026 roku, więc Marvel Studios już zaczęło podkręcać atmosferę przed debiutem filmu. Na razie robi to jednak bez pokazywania pełnego zwiastuna. Reszta musi jeszcze poczekać na oficjalne materiały i pełną prezentację tej postaci.
Netflix publikuje wyniki oglądalności: miniseriale kryminalne biją rekordy

Dziś Netflix pokazał wyniki oglądalności swoich miniseriali kryminalnych i od razu widać jedno: zwarta mieszanka thrillera i kryminału nadal działa na tej platformie świetnie. Ten format ma kilka prostych atutów. Daje krótką, zamkniętą historię, filmowe tempo, wyraźnie ustawioną stawkę i finał, który naprawdę coś domyka.

  • Dzisiejsze dane Netflixa pokazują, że widzowie chętnie wybierają historie, które da się obejrzeć w jeden weekend i dostać z nich kompletną opowieść, od pierwszej zagadki aż po końcowe rozwiązanie.
  • W pierwszej połowie 2026 roku sześciodcinkowy thriller „His & Hers” notował średnio 25,6 mln widzów i, według danych Netflixa, był najchętniej oglądanym serialem platformy w tym okresie.
  • Netflix wyraźnie stawia na format, który łączy wygodę z emocjami: nie trzeba angażować się w kilka sezonów, dostaje się jedną zwartą historię.
  • Z perspektywy biznesu to też bardzo bezpieczny model. Sprzyja binge-watchingowi, łatwiej go promować, szybciej się go ogląda i prościej przekuć go w globalny hit.
  • Netflix korzysta z tego od lat. Już w 2024 roku „Fool Me Once”, według danych platformy, urosło do rangi jednego z najchętniej oglądanych anglojęzycznych seriali w jej katalogu.
  • Popularność tego gatunku bierze się też z dużej rozpiętości tonów, od eleganckich, eskapistycznych kryminałów typu whodunnit po surowe brytyjskie dramaty detektywistyczne.
  • Netflix poszerzył ofertę tak, żeby trafiać jednocześnie do osób szukających „prestiżowej” rozrywki i do tych, które wolą cięższy, bardziej realistyczny kryminał.
  • Dobrze pokazują to „The Perfect Couple”, historia rozgrywająca się wokół ślubu w Nantucket z Nicole Kidman w obsadzie, a także bardziej klasyczne thrillery i policyjne opowieści stawiające na napięcie , rodzinne sekrety i moralne dwuznaczności.
  • Utrzymana została też współpraca z Harlanem Cobenem w ramach umowy obejmującej 14 książek. Z danych Netflixa wynika, że „I Will Find You” spędziło miesiąc na 1. miejscu w połowie 2026 roku i przekroczyło 85 mln wyświetleń, a „Run Away” dobiło do prawie 80 mln godzin oglądania już w pierwszym tygodniu.
  • Netflix mocniej rozbudował też produkcje międzynarodowe. Norweskie „Jo Nesbø’s Detective Hole” zdobyło 100% w Rotten Tomatoes i weszło do amerykańskiego top 10 według danych platformy, a w podobną stronę idą hiszpańskie tytuły, takie jak „The Innocent”.

Na razie pełną skalę tego trendu najlepiej widać głównie w tytułach uwzględnionych w raportach Netflixa z USA, Wielkiej Brytanii, Norwegii i Hiszpanii. Mimo to obecne wyniki wyglądają raczej na coś trwalszego niż jednorazowy sukces.

Patrząc na te liczby, seria adaptacji Harlana Cobena zaczyna działać dla Netflixa niemal jak osobna franczyza: rozpoznawalna, przewidywalnie skuteczna i łatwa do sprzedania na całym świecie.

Dla widzów oznacza to więcej różnorodnych historii, mocniejsze tempo i mniejsze zobowiązanie czasowe niż przy klasycznych serialach. Dla Netflixa to wciąż format, który dobrze spina oglądalność, rozpoznawalne nazwiska i wysoką skuteczność komercyjną.

Reszta użytkowników musi jeszcze poczekać.

Apple Watch wzywa pomoc po wypadku rowerzysty: Apple pokazuje to dziś na wideo

Apple wrzuciło dziś nowy film o Apple Watchu. Tym razem pokazuje historię rowerzysty, któremu zegarek pomógł po wypadku. Chodzi o Emergency SOS i wykrywanie upadków. W tym ujęciu Apple Watch znów wypada nie tylko jako sprzęt do treningu i monitorowania zdrowia, ale też jako osobisty system alarmowy noszony na ręce.

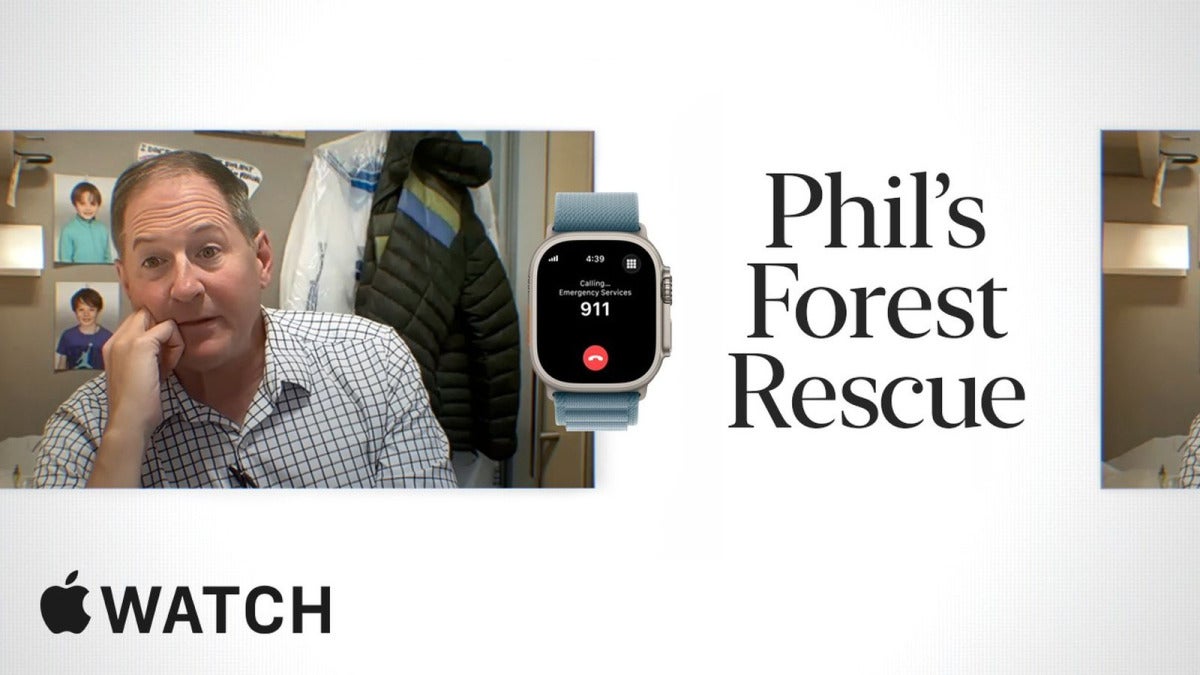
  • W materiale pojawia się historia Phila, który rozbił się podczas jazdy na rowerze górskim.
  • Apple wróciło też do tego, jak działają Emergency SOS oraz wykrywanie upadków.
  • Firma tłumaczy, że akcelerometr i żyroskop są w stanie rozpoznać nagły, mocny upadek.
  • Jeśli po takim zdarzeniu przez około minutę pozostajesz bez ruchu i nie odpowiadasz, Apple Watch może sam zadzwonić pod numer alarmowy.
  • Jest też opcja wysłania swojej lokalizacji do wcześniej wskazanych kontaktów alarmowych.
  • Apple przypomniało również, że wykrywanie upadku jest dostępne od Apple Watcha serii 4.
  • Padła też wzmianka o obsłudze Crash Detection w nowszych generacjach oraz o Emergency SOS przez satelitę w bardziej zaawansowanych modelach, takich jak Apple Watch Ultra 3.

To kolejny ruch w dobrze znanej strategii Apple. Firma od dawna sprzedaje Apple Watcha nie tylko jako dodatek do ćwiczeń i zdrowego stylu życia, ale też jako sprzęt, który może wezwać pomoc, kiedy robi się naprawdę źle. I właśnie takie funkcje dla części użytkowników są dziś po prostu ważniejsze niż nowe tarcze, kolejny kolor koperty czy trochę szybszy procesor. Najbardziej widać to w sytuacjach, gdy do wypadku dochodzi poza miastem, na trasie rowerowej, w górach albo gdzieś, gdzie po prostu nie ma nikogo w pobliżu.

Takich historii zresztą nie brakuje. Apple Watch od lat przewija się w medialnych relacjach o prawdziwych akcjach ratunkowych. W 2019 roku rowerzysta górski Bob Burdett stracił przytomność po wypadku, a jego Apple Watch skontaktował się zarówno ze służbami ratunkowymi, jak i z jego synem, co pomogło szybciej odnaleźć poszkodowanego. W ostatnich latach media opisywały też akcję ratunkową rowerzysty w Nowym Jorku w 2024 roku, przypadek pływaka w Australii, który wezwał pomoc z wody, a także narciarza uratowanego w 2025 roku po przekazaniu ratownikom współrzędnych GPS z zegarka.

Trudno nie odnieść wrażenia, że Apple Watch coraz bardziej przypomina osobisty alarm noszony na nadgarstku. Jeśli często podróżujesz sam, masz problemy zdrowotne albo uprawiasz sporty outdoorowe, właśnie to może być jednym z najmocniejszych argumentów za zakupem.

Na ten moment Emergency SOS via satellite, przynajmniej według informacji Apple, działa tylko w bardziej zaawansowanych modelach, takich jak Apple Watch Ultra 3, a Crash Detection wspierają nowsze generacje. Żeby korzystać z wykrywania upadku, trzeba mieć Apple Watcha od serii 4. To więc nie jest funkcja zarezerwowana wyłącznie dla najnowszych zegarków, bo skorzystają z niej także właściciele wielu modeli z ostatnich kilku lat.

To oczywiście nie znaczy, że cały system działa bezbłędnie. Służby ratunkowe co jakiś czas zwracają uwagę na rosnącą liczbę tak zwanych cichych połączeń i fałszywych alarmów wywoływanych przez mechanizmy wykrywania upadków i wypadków. Do takich sytuacji dochodziło między innymi podczas jazdy na nartach, snowboardzie, a nawet w trakcie korzystania z atrakcji w parkach rozrywki.

Mimo tych zastrzeżeń przekaz Apple pozostaje prosty i bardzo czytelny. Apple Watch ma być czymś więcej niż tylko elektroniką na nadgarstku, a historia Phila ma pokazać, że dla części użytkowników to może być urządzenie, które naprawdę robi różnicę w krytycznej chwili. Reszta użytkowników na część tych funkcji wciąż musi jeszcze poczekać.

Hyundai wdraża roboty Atlas: humanoidy wywołały strajk

Hyundai Motor ogłosił dziś, że przyspiesza wdrożenie humanoidalnych robotów Atlas od Boston Dynamics do produkcji. Ta decyzja pojawiła się chwilę po tym, jak w połowie lipca 2026 roku dziesiątki tysięcy uzwiązkowionych pracowników w Korei Południowej rozpoczęły częściowe strajki. Wielu komentatorów uznało wtedy spór w Hyundai Motor za pierwszy duży konflikt przemysłowy, którego osią stały się roboty humanoidalne.

– Związek zawodowy Hyundai Motor, reprezentujący około 40 tys. pracowników, nie domaga się całkowitego zablokowania robotów. – Domaga się za to formalnego udziału w decyzjach dotyczących wdrażania robotów oraz pakietu zabezpieczeń dla załogi. – Wśród postulatów pojawiła się też stała miesięczna pensja zamiast rozliczania godzinowego. – Związek chce również wydłużenia wieku emerytalnego z 60 do 65 lat, a do tego podwyżek płac i wyższych premii. – Sam spór w Hyundai Motor nie kręci się wyłącznie wokół maszyn. Chodzi też o to, kto będzie trzymał rękę na tempie zmian i kto skorzysta na wzroście wydajności. – Hyundai Motor przyspieszył plan wdrożenia robotów Atlas najpierw w nieuzwiązkowionej fabryce w amerykańskim stanie Georgia, do 2028 roku. – Zgodnie z tym planem roboty Atlas mają tam przejąć powtarzalne i fizycznie wymagające zadania. – Hyundai Motor zapisał też rozszerzenie roli robotów Atlas na bardziej złożone etapy montażu do 2030 roku. – W docelowym wariancie roczna zdolność produkcyjna ma sięgać 30 000 humanoidalnych robotów. – Firma potwierdziła, że traktuje humanoidy jako element długoterminowego modelu biznesowego, obok motoryzacji i robotyki. – Z dostępnych danych wynika, że Korea Południowa ma najwyższą na świecie gęstość robotyzacji w przemyśle: 1 012 robotów przemysłowych na 10 000 pracowników, czyli ponad sześć razy więcej niż globalna średnia. – Mitsubishi Motors planuje masową produkcję humanoidalnych robotów do fabryk od 2027 roku, Toyota testowała je w Kanadzie, Nissan analizuje podobne wdrożenia, a BMW ma już takie maszyny w zakładach w Niemczech. – Ten kierunek dobrze widać także na tle Chin, gdzie promowany jest model niemal bezobsługowych fabryk aut elektrycznych działających przez 24 godziny na dobę, przy mniejszej presji ze strony pracowników i przy sygnałach o negatywnym wpływie szybkiej automatyzacji na zatrudnienie oraz płace w części sektora.

Atlas od Boston Dynamics łączy cechy mobilnego manipulatora i robota montażowego. Sygnał wysłany przez tę decyzję sięga dalej niż sama branża motoryzacyjna.

Można śmiało powiedzieć, że plan Hyundai Motor jest bardzo podobny do modelu niemal bezobsługowych fabryk aut elektrycznych promowanego w Chinach. Różnica polega na tym, że w Korei Południowej staje się on jednocześnie testem dla całego rynku pracy i dla tego, jak związki zawodowe na świecie zareagują na moment, w którym maszyny wychodzą z laboratoriów i pokazowych demonstracji prosto na halę fabryczną.

Korea Południowa od lat wspiera rozwój inteligentnych fabryk, także po to, by łagodzić skutki kurczącej się populacji w wieku produkcyjnym. Dlatego pytanie nie brzmi już, czy roboty wejdą do fabryk. Pytanie brzmi, czy pracownicy będą mieli wpływ na sposób wdrożenia i jak zostaną podzielone korzyści z wyższej produktywności.

Na razie plan Hyundai Motor zakłada najpierw wejście do nieuzwiązkowionej fabryki w Georgii, a wizja natychmiastowego, masowego zastępowania ludzi przez humanoidy jest po prostu przesadzona. Żeby taki scenariusz w ogóle stał się realny, trzeba najpierw wpiąć te maszyny w prawdziwe procesy produkcyjne.

Robot Atlas od Boston Dynamics potrafi wykonywać skomplikowane ruchy i przenosić ciężkie przedmioty, ale eksperci podkreślają, że to nadal jest trudne. To jednak nie zmienia faktu, że spór w Hyundai Motor już teraz wyznacza nową linię frontu w przemyśle. Wszyscy pozostali, i pracownicy, i producenci, muszą jeszcze poczekać na masowe wdrożenia.

Galaxy S26 Ultra: Samsung już bada czerwony odcień ekranu

Samsung potwierdził dziś, że przygląda się nietypowej usterce części smartfonów Galaxy S26 Ultra. Chodzi o ekran wpadający w czerwony odcień. To flagowy model z panelem OLED i sprzętową funkcją Privacy Display, która ma zawężać kąty widzenia.

  • Z wpisów użytkowników na Reddicie i południowokoreańskim Naverze wynika, że nie jest to wada, którą widać od razu po wyjęciu telefonu z pudełka.
  • W tych relacjach przebarwienia miały pojawiać się dopiero po dwóch albo trzech miesiącach zwykłego użytkowania. To mogło utrudniać szybką diagnozę i ewentualny zwrot urządzenia.
  • Użytkownicy opisywali czerwony albo różowy obszar w środkowej części wyświetlacza, od lekkiej różowej poświaty po wyraźniejszą czerwoną plamę.
  • Taki objaw, sądząc po publikowanych opisach, bardziej przypomina problem z równomiernością panelu niż zwykły błąd kalibracji kolorów, który dałoby się łatwo skorygować w ustawieniach.
  • Skargi pojawiają się co najmniej od marca, między innymi na Reddicie i południowokoreańskim Naverze.
  • Z internetowych relacji wynika też, że podobne objawy miały być widoczne nie tylko na prywatnych telefonach użytkowników, ale również na urządzeniach demonstracyjnych w sklepach.
  • W części internetowych dyskusji podejrzenia padły na funkcję Privacy Display, bo zmienia ona sposób emisji światła na poziomie pikseli, żeby ekran był mniej czytelny dla osób patrzących z boku.
  • W tych samych dyskusjach przewijały się jednak także inne możliwe wyjaśnienia, w tym nierównomierne zużycie pikseli OLED albo przedwczesne wypalenie.
  • Jeśli Samsung potwierdzi wadę panelu, sama aktualizacja systemu może nie wystarczyć. Wtedy konieczna może się okazać wymiana ekranu albo nawet całego telefonu.

Na ten moment Samsung nie podał przyczyny problemu. Nie wiadomo też, jak duża jest skala zjawiska ani czy sprawa dotyczy konkretnej partii produkcyjnej.

Sprawa może być szersza niż kilka pechowych egzemplarzy. W relacjach użytkowników pojawiają się także telefony demonstracyjne, więc nie musi chodzić o pojedyncze przypadki wynikające z nietypowego sposobu użytkowania. Na razie związek z funkcją Privacy Display pozostaje jednak tylko hipotezą. Twardych dowodów, które potwierdzałyby którykolwiek z tych scenariuszy, wciąż nie ma.

Doniesienia o czerwieniejących wyświetlaczach dokładają kolejny wątek do dyskusji wokół Galaxy S26 Ultra. Wcześniej część użytkowników skarżyła się na zmęczenie oczu i nudności, które łączono z działaniem funkcji Privacy Display. Osobne kontrowersje wywołało też doprecyzowanie ze strony Samsunga, że smartfon korzysta z panelu 8-bitowego z symulacją 10-bitowej głębi kolorów.

Jeśli u ciebie też pojawi się taki czerwony albo różowy odcień, najlepiej od razu zrobić zdjęcia, sprawdzić warunki gwarancji i zgłosić problem do serwisu, zwłaszcza że Samsung oficjalnie analizuje już te przypadki. Reszta użytkowników musi na razie poczekać na wyniki tego dochodzenia.

INTERCAL z 1972 roku: udostępniono kod języka, który wymagał „proszę”

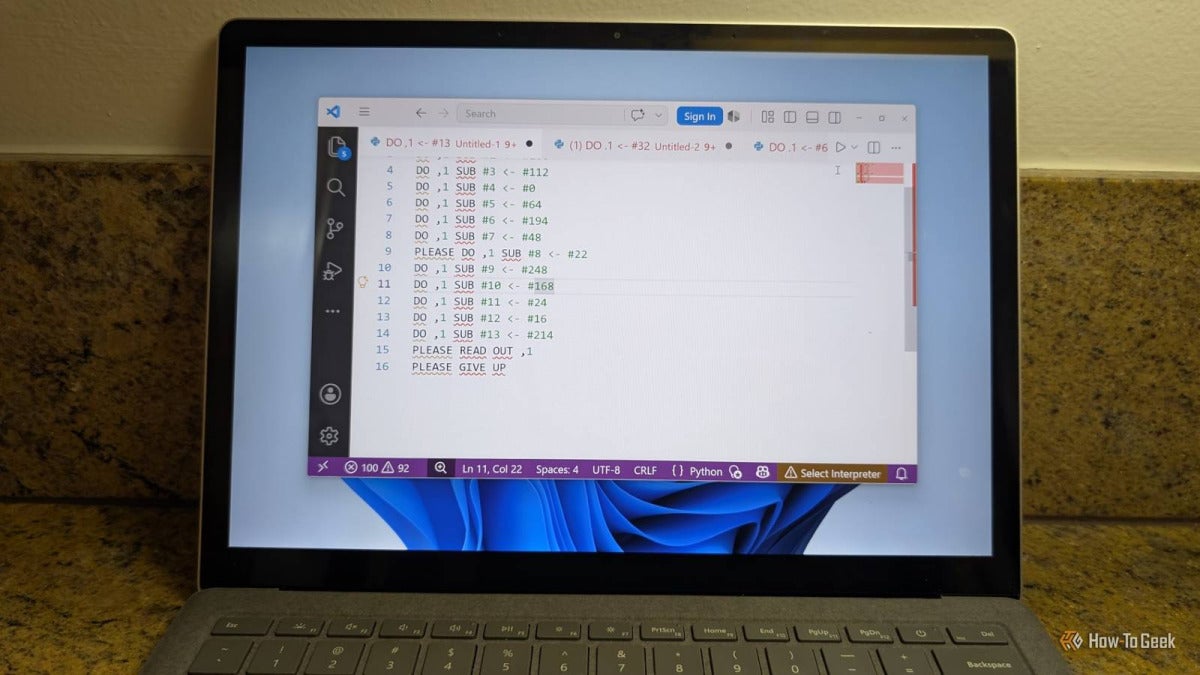
Dziś miłośnicy historii komputerów udostępnili oryginalny kod źródłowy kompilatora INTERCAL z 1972 roku. Chodzi o ezoteryczny język programowania wymyślony jako satyra na zawiłość programowania.

  • W kodzie INTERCAL-a trzeba było używać słowa „PLEASE”.
  • Kompilator INTERCAL-a odrzucał program jako „insufficiently polite”, jeśli „PLEASE” pojawiało się za rzadko.
  • Ten sam kompilator potrafił też odrzucić program jako „excessively polite”, jeśli „PLEASE” występowało zbyt często.
  • Do INTERCAL-a dodano konstrukcje nazwane „IGNORE” i „FORGET”.
  • Zamiast klasycznego „GOTO” pojawiło się polecenie „COME FROM”.
  • W INTERCAL-u liczby wpisywało się słownie po angielsku.
  • Wyniki INTERCAL zwracał w zmodyfikowanej postaci cyfr rzymskich.

INTERCAL powstał w 1972 roku na Uniwersytecie Princeton. Stali za nim Don Woods i James M. Lyon. Pełna nazwa brzmiała „Compiler Language With No Pronounceable Acronym”, czyli kompilowany język bez dającego się wymówić akronimu. Sama nazwa mówiła właściwie wszystko: INTERCAL nie powstał po to, by dało się na nim wygodnie pracować na co dzień, tylko jako parodia świata języków programowania.

Na długo przed tym, zanim komputery zaczęły sprawiać wrażenie rozmownych, INTERCAL wymagał od programisty dobrych manier. I nie był to żart dopisany później przez użytkowników, tylko cecha samego kompilatora. Kto chciał skompilować program w INTERCAL-u, musiał wstawić do kodu słowo „PLEASE”.

To był język postawiony na głowie.

Można spokojnie powiedzieć, że INTERCAL działał jak odwrócenie klasycznych języków programowania: zamiast ułatwiać pisanie kodu, celowo robił je bardziej uciążliwym. Tak samo wyglądały jego pozostałe elementy. „COME FROM” do dziś wraca jako podręcznikowy przykład tego, jak skutecznie utrudnić śledzenie przepływu programu.

Dziwne było także samo wejście i wyjście danych. W INTERCAL-u liczby należało wpisywać słownie po angielsku, a wyniki pojawiały się w zmodyfikowanej formie cyfr rzymskich. Właśnie dlatego INTERCAL zapisał się w historii nie jako użyteczne narzędzie, lecz jako jeden z najsłynniejszych żartów w informatyce. A jednak pozostaje językiem Turing-zupełnym, co znaczy, że teoretycznie potrafi obliczyć wszystko to, co dowolna uniwersalna maszyna Turinga.

Dlatego właśnie INTERCAL często wskazuje się jako pierwszy język ezoteryczny i punkt odniesienia dla późniejszej sceny esolangów. To już ten kawałek kultury programistycznej, w którym języki tworzy się jako manifest, drwinę albo eksperyment sprawdzający, gdzie właściwie kończą się granice składni i logiki.

Na ten moment opublikowany materiał, czyli oryginalny kod źródłowy kompilatora INTERCAL z 1972 roku, będzie miał największą wartość dla pasjonatów historii komputerów i osób zainteresowanych esolangami. Żeby skorzystać z oryginalnej wersji INTERCAL-a, trzeba było wpisywać liczby słownie po angielsku i pogodzić się z wynikami podawanymi w zmodyfikowanej formie cyfr rzymskich.

Czerwcowe odkrycie z 2025 roku daje jednak rzadki wgląd w narodziny jednego z najbardziej osobliwych pomysłów w dziejach programowania. INTERCAL nigdy nie miał być narzędziem dla mas, i może właśnie dlatego przetrwał, jako historyczne przypomnienie, że świat technologii od dawna miał też własne poczucie humoru. Ci, którzy chcieliby uruchomić INTERCAL w praktyce, muszą jeszcze chwilę poczekać.

LastPass potwierdził nowy wyciek danych: bez sejfów i haseł głównych

LastPass, firma stojąca za menedżerem haseł, poinformował dziś o kolejnym incydencie bezpieczeństwa. Tym razem sprawa wiąże się z Klue, zewnętrzną platformą do analiz rynkowych, z której korzystają zespoły sprzedaży i marketingu, a która integruje się między innymi z Salesforce i Gong. Z komunikatu LastPass wynika, że napastnicy przejęli tokeny OAuth przechowywane przez Klue, a potem użyli ich, by dostać się do środowiska Salesforce należącego do LastPass. Firma zaznacza przy tym, że nie znalazła żadnych śladów wskazujących na to, by incydent objął zaszyfrowane sejfy haseł użytkowników albo ich hasła główne.

Najważniejsze fakty wyglądają tak:

  • Do incydentu, jak podaje LastPass, doszło w czerwcu 2026 roku.
  • Przejęte miały zostać tokeny OAuth przechowywane przez Klue.
  • Te same tokeny posłużyły potem do uzyskania dostępu do środowiska Salesforce należącego do LastPass.
  • Z medialnych doniesień wynika, że za atakiem może stać grupa określana jako „Icarus”, która miała wykorzystać starsze, wcześniej przejęte dane uwierzytelniające powiązane z integracją.
  • Wśród danych, które mogły znaleźć się w zasięgu atakujących, LastPass wymienia imiona i nazwiska klientów, numery telefonów, adresy e-mail, adresy pocztowe, informacje ze zgłoszeń do wsparcia, a także rekordy sprzedażowe i dane CRM.
  • Firma twierdzi, że nic nie wskazuje na to, by naruszenie objęło zaszyfrowane sejfy haseł użytkowników lub ich hasła główne.
  • LastPass uruchomił już dochodzenie, unieważnił przejęte tokeny dostępu, odciął pracownikom dostęp do Klue i zakończył korzystanie z tej usługi.
  • Potwierdzono też, że skutki kompromitacji Klue mogły dotknąć również Recorded Future, Tanium, Jamf, Sprout Social, Gong i Insurity.

Z punktu widzenia użytkownika najistotniejsze jest jedno: nie ucierpiały sejfy ani hasła główne. Ten wyciek dotyczy więc danych kontaktowych i operacyjnych, a nie samego repozytorium haseł. To dość typowy scenariusz dla ataków na łańcuch dostaw. Celem nie musi być od razu główna firma. Czasem wystarczy partner technologiczny, przez którego da się wejść do kolejnych systemów.

Na razie LastPass podaje, że naruszenie obejmuje dane przechowywane w Salesforce. Skala zdarzenia jest jednak na tyle poważna, że jeśli korzystasz z LastPass, dobrze przygotować się na większą liczbę prób phishingu i podszywania się pod firmę. Pakiet obejmujący dane kontaktowe i historię zgłoszeń do wsparcia bardzo ułatwia układanie wiadomości, które wyglądają wiarygodnie. E-maile, SMS-y, telefony. Wszystko może sprawiać wrażenie prawdziwego kontaktu ze strony LastPass.

Dlatego nie podawaj pod żadnym pozorem w odpowiedzi na takie wiadomości hasła, kodów jednorazowych, kluczy odzyskiwania ani danych płatniczych. Sam LastPass zalecił użytkownikom szczególną ostrożność wobec komunikatów podszywających się pod firmę.

Ten nowy incydent siłą rzeczy przypomina też włamanie z 2022 roku. Tamta sprawa skończyła się kradzieżą kopii zapasowych sejfów klientów, późniejszymi informacjami o odszyfrowanych danych, stratami w kryptowalutach, karą nałożoną przez brytyjskie ICO w 2025 roku w wysokości 1,23 mln funtów oraz ugodą w pozwie zbiorowym wartą 24,5 mln dolarów.

Obecne naruszenie wygląda na bardziej ograniczone. I mimo to znowu pokazuje ten sam problem: ryzyko związane z integracjami i zewnętrznymi dostawcami bardzo szybko może przełożyć się na realne zagrożenie dla użytkownika. Na pełne wyniki dochodzenia trzeba jeszcze poczekać.