Windows 10: ochrona danych osobowych i informacji priorytetem dla Microsoftu

Microsoft chce za wszelką cenę pokazać jak bezpieczne są jego produkty. Nic dziwnego, bo wczasach kiedy hackerzy wykradają dane użytkowników Snapchata, Dropboxa czy Gmaila, każdy chce mieć pewność, że jego prywatne rzeczy pozostaną bezpieczne. To szczególnie ważne w przypadku produkty, z którego korzysta większość użytkowników komputerów na świecie. Takim produktem są systemy Windows właśnie. Microsoft zapowiada więc nowe rodzaje zabezpieczeń, które pojawią się w Windows 10.

Jednym z nich będzie uruchomienie dwustopniowej weryfikacji podczas logowania się do komputera. Dzięki temu znacząco polepszy się bezpieczeństwo naszych danych, a przestępcom będzie trudno przejrzeć zawartość komputera nawet, gdy fizycznie wejdę w jego posiadanie, czyli zostanie on nam skradziony. Dwustopniowa weryfikacja może więc polegać na konieczności podania hasła logowania do systemu, tak jak robimy to teraz, i konieczności wpisania PIN-u lub skorzystania z danych biometrycznych (poprzez czytnik linii papilarnych). Taki kod może być wygenerowany np. dzięki drugiemu urządzeniu, np. smartfonowi.

Kolejna nowość skierowana jest bardziej dla firm. Windows 10 umożliwi bowiem automatyczne szyfrowanie danych, które użytkownik uzna za poufne, czy też służbowe. To bardzo ważne, szczególnie w przypadku osób, które korzystają z firmowych laptopów. Zazwyczaj utrata takiego urządzenia jest prawie równoznaczne ze stratą, często poufnych, danych. Jeśli natomiast będą one automatycznie, bez ingerencji użytkownika szyfrowane, nawet jeśli ktoś wejdzie w ich posiadanie nie będzie miał z nich żadnego pożytku.

Microsoft zamierza tez zwiększyć bezpieczeństw smartfonów z Windows Phone, poprzez zwiększenie opcji kontroli nad VPN (Virtual Private Network), który często wykorzystuje się do pracy i łączenia ze służbową siecią, przez którą przepływają ważne informacje i dane. Ograniczona będzie też możliwość instalowania aplikacji, które Microsoft uzna za mało zaufane. W firmie uznano, całkiem słusznie zresztą, że największym zagrożeniem systemu i bezpieczeństwa jest właśnie użytkownik. To właśnie osoby korzystające z komputerów najczęściej same instalują w systemie szkodliwe oprogramowanie.

Jak widać zmiany te dotyczą głównie bezpieczeństwa klientów biznesowych, ale dwustopniowa weryfikacja będzie użyteczna dla wszystkich. Możecie o tym przeczytać w jednym z naszych artykułów:  czym jest dwuetapowa weryfikacja i dlaczego wartą ją aktywować?

Źródło: Blogs Windows

Zobacz także:

Hasła aplikacji, czyli jak bezpiecznie logować się do usług Google

Chroń prywatność swoich zdjęć w telefonie

Obserwuj @PawelKanski na Twitterze

Twoje dane z Dropboxa w niebezpieczeństwie!

Do sieci trafiła lista kilkaset danych logowania do Dropboxa – usługi, która umożliwia przechowywania swoich danych (zdjęć, plików, filmów) w chmurze. To jednak tylko niewielki fragment dużo większej, bo liczącej aż 7 milionów wpisów, bazy danych zawierającej hasła i nazwy użytkowników. Na razie jednak osoba będąca w posiadaniu wspomnianych informacji nie upubliczniła ich, bo oczekuje za to zapłaty.

Hasła znajdujące się w ujawnionej „próbce” są zapisane zwykły tekstem, co oznacza, że każdy, kto wejdzie w posiadanie całej bazy, bez większych problemów będzie mógł dostać się do wielu kont Dropboxa i nie tylko. Jeśli ktoś korzysta z tych samych danych logowania do kilku usług jednocześnie, np. Gmaila czy Facebooka, może być w poważnych tarapatach. Przestępcy wówczas mogą dostać się i tam.

Dropbox oficjalnie jednak zaprzeczył, że to ich serwery były ofiarą ataku. Odpowiedzialność mają ponosić zewnętrzne aplikacje współpracujące z klientem tej usługi. Jeśli któraś z nich była gorzej zabezpieczona, to całkiem możliwe, że faktycznie winę za to ponosi ktoś inny, a nie twórcy Dropboxa.

Co jeśli macie konto w tej chmurze? Najważniejsze, by jak najszybciej zmienić swoje hasło logowania. Kolejnym zalecanym krokiem jest uruchomienie tzw. dwustopniowej weryfikacji logowania.

Najwyraźniej żadna usługa działająca w chmurze nie jest już odporna na działania hackerów i wyciek danych użytkowników. Jeśli nie zawinią słabe zabezpieczenia aplikacji lub serwera, to zrobią to powiązane, ale stworzone przez zewnętrzne firmy aplikacje. Do takiej sytuacji doszło już w przypadku Snapchata, a teraz także i Dropboxa. Kto następny w kolejce? Niestety, zapewne dowiemy się o tym dosyć szybko.

Źródło: TheNextWeb

Zobacz także:

Chroń prywatność swoich zdjęć w telefonie

Czym jest dwuetapowa weryfikacja i dlaczego wartą ją aktywować?

Obserwuj @PawelKanski na Twitterze

Wykradziono dane logowania do 5 milionów kont Gmail

Na jednym z rosyjskich forów internetowych ktoś opublikował plik zawierający prawie 5 milionów adresów e-mail w serwisie Gmail. Co więcej, posiadacz tej bazy danych ma też hasła dostępu do tych kont, ale na szczęście ich nie upublicznił. Plik zawierający dane można pobrać i samemu sprawdzić, czy znajdują się tam wasze loginy i hasła.

Baza danych to ważący 28 megabajtów plik tekstowy, w którym znajdują się adresy Gmail także polskich użytkowników. Autor wycieku twierdzi, że jest w posiadaniu haseł do 60% z nich. Na dowód opublikował tę grafikę:

Jak doszło do wycieku tak dużej bazy danych? Prawdopodobnie nie jest to wynik włamania na serwery poczty Google, a efekt raczej dłuższej pracy przy wykorzystaniu różnych technik. Nie wiadomo, w jakim stopniu adresy te są aktualne i czy wielu użytkowników korzysta z dwustopniowej weryfikacji Google. W przypadku takiego wycieku, to jedna z najlepszych metod na to, by chronić swoje dane. Jeśli jeszcze nie uruchomiliście dwustopniowej weryfikacji, możecie przeczytać, jak zrobić to w różnych usługach.

Serwis Zaufanatrzeciastrona.pl radzi, by pobrać plik i samemu sprawdzić, czy wasz adres znajduje się na liście. Jeśli tak, zalecana jest zmiana hasła i uruchomienie dwustopniowej weryfikacji. Warto też przeskanować system programem antywirusowym, bo może być zarażony wirusem wykorzystującym komputer jako botnet.

Źródło: Zaufanatrzeciastrona.pl, rt.com, forum.btcsec (plik z adresami Gmail)

Zobacz także:

Czym jest dwuetapowa weryfikacja i dlaczego wartą ją aktywować?

Jak włączyć dwustopniową weryfikację na Facebooku i czy warto to zrobić?

Obserwuj @PawelKanski na Twitterze

Czym jest dwuetapowa weryfikacja i dlaczego wartą ją aktywować?

Hasła są miarą naszego bezpieczeństwa. Można je jednak z łatwością ukraść i odgadnąć ich znaczenie. Czy jest na to rozwiązanie? Tak, należy używać więcej niż jednego hasła do wszystkich swoich serwisów.

Dwuetapowa weryfikacja to nic innego niż nawiązywanie połączenia poprzez logowanie w dwóch etapach. Polega to na tym, że oprócz hasła należy jeszcze podać dodatkowy kod, który zostanie wysłany na nasz telefon komórkowy.

W tym artykule spróbuję wytłumaczyć w najprostszy możliwy sposób, czym jest dwuetapowa weryfikacja, jak ją włączyć dla swoich usług i co należy wziąć pod uwagę, aby była w pełni skuteczna.

Czym jest dwuetapowa weryfikacja (2FA)?

Podczas korzystania z karty kredytowej, aby wypłacić gotówkę z bankomatu, używasz (nawet o tym nie wiedząc) weryfikacji w dwóch etapach. Musisz bowiem wprowadzić kartę (czyli fizyczny obiekt), a następnie wpisać swój kod PIN.

Weryfikacja dwuetapowa to dokładnie to samo – zastosowanie dwóch form identyfikacji. Zatem zamiast używać jedynie hasła dostępu, w tym przypadku musisz użyć jeszcze kodu, który dostaniesz na swój telefon komórkowy.

Dwa etapy: najpierw hasło, potem kod (źródło)

Istnieje wiele rodzajów weryfikacji tożsamości, które mogą zostać ze sobą połączone w dwóch etapach: hasła, odciski palców, rozpoznawanie twarzy, specjalny wzór do narysowania, kod PIN, położenie geograficzne i wiele innych.

Jak odbywa się proces weryfikacji dwuetapowej?
Pierwszy krok jest zawsze taki sam: wprowadzamy nazwę użytkownika i hasło, tak jak to czynimy normalnie za każdym razem.

Nowością jest tylko obecność drugiego etapu, w którym należy wpisać kod, jaki dostaniemy za pośrednictwem SMS-u.

Po wprowadzeniu kodu komputer, tablet lub smartfon, z którego połączenie będzie nawiązywane, zostanie oznaczony jako urządzenie zaufane, na którym będziesz mógł się logować bez dodatkowego hasła.

Co zrobić, jeśli zgubimy telefon?

Jeśli zgubisz telefon, masz niestety ogromny problem. Kody numeryczne są bowiem wysyłane na twoje urządzenie. Jednakże w takim przypadku możesz jeszcze skorzystać z:

  • dostępu do konta poprzez zalogowanie się z zaufanego komputera,
  • kodów rezerwowych, które musisz wcześniej wydrukować.

Jeśli nie możesz zrobić żadnej z tych rzeczy, musisz wyrobić sobie duplikat karty sim o tym samym numerze telefonu bądź zwrócić się do wybranej strony internetowej, aby odzyskać swoje konto. Taki proces trwa jednak zazwyczaj kilka dni.

Jeśli podróżujesz za granicę lub nie masz zasięgu, a musisz zalogować się za pomocą dwuetapowej weryfikacji, możesz skorzystać z aplikacji, która wytwarza kody w trybie offline lub użyć wcześniej drukowanych kodów.

Jeśli posiadasz smartfona, polecam użyć Google Authenticator (Android, iOS) albo Authenticator (Windows Phone). Są to aplikacje, które wytwarzają kody w trybie offline (nawet w trybie samolotowym), dzięki czemu można z nich skorzystać nawet wtedy, gdy nie mamy zasięgu lub połączenia z Internetem.

Dlaczego dwa a nie trzy kroki?

Dlaczego nie wprowadzono trzech kroków weryfikacji? Ze względów praktycznych. Z jednym hasłem nie mamy zazwyczaj problemu, ale przy dwóch zabezpieczeniach staje się to (mimo że bezpieczniejsze) dość niewygodne. Wyobraź sobie zatem, co działoby się przy trzech (lub więcej) krokach. Łączenie hasła i losowo generowanej liczby, która wysyłana jest jedynie na twój osobisty numer telefonu, znacząco zmniejsza ryzyko nieautoryzowanego dostępu do konta.

Które strony pozwalają na użycie dwuetapowej weryfikacji?

Przybywa coraz więcej stron, które korzystają z weryfikacji dwuetapowej. Niedawno dołączył do nich Microsoft w wyniku wprowadzenia takich zmian przez Google’a, Dropboxa, Twittera i innych stron oraz aplikacji internetowych. Dlaczego to takie ważne? Odpowiedź na to pytanie leży u podłożu trzech faktów:

– coraz więcej usług ma tendencję do logowania się za pomocą jednego konta,

– coraz więcej użytkowników ma dostęp do kilku urządzeń z dostępem do Internetu,

– jest coraz więcej prób włamania na tak dużą skalę, jaka spotkała Twittera.

Dlaczego dwuetapowa weryfikacja jest tylko opcją?

Weryfikacja dwuetapowa jest jedynie opcją ze względu na prywatność. Wielu użytkowników nie chce łączyć swojego numeru telefonu z kontem. Aby uniknąć takiej przeszkody, w niektórych przypadkach wprowadza się fizyczny generator kluczy. Authenticator Battle.net umożliwia takie zabezpieczenie na wniosek właściciela.

Gdzie działa już logowanie w dwóch etapach?

Wszystko zależy od usługi. W większości przypadków można po prostu przejść do swojego profilu oraz odpowiedniej sekcji konta i wybrać tam zmianę zabezpieczeń. Dla waszej wygody mamy gotowe linki do oficjalnych instrukcji najbardziej popularnych usług:

– Google,

– Apple,

– Microsoft,

– Facebook,

– DropBox.

Czy taka weryfikacja jest niezawodna?

Niestety nie. Dla przykładu, może być tak, że twój telefon powiązany jest z twoim kontem i haker jest już w posiadaniu tej informacji, znając również hasło. Może się również zdarzyć, że ktoś, kto zna już hasło, może uzyskać dostęp do naszego zaufanego urządzenia, co pozwoli mu ominąć dodatkowy kod bezpieczeństwa.

Wirusy, trojany oraz phishing to kolejne zagrożenia. Jeśli haker podszywa się pod nas lub przechwyci nasze dane, będziesz tak samo narażony jak wcześniej. Niektóre trojany mogą się nawet koordynować ze sobą – trojan na komputerze będzie modyfikował nasze konta, a trojan na telefonie przechwyci potrzebne kody bezpieczeństwa.

Aby zminimalizować te zagrożenia, należy nie zapomnieć o posiadaniu skutecznych programów antywirusowych oraz systemów blokujących. Chociaż weryfikacja dwuetapowa jest bardzo owocna w minimalizowaniu ryzyka włamań do naszych kont, hakerzy są niezwykle przebiegli i używają również innych technik w celu kradzieży naszych danych.

A czy ty korzystasz już z weryfikacji dwuetapowej?

Zobacz także:

Masz silne hasła? Sprawdź to przy pomocy LastPass?

Praktyczny poradnik: Jak bronić się przed kradzieżą haseł

Jak włączyć dwustopniową weryfikację na Facebooku i czy warto to zrobić?
Jak włączyć dwustopniową weryfikację na Facebooku i czy warto to zrobić?
Dwustopniowa weryfikacja staje się coraz popularniejszym rozwiązaniem. Coraz więcej serwisów i usług udostępnia taki sposób zabezpieczania kont. Cel jest prosty – ochrona naszych haseł i prywatności. Dwuetapową weryfikację wprowadziło Google oraz Apple. A co z Facebookiem?

Oczywiście Facebook również oferuje tego typu rozwiązanie. Wprowadzone je już jakiś czas temu. W jaki sposób uruchomić dwustopniową weryfikację na naszym koncie w tym serwisie społecznościowym? Ten krótki poradnik wam pomoże.

Przejdź do ustawień bezpieczeństwa na swoim koncie

Jeżeli chcemy uruchomić dwustopniową weryfikacje logowania do Facebooka, to najpierw musimy przejść do ustawień konta.

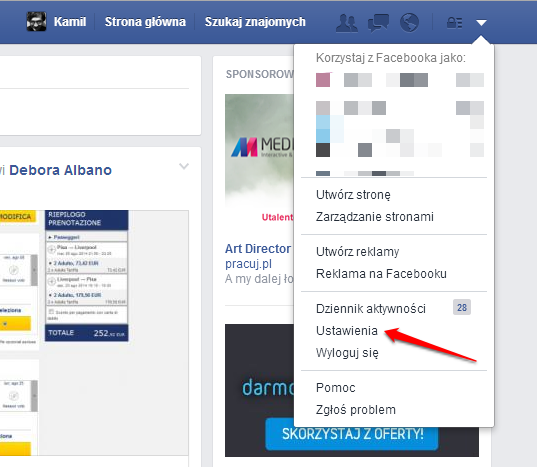
Ustawienia konta na Facebooku znajdziesz, klikając strzałkę w prawym górnym rogu widoku i wybierając odnośnik Ustawienia.

Następnie z listy opcji, którą znajdziesz po lewej stronie, wybierz zakładkę Bezpieczeństwo. Wyświetli ona szereg funkcji, które oferuje Facebook dla zwiększenia ochrony Twojego konta.
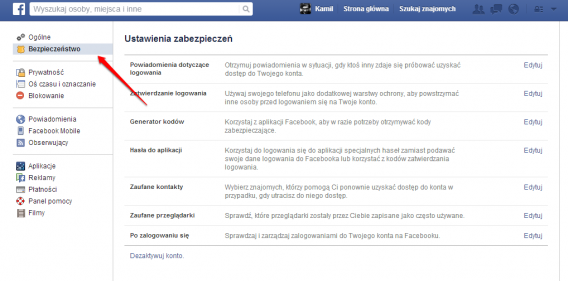
W przypadku dwustopniowej weryfikacji należy wybrać Zatwierdzanie logowania, zaznaczyć wyświetlające się pole oraz zapisać zmiany.
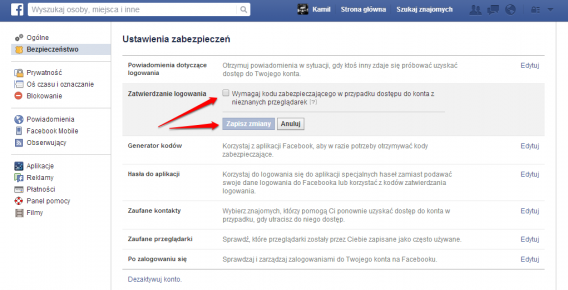
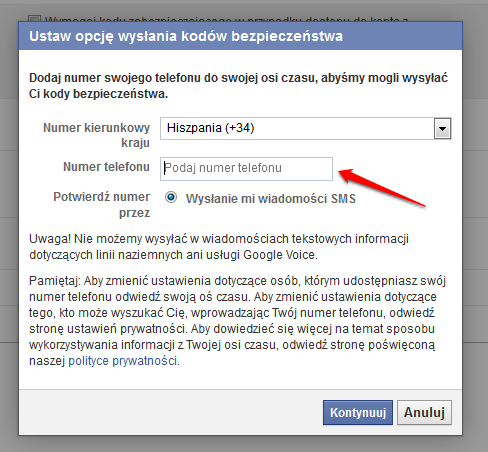
Uruchomienie zatwierdzania logowania

Po zatwierdzeniu uruchomienia dwustopniowej weryfikacji Facebook poprosi o podanie numeru telefonu, na który prześle kod potwierdzający, a w przyszłości będzie wysyłał kody bezpieczeństwa w przypadku wyboru takiej formy weryfikacji. Numer telefonu można dodać również później w zakładce Facebook Mobile.

Po podaniu naszego numeru telefonu Facebook wyświetli okno informacyjne, w którym opisuje, w jaki sposób działa zatwierdzanie logowania, czyli dwustopniowa weryfikacja.
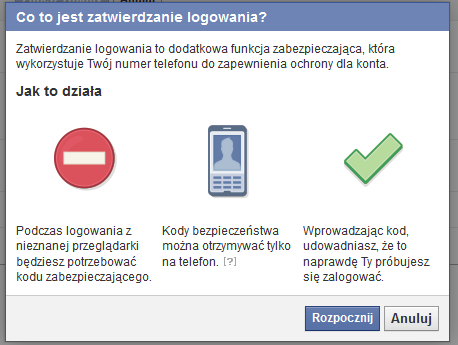
Od tej pory, jeżeli będziesz się logować do Facebooka z nieznanej przeglądarki, serwis poprosi Cię o wpisanie specjalnego kodu weryfikacyjnego.

Przejdź do mobilnej aplikacji Facebooka na swoim smartfonie

W momencie, gdy chcesz się zalogować na swoje konto na Facebooku z innej niż zwykle przeglądarki, musisz wpisać dodatkowy kod.

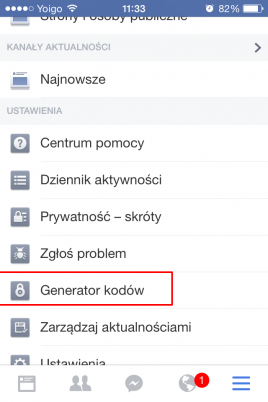
Możesz go uzyskać za pośrednictwem swojej aplikacji mobilnej Facebooka, czy to na Androida, czy na iPhone’a. Wystarczy, że przejdziesz w niej do zakładki oznaczonej trzema kreskami, a następnie do działu Ustawienia. Tam znajdziesz funkcję Generator kodów.

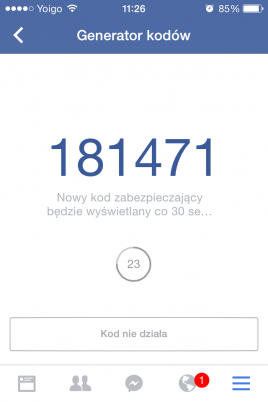
Po jej kliknięciu aplikacja przeniesie cię do specjalnego okna, w którym wyświetli się kod. Zmienia się on co 30 sekund, więc należy szybko go wykorzystać.
Wróć do okna logowania na Facebooku
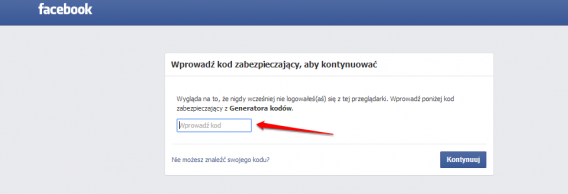
Gdy masz już wygenerowany kod, to możesz wpisać go w specjalne pole.

Następnie Facebook zapyta cię, czy chcesz zapamiętać daną przeglądarkę. Do ciebie należy wybór. Po jego dokonaniu strona się przeładuje i będziesz mieć dostęp do swojego Facebooka.
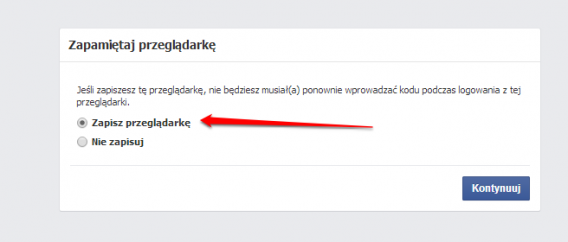
Podsumowując, dwustopniowa weryfikacja na Facebooku wygląda następująco:

  • logowanie normalnym hasłem na stronie www Facebooka,
  • prośba o kod weryfikacyjny,
  • generowanie kodu za pośrednictwem aplikacji mobilnej Facebooka lub przesłanie kodu za pośrednictwem SMS-a,
  • wpisanie kodu na stronie www i przejście do Facebooka.

Oczywiście, jak w życiu, coś może nie zadziałać. Jeżeli Facebook nie chce przyjąć kodu z Generatora, to dobrze jest go odświeżyć i spróbować jeszcze raz. W przypadku SMS-u kod może być wysyłany nawet do 5 minut, więc nie jest to najszybsza forma jego otrzymania. Warto jednak te 5 minut poczekać nim poprosi się o kolejny kod. W skrajnym przypadku trzeba zgłosić błąd Facebookowi i czekać, aż się z nim uporają.

Czy warto uruchomić dwustopniową weryfikację na Facebooku?

Na to pytanie każdy musi odpowiedzieć sobie sam. Dwuetapowa weryfikacja ma służyć do lepszej ochrony naszej prywatności. W obliczu napływających wieści dotyczących działalności NSA czy wycieków danych przez lukę Heartbleed, dwuetapowe logowanie pozwala nam zbudować drugi mur ochronny dla naszych danych. Taka forma weryfikacji lepiej chroni nas przed przejęciem konta i kradzieżą hasła. Jeżeli więc chcesz się czuć bezpiecznie, to dwustopniowa weryfikacja jest wartą rozważenia opcją.

Ma ona jednak również swoje minusy. Pomijając fakt, że logowanie się zajmuje nieco więcej czasu, to jakikolwiek problem z weryfikacją powoduje natychmiastowy brak dostępu do konta. O ile w przypadku, gdy ktoś chce się nam do niego dobrać, jest to dobre, o tyle, gdy jest to wynik jakiegoś błędu, staje się problemem. Poza tym nie wszystkie aplikacje, z których korzystamy, a do których się zalogowaliśmy za pomocą Facebooka, wspierają dwustopniową weryfikację.

Dwuetapowa weryfikacja bez wątpienia zwiększa bezpieczeństwo naszych kont. Jeżeli więc zależy ci na prywatności i ochronie swojego konta na Facebooku, to warto pomyśleć o jej uruchomieniu.

Zobacz także: