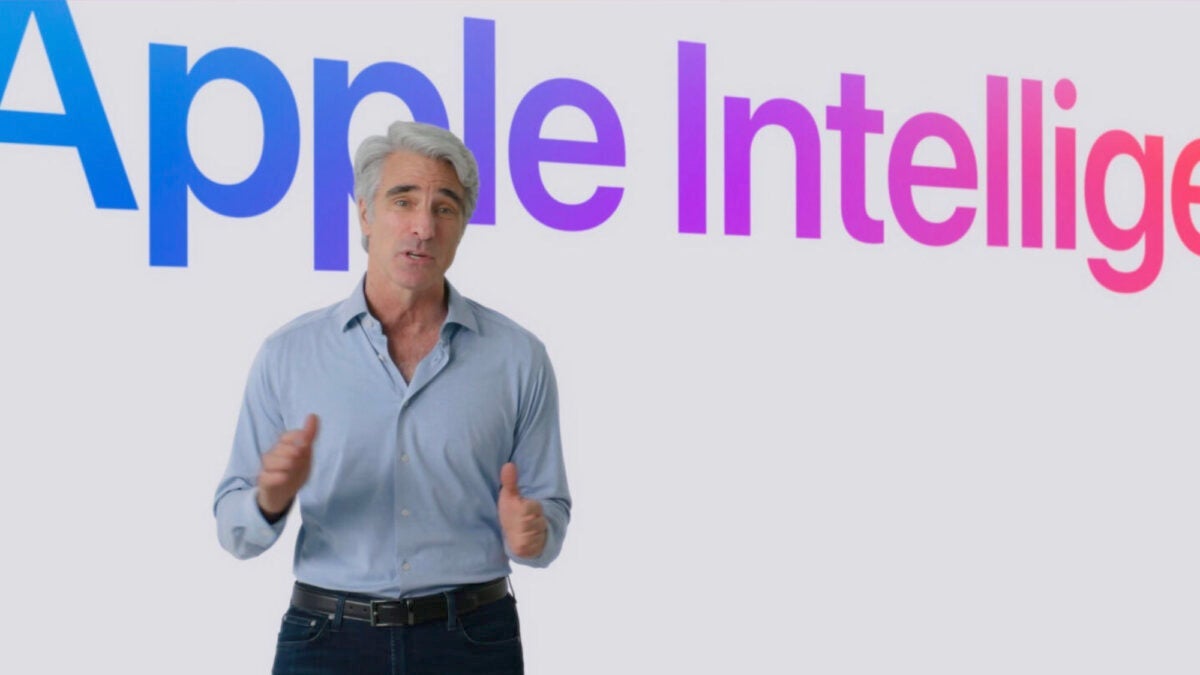
Craig Federighi, vice-président senior du logiciel chez Apple, a apporté des précisions sur la façon dont la société gère la confidentialité des données dans le cloud d’intelligence artificielle. Selon Federighi, les serveurs qu’Apple utilise pour ces fonctions, appelés Private Cloud Compute (PCC), sont volontairement conçus de manière « basique », et ce n’est pas un hasard. Cette simplicité vise à garantir que nos données restent privées.
La simplicité comme clé de la confidentialité
L’approche d’Apple pour ses fonctions Apple Intelligence et la gestion des données repose sur trois étapes. Tout d’abord, la société réalise autant de traitements que possible directement sur notre appareil, sans envoyer de données vers des serveurs externes. Ce n’est que lorsque cela est strictement nécessaire, et que l’appareil ne peut pas gérer le traitement requis, que les données sont envoyées aux serveurs d’Apple. Enfin, en dernier recours et uniquement avec notre consentement, la société utilise des services externes comme ChatGPT pour accomplir certaines tâches de traitement.
L’un des plus grands défis pour Apple a été de garantir un niveau de confidentialité équivalent à celui du chiffrement de bout en bout (E2E) sur les serveurs qui effectuent le traitement des modèles de langage naturel. Le problème avec ce type de traitement est que les serveurs doivent accéder aux données que nous leur envoyons pour effectuer les inférences d’IA, ce qui va à l’encontre des principes de l’E2E, où même le serveur ne devrait pas pouvoir lire les données.
Pour résoudre ce problème, Apple a mis en place trois solutions principales. Tout d’abord, tous les outils de gestion des serveurs, comme les équilibreurs de charge et les enregistreurs de données, sont situés en dehors de la zone protégée, ce qui les empêche de déchiffrer les données. Ensuite, Apple utilise un stockage non persistant.
L’une des décisions clés d’Apple a été de concevoir les serveurs PCC de manière extrêmement simple. Ces serveurs ne disposent pas de stockage persistant, comme des disques durs ou des unités de stockage SSD, ce qui signifie qu’ils ne peuvent pas conserver les données traitées. Cette décision vise à éliminer toute possibilité que les données soient stockées au-delà du moment où elles sont traitées puis renvoyées à notre appareil.
Dans son entretien avec Wired, Federighi explique que les serveurs PCC ne peuvent pas conserver de données après un redémarrage, car le système de chiffrement est conçu pour détruire toute clé de chiffrement à chaque redémarrage du serveur. Par conséquent, après chaque redémarrage, les serveurs repartent de zéro avec une nouvelle clé de chiffrement, rendant toutes les données précédemment traitées complètement irrécupérables.
Enfin, Apple a fait en sorte que chaque version de production des serveurs PCC soit disponible publiquement pour inspection. Cela permet à n’importe qui de vérifier que les serveurs fonctionnent conformément aux affirmations d’Apple, mais cela va plus loin encore.
Les journaux de toutes les versions des serveurs PCC sont conservés dans un registre d’attestation cryptographique, empêchant ainsi tout serveur non vérifié de traiter des données. En fait, tout appareil Apple refuserait même d’envoyer des données à un serveur qui n’aurait pas été dûment authentifié.
« Créer un modèle de confiance où notre appareil refuse d’envoyer une requête à un serveur à moins que la signature de tout le logiciel exécuté par ce serveur ait été publiée dans un registre de transparence a été sans aucun doute l’un des éléments les plus uniques de la solution, et totalement essentiel pour le modèle de confiance », a déclaré Federighi.
