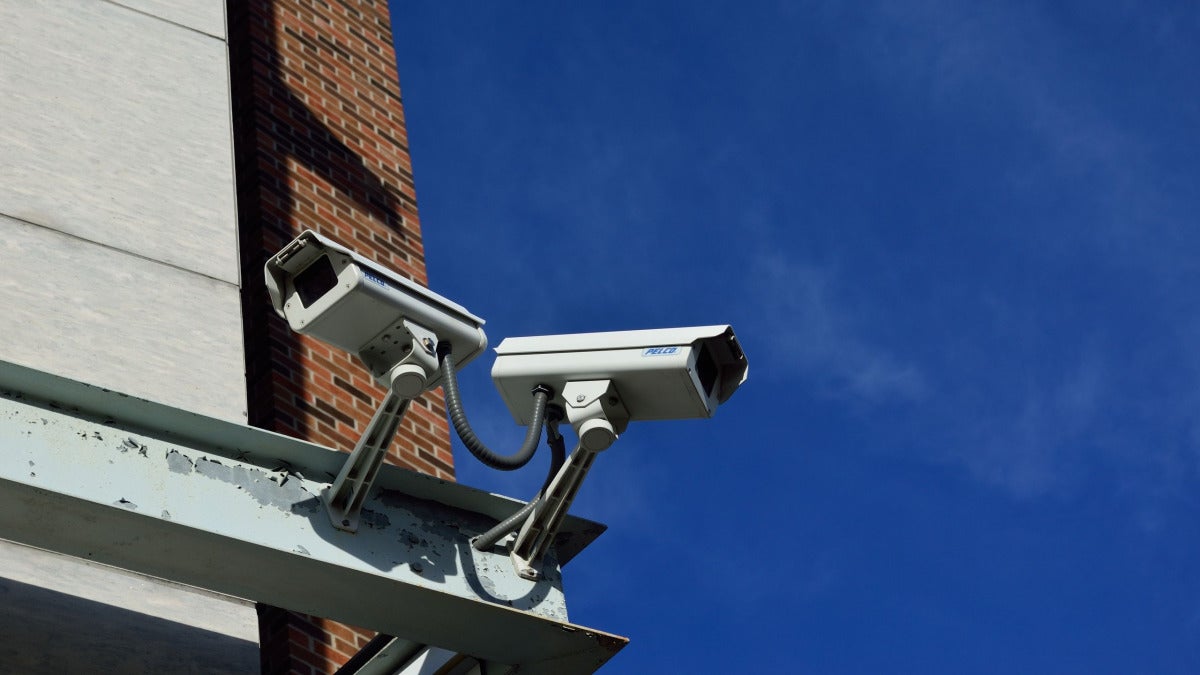
Selon Huntress, spécialiste de la cybersécurité, des attaquants se sont servis, en septembre et octobre 2026, de logiciels de gestion de caméras de vidéosurveillance (CCTV) pour entrer dans des réseaux d’entreprise. Le nombre d’intrusions repérées reste faible, mais elles pointent toutes vers le même scénario : l’exploitation apparente d’une faille dans un logiciel de gestion vidéo. La campagne est encore limitée, certes, mais elle montre un problème plus large. Les caméras CCTV et d’autres équipements connectés servent de plus en plus souvent de point de passage vers des environnements d’entreprise autrement plus sensibles.
Dans les cas examinés par Huntress, les assaillants se sont appuyés sur un système légitime de gestion de caméras pour y charger discrètement une DLL malveillante. La technique est connue : il s’agit du DLL sideloading.
Ils ont ensuite déployé un fichier nommé rs.win32.exe, utilisé ici comme reverse shell pour garder un accès distant à la machine compromise. En pratique, ce programme ouvrait un canal de commande vers une adresse IP distante, avec un port dédié et un nom d’utilisateur administrateur. Les attaquants disposaient ainsi d’un moyen assez discret pour piloter la suite de l’intrusion.
Autre détail relevé par Huntress : la campagne reposait aussi sur des binaires à l’apparence anodine, comme WpcMon.exe, un fichier associé au Microsoft Windows Parental Control Monitor. Ce type de camouflage aide à la fois à échapper à la détection et à rester en place plus longtemps.
Pour l’instant, les chercheurs de Huntress ne peuvent pas confirmer quel logiciel de caméras a été exploité, ni quel éditeur est concerné, ni quel groupe se trouve derrière l’opération. D’après eux, certaines chaînes de caractères trouvées dans des fichiers suggèrent un possible lien avec l’entreprise coréenne 3R Global. À ce stade, rien n’a toutefois été vérifié de manière indépendante.
Cette zone grise complique forcément l’évaluation du nombre réel de victimes et de l’ampleur de l’exposition. Si le logiciel visé est utilisé par plusieurs marques ou intégrateurs, la surface d’attaque potentielle pourrait dépasser largement les quelques incidents documentés jusqu’ici. Prudence, donc. Nous suivrons les prochains éléments de près.
L’affaire ne sort pas de nulle part. Elle s’inscrit dans un mouvement de fond : les équipements IoT, souvent moins surveillés que les postes de travail ou les serveurs, deviennent des portes d’entrée de choix.
Le nombre d’objets connectés pourrait atteindre 39 milliards d’ici 2030. Et, d’après diverses estimations du secteur, plus de la moitié de ces appareils embarqueraient des vulnérabilités critiques. Le risque financier, lui, n’a rien d’abstrait : le coût moyen mondial d’une violation de données s’est élevé à 4,44 millions en 2025, toujours selon des estimations du secteur.
L’industrie manufacturière et les transports concentreraient à eux seuls près de 40 % des incidents de malware visant l’IoT, toujours selon des estimations du secteur. La raison est assez simple : ces secteurs dépendent fortement des systèmes opérationnels et des dispositifs de surveillance.
Pour les entreprises, la leçon est limpide : une plateforme CCTV doit être considérée comme un actif sensible, et non comme un équipement secondaire qu’on laisse vivre dans un coin du réseau.
Les experts conseillent donc de tenir à jour les logiciels et les firmwares, de remplacer les mots de passe par défaut, d’adopter des identifiants uniques et solides, d’isoler les caméras sur des réseaux séparés, de dresser un inventaire précis des logiciels déployés autour de la vidéosurveillance, puis de surveiller les processus inhabituels et les connexions sortantes suspectes. Dans bien des cas, ce sont justement ces signaux faibles qui permettent de repérer une compromission avant qu’elle ne dégénère en incident majeur.

Author: Manuel Bosque
{
"social": {
"email": "",
"facebook": "",
"twitter": "",
"linkedin": ""
},
"ja-JP": "",
"de-DE": "Manuel Bosque schreibt bei Softonic über Software: Desktop-Programme, Produktivitätswerkzeuge und kleine Tools, die ein Problem wirklich lösen. Sein Maßstab ist praktisch — was ein Programm tatsächlich leistet, was es dafür verlangt und für wen es sich lohnt —, deshalb misstraut er Funktionslisten und testet lieber selbst. Er gehört zum Team, das festlegt, wie Software auf der Seite behandelt wird, und arbeitet täglich mit KI-Werkzeugen in der redaktionellen Produktion.",
"en-US": "Manuel Bosque covers software at Softonic: desktop programs, productivity tools and the small utilities that solve one problem well. His approach is practical — what a program actually does, what it asks in return and who it is for — which is why he distrusts feature lists and prefers to test. He is part of the team that decides how software gets covered on the site, and works daily with AI tools applied to editorial production.",
"es-ES": "Manuel Bosque se ocupa de la cobertura de software en Softonic: programas de escritorio, herramientas de productividad y utilidades pequeñas que resuelven bien un solo problema. Su criterio es práctico —qué hace realmente un programa, qué pide a cambio y a quién le sirve—, y por eso desconfía de las listas de funciones y prefiere probar. Forma parte del equipo que decide cómo se cuenta el software en la web y trabaja a diario con herramientas de IA aplicadas a la producción editorial.",
"fr-FR": "Manuel Bosque couvre les logiciels chez Softonic : programmes de bureau, outils de productivité et petits utilitaires qui résolvent bien un seul problème. Son approche est pratique — ce qu'un logiciel fait vraiment, ce qu'il demande en échange et à qui il s'adresse —, d'où sa méfiance envers les listes de fonctionnalités et sa préférence pour l'essai. Il fait partie de l'équipe qui définit la manière de traiter le logiciel sur le site et travaille au quotidien avec des outils d'IA appliqués à la production éditoriale.",
"it-IT": "Manuel Bosque si occupa di software su Softonic: programmi per il desktop, strumenti di produttività e piccole utility che risolvono bene un solo problema. Il suo criterio è pratico — cosa fa davvero un programma, cosa chiede in cambio e a chi serve — e per questo diffida degli elenchi di funzioni e preferisce provare. Fa parte del team che decide come si racconta il software sul sito e lavora ogni giorno con strumenti di IA applicati alla produzione editoriale.",
"nl-NL": "Manuel Bosque schrijft bij Softonic over software: desktopprogramma's, productiviteitstools en kleine hulpprogramma's die één probleem echt oplossen. Zijn maatstaf is praktisch — wat een programma werkelijk doet, wat het daarvoor vraagt en voor wie het nuttig is — en daarom wantrouwt hij functielijstjes en test hij liever zelf. Hij maakt deel uit van het team dat bepaalt hoe software op de site wordt behandeld en werkt dagelijks met AI-tools in de redactionele productie.",
"pl-PL": "Manuel Bosque zajmuje się oprogramowaniem w Softonicu: programami na komputer, narzędziami do pracy i niewielkimi aplikacjami, które dobrze rozwiązują jeden problem. Jego kryterium jest praktyczne — co program naprawdę robi, czego wymaga w zamian i komu się przyda — dlatego nie ufa listom funkcji i woli sprawdzić sam. Należy do zespołu, który decyduje, jak pisać o oprogramowaniu w serwisie, i codziennie korzysta z narzędzi AI w produkcji redakcyjnej.",
"pt-BR": "Manuel Bosque cobre software na Softonic: programas para desktop, ferramentas de produtividade e pequenos utilitários que resolvem bem um problema só. Seu critério é prático — o que um programa realmente faz, o que pede em troca e para quem serve — e por isso desconfia de listas de recursos e prefere testar. Faz parte da equipe que define como o software é abordado no site e trabalha diariamente com ferramentas de IA aplicadas à produção editorial."
}
View all posts by Manuel Bosque