Le FBI avertit sur l'augmentation des escroqueries ciblant les victimes vulnérables

Les cybercriminels exploitent l’état émotionnel des victimes de fraudes en ligne, augmentant les dommages à un moment de vulnérabilité. Selon le FBI, plus de cent rapports concernant ces attaques ont été reçus au cours des deux dernières années. Les escrocs créent de faux profils sur les réseaux sociaux et rejoignent des groupes d’autres victimes, prétendant avoir récupéré leur argent avec l’aide du Centre de plaintes Internet (IC3) du FBI, ce qui donne crédibilité à leur escroquerie. Le FBI met en garde contre les fausses escroqueries de récupération ciblant les victimes de fraude Une des stratégies les plus courantes implique […]

Les cybercriminels profitent de l’état émotionnel des victimes de fraudes en ligne, augmentant les dégâts à un moment de vulnérabilité.

Selon le FBI, plus de cent rapports concernant ces attaques ont été reçus au cours des deux dernières années.

Les escrocs créent de faux profils sur les réseaux sociaux et rejoignent des groupes d’autres victimes, prétendant avoir récupéré leur argent avec l’aide du Centre de plaintes Internet (IC3) du FBI, ce qui donne de la crédibilité à leur escroquerie.

Le FBI met en garde contre les fausses escroqueries de récupération ciblant les victimes de fraude

Une des stratégies les plus courantes implique le contact avec les victimes via différentes plateformes, y compris les courriels, les appels téléphoniques, les réseaux sociaux et les forums.

Celleux qui croient à ces affirmations sont dirigés à communiquer avec un individu qui se fait appeler Jaime Quin sur Telegram. Quin se présente comme le Directeur de l’IC3, mais en réalité, il fait partie du schéma frauduleux. À travers ce contact, il indique aux victimes qu’il a récupéré leurs fonds et leur demande d’accéder à leurs informations financières, ce qui peut entraîner un vol supplémentaire.

Le FBI a souligné que le premier contact de la part des escrocs peut varier, mais presque tous les plaignants rapportent qu’on leur a promis la récupération des fonds perdus.

Cependant, ces promesses sont une tromperie qui cherche à revictimiser ceux qui ont déjà subi des pertes significatives. Pour minimiser le risque de tomber dans ces pièges, il est conseillé aux personnes de ne communiquer avec les autorités que par des canaux officiels et de ne jamais partager de mots de passe ou d’informations financières sensibles.

Les forces de sécurité avertissent qu’il est peu probable qu’elles vous contactent de manière informelle et, en aucun cas, elles ne demanderont d’informations sensibles telles que des mots de passe ou l’accès à des services privés. Il est vital de rester vigilant et de se protéger contre ces tentatives de fraude qui cherchent à exploiter la confiance et la vulnérabilité des personnes.

Une attaque massive par force brute utilise 2,8 millions d'adresses IP pour faire tomber les VPN

Près de 2,8 millions d’adresses IP sont utilisées dans une attaque massive par force brute ciblant des dispositifs réseau, comme ceux proposés par Palo Alto Networks, Ivanti et SonicWall. Ce type d’attaque, qui cherche à accéder à des comptes en répétant des combinaisons de nom d’utilisateur et de mot de passe, a connu une augmentation notable depuis son apparition au début de janvier. Selon des rapports de la Fondation Shadowserver, les adresses IP impliquées proviennent de diverses parties du monde, avec plus de 1,1 million d’entre elles originaires du Brésil, suivies par la Turquie, la Russie, l’Argentine, le Maroc et le Mexique. Comment ils mènent à bien […]

Près de 2,8 millions d’adresses IP sont utilisées dans une attaque par force brute massive ciblant des dispositifs réseau, comme ceux proposés par Palo Alto Networks, Ivanti et SonicWall.

ExpressVPN TÉLÉCHARGER

Ce type d’attaque, qui cherche à accéder à des comptes en répétant des combinaisons de nom d’utilisateur et de mot de passe, a connu une augmentation notable depuis son apparition au début du mois de janvier.

Selon des rapports de la Fondation Shadowserver, les adresses IP impliquées proviennent de diverses parties du monde, avec plus de 1,1 million d’entre elles originant du Brésil, suivies par la Turquie, la Russie, l’Argentine, le Maroc et le Mexique.

Comment se déroulent les attaques contre les VPN

Les attaquants semblent utiliser des botnets et des réseaux de proxies résidentiels pour mener à bien ces attaques, compliquant leur traçage par les autorités. Un botnet est un réseau d’ordinateurs infectés par des logiciels malveillants, tandis que les proxies résidentiels permettent aux criminels d’accéder à Internet en utilisant des adresses IP qui semblent légitimes. Cela les aide à dissimuler leur identité et à maintenir leur anonymat, ce qui représente un défi considérable pour la cybersécurité.

Malgré l’ampleur de l’attaque, à ce jour, aucun des principaux services de VPN n’a été compromis. Cependant, l’importance de mettre en place des mots de passe forts et d’activer l’authentification à deux facteurs (2FA) pour protéger les appareils et les réseaux, en particulier pour les petites et moyennes entreprises qui sont souvent plus vulnérables à ces attaques, est soulignée.

Un VPN d’entreprise solide ne chiffre pas seulement le trafic Internet, mais protège également les données et permet un accès sécurisé aux serveurs et aux réseaux.

ExpressVPN TÉLÉCHARGER

Il est recommandé à tous les utilisateurs, qu’ils soient des particuliers ou des entreprises, d’adopter de bonnes pratiques en matière de confidentialité des données et de considérer le recours à un VPN, qui offrira une couche de sécurité supplémentaire. Bien qu’il existe la possibilité que ce type d’attaques continue d’augmenter, la mise en œuvre de mesures appropriées aide à atténuer le risque.

Le gouvernement des États-Unis a un problème de cybersécurité

Des experts en cybersécurité ont alerté sur une augmentation des attaques informatiques ciblant des serveurs sensibles du gouvernement, exploitant des vulnérabilités dans des logiciels gouvernementaux. Cet avertissement provient de la société de cybersécurité Trimble, qui a identifié que son outil Cityworks a été utilisé dans ces attaques. Trimble a alerté ses clients par le biais d’une lettre, dans laquelle elle mentionne la découverte d’une vulnérabilité de désérialisation, étiquetée comme CVE-2025-0994, qui permet l’exécution à distance de code (RCE) avec un score de gravité élevé de 8.6. Que savons-nous de cette vulnérabilité étatique L’exploitation de cette vulnérabilité pourrait permettre à […]

Des experts en cybersécurité ont alerté sur une augmentation des attaques informatiques ciblant des serveurs sensibles du gouvernement, exploitant des vulnérabilités dans les logiciels gouvernementaux.

NordVPN TÉLÉCHARGER

Cette alerte provient de la société de cybersécurité Trimble, qui a identifié que son outil Cityworks a été utilisé dans ces attaques.

Trimble a alerté ses clients par le biais d’une lettre, dans laquelle elle mentionne la découverte d’une vulnérabilité de désérialisation, étiquetée comme CVE-2025-0994, qui permet l’exécution à distance de code (RCE) avec un score de gravité élevé de 8,6.

Que savons de cette vulnérabilité étatique

L’exploitation de cette vulnérabilité pourrait permettre aux attaquants de déployer des beacons de Cobalt Strike sur des serveurs Microsoft Internet Information Services (IIS).

Cityworks, un logiciel de gestion des actifs et des permis basé sur des systèmes d’information géographique (SIG), est conçu pour aider les gouvernements et les services publics à gérer efficacement leur infrastructure et leurs opérations.

Après avoir reçu des rapports de tentatives d’accès non autorisées à des mises en œuvre spécifiques de Cityworks, Trimble a lancé des mises à jour pour atténuer les risques : la version 15.x a été mise à jour vers 15.8.9, et la 23.x vers 23.10.

En plus des mises à jour, la société a averti sur des configurations incorrectes des répertoires de pièces jointes et des permissions d’identité IIS élevées dans certaines implémentations sur site, ce qui pourrait augmenter le risque. Trimble souligne que ces questions doivent être traitées simultanément pour reprendre des opérations normales avec Cityworks.

L’Agence de cybersécurité et d’infrastructure des États-Unis (CISA) a émis un avis coordonné, exhortant les organisations concernées à appliquer immédiatement les correctifs de sécurité et à réaliser une analyse d’impact et une évaluation des risques avant de mettre en œuvre des mesures de défense.

NordVPN TÉLÉCHARGER

Les organisations qui détectent une activité malveillante doivent suivre les procédures internes et reporter tout incident à CISA pour un meilleur suivi.

Google s’en sort : l’entreprise n’est pas jugée responsable des escroqueries liées aux cartes cadeaux Google Play

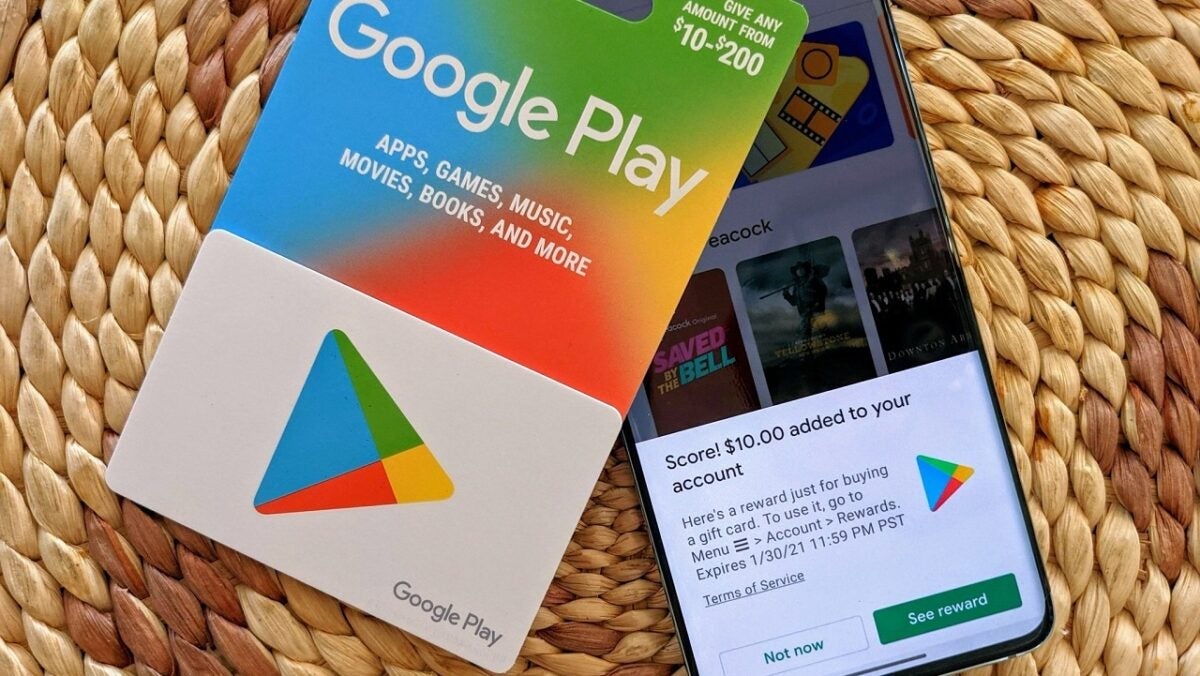
Les escroqueries aux cartes cadeaux sont une tactique très populaire dans le monde entier, qui voient les escrocs tromper les gens pour qu’ils achètent des cartes cadeaux et leur fournissent les codes qu’elles contiennent afin qu’ils puissent accéder à l’argent sans laisser de trace. Des entreprises comme Google, dont les cartes cadeaux Google Play représentent une grande partie de ce type d’arnaques, prennent une commission sur ces achats de cartes cadeaux allant de 15 à 30 % par achat. Aujourd’hui, un juge fédéral américain déclare que Google n’a aucune responsabilité dans les escroqueries avec tout ce que cela […]

Les escroqueries aux cartes cadeaux sont une tactique très populaire dans le monde entier, qui voient les escrocs tromper les gens pour qu’ils achètent des cartes cadeaux et leur fournissent les codes qu’elles contiennent afin qu’ils puissent accéder à l’argent sans laisser de trace.

Des entreprises comme Google, dont les cartes cadeaux Google Play représentent une grande partie de ce type d’arnaques, prennent une commission sur ces achats de cartes cadeaux allant de 15 à 30 % par achat. Aujourd’hui, un juge fédéral américain déclare que Google n’a aucune responsabilité dans les escroqueries avec tout ce que cela implique.

Histoire d’une escroquerie qui a conduit à une plainte fédérale

L’histoire commence en avril 2021, lorsque Judy May, résidente de Brownsville (Indiana), a été victime d’un escroc se faisant passer pour un membre de sa famille et en lui disant qu’elle pouvait prétendre à une subvention fédérale si elle achetait des cartes cadeaux Google Play.

Les escrocs ont affirmé à Judy May qu’elle devait envoyer les codes présents au dos des cartes cadeaux pour couvrir certains frais à l’avance et recevoir l’argent de la subvention le même jour. Elle dit avoir perdu 1 000 dollars à cause de l’escroquerie, une somme que Google a refusé de lui rembourser.

May a donc déposé un recours collectif contre Google, accusant l’entreprise de profiter illégalement des escroqueries en refusant de rembourser l’argent aux victimes. La plainte alléguait également que Google s’engageait dans une série de pratiques déloyales et devrait placer des avertissements sur ses cartes cadeaux pour informer les acheteurs des escroqueries potentielles.

La juge de district Beth Labson Freeman a rejeté la plainte cette semaine. La juge a affirmé que ce sont les escrocs, et non Google, qui ont persuadé May d’acheter les cartes, ajoutant que la plaignante n’avait pas démontré que Google savait qu’il recevait des fonds volés ni qu’il était à l’origine des pertes.

Par ailleurs, comme nous l’avons dit, Google perçoit entre 15 % et 30 % de commission sur l’achat de cartes cadeaux. Malgré cela, le juge Freeman a déclaré que le géant technologique n’était pas responsable de conserver l’argent, car le comportement de Google n’était pas lié à la fraude initiale.

Google Play TÉLÉCHARGER

Freeman a également déclaré que Google n’avait pas eu recours à des pratiques déloyales et s’est montré d’accord avec l’opinion de l’entreprise selon laquelle les fonds n’étaient pas considérés comme volés lorsque May a acheté les cartes.

Selon la FTC, les Américains ont perdu 217 millions de dollars en fraudes liées aux cartes cadeaux ou de recharge l’année dernière, et cela ne comprend que les cas qui ont été signalés.

Une défaillance mondiale de Windows affecte la moitié du monde : banques, aéroports, médias…

Une panne généralisée liée aux équipes de travail de Windows a affecté des entreprises importantes telles que Sky News UK, l’aéroport de Melbourne ou toute la plateforme Aena, responsable des aéroports en Espagne.

Microsoft 365 TÉLÉCHARGER

Des entreprises telles que les banques, les compagnies aériennes, les entreprises de télécommunications, les stations de radio et de télévision et les supermarchés sont hors service après l’apparition d’écrans bleus d’erreur sur des ordinateurs Windows dans le monde entier.

Des milliers d’ordinateurs Windows rencontrent aujourd’hui un problème d’écran bleu de la mort (BSOD) au démarrage, qui affecte les banques, les compagnies aériennes, les chaînes de télévision, les supermarchés et de nombreuses autres entreprises du monde entier.

Une faille provenant de l’outil de cybersécurité CrowdStrike

Une mise à jour défectueuse du fournisseur de cybersécurité CrowdStrike déconnecte les ordinateurs et serveurs affectés, les obligeant à entrer dans une boucle de démarrage de récupération, empêchant ainsi les machines de démarrer correctement.

CrowdStrike est largement utilisé par de nombreuses entreprises dans le monde pour gérer la sécurité des ordinateurs et des serveurs Windows.

Les banques, les compagnies aériennes et les chaînes de télévision australiennes ont été les premières à donner l’alerte lorsque des milliers de machines ont commencé à dysfonctionner. Maintenant, les problèmes se propagent alors que les entreprises basées en Europe commencent leur journée de travail.

Le radiodiffuseur britannique Sky News est actuellement dans l’incapacité de diffuser ses bulletins d’information matinaux et affiche un message d’excuse pour « l’interruption de cette transmission ». Ryanair, l’une des plus grandes compagnies aériennes d’Europe, signale également un problème informatique d’un « tiers » qui affecte les départs des vols.

L’Administration fédérale de l’aviation des États-Unis indique que tous les vols de Delta, United et American Airlines sont à terre en raison d’un « problème de communication «. Et Aena, responsable de tous les vols en Espagne, annonce des retards à cause de cette défaillance.

Dans un fil Reddit, des centaines d’administrateurs IT signalent des problèmes généralisés et les étapes pour les résoudre impliquent de démarrer les machines Windows affectées en mode sans échec et de naviguer jusqu’au répertoire de CrowdStrike pour supprimer un fichier système.

Cela posera problème sur certains serveurs basés sur le cloud, voire même sur les ordinateurs portables Windows qui sont déployés et utilisés à distance. Microsoft s’apprête à passer un vendredi très chargé.