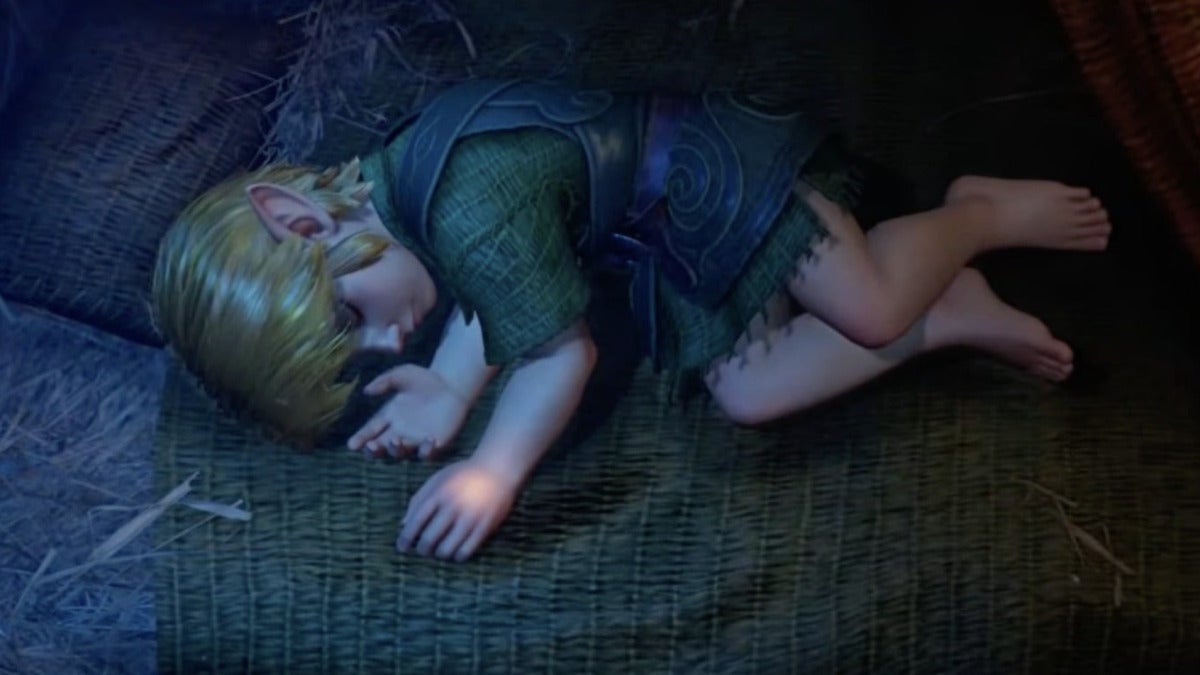
Lors de son Nintendo Direct de juin 2026 consacré à la Nintendo Switch 2, Nintendo a confirmé trois annonces qui comptent : le remake de The Legend of Zelda: Ocarina of Time pour 2026, Fire Emblem: Fortune’s Weave pour le 17 septembre 2026, et Xenoblade Genesis pour 2027. En parallèle, Pokémon Pokopia continue de recevoir de nouveaux contenus. De quoi remettre plusieurs gros jeux Switch 2 au centre de l’attention, à un moment clé dans la vie de la console.
Lancée dans le monde entier le 5 juin 2025, la Nintendo Switch 2 s’est écoulée à 23,68 millions d’exemplaires à fin juin 2026, d’après Nintendo.
Les ventes de consoles sur le trimestre clos le 30 juin ont bien reculé de 34,4 % par rapport au trimestre de lancement, toujours selon Nintendo. Mais l’éditeur continue de compenser avec de grosses ventes de jeux, qui soutiennent ses profits.
Switch 2 : Nintendo verrouille son calendrier de sorties
Le signal envoyé par Nintendo est limpide : la Switch 2 ne doit pas donner l’image d’une console qui a tout joué au moment de son lancement.
Le remake de The Legend of Zelda: Ocarina of Time s’annonce comme l’un des grands rendez-vous de 2026. Fire Emblem: Fortune’s Weave viendra ensuite épaissir l’automne.
Et plus loin, Xenoblade Genesis pose déjà un jalon pour 2027. C’est le genre d’annonce qui compte, autant pour rassurer les joueurs que pour calmer les investisseurs.
Sur le plan technique aussi, la Nintendo Switch 2 affiche plus franchement ses ambitions face aux consoles de salon.
Nintendo indique que la machine embarque un écran LCD de 7,9 pouces, 256 Go de stockage interne et une sortie 4K en mode docké.
La formule hybride de Nintendo ne bouge pas. En revanche, avec ce matériel, la console paraît mieux armée pour faire tourner des jeux plus ambitieux.
Les éditeurs tiers sont là, mais les ventes restent inégales
Nintendo peut aussi s’appuyer sur une vague de jeux tiers plus visible que lors de la génération précédente.
Parmi les sorties annoncées par Nintendo, on trouve Lies of P: Complete Edition le 6 août 2026, les compilations Kingdom Hearts HD 1.5 & 2.5 Remix et 2.8 Final Chapter Prologue, ainsi que Kingdom Hearts 3 + Re-Mind le 8 octobre 2026. Il faut y ajouter Dragon’s Dogma 2: Dark Arisen, attendu le 9 octobre 2026.
Mais cette montée en puissance ne résout pas tout.
D’après les chiffres de lancement communiqués par Nintendo, 81 % des ventes physiques sur Nintendo Switch 2 venaient de jeux Nintendo.
Plusieurs analystes estiment que la hausse du chiffre d’affaires des éditeurs tiers tient d’abord à l’augmentation des prix. Dans les volumes, en revanche, beaucoup restent encore à la traîne.
Hausse de prix et polémique autour des Game Key Cards
Nintendo augmentera par ailleurs le prix de la Nintendo Switch 2 aux États-Unis de 50 dollars, pour le porter à 500 dollars à partir du 1er septembre 2026, selon Nintendo.
Le constructeur invoque les droits de douane et la hausse du coût des composants, après des ajustements déjà observés au Japon.
Il faut quand même garder une réserve : cette décision peut freiner une partie de la demande, même si la machine conserve une vraie dynamique commerciale.
Autre point sensible, la généralisation des « Game Key Cards ».
Ces versions physiques renferment en fait un code de téléchargement, pas une cartouche complète. Ce glissement s’explique par les pénuries de puces et par la hausse des coûts.
Le format agace les collectionneurs, mais tout indique qu’il est en train de s’installer pour de bon.
Pour les analystes, la Nintendo Switch 2 reste malgré tout une pièce centrale de l’industrie.
Piers Harding-Rolls et Mat Piscatella la décrivent comme une plateforme de croissance majeure. Piscatella va même plus loin et parle de la « deuxième console la plus vite vendue de l’histoire aux États-Unis ».
À court terme, la vraie question n’est donc pas de savoir si la Nintendo Switch 2 va continuer à se vendre. Elle est plutôt de savoir si les éditeurs tiers réussiront enfin à profiter de ce succès autant que Nintendo.
Suivez-moi sur Twitter : @pierrevitre