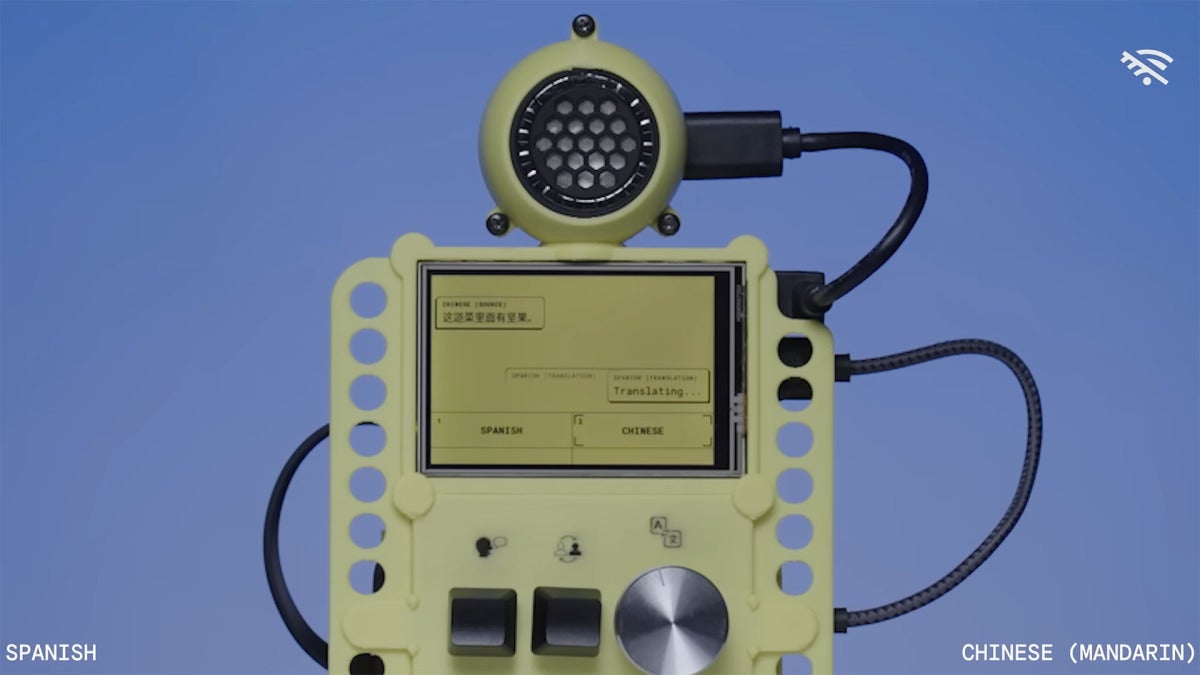
Google présente un traducteur de poche hors ligne : à fabriquer soi-même

Google a mis en ligne sur GitHub un prototype de traducteur portable capable de tourner entièrement hors ligne, sans passer par un service distant. D’après l’entreprise, l’appareil repose sur un Raspberry Pi 5, un boîtier imprimé en 3D et une version allégée de Gemma, la famille de modèles d’IA maison. En clair, Google veut montrer qu’une traduction vocale de poche peut maintenant fonctionner sur du matériel grand public.
Google Translate Télécharger

L’idée tient en peu de mots : faire tourner tout le traitement dans l’appareil, pour traduire même sans réseau. Pour les voyageurs, les professionnels sur le terrain ou les personnes attentives à la confidentialité, ça répond à plusieurs besoins d’un coup.

Ce que Google met en avant, au fond, c’est autre chose aussi. Des usages avancés ne sont plus réservés à de gros serveurs ni à des appareils spécialisés, coûteux ou difficiles à trouver.

Le prototype repose, toujours d’après Google, sur un Raspberry Pi 5, un ordinateur monocarte abordable et facile à se procurer. Du coup, on est bien plus proche d’un objet qu’on peut réellement imaginer fabriquer que d’une simple démo de labo. Au centre du système, il y a aussi, toujours selon Google, une version compacte de Gemma 4 pensée pour l’embarqué.

Petit détail étrange, la variante citée n’est pas la même partout selon les documents consultés. Certaines sources parlent de Gemma 4 E4B, d’autres de Gemma 4 E2B. Mais l’idée ne change pas : on parle d’un petit modèle optimisé pour tourner en local avec des ressources limitées.

Le premier vrai atout, c’est la confidentialité. Comme le traitement se fait directement sur l’appareil, une conversation sensible n’a pas à partir vers un service distant.

Ça réduit assez logiquement les risques liés au stockage et à la transmission des données. Et il y a un autre point, tout aussi concret : la fiabilité. Un traducteur portable hors ligne reste utile dans un avion, dans une gare mal couverte, à l’étranger avec un forfait limité, ou dans des zones où le réseau tient mal.

Et ça compte.

Parce que, dans bien des cas, le simple fait que l’appareil soit disponible au bon moment pèse presque autant que la qualité de la traduction elle-même.

Google a aussi publié le projet sur GitHub. D’autres peuvent donc le reproduire, le modifier ou s’en servir comme base de départ. Cette ouverture peut pousser plus vite des outils plus respectueux de la vie privée, en donnant aux bidouilleurs comme aux petites équipes quelque chose de concret sur quoi construire leurs propres appareils.

Le prototype va aussi dans le sens d’un mouvement qu’on voit un peu partout : faire revenir le calcul vers les appareils eux-mêmes, qu’il s’agisse des smartphones, des voitures connectées ou des objets de la maison. Moins de latence, plus d’autonomie, et moins de dépendance à une connexion permanente.

Tout n’est pas réglé pour autant. Les petits modèles embarqués montrent vite leurs limites face à des systèmes bien plus lourds quand il s’agit de tâches complexes, de conversations très nuancées ou de certaines langues moins bien prises en charge.

Monter l’appareil soi-même demande aussi un minimum de savoir-faire. Il faut ajouter à ça le coût du matériel et celui de l’assemblage. Mieux vaut donc garder un peu de recul.

Avec ces réserves en tête, la portée du prototype reste très concrète : il montre que la traduction portable, privée et sans internet n’est plus cantonnée à quelques démonstrations futuristes. Elle peut tenir dans un petit boîtier qu’on peut, au moins en théorie, fabriquer chez soi.
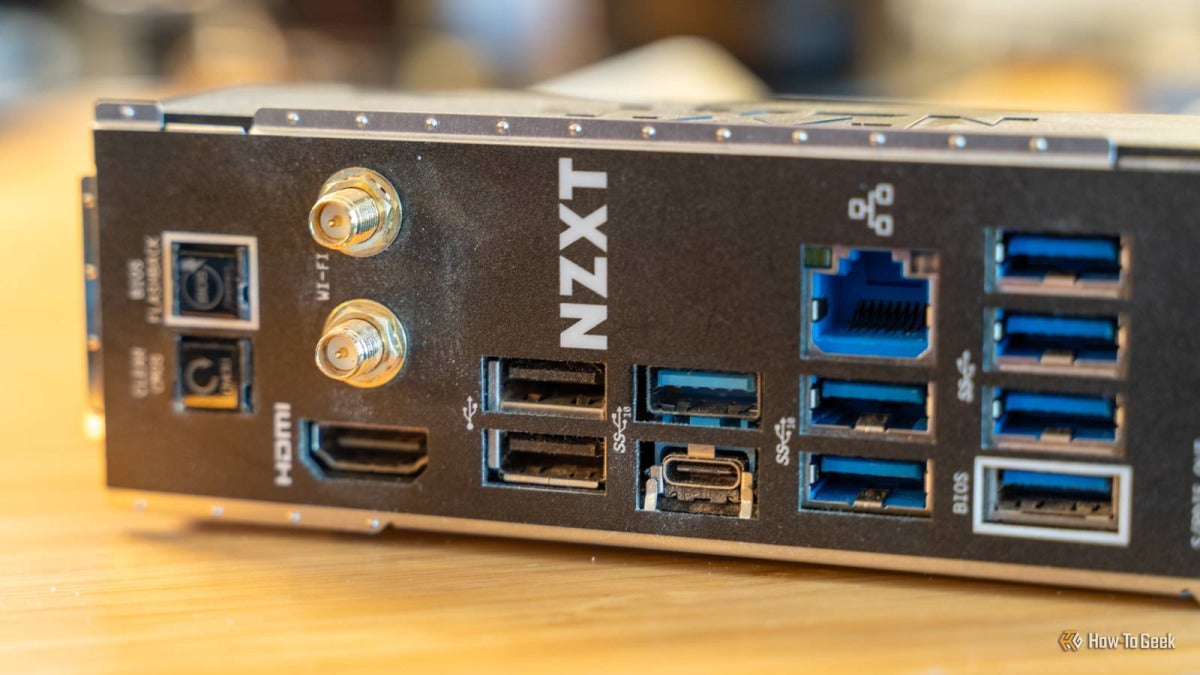
USB sur PC: les appareils à éviter pour ne pas ouvrir la porte à un malware

Une clé USB oubliée, un câble dont on ne connaît pas la provenance, un accessoire promotionnel récupéré sur un salon, une borne de recharge publique: tous ces objets peuvent représenter un vrai risque de sécurité.

USB Disk Security Télécharger

Le message des autorités et des chercheurs en cybersécurité est désormais assez clair: tout appareil non vérifié doit être considéré comme potentiellement hostile. Il peut servir de point d’entrée à un malware, à de l’espionnage ou à une attaque matérielle.

Les chiffres montrent que la menace prend de l’ampleur. D’ici 2026, 51 % des attaques par logiciels malveillants devraient viser des appareils USB, contre 9 % en 2019. Dans le même temps, 52 % des cybermenaces sont conçues pour se propager via des supports amovibles comme les clés USB.

Et si ces campagnes marchent si bien, c’est aussi pour une raison très humaine: la curiosité. Des recherches montrent que 48 % des personnes branchent une clé USB trouvée dans un lieu public. Pour un attaquant, il suffit souvent d’en laisser quelques-unes sur un parking, dans un hall d’accueil ou dans un espace de coworking.

En pratique, les appareils à éviter sont assez faciles à repérer: toute clé USB inconnue, tout câble ou adaptateur non vérifié, tout accessoire “gratuit” reçu lors d’un salon, ainsi que les périphériques prêtés sans certitude sur leur origine. Même un objet qui ressemble à un support de stockage tout à fait banal peut avoir été conçu pour exécuter des commandes malveillantes dès qu’on le branche.

Les attaques via USB n’ont plus grand-chose du scénario de laboratoire. Mandiant a signalé un triplement des attaques de ce type en 2023, avec des campagnes utilisant SOGU, SNOWYDRIVE et PlugX dans des opérations d’espionnage attribuées à des acteurs liés à la Chine.

Les secteurs visés comprenaient notamment les administrations, la santé et les transports. En clair, l’USB reste une méthode d’intrusion discrète et efficace, surtout dans les environnements où l’on échange encore facilement des fichiers sans passer par Internet.

Le danger ne vient d’ailleurs pas seulement des clés USB. Le Federal Bureau of Investigation (FBI), la Federal Communications Commission (FCC) et la Transportation Security Administration (TSA) ont déjà alerté sur le “juice jacking”, une technique qui consiste à compromettre une borne de recharge USB pour voler des données ou installer un malware.

Des variantes plus récentes, parfois appelées “choice jacking”, chercheraient même à contourner certains écrans d’autorisation sur smartphone. La règle la plus simple reste donc la meilleure: utiliser son propre chargeur secteur ou une batterie externe plutôt qu’un port USB public.

Certaines menaces ne cherchent même pas à infecter. Elles cherchent à détruire. Les “USB killer” ressemblent à de simples clés, mais envoient des surtensions capables d’endommager physiquement un PC via son port USB.

Dans l’industrie, le risque est encore plus critique: dans les environnements de technologies opérationnelles (OT), 51 % des malwares détectés peuvent se propager via USB, soit près de six fois le niveau de 2019. Et 82 % de ces malwares sont capables de provoquer des perturbations opérationnelles.

Mieux vaut donc rester prudent. La première défense est évidente: ne branchez jamais une clé USB trouvée quelque part, ni un accessoire inconnu.

Il est aussi recommandé de désactiver l’Autorun, d’analyser tout support amovible avec un antivirus, de restreindre ou de désactiver les ports inutilisés, et de sensibiliser les employés dans les entreprises. Sur le plus long terme, de nouveaux mécanismes d’authentification autour de l’USB-C sont en cours de développement pour mieux bloquer le matériel malveillant. En attendant, le bon réflexe reste simple: considérer chaque périphérique USB non vérifié comme un risque potentiel.

Amazon va rembourser certains clients : après l’annulation des droits de douane

Au moment où nous écrivons ces lignes, Amazon dit qu’il va rendre à certains clients une partie des droits de douane qu’il avait perçus pour le compte du gouvernement américain. Cette annonce intervient après l’invalidation, par la Cour suprême des États-Unis, de tarifs mis en place à l’époque Trump dans le cadre de l’International Emergency Economic Powers Act (IEEPA).

Amazon Shopping Télécharger

Le groupe présente donc cette mesure comme une conséquence directe de la décision de la Cour suprême américaine.

Pour le reste, Amazon reste très discret.

L’entreprise parle d’un remboursement dans un « nombre limité de cas », mais sans dire quels acheteurs sont visés, combien de clients toucheront réellement quelque chose, ni quelle somme sera reversée au total.

Remboursement Amazon et droits de douane : ce que l’on sait

Amazon affirme avoir récupéré environ 600 millions de dollars liés à ces droits de douane, désormais annulés.

En revanche, rien n’indique que cette somme sera restituée dans son ensemble aux consommateurs.

D’après la communication du groupe, les remboursements seront automatiques uniquement dans les situations où Amazon peut établir clairement qu’un client a bien payé un surcoût lié à ces droits d’importation précis.

En clair, seuls les dossiers que l’entreprise peut relier sans ambiguïté à ce surcoût devraient donner lieu à un remboursement individuel.

Pour le reste, Amazon explique que l’argent non reversé servira à « maintenir des prix bas ».

C’est là que les choses deviennent un peu particulières : une grande partie des montants récupérés pourrait donc finir absorbée dans la politique tarifaire générale d’Amazon, plutôt que revenir aux clients sous forme de virement ou d’avoir distribué à grande échelle.

Pourquoi tous les clients ne seront probablement pas remboursés

Amazon soutient qu’une part importante de ces coûts n’a, en réalité, jamais été répercutée sur les acheteurs.

Le directeur financier d’Amazon, Brian Olsavsky, a expliqué que l’entreprise avait limité son exposition à ces droits de douane en constituant des stocks avant leur entrée en vigueur. Et lorsque ces tarifs ont bien été acquittés, Amazon assure les avoir « largement absorbés » au lieu de les faire payer aux consommateurs.

Autre élément à avoir en tête : d’après Amazon, plus de 60 % des produits vendus sur sa plateforme viennent de vendeurs tiers.

Dans ces situations, Amazon précise qu’il n’était généralement pas l’importateur officiel et qu’il n’avait donc pas à régler lui-même les droits de douane. Forcément, cela réduit le nombre de transactions pour lesquelles un remboursement direct par Amazon semble envisageable.

Une question déjà sensible sur le plan juridique

La manière dont Amazon gère ces remboursements attire déjà l’attention sur le terrain judiciaire.

D’après l’entreprise, une action collective lui reproche d’avoir fait supporter aux consommateurs des droits de douane aujourd’hui considérés comme illégaux, puis de garder les sommes récupérées une fois ces tarifs annulés.

Au fond, l’affaire soulève une question plus large pour le commerce en ligne : quand un distributeur récupère des taxes ou des droits perçus à tort, doit-il rembourser chaque client un par un, ou peut-il réinjecter cet argent dans sa politique de prix ?

Mieux vaut rester prudent.

À ce stade, Amazon n’a donné ni calendrier de versement, ni méthode de calcul pour d’éventuels remboursements.

Les clients concernés devront donc, très probablement, attendre une notification automatique, à condition qu’Amazon soit capable de relier précisément leur achat à ces anciens droits de douane.

Nous continuerons à suivre le sujet.

Star Wars Zero Company sortira le 27 août 2026 : Anakin et les clones au casting vocal

Bit Reactor a fixé la date : Star Wars Zero Company, son jeu solo de tactique au tour par tour dans l’univers Star Wars, arrivera le 27 août 2026 sur PC, PlayStation 5, Xbox Series X et Xbox Series S. Le studio en a profité pour confirmer le retour de Matt Lanter et de Dee Bradley Baker au casting vocal. À ce stade, le projet se dessine de plus en plus comme un jeu très porté sur le récit, avec une vraie recherche de mise en scène cinématographique.

L’autre grosse info de la présentation touche justement au casting. Matt Lanter et Dee Bradley Baker reviennent bien dans l’univers Star Wars, et pour tous ceux qui ont gardé un attachement particulier à Star Wars: The Clone Wars, ça parle tout de suite.

Et au-delà du simple clin d’œil aux fans, Zero Company ressemble déjà à l’un des projets Star Wars les plus intrigants du moment côté gameplay. Bit Reactor, fondé par d’anciens vétérans de Firaxis et de XCOM, prépare ici un jeu solo de tactique au tour par tour où l’histoire semble occuper une place centrale, avec une présentation très travaillée sur le plan cinématographique.

Le retour des voix de Star Wars: The Clone Wars fait clairement partie des temps forts de cette présentation. Bit Reactor précise que Matt Lanter reprendra le rôle d’Anakin Skywalker. De son côté, Dee Bradley Baker, que tout le monde associe aux Clone Troopers de la série animée, prêtera sa voix à un nouveau clone nommé Trick.

Pour un jeu qui se déroule en pleine Guerre des Clones, ce choix de casting a de quoi faire mouche auprès des amateurs de continuité. C’est une très bonne nouvelle. C’est aussi une indication assez nette sur les ambitions narratives de Bit Reactor.

D’après le studio, le joueur incarnera Hawks, un ancien officier de la République galactique devenu le chef de Zero Company. Le personnage pourra être personnalisé, avec Jonathan Freeman pour la version masculine et Erica Luttrell pour la version féminine.

Sur le plan du scénario, toujours d’après Bit Reactor, Hawks prend la tête d’une équipe de mercenaires venus de différents coins de la galaxie, parmi lesquels un Clone Trooper, une Mandalorienne et une Padawan Jedi. Leur objectif est d’arrêter Kundri Fathom, dirigeante impitoyable d’un culte allié aux Séparatistes, l’Infinite Coil.

Le reste du casting vocal comprend aussi Rekha Sharma dans le rôle de Kundri Fathom, JB Blanc en Kabb Uppercut, Judy Alice Lee en Jae Mordant, Jim Pirri en Neesh Renark, D.C. Douglas en M-3VO, surnommé « Meevo », ainsi que Vic Michaelis en Runa Blask.

Bit Reactor ajoute enfin que la campagne devrait durer entre 30 et 40 heures, en fonction du niveau de difficulté choisi et de l’expérience du joueur avec les jeux de stratégie. Le studio parle d’une structure globalement linéaire pour l’histoire. Plus surprenant, aucun mode New Game Plus n’est prévu.

Ça ne veut pas dire que l’aventure sera figée pour autant. Les développeurs mettent en avant un « Bond System », un système d’affinités destiné à faire évoluer les relations entre les membres de l’escouade au fil des combats. Bit Reactor explique que ces interactions permettront de débloquer de nouvelles capacités, mais aussi de modifier certaines scènes et certains moments narratifs selon la composition de l’équipe.

Au fond, Star Wars Zero Company prend la forme d’un jeu de stratégie scénarisé, resserré, avec une rejouabilité par petites variations, un ADN très XCOM et une présentation pensée comme un vrai spectacle cinématographique.

Suivez-moi sur Twitter : @pierrevitre

Siemens, Schneider et Rockwell visés : la CISA durcit son alerte sur des attaques iraniennes

Les autorités américaines ont haussé le ton. Dans une alerte conjointe actualisée en juillet 2026, la Cybersecurity and Infrastructure Security Agency (CISA), le Federal Bureau of Investigation (FBI) et plusieurs autres agences renforcent leur mise en garde au sujet d’une campagne attribuée à des acteurs liés à l’Iran, qui viserait des systèmes de contrôle industriel de Siemens, Schneider Electric et Rockwell Automation.

Wireshark Télécharger

Le document mis à jour en juillet 2026 explique que ces attaques touchent des automates programmables industriels (PLC) reliés à internet.

On ne parle pas seulement de vol de données. Dans leur avis officiel, les agences expliquent que les intrusions constatées peuvent perturber des opérations, entraîner des pertes financières et, dans certains cas, créer des situations de fonctionnement dangereuses dans des infrastructures critiques américaines.

L’avis AA26-097A publié par la CISA élargit un premier avertissement diffusé en avril 2026. Les agences y précisent que l’activité malveillante se concentre sur des PLC exposés sur internet, en particulier dans les secteurs de l’énergie, de l’eau et des eaux usées, ainsi que dans certaines installations gouvernementales.

Ce qui frappe le plus, c’est le niveau de sophistication qui semble monter d’un cran. D’après l’alerte, les attaquants ne se serviraient pas uniquement d’outils génériques. Ils s’appuieraient aussi sur les logiciels d’ingénierie officiels fournis par les constructeurs eux-mêmes. L’alerte cite notamment Rockwell Studio 5000 Logix Designer, Schneider EcoStruxure Control Expert et Siemens TIA Portal pour accéder aux équipements et déployer des fichiers projet malveillants.

Les tactiques décrites par les autorités donnent une idée très concrète du risque pour les sites industriels. Selon l’alerte, les hackers auraient manipulé des interfaces homme-machine, modifié des données SCADA et, dans certains cas, désactivé des logiques d’arrêt et d’alarme.

Le problème ne s’arrête donc pas à l’informatique au sens classique du terme. Une compromission peut aussi fausser ce que voient les opérateurs ou empêcher les mécanismes de sécurité de réagir comme prévu. C’est là que ce type d’incident devient particulièrement sensible, surtout dans des environnements industriels et des services publics.

Les autorités présentent cette activité comme une nouvelle étape d’opérations iraniennes déjà connues. Le document renvoie aux actions du groupe CyberAv3ngers en 2023 contre des PLC Unitronics dans des installations d’eau aux États-Unis. Il s’inscrit aussi, toujours selon ce document, dans une pression plus large après une cyberattaque attribuée à l’Iran contre Stryker en 2026, qui avait perturbé la fabrication et les expéditions.

La CISA a ajouté de nouveaux indicateurs de compromission et durci ses recommandations. Le message de fond reste simple : pour les autorités américaines, les équipements industriels ne devraient pas être exposés directement à internet. Rockwell Automation et Siemens ont d’ailleurs appelé, chacun de leur côté, leurs clients à déconnecter les appareils accessibles en ligne et à appliquer des mesures de durcissement.

Au moment où nous écrivons ces lignes, les autorités américaines affirment que la campagne a déjà provoqué des perturbations opérationnelles et des pertes financières chez certaines victimes. Elles ne donnent toutefois aucun chiffre précis sur le nombre d’organisations touchées et ne publient pas, à ce stade, d’études de cas détaillées.

L’avertissement vaut aussi au-delà des États-Unis. les équipements Siemens, Schneider Electric et Rockwell Automation sont déployés partout dans le monde. D’autres autorités, dont le National Cyber Security Centre (NCSC) britannique, ont elles aussi alerté sur une hausse du risque cyber lié à l’Iran et appelé les exploitants à revoir la protection de leurs systèmes industriels.

Mieux vaut donc rester prudent. Nous vous tiendrons informés.

Suivez-moi sur Twitter : @pierrevitre

HD-DVD: il avait tout pour battre le Blu-ray, mais a perdu

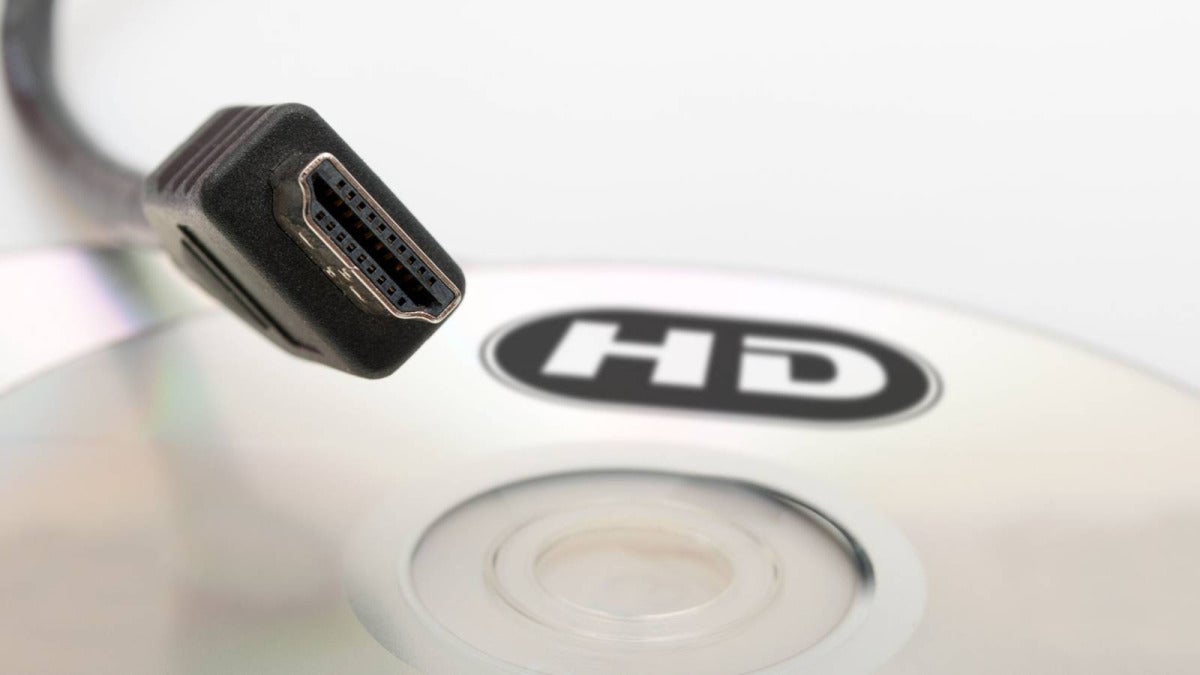
Entre 2006 et le début de 2008, la bataille a tourné à l’avantage du Blu-ray de Sony face au HD-DVD porté par Toshiba. Deux dates ont fait basculer l’histoire: en janvier 2008, Warner Bros. annonce son ralliement exclusif au Blu-ray; en février, Toshiba acte la fin du HD-DVD. En à peine quelques semaines, l’équilibre du marché du divertissement à domicile a changé, et avec lui la façon dont la haute définition allait s’installer dans le salon.

VLC media player Télécharger

Le HD-DVD reposait, pour l’essentiel, sur Toshiba. En face, Sony avançait avec un dispositif bien plus large, presque plus lourd: électronique grand public, jeu vidéo, soutien industriel, alliances avec les studios. Le Blu-ray n’était pas seulement un format de disque. C’était une offensive menée sur plusieurs fronts à la fois.

Au départ, pourtant, le HD-DVD avait un vrai coup d’avance, le plus visible de tous: il est arrivé en premier. Cette antériorité lui a donné de la visibilité, puis une place chez une partie du public, à un moment où personne ne savait encore quel standard HD finirait par s’imposer.

Et sur plusieurs points très terre à terre, le HD-DVD avait de quoi séduire. Les lecteurs coûtaient généralement moins cher que les modèles Blu-ray équivalents. À l’époque, ça comptait beaucoup. La haute définition restait un achat qu’on réfléchissait.

Il y avait aussi un avantage industriel, et pas un petit. Les disques HD-DVD pouvaient être fabriqués en réutilisant une large part des équipements déjà employés pour les DVD classiques. Pour les fabricants, la promesse était claire: moins de frais, moins de rupture, une transition plus simple à absorber. Ceux qui défendaient le format y voyaient donc la suite logique du DVD, peut-être même la route la plus courte vers une adoption à grande échelle.

Là, Sony a frappé juste avec la PlayStation 3. Chaque console embarquait un lecteur Blu-ray, ce qui a fait entrer très vite des millions d’appareils compatibles dans les foyers.

Et même quand on achetait la PS3 pour jouer, le lecteur était déjà là. La machine devenait aussi un accès immédiat aux films en Blu-ray. Microsoft, de son côté, a joué beaucoup plus prudemment: sur Xbox 360, le HD-DVD passait par un lecteur externe vendu en option. La différence a pesé lourd. Toshiba n’a jamais profité du même effet de diffusion massive.

Comme souvent dans ce genre de guerre, ce sont les catalogues qui ont fini par décider. Le vrai point de bascule arrive en janvier 2008, quand Warner Bros. abandonne le double format et choisit le Blu-ray en exclusivité, comme le studio l’a alors annoncé.

Le coup a été brutal pour le HD-DVD. Sans ce soutien majeur à Hollywood, le format a perdu presque d’un seul coup sa crédibilité commerciale. En février 2008, Toshiba officialise la fin de la partie en annonçant l’arrêt de la production des lecteurs et des disques HD-DVD.

Le plus ironique, c’est que le vainqueur n’a jamais régné comme le DVD avant lui. Au moment même où le HD-DVD disparaissait, le streaming commençait à prendre de l’ampleur et à rogner, peu à peu, la place des supports physiques.

Le Blu-ray a bien tenu, mais surtout comme un standard de passage. Aujourd’hui, le marché du disque physique s’est resserré et touche un public plus réduit, même si l’Ultra HD Blu-ray 4K garde des fidèles: collectionneurs, amateurs de home cinéma, gens attachés à une qualité d’image et de son que le streaming n’assure pas toujours. C’est sans doute là que le HD-DVD reste intéressant, rétrospectivement. Il rappelle qu’un format peut avoir, pour le consommateur, de meilleurs arguments sur le papier et perdre quand même la guerre.

Apple enterre le Mac Pro : des modèles « Extreme » surpuissants annulés

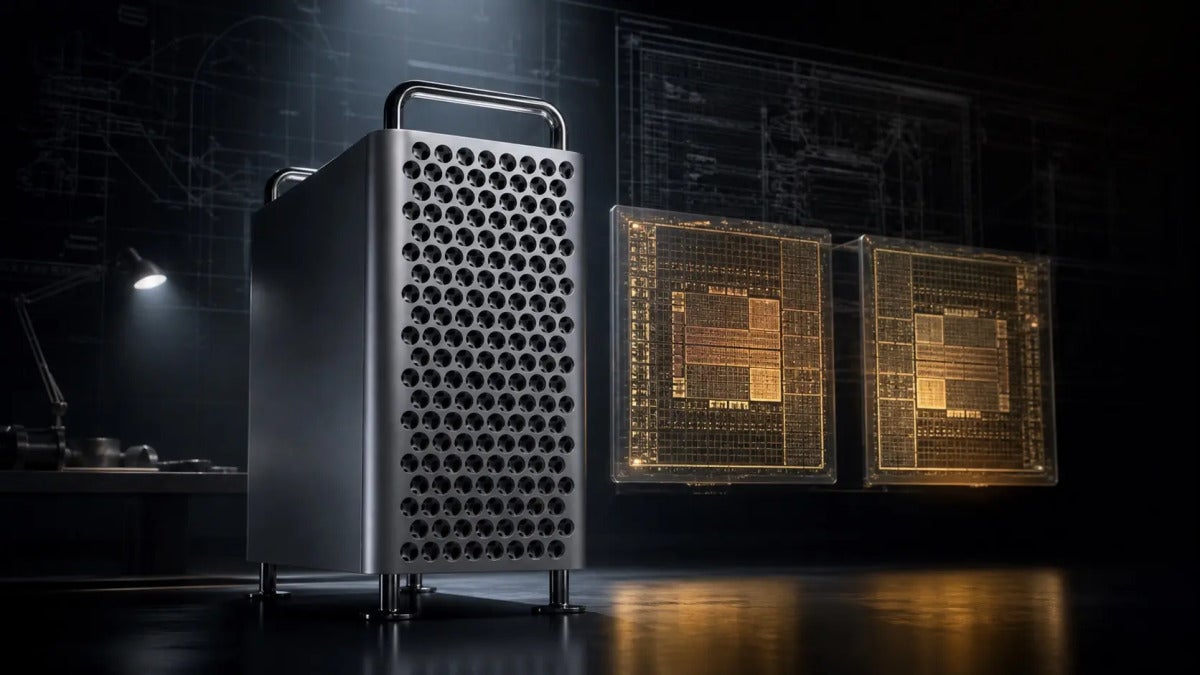
En mars 2026, Apple a retiré le Mac Pro de son site puis a confirmé que la machine ne reviendrait pas. C’est la fin annoncée de l’ordinateur de bureau le plus emblématique de sa gamme pro. D’après plusieurs sources qui vont dans le même sens, la marque aurait aussi laissé tomber des Mac Pro « Extreme », bien plus ambitieux, et ne préparerait aucun remplaçant au Mac Pro actuel.

Geekbench Télécharger

Apple ne se serait donc pas arrêtée à la simple disparition du Mac Pro. Toujours d’après ces informations, le groupe aurait aussi abandonné des versions pensées pour emmener l’Apple Silicon nettement au-delà de la puce Ultra, avec des machines taillées pour les professionnels les plus gourmands.

Apple a aussi enterré des Mac Pro « Extreme » bien plus musclés

Toujours selon plusieurs sources concordantes, Apple aurait travaillé sur des puces M2 Extreme et M3 Extreme en vue de futurs Mac Pro.

L’idée était de dépasser les versions Ultra, déjà placées tout en haut de la gamme, en réunissant non pas deux, mais quatre puces Max dans un seul package.

Sur le papier, ce choix aurait permis d’atteindre à peu près le double des performances d’une puce Ultra.

Pour certains usages pro, en 3D, en effets visuels ou sur des workflows audio complexes, un tel saut de puissance aurait redonné au Mac Pro une vraie raison d’être face au Mac Studio.

Blender Télécharger

Les mêmes sources évoquent aussi plusieurs variantes du projet abandonnées pendant la transition vers Apple Silicon.

On y trouve notamment un Mac Pro Intel annulé, connu sous le nom de code J170, mais aussi un Mac Pro avec puce M3 Ultra, codé J190, qui aurait un temps été envisagé pour un lancement au début de 2025.

Pourquoi Apple a laissé tomber le Mac Pro

Si l’on en croit ces mêmes informations, la principale explication est assez simple : l’équation économique ne tenait pas.

Développer puis produire des puces « Extreme » aurait coûté très cher pour une machine vendue à un public minuscule, et la demande pour un ordinateur de bureau pro à un tarif aussi élevé aurait été trop faible pour justifier l’investissement.

Ce décalage se voyait déjà avec le Mac Pro lancé en 2023.

Étrangement, avec sa puce M2 Ultra, le Mac Pro affichait des performances très proches de celles du Mac Studio, tout en étant facturé bien plus cher.

Son vrai argument, c’étaient surtout les slots PCIe. C’est un avantage concret, oui, mais pas assez fort pour élargir vraiment son public.

Et il y avait aussi la frustration d’une partie des utilisateurs historiques du Mac Pro.

Avec Apple Silicon, la machine ne pouvait plus accueillir de cartes graphiques tierces très puissantes, en particulier des GPU Nvidia. Une bonne part de l’évolutivité qui faisait autrefois la réputation de la plateforme disparaissait avec elle.

Le Mac Studio prend désormais la place centrale dans la stratégie pro

Aujourd’hui, tout laisse penser qu’Apple concentre ses efforts sur le Mac Studio comme machine de bureau de référence pour les professionnels.

Le Mac Studio occupe désormais l’espace entre les Mac grand public et les besoins plus lourds des créateurs, des développeurs et des studios.

Et la feuille de route irait dans la même direction : selon plusieurs informations concordantes, de futurs Mac Studio équipés d’une puce M5 Ultra seraient attendus dès l’automne 2026.

Le message est assez clair : Apple ne sort pas du marché des machines pro, mais tourne bel et bien la page du Mac Pro tel qu’on l’a connu.

Pour les amateurs du format tour, c’est la fin d’une époque.