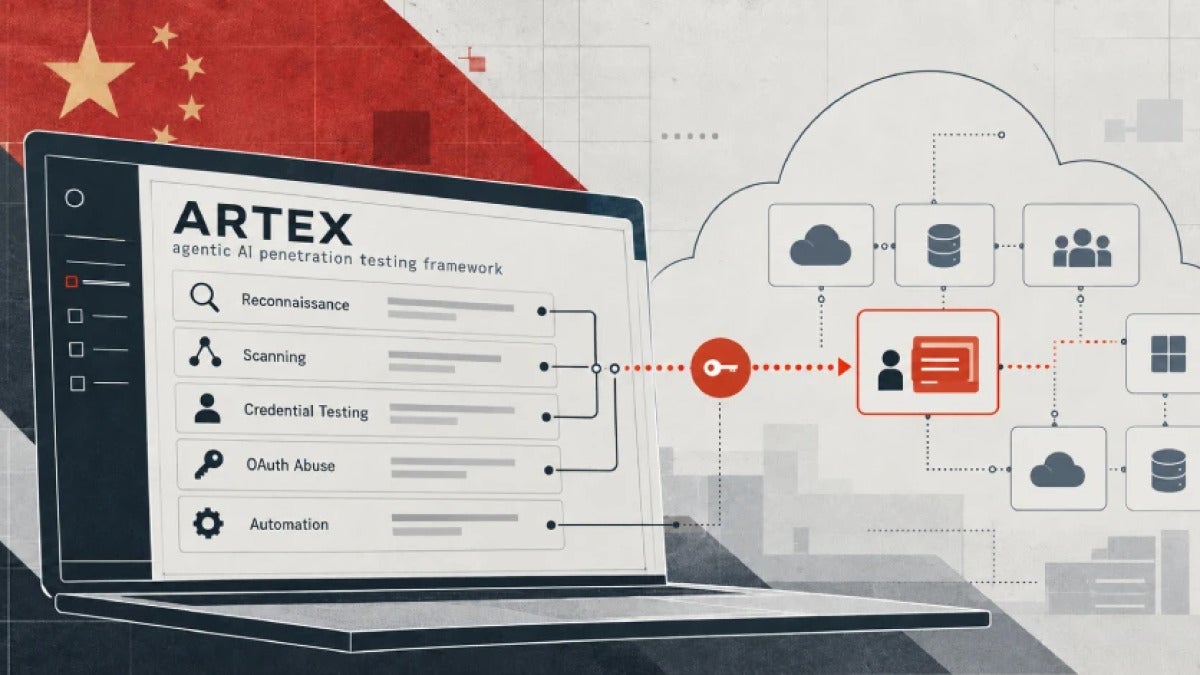
Microsoft attribue désormais la compromission de l’application ConnectWise Cloud Backup, développée par ConnectWise, à Storm-0940, un acteur lié à la Chine et actif au moins depuis 2021. L’éditeur estime que cette campagne a touché des centaines d’organisations.
D’après Microsoft, les attaquants se sont servis d’identifiants d’application volés, parmi lesquels un secret d’API compromis, pour entrer dans des environnements cloud de clients de ConnectWise. La campagne aurait frappé des centaines d’organisations, dans de nombreux secteurs, avec un rythme d’activité particulièrement soutenu.
Dans le détail, Microsoft explique que Storm-0940 vise des applications exposées sur Internet, s’appuie sur des comptes compromis pour se déplacer latéralement, puis détourne des applications OAuth afin de garder un accès durable aux ressources Microsoft 365, sans connexion interactive de l’utilisateur.
Ce qui inquiète le plus dans l’analyse publiée par Microsoft, c’est l’angle chaîne d’approvisionnement. En réussissant à pénétrer chez un fournisseur de confiance largement déployé, les attaquants auraient pu atteindre des environnements clients en aval sans avoir à franchir, une par une, les défenses initiales de chaque organisation.
Pour l’instant, les informations publiques restent limitées sur plusieurs points : les victimes précisément visées, l’impact géographique en dehors des États-Unis, et l’ampleur exacte des dégâts.
Prudence, donc. Nous suivrons le sujet et nous vous tiendrons informés.
Microsoft ajoute aussi que l’accès initial s’est appuyé sur des secrets d’application dérobés.
C’est un point assez frappant. Ces secrets machine-à-machine, souvent moins visibles que les comptes utilisateurs, apparaissent ici comme des portes d’entrée critiques. Microsoft dit aussi avoir vu Storm-0940 ajouter des identifiants à des applications OAuth existantes pour maintenir sa persistance. L’éditeur rappelle enfin que le groupe a déjà utilisé le botnet Quad7 pour conduire des campagnes de password spraying plus discrètes.
Microsoft affirme par ailleurs que Storm-0940 s’est servi d’ARTEX, un framework offensif écrit en Go, pensé pour automatiser la reconnaissance, le password spraying, l’abus d’applications OAuth, les changements d’identifiants et les modifications de privilèges.
Toujours d’après Microsoft, l’outil ARTEX avait déjà été lié à des attaques contre des institutions financières sud-coréennes, avant de passer en privé après des usages malveillants. Dans certains cas, l’éditeur dit avoir observé l’obtention d’un accès privilégié à l’infrastructure cloud d’une victime en moins de trois heures.
L’activité associée à ConnectWise montre aussi un niveau d’intensité élevé. Microsoft parle de 2 250 tenants visés, de pointes allant jusqu’à 2 900 tentatives par minute, de 327 comptes ciblés dans huit organisations entre le 10 et le 14 octobre 2026 depuis l’infrastructure 144.172.64.99, et de plus de 151 000 échecs de connexion enregistrés.
Enfin, Microsoft indique que, depuis septembre 2026, la campagne aurait visé des organisations de l’aéronautique, de la défense, de l’automobile, de la chimie, de l’énergie, des services financiers, de l’administration, du juridique, de l’industrie, des médias, du militaire, des semi-conducteurs, du logiciel, de la technologie, des think tanks et du monde associatif. Une bonne illustration de la vitesse à laquelle ce type d’opération peut sortir du cadre d’un incident isolé.
