Ktoś kradnie dane z kont Apple korzystając z serwerów EA

Na trop ciekawej sprawy trafili specjaliści z firmy NetCraft, zajmującej się bezpieczeństwem w internecie. Natrafili w sieci na próbę wyłudzenia danych z konta Apple (Apple ID, a także dane kart kredytowych), a strona która do tego służy jest własnością firmy… Electronic Arts!

W tym przypadku, próba phishingu przebiega według znanych od dawna reguł. Użytkownik zostaje zwabiony na dobrze przygotowaną stronę, na której proszony jest o podanie swoich danych logowania do konta Apple. Po ich udostępnieniu, przenoszony jest do drugiego formularza, gdzie proszony jest o podanie danych swojej karty kredytowej. Wszystko to umieszczone jest na serwerze EA. Na koniec, dla niepoznaki przenoszony jest na prawdziwą stronę Apple do logowania.

My Apple ID - phishing

Pracownicy NetCraft doszli do wniosku, że przestępcy wykorzystali stare oprogramowanie zainstalowane na “ukradzionym” serwerze i udało im się niepostrzeżenie wgrać swoje własne dane. EA zostało poinformowane o tym, że ktoś wykorzystuje ich infrastrukturę, ale do tej pory nie doczekano się żadnej reakcji z ich strony.

Jeśli chcecie poczytać o bezpieczeństwie i zagrożeniach w sieci, zajrzyjcie do naszego działu artykułów poświęconemu takim zagadnieniom: antywirusy i bezpieczeństwo.

Zobacz także:

Źródło: NetCraft

Facebook chce zwiększyć bezpieczeństwo WhatsAppa

Według Scotta Renfro, inżyniera odpowiedzialnego za bezpieczeństwo Facebooka, należy ulepszyć zabezpieczenia stosowane w WhatsAppie. To bardzo ciekawe stwierdzenie, przynajmniej z dwóch powodów.

Pierwszym z nich jest rzekoma niezależność komunikatora od Facebooka, o której mówił sam twórca aplikacji – Jan Koum. Opowiadał nam o tym podczas targów MWC w Barcelonie, wielokrotnie podkreślając to, że Facebook nie będzie wypływał na rozwój komunikatora.

Po drugie, szef WhatsAppa twierdzi też, że jego aplikacja jest raczej odporna na zagrożenia. Ostatnio zapewnił nas, że WhatsApp jest bezpieczny i, że obecnie nie grozi mu żadne cybernetyczne ryzyko. O naszych wątpliwościach dotyczących takiego podejścia do aplikacji, pisaliśmy także w tym artykule.

Mimo zapewnień Jana Kouma o jakości zabezpieczeń komunikatora, Scott Renfro zapowiada rozpoczęcie programu, który nagradzać będzie programistów za “wyłapywanie” dziur w zabezpieczeniach aplikacji. Takie projekty nie są niczym nowym i korzystają z nich już Google, Microsoft czy Facebook właśnie. W dłuższej perspektywie powinny one korzystanie wpłynąć na jakość zabezpieczeń w WhatsApp.

Jeśli chcecie poczytać o bezpieczeństwie w sieci, zajrzyjcie do naszego działu z artykułami o antywirusach i bezpieczeństwie.

Zobacz także:

Źródło: Der Spiegel

Dalszy ciąg historii o fałszywych wiadomościach i hakowaniu WhatsAppa

W tym tygodniu pisaliśmy już Wam o dwóch hiszpańskich programistach, którzy jak twierdzą, potrafią wysyłać całkowicie fałszywe, spreparowane wiadomości WhatsApp. O komentarz w tej sprawie poprosiliśmy Jana Kouma, twórcą popularnego komunikatora. Ten w taki sposób odniósł się do tych rewelacji:

Wygląda na to, że zhakowali oni jedynie swój własny telefon i po prostu podmienili wiadomości jakie otrzymali już z serwerów WhatsApp. Nie mamy żadnych dowodów by sądzić, że udało im się wysłać fałszywą wiadomość do innego użytkownika WhatsApp

Nasz hiszpański reporter, Sirag Nabih, poprosił dwóch wspomnianych programistów – Pablo San Emeterio oraz Jaime Sáncheza o skomentowanie słów szefa WhatsAppa. Ci odkładnie opisali nam jak doszło do wysłania fałszywej wiadomości.

Potwierdzają słowa Jana Kouma, o tym, że nie zhakowali oni serwerów komunikatora. Potrafią oni jednak podmienić wysłaną wiadomość na fałszywą, zanim dotrze ona do telefonu odbiorcy. Szef WhatsApp ma też rację, gdy twierdzi, że hiszpańscy programiści podmienili wiadomość na swoich własnych telefonach.

Metoda Emeterio i Sáncheza wymaga bowiem dostępu do kodu weryfikacyjnego, jaki jest wysłany do telefonu odbiorcy by powiązać konkretny numer telefonu z kontem WhatsApp. Jeśli uzyskają oni do niego dostęp, są w stanie wysyłać do odbiorcy fałszywe wiadomości. W jaki sposób?

Dzięki cyfrowemu hasłu, które użytkownicy otrzymują od WhatsAppa, by zweryfikować konto, aplikacja generuje cztery klucze bezpieczeństwa. Służą one później do weryfikacji tego, od kogo dana wiadomość pochodzi. Hiszpańscy programiści dzięki takim kodom mogą “przechwycić” wiadomość,  a następie podmienić ją zanim dotrze do odbiorcy. W takim wypadku nie ma raczej sposobu by odróżnić prawdziwą wiadomość od tej spreparowanej.

Taka luka faktycznie więc istnieje, ale nie ma sposobu na to, by w łatwy sposób ją wykorzystać. WhatsApp nie przechowuje żadnych danych użytkowników na swoich serwerach, więc korzystając z takiego sposobu na fałszowanie wiadomości, nie można by było dotrzeć do oryginalnie wysłanej wiadomości.

Fałszowanie wiadomości w ten sposób jest bardzo skomplikowane, ale według wspomnianych programistów, nie jest niemożliwe do zrobienia. Na razie nie powinniśmy się tym jednak martwić, ale może to być precedens, który umożliwi przestępcom manipulowanie treścią wiadomości.

Jeśli chcecie poczytać więcej o bezpieczeństwie WhatsAppa i jego konkurentów zajrzyjcie do naszego artykułu: Czy WhatsApp jest bezpieczny? Wygląda na to, że raczej nie.

Zobacz także:


Źródło: Softonic Hiszpania

Windows XP bez wsparcia Microsoftu – jak zadbać o swoje bezpieczeństwo nie wydając ani grosza?

Choć korzystanie z XP jest możliwe, to bez zachowania należytego bezpieczeństwa grożą nam różnego typu wirusy. Zastosowanie się do poniższych porad pozwoli uchronić naszego Windowsa XP przed zagrożeniami.

Microsoft przestaje wypuszczać aktualizacje dla systemu Windows XP. Dla wielu użytkowników oznacza to koniec wsparcia dla ich ukochanego systemu operacyjnego. Firma Microsoft oferuje tylko jedno rozwiązanie: migrację do Windows 8.1. Jednak ma ono swoje wady: nowy system operacyjny trzeba kupić oraz nauczyć się go obsługiwać.

Zaprzestanie tworzenia łatek bezpieczeństwa dla Windows XP stwarza duże ryzyko dla milionów korzystających z niego użytkowników. Na szczęście, istnieje wiele rozwiązań, które pozwolą uchronić XP przed niebezpieczeństwami, jakimi są wirusy i trojany.
Microsoft Windows

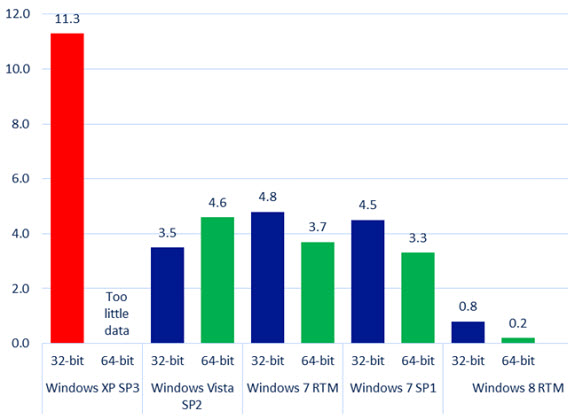
Odsetek zainfekowanych komputerów: Windows XP jest na nie najbardziej podatny (źródło: Microsoft)

Jeśli chcesz nadal korzystać z systemu Windows XP, to musisz podjąć się samodzielnego usunięcia wszystkich luk bezpieczeństwa. Zobaczmy, jak to zrobić.

Sprawdź, czy masz najnowszą zbiorczą aktualizację XP

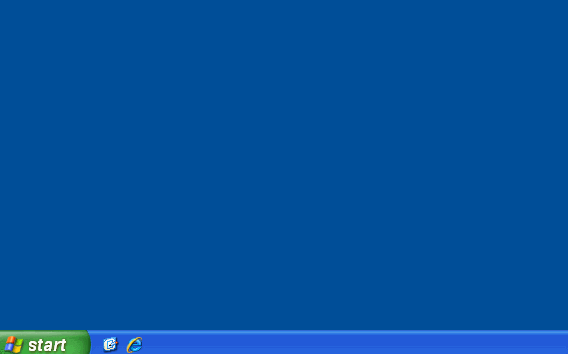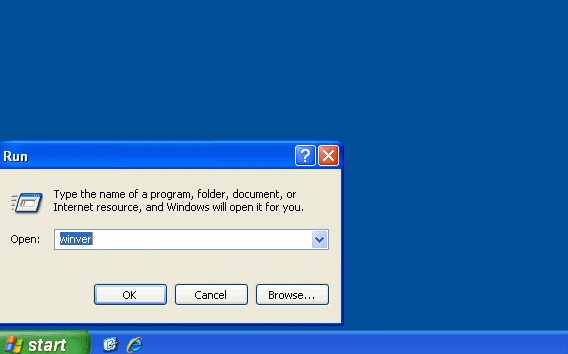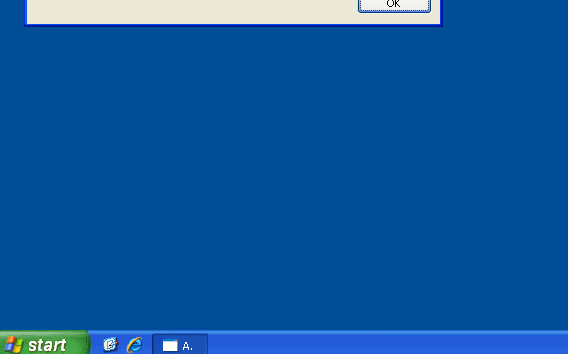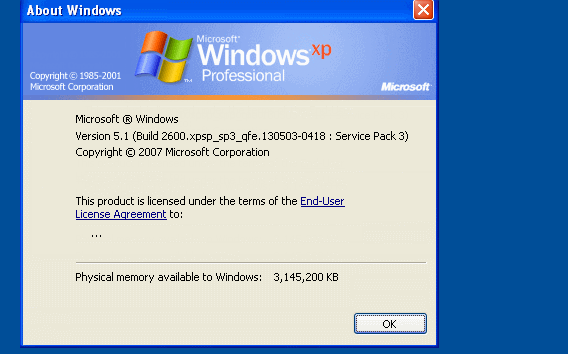
Zacznijmy od sprawdzenia, z której wersji systemu Windows XP korzystasz. Najszybciej zrobić to przechodząc to do menu Start > Uruchom. Teraz wpisz polecenie winver i naciśnij Enter. Pojawi się okno z informacją o wersji systemu Windows XP (spójrz na tekst po Version 5.1).
Windows XP

Na tym komputerze poprawnie zainstalowano SP3.

Najnowszy pakiet aktualizacji to Service Pack 3. Jeżeli na Twoim komputerze zainstalowana jest jego wcześniejsza wersja, np. Service Pack 1 lub Service Pack 2, to należy zaktualizować system, aby uniknąć wielu bardzo groźnych infekcji.
Service Pack

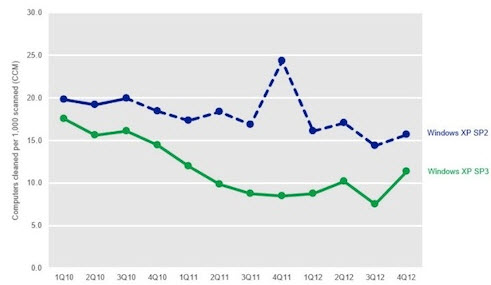
Windows XP SP2 jest częściej infekowany niż XP SP3 (Źródło: Computerworld)

Zainstaluj najnowsze dostępne aktualizacje

Mimo, że firma Microsoft nie będzie już wypuszczać nowych aktualizacji dla XP, stare aktualizacje nadal mogą być pobrane za pomocą usługi Windows Update. Zainstaluj wszystkie, które są dostępne za pośrednictwem panelu sterowania. W ten sposób pobierzesz dodatek Service Pack 1, 2 i 3.
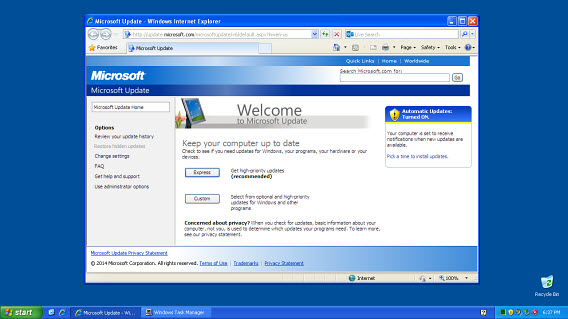
Internet Explorer

Nadal można pobrać stare aktualizacje XP z witryny Microsoft.

Innym sposobem na zainstalowanie wszystkich aktualizacji dla systemu Windows XP jest skorzystanie z programu WSUS (wersja 8.9). Wystarczy wybrać system operacyjny, język, a następnie kliknąć przycisk Start.
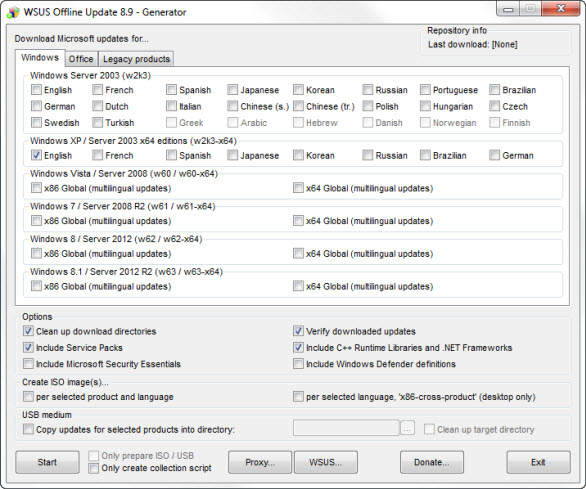
WSUS na Windows XP

WSUS (wersja 8.9) pobierze i zainstaluje pakiet aktualizacji dla XP.

Naszym zdaniem, WSUS to bezpieczniejsza metoda instalowania aktualizacji, ponieważ pozwala na aktualizowanie komputera w trybie offline. Dzięki temu będzie on mniej podatny na infekcję w czasie instalowania aktualizacji. Zalecamy również zaznaczenia pola aktualizacji dodatkowych programów, w tym .NET Framework.

Zaktualizuj program Internet Explorer i dodaj alternatywną przeglądarkę

Windows XP był sprzedawany z przeglądarką Internet Explorer 6, która jest dość przestarzała i nie gwarantuje bezpieczeństwa. Aby dowiedzieć się, z której wersji IE korzystasz, przejdź do Pomoc > O przeglądarce.
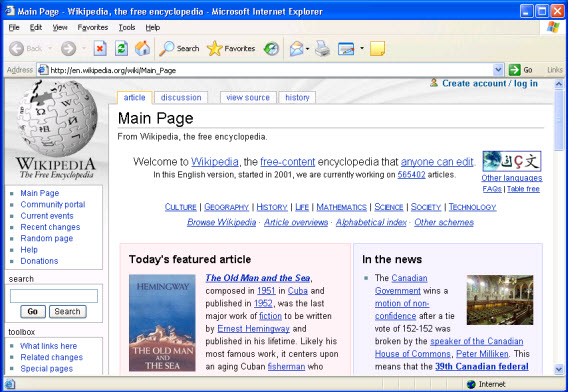
Wikipedia

Internet Explorer 6 w całej swej okazałości (Źródło: Wikipedia)

Jeśli używasz IE 6.0, radzimy natychmiastową aktualizację do Internet Explorer 8. Ta wersja przeglądarki Microsoftu jest o wiele bezpieczniejsza. Ponadto, wiele stron internetowych wygląda w niej znacznie lepiej. Niestety, najnowsza wersja IE9 nie jest kompatybilna z XP i nie ma sposobu by ją na Windows XP zainstalować.
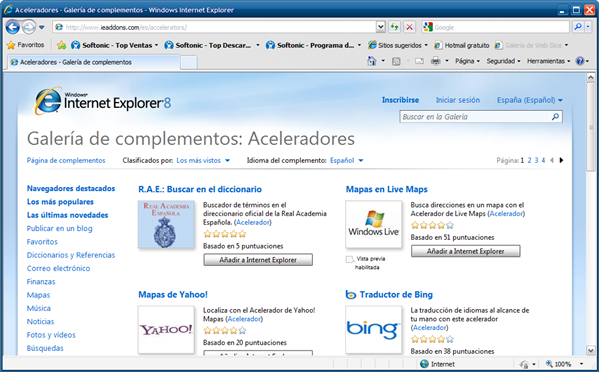
Internet Explorer

IE8 jest najnowszą wersją przeglądarki Internet Explorer dla systemu Windows XP; niestety, nie ma IE9 dla XP…

Jednocześnie radzimy zainstalować alternatywną przeglądarkę dla Internet Explorer. Najpopularniejszymi przeglądarkami są obecnie: Chrome, Firefox i Opera. Wszystkie trzy są szybkie i łatwe w obsłudze. Co więcej, doskonale chronią one nasze komputery przed niechcianym, złośliwym oprogramowaniem.

Odinstaluj niepotrzebne programy

Jednym ze sposobów na poprawienie bezpieczeństwa Windowsa jest usunięcie programów, z których już nie korzystamy. Pomogą w tym tak doskonałe aplikacje, jak CCleaner czy Revo Uninstaller.
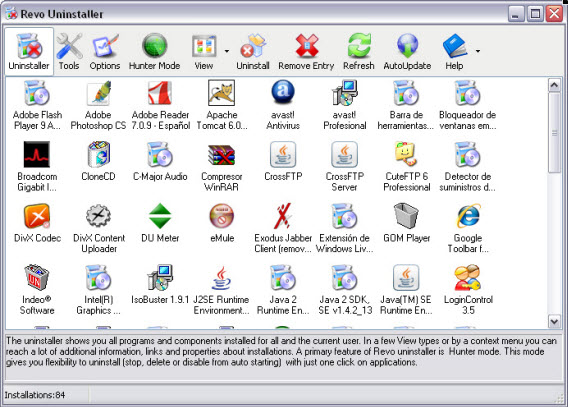
Revo Uninstaller na Windows XP

Revo Uninstaller to dobry program, który zainstalujemy na Windows XP.

Możemy również wyłączyć niektóre procesy i usługi. Im mniejsza liczba programów pozostających w pamięci komputera, tym mniej luk bezpieczeństwa, które mogą wykorzystać hakerzy.

Zainstaluj aplikację do aktualizacji programów.

Poza aktualizowaniem systemu operacyjnego, należy także aktualizować aplikacje, z których korzystamy. Przestarzałe, nieaktualizowane programy mogą zawierać luki bezpieczeństwa, przez które do naszego komputera wtargną wirusy.

Na szczęście istnieją narzędzia, które automatycznie aktualizują wykorzystywane przez nas aplikacje. Jedną z nich jest Softonic dla Windows. Ten program szybko przeskanuje aplikacje, które są zainstalowane na Twoim komputerze i poinformuje o dostępnych aktualizacjach.
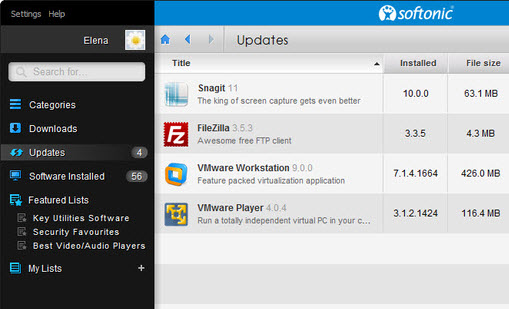
Softonic dla Windows

Softonic dla Windows w działaniu!

Softonic dla Windows pracuje jako menedżer aplikacji, więc poza aktualizowaniem oprogramowania, pozwoli też zainstalować nowe – zgodne z Windows XP – programy, które z pewnością wciąż będą się jeszcze ukazywać.

Zainstaluj program antywirusowy dla Windows XP

Program Microsoft Security Essentials – oficjalny antywirus Microsoftu – przestanie otrzymywać nowe aktualizacje dla XP od 14 lipca 2015 roku. Tego dnia padnie ostatni bastion bezpieczeństwa tego systemu operacyjnego.

Na szczęście większość programów antywirusowych nadal będzie chronić XP. W naszym wielkim teście programów antywirusowych przeanalizowaliśmy 15 płatnych i darmowych aplikacji. Najlepszymi z bezpłatnych antywirusów okazały się AVG, Avira i Qihoo 360 Internet Security.
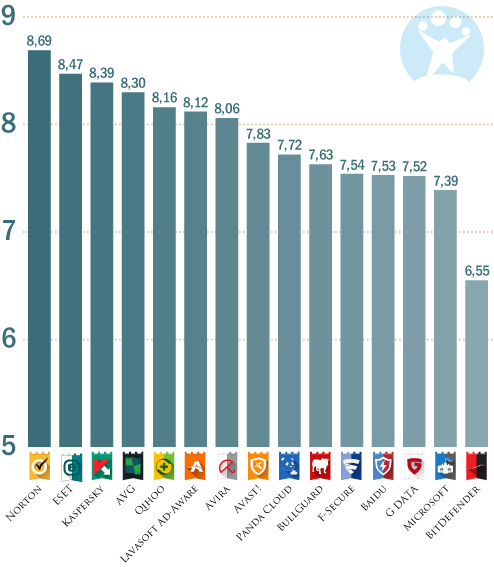
test Softonic: antywirusy

Wszystkie z przeanalizowanych programów antywirusowych są kompatybilne z XP.

Pamiętaj, by wybrać program, który jest nie tylko skuteczny, ale i szybki. Innym rozwiązaniem dla posiadaczy wolniejszych komputerów jest pobranie programu antywirusowego, który nie wymaga instalacji i uruchomianie go tylko wtedy, gdy chce się usunąć wirusa. Nasz redakcyjna koleżanka odinstalowała ze swojego starego laptopa avast! i zastąpiła go kopią Avira PC Cleaner na pulpicie.

Zainstaluj łatwą w użyciu zaporę

Aby bezpiecznie korzystać z systemu Windows XP, trzeba monitorować, które programy wysyłają i odbierać dane z sieci. Dlaczego? Ponieważ niektóre z nich mogą ingerować w Twoją prywatność lub – co gorsza – pobierać na Twój komputer wirusy.
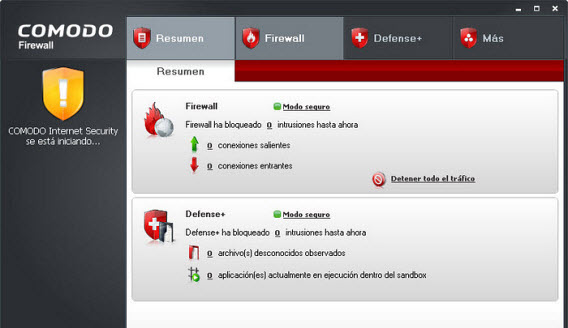
Comodo Firewall na Windows XP

Doskonały darmowy firewall Comodo Firewall jest kompatybilny z Windows XP.

Zwykle polecamy dwie zapory ogniowe. Starą, ale jarą Sygate Personal Firewall, która świetnie działa na XP oraz nowszą i bardziej elegancką Comodo Firewall. Obie aplikacje są równie skuteczne.

Przestań używać programu Outlook Express / Live Mail

Jeśli wciąż jesteś fanem desktopowych klientów poczty, to radzimy rozważyć zrezygnowanie z Outlook Express (OE) i Live Mail, tak szybko, jak tylko to możliwe. Są to aplikacje przestarzałe i umożliwiają one łatwą infekcję komputera – bez względu na to czy mamy program antywirusowy czy nie.

Dobrym alternatywnym klientem poczty e-mail dla Windows XP jest Mozilla Thunderbird, choć i ten program jest ostatnio dość mało rozwijany. Najlepiej byłoby zwyczajnie zacząć korzystać z poczty internetowej (ang. web mail), np. Gmail czy Outlook.com.
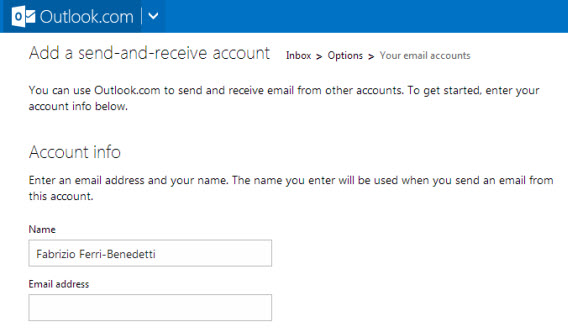
Outlook.com

W opcjach Outlook.com można dodać konta POP i IMAP.

Zarówno Gmail, jak i Outlook.com pozwalają na dodanie kont POP3, więc nadal będziecie mogli odbierać i wysyłać wiadomości ze swoich starych kont e-mail oraz cieszyć się znacznie lepszym filtrem antyspamowym niż ten oferowany przez programy desktopowe.

Zrób kopię zapasową

Nie da się ukryć, że dalsze korzystanie z systemu Windows XP jest jednak dość ryzykowne. Z tego powodu radzimy tworzenie regularnych kopii zapasowych Twoich danych. Jeśli Twój komputer zaatakuje np. Cryptolocker, to dzięki kopii zapasowej łatwo odzyskasz swoje pliki.
Comodo

Trudno doradzić najlepszy program do tworzenia backupu, ponieważ zależy to od wymagań danego użytkownika. Radzimy stworzenie własnego „przepisu na backup”, korzystając z darmowych programów jak Dropbox (dokumenty), Lastpass (hasła), Cobian Backup i Comodo Time Machine. Innym doskonałym rozwiązaniem jest Macrium Reflect. Połączenie kilku rozwiązań oferuje maksymalne bezpieczeństwo i elastyczność.

Aktualizacje lub wirtualna maszyna

Jak widać, korzystanie z XP bez wirusów jest możliwe. Pamiętajmy jednak, że systemy operacyjne ewoluują i nadejdzie kiedyś dzień, w którym nasze ulubione programy i gry nie będą dłużej działać na XP. I choć ten dzień nie nadejdzie w najbliższej przyszłości, to z każdą chwilą jest on bliżej.
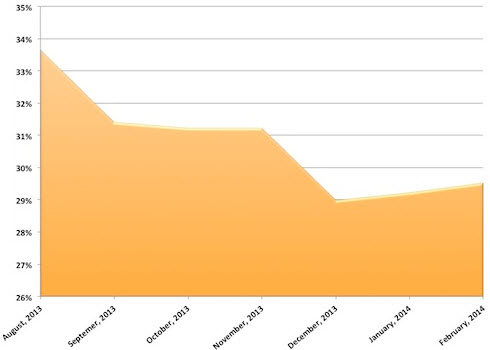
Windows XP

Liczba użytkowników systemu Windows XP w 2013/2014 roku (Źródło: Computerworld)

Jeśli musisz korzystać z XP, np. by uruchamiać starsze programy, to nie zapominaj, że jest możliwość instalacji XP w wirtualnej maszynie. Pomogą w tym darmowe i kompatybilne z XP VirtualBox oraz VMware Player.

A Ty, jak będziesz chronić swój Windows XP?

Zobacz także:

WhatsApp zhakowany: możliwe jest wysyłanie fałszywych wiadomości

Dwóch hiszpańskich programistów udowodniło, że można wysyłać fałszywe wiadomości poprzez WhatsApp. Mogą się oni podszyć pod nadawcę i oszukać serwy aplikacji, by ta traktowała sfabrykowane wiadomości jak prawdziwe. To o tyle ciekawe, że w niektórych krajach znane są przypadki gdy wiadomości w WhatsApp były dowodami w sprawach sądowych.

Dwójka programistów, Pablo San Emeterio i Jaime Sánchez już raz złamali zabezpieczenia serwerów aplikacji. Zrobili to by wymusić na firmie poprawę bezpieczeństwa. Od tamtej pory WhatsApp wymaga specjalnych kluczy szyfrujących, by sprawdzić czy dana wiadomości jest na pewno prawdziwa i czy naprawdę pochodzi od nadawcy. Tym razem udało im się złamać zabezpieczenia i “oszukać” aplikację, by wiadomość wyglądała na prawdziwą.

Teraz wiadomo już, że można oszukać program, co znacząco obniża jego wiarygodność. Wspomniani programiści są ekspertami od bezpieczeństwa i chociaż nie wiemy jak trudne jest to zadanie, to WhatsApp powinien poprawić bezpieczeństwo. Szczególnie, że od czasu, gdy aplikacja została kupiona przez Facebooka, jej twórcy są teraz na świeczniku.

Spytaliśmy się o komentarz  twórców WhatsAppa i czekamy na ich odpowiedź.

Zobacz także:

Źródło: Hojaderouter

Jak rozpoznać fałszywy profil na Facebooku

Na Facebooku nie wszystko jest takie, jak się wydaje. Są ludzie, którzy podają fałszywe nazwiska, zdjęcia, zainteresowania, a nawet znajomych. Spoglądasz na ich profil i zaczynasz myśleć, że coś jest nie tak.

Takie fałszywe profile mają na celu skłonienie innych użytkowników do rozsyłania spamu, angażowania w różne oszustwa lub po prostu służą do kradzieży danych osobowych.

Prezentujemy kilka prostych metod na identyfikacje fałszychych profili na Facebooku i  sposoby na ich zablokowanie. To prostsze, niż się wydaje.

Pierwszy kontakt z fałszywym profilem

Zwykle fałszywe profile rozsyłają zaproszenia do znajomych oraz wiadomości na fanpage’ach i ścianach użytkowników.

Brak wspólnych znajomych,dziwne zdjęcie i nazwisko. Kto to właściwie jest

To co wyróżnia taką postać to chociażby brak wspólnych znajomych. Skąd go znasz? Skąd on Cię zna? Typowy użytkownik Facebooka w znajomych ma przyjaciół, kolegów i krewnych. Jeśli więc nie wykorzystujecie Facebooka do innych celów to łatwo poznacie, że jest to fałszywe konto.

Zupełnie nowy profil, wpisy widoczne dla wszystkich. Czy to nie jest dziwne?

Wystarczy spojrzeć na profil takiego użytkownika, czy nie wydaje się on dziwny? Został zrobiony na szybko, nie jest w pełni wypełniony, istnieje tylko kilka wpisów, zwykle jest mało zdjęć lub nie są one ze sobą powiązane.

Główne cechy fałszywego profilu

Gdybyśmy mieli określić charakterystyczne cechy fałszywych profili to prezentowałyby się one następująco:

1. Profesjonalne zdjęcie lub zdjęcie kogoś sławnego

Trudno jest oprzeć się pokusie zaakceptowania do znajomych osoby która wygląda dobrze, zwłaszcza jeśli jest płci przeciwnej. Czy jednak znasz tą osobę, która ryje się pod zdjęciem? Czy rzeczywiście chcesz dodać kogoś sławnego z kim nie masz kontaktu? Skąd pewność, że to osoba ze zdjęcia?

2. Tylko jedno zdjęcie, słabe albumy

Większość fałszywych profili ma tylko jedno lub dwa zdjęcia. Najbardziej nie uczciiwi użytkownicy wypełniają albumy różnymi zdjęciami ale nie mają one sze sobą związku, są słabej jakości, brakuje opisów, tagów i komentarzy.

3. Zbyt wielu znajomych

Fałszywy profil zwykle wygląda na nowy, a ma wielu znajomych. Taki profil zwykle skupia się na jednej tematyce i adresowany jest do konkretnych odbiorców. Nie wydaje wam się dziwne, że ktoś, kto ma niezbyt dobrze wyglądający profil, ma tak wielu znajomych?

4. Kim są jego znajomi

Nawet jeśli dużo podróżujesz to i tak masz tylko kilkuset znajomych, którzy skupieni są w odległości 1000 kilometrów od Twojego domu. Jeśli podejrzana osoba ma licznych znajomych rozsianych po całym świecie to może być to podejrzane.

5. Profil bardzo intrygujący

Profil zaprasza wyłącznie singli, poszukuje związku, jest wypełniony po brzegi intrygującymi treściami. Taka osoba wykorzystuje swoje wpisy do reklamowania innych stron.

Co robić z fałszywym profilem

Jeśli ktoś zaprasza Cię do znajomych i nie wiesz kim jest to nie musisz akceptować od razu zaproszenia. Facebook pozwala ukryć zaproszenia zamiast je do razu odrzucać.

Możesz napisać do takiej osoby wiadomość, sprawdzić daną osobę w Google. Po prostu pamiętaj o złotej zasadzie Facebooka: dodawaj te osoby, które znasz.

Jak zablokować fałszywy profil

Na Facebooku blokowanie i zgłaszanie fałszywych profili jest łatwe. W basku bocznym danego profilu kliknij na ikonę koła zębatego i wybierz opcję złgoś/zablokuj. Można wtedy całkowicie zablokować daną osobę.

Jeśli nie chcesz aby fałszywe profile dodawały Cie do znajomych możesz zmienić poziom prywatności profilu i ukryć siebie w wyszukiwarce. Skoro nie można Cię znalexć to nie można też Cię tak łatwo dodać do znajomych.

Teraz już wiesz jak rozpoznać fałszywy profil?

Kickstarter i Forbes zhakowane

Kickstarter oraz portal Forbes stały się ofiarami ataku hakerskiego. Oba ataki nie są ze sobą powiązane, ale dobrym zwyczajem w takim przypadku jest ta sama reakcja: zmiana hasła oraz upewnienie się, że nie korzystamy z takich samych danych na innych stronach.

Nie wiadomo, kto stoi za atakiem na Kickstartera, ale można się domyślać, że mogło chodzić o kradzież danych. Użytkownicy tego serwisu finansują za jego pomocą wiele ciekawych produktów lub usług. Kickstarter obsługuje karty płatnicze, stąd możemy się domyślać, że właśnie o to chodzi. Przestępcy uzyskali dostęp do nazw użytkownika, adresów e-mailowych, numerów telefonów oraz zaszyfrowanych haseł. Nie udało im się dostać danych kart kredytowych.

Kickstarter hak

Forbes został zaatakowany przez Syrian Electronic Army (SEA), zwolenników syryjskiego prezydenta. W ich kraju trwa wojna domowa, więc poprzez tak radykalne kroki chcą zwrócić uwagę na sytuację w swoim kraju. Na stronie tego popularnego magazynu wstawili swój własny, spreparowany artykuł, mogli też ukraść dane użytkowników.

Jeśli korzystaliście z jednego z tych serwisów, koniecznie zmieńcie swoje hasło oraz pamiętajcie o tym, by nie używać jednego hasła dostępu na wielu portalach.

Zobacz także:

Źródło, źródło

    Największe zagrożenia w sieci w roku 2014 – raport

    W sieci pojawił się ciekawy raport stworzony przez Fundację Bezpieczna Cyberprzestrzeń. Przedstawia on wyniki ankiety przeprowadzonej wśród ekspertów w dziedzinie bezpieczeństwa w sieci. Dzięki badaniu stworzono listę potencjalnie największych internetowych zagrożeń w roku 2014.

    Specjaliści mieli ocenić m. in. prawdopodobieństwo wystąpienia i siłę danego zagrożenia w skali od 1 (najmniej groźne) do 5 (najbardziej groźne). Oto jakie zagrożenia wydają się być najbardziej prawdopodobne dla profesjonalistów z branży:

    1. Phishing z wykorzystaniem poczty elektronicznej i serwisów WWW. Przypomnijmy – phishing to próba wyłudzenia danych za pomocą np. aplikacji lub fałszywych stron internetowych. (4,39 na 5 punktów). Przykład.
    2. Zagrożenia w serwisach społecznościowych. (4,35 na 5 punktów). Przykład.
    3. Zagrożenia dla platformy Android. (4,22 na 5 punktów). Chodzi o pirackie wersje gier, które pobierane są z nieznanych i mało zaufanych źródeł (4,22 na 5 punktów). Przykład.
    4. Wycieki baz danych zawierających dane osobowe (4 na 5 punktów). Przykład.
    5. Ataki na Cloud-computing (3,96 na 5 punktów). Przykład.

    Jeśli zaś chodzi o skalę niebezpieczeństwa, tabela wygląda nieco inaczej. Oto, które z wymienionych wyżej kategorii mogą być najgroźniejsze w skutkach:

    1. Atak na Cloud-computing (4,43 na 5 punktów).
    2. Cyber-konflikty pomiędzy państwami powiązane z atakami dedykowanymi (4,39 na 5 punktów).
    3. Wycieki baz danych zawierających dane osobowe (4,0 na 5 punktów).
    4. Masowe naruszenia prywatności (3,91 na na 5 punktów). Przykład.
    5. Ataki drive-by download (3,74 na 5 punktów). Tutaj chodzi o pobieranie szkodliwych rzeczy bez wiedzy użytkownika.

    Jeśli połączymy ze sobą te dwa wyniki, otrzymamy listę najbardziej prawdopodobnych i jednocześnie najgroźniejszych incydentów. Oto ona:

    1. Ataki na cloud-computing.
    2. Wyciek baz danych zawierające dane osobowe.
    3. Ataki drive-by download.

    Oczywiście, taka lista to wciąż raczej tylko wskazówka niż coś, czym powinniśmy się szczególnie przejmować. Niemniej jednak, trzeba wziąć pod uwagę występowanie takich zagrożeń i warto się dowiedzieć jak ich unikać. Jeśli chcecie wiedzieć więcej o bezpieczeństwie w sieci, zobaczcie nasze artykuły w dziale Antywirusy i Bezpieczeństwo. Pełen raport możecie przeczytać tutaj.

    Zobacz także:

    Źródło

    Angry Birds na celowniku NSA? Rovio zaprzecza współpracy

    Wczoraj na łamach New York Times pojawiła się bardzo gorąca i kontrowersyjna plotka. Podobno organizacje, takie jak NSA (National Security Agency), mogą wyciągać dane o użytkownikach prosto z aplikacji i gier, takich jak chociażby Angry Birds. Obecnie na świecie trwa nieustanna wyliczanka, kogo podsłuchuje lub nie podsłuchuje ta amerykańska agencja. Firma Rovio, twórca popularnej serii gier ze Wściekłymi Ptaszyskami w roli głównej, uznała za stosowne zabrać głos w sprawie.

    Oczywiście firma odcięła się od jakichkolwiek sugestii, jakoby współpracowała z NSA lub innymi organizacjami szpiegowskimi, oraz udzielała im danych o swoich użytkownikach. Jak twierdzi Rovio:

    Nie współpracujemy, nie jesteśmy w zmowie, ani nie dzielimy się danymi z żadnymi agencjami szpiegowskimi na świecie

    Angry Birds GoSkąd więc wzięły się te podejrzenia? Otóż we wzmiankowanym artykule postawiono tezę, opartą na niedawnych wyciekach dokumentów, że NSA może wyciągać dane użytkowników w momencie ich przekazywania przez gry do reklamodawców, co ma miejsce w przypadku tytułów opartych na reklamach, do których należą również gry od Rovio.
    Firma oczywiście zaprzecza jakiejkolwiek dobrowolnej formie współpracy z taką czy inną agencją, ale zapowiada również ponowne przyjrzenie się współpracy z różnymi serwisami reklamowymi, oczywiście z myślą o ochronie prywatności swoich użytkowników.

    Czy dane użytkowników gier i aplikacji mobilnych, nie tylko tych spod znaku Rovio, rzeczywiście mogą być przechwytywane przez agencje typu NSA? Jak pokazują ostatnie wydarzenia, nie jest to wykluczone. Można mieć tylko nadzieję, że firmy obracające danymi użytkowników rzeczywiście będą robiły wszystko, co w ich mocy, aby zachować poufność informacji.

    Zobacz także:

    Źródło: New York Times i The Verge

    Minuta Softonic: Chrome, GTA V, Mac i najmniej bezpieczne hasła

    Jak co tydzień, zapraszamy do naszego specjalnego wideo, które prezentuje najważniejsze wydarzenia minionych dni.


    brightcove.createExperiences();

    Komputery Apple

    Mac kończy 30 latKomputery Apple świętują 30 urodziny. Maki a wraz z nimi system operacyjny OS X nie jest już oczkiem w głowie firmy. Cała uwaga skupia się na duecie iPhone/iPad oraz systemie iOS. Maki mają jednak nadal wielu zwolenników. Wszystkiego dobrego!

    GTA V

    GTA V na PC w przedsprzedaży? Długo wyczekiwana wersja gry GTA V na Windows pojawiła się w przedsprzedaży w sklepie Amazon we Francji i Niemczech. Strona została usunięta i nie ma już do niej dostępu, ale przez chwilę można było zamówić grę. Wszystko więc wskazuje, że GTA V na PC istnieje, choć Rockstar jeszcze tego nie potwierdza.

    Najmniej bezpieczne hasła

    Splashdata  – najgorsze hasła 2013 roku. Firma Splashdata opublikowała raport na temat najmniej bezpiecznych haseł w internecie. Jak można się domyślać na pierwszych miejscach są wyrażenia typu „password” albo „123456”. Jeśli używasz podobnego hasła do zabezpieczania swoich kont, radzimy zmienić go jak najszybciej!

    Google Chrome

    Chrome – problemy z bezpieczeństwem. Chrome boryka się w tym tygodniu z poważnymi problemami. Sprzedaż dodatków do przeglądarki nieznanym firmom spowodowała, że około 30.000 użytkowników aplikacji dostało maile ze spamem. Oprócz tego odkryto w Chromie błąd, który pozwala podsłuchiwać rozmowy przez mikrofon komputera.

    Obejrzyj więcej odcinków Minuty Softonic jeśli interesują Cię wiadomości z poprzednich tygodni.

    Zaglądaj też regularnie do naszej sekcji News by być na bieżąco z najnowszymi nowinkami.