Avengers: Doomsday: al Comic-Con spunta la Latverian Witch

Latverian Witch: il costume del Comic-Con riaccende i rumor su Avengers: Doomsday
Disney+ Scarica

Al San Diego Comic-Con 2026, allo stand dei Marvel Studios, è comparso un costume cangiante identificato come “Latverian Witch”. A riferirlo sono diversi report dalla fiera, insieme alle immagini che hanno iniziato a circolare nelle ultime ore. Tanto è bastato per far ripartire le voci su Avengers: Doomsday e sulla possibile introduzione nel Marvel Cinematic Universe di una nuova figura magica legata a Doctor Doom.

I fan aspettano da anni un personaggio del genere, e adesso l’ipotesi sembra molto meno lontana.

Bastava davvero un dettaglio così per far esplodere le speculazioni online.

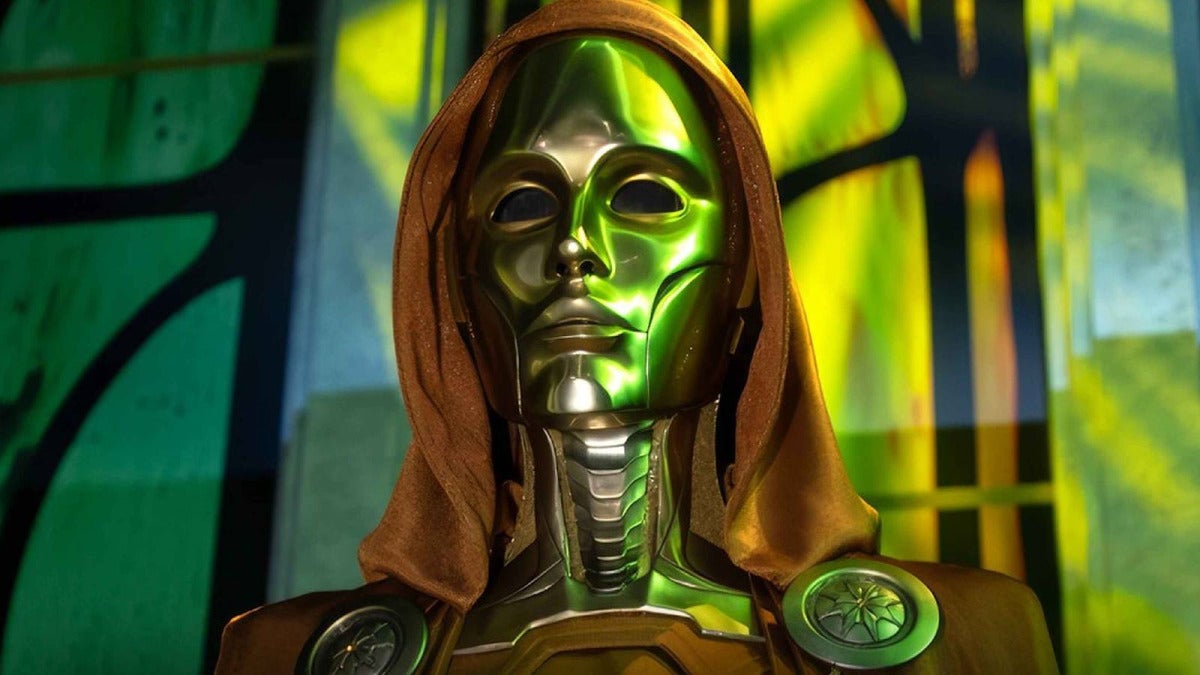
L’aspetto dell’abito richiama Doctor Doom in modo quasi immediato: cappuccio verde, dettagli metallici, armatura e una maschera argentata che, a giudicare dalle foto diffuse dal Comic-Con, rimanda con chiarezza al sovrano di Latveria.

Il collegamento più diretto porta quindi a Avengers: Doomsday, il grande crossover MCU atteso per il 18 dicembre 2026.

Latverian Witch: cosa sappiamo del costume visto al Comic-Con

Il punto più curioso è un altro: non sembra il costume di un personaggio classico Marvel riconoscibile al primo colpo.

Il nome “Latverian Witch”, almeno per ora, non pare corrispondere a un adattamento diretto già noto. Ed è proprio questo a renderne la comparsa così interessante: resta sospeso, non si lascia decifrare subito, ma dà l’impressione di essere stato messo lì per farsi notare.

Secondo le descrizioni condivise dalla fiera, il costume cambia colorazione e conserva un’identità estetica molto vicina all’immaginario di Doctor Doom e della sua nazione, Latveria.

Mantello verde, finiture metalliche, volto mascherato: l’insieme spinge a pensare a un personaggio legato a Latveria più che a una singola eroina già comparsa nel MCU.

Perché il collegamento con Avengers: Doomsday è così forte

Anche la posizione del costume, piazzato proprio allo stand dei Marvel Studios, difficilmente sembra casuale.

Avengers: Doomsday viene già indicato come uno dei prossimi snodi centrali dell’universo cinematografico Marvel, con un cast pensato per riunire Avengers, Fantastici Quattro e personaggi degli X-Men.

E in mezzo a tutto questo, Doctor Doom viene dato come la minaccia principale della storia.

Per questo il reveal della “Latverian Witch” suona come un altro indizio del peso che il villain avrà nel film, soprattutto considerando che Doctor Doom dovrebbe avere il volto di Robert Downey Jr. Una scelta che, da sola, ha già assorbito gran parte delle discussioni attorno al progetto.

Le teorie dei fan: Scarlet Witch o un legame segreto con Doom?

La teoria che circola di più chiama in causa una variante di Wanda Maximoff.

La parola “witch”, unita ai rumor sul possibile ritorno di Elizabeth Olsen dopo Doctor Strange nel Multiverso della Follia, ha portato molti fan a immaginare una Scarlet Witch ripensata in chiave latveriana o multiversale.

C’è poi un’ipotesi più radicata nei fumetti: Cynthia von Doom, la madre di Victor von Doom, cioè Doctor Doom.

Nei comics, Cynthia von Doom è una figura associata alla magia. Portarla nel MCU darebbe a Marvel un modo efficace per scavare più a fondo nelle origini, nei traumi e nelle motivazioni del futuro antagonista.

A rendere il mistero ancora più fitto ci sono anche presunti allestimenti successivi con varianti gialla e viola dello stesso costume, almeno stando ad altri report arrivati dalla fiera.

Se la cosa venisse confermata, non si parlerebbe per forza di un solo personaggio, ma magari di un intero gruppo di streghe al servizio di Doom.

Per ora, però, restano indiscrezioni non confermate.

Non resta che aspettare e capire se la “Latverian Witch” sarà davvero un nuovo personaggio di Avengers: Doomsday oppure soltanto un’esca studiata per far parlare del film con mesi di anticipo sull’uscita.
Netflix: nel 2026 le miniserie mystery dominano le classifiche

Netflix: nel 2026 le miniserie mystery sono diventate uno dei formati forti

Netflix Scarica

Nel 2026 Netflix ha puntato forte sulle miniserie mystery, cioè storie autoconclusive in pochi episodi, pensate per essere divorate una dopo l’altra. E i risultati, a giudicare dal catalogo e dai dati, le stanno dando ragione: è uno dei formati che attirano di più e che rendono meglio.

La ricetta, in fondo, è abbastanza chiara. Una storia completa, poche puntate, una conclusione netta. Quel tipo di titolo che inizi il venerdì sera e ti ritrovi a finire entro il weekend. Con lo streaming pieno di uscite e sempre più competitivo, molti spettatori sembrano preferire proprio questo: serie che promettono un inizio, uno sviluppo e una fine, senza lasciarti appeso ai rinnovi o alle cancellazioni.

I numeri, del resto, vanno tutti nella stessa direzione.

Nella prima metà del 2026, il thriller mystery in sei episodi His & Hers ha raccolto, secondo Netflix, una media di 25,6 milioni di spettatori ed è stato il titolo seriale più visto della piattaforma in quel periodo. E non sembra affatto un episodio isolato. Sempre guardando le classifiche diffuse da Netflix, produzioni come Fool Me Once sono già entrate tra i titoli in lingua inglese più visti del servizio, segno che il genere si è ormai ritagliato uno spazio stabile dentro il catalogo.

Perché le miniserie mystery funzionano così bene su Netflix

Una parte del successo sta proprio nella forma. Rispetto a una serie tradizionale, una miniserie mystery ha margini diversi: trama più compatta, ritmo più teso, meno deviazioni.

Per molti critici il risultato assomiglia a un film lungo spezzato in capitoli. Il paragone con un lungometraggio diviso in episodi viene quasi naturale, ma qui c’è qualcosa in più: più tensione, più svolte di trama, e un tipo di visione che si presta benissimo al binge-watching.

Per Netflix è quasi il formato ideale. Sai che puoi partire con una storia il venerdì sera e chiuderla entro domenica, senza cliffhanger lasciati lì per stagioni che forse non arriveranno mai.

E in una fase in cui il tempo degli utenti è spezzettato più di prima, questa promessa di chiusura conta parecchio. Conta in modo molto concreto.

Da The Perfect Couple ai crime più cupi: un genere sempre più ampio

C’è poi un altro aspetto che spiega il boom: l’offerta si è allargata. Oggi il mystery su Netflix non corrisponde più a un solo tono o a un solo modello.

Da un lato ci sono i whodunnit eleganti, quasi lucidi, ambientati in mondi esclusivi, come The Perfect Couple, costruito intorno a un matrimonio di lusso a Nantucket. Dall’altro continuano a trovare pubblico i detective drama più scuri e ruvidi, spesso molto vicini alla tradizione crime britannica.

È proprio questa elasticità a permettere alla piattaforma di parlare a pubblici diversi. C’è chi cerca evasione glamour, chi preferisce atmosfere più pesanti e chi, più di tutto, vuole il piacere del puzzle narrativo.

Harlan Coben resta una macchina da successi per la piattaforma

Se bisogna mettere un nome su questa strategia mystery di Netflix, quel nome è Harlan Coben. L’accordo per 14 libri con lo scrittore continua a portare risultati solidi, al punto che i suoi adattamenti ormai sembrano quasi una sezione autonoma del catalogo.

Nel 2026, sempre secondo le classifiche Netflix, I Will Find You è rimasto in testa per un mese e ha superato 85 milioni di visualizzazioni. Il motivo del successo si capisce abbastanza in fretta: le storie di Coben non si fermano al mistero centrale, ma ci infilano dentro drammi familiari, segreti rimasti sepolti per anni e trame piene di twist. È una suspense che riesce a prendere anche chi non si considera davvero un appassionato di crime.

Il mystery di Netflix è sempre più internazionale

La crescita del genere non riguarda solo Stati Uniti e Regno Unito. I titoli internazionali stanno prendendo più spazio, e la norvegese Jo Nesbø’s Detective Hole lo mostra bene: è entrata nella top 10 USA di Netflix ed è stata accolta con un 100% su Rotten Tomatoes.

Anche la spagnola The Innocent viene citata spesso come esempio di mystery complesso e ben costruito.

Qualche limite, però, resta. Gran parte della conversazione continua a girare intorno alle produzioni anglofone e ai filoni più classici, dal whodunnit al detective drama.

C’è ancora meno attenzione per i mystery che arrivano da altri Paesi, o per sottogeneri più recenti, come i thriller tecnologici o quelli legati ai temi ambientali. Però una cosa i dati più recenti di Netflix la fanno capire abbastanza bene: nella miniserie mystery la piattaforma ha già trovato uno dei suoi formati più affidabili.

Apple Watch, nuovo video di Apple: la storia di Phil rilancia SOS e Fall Detection

Apple Watch: Apple torna a spingere Fall Detection ed Emergency SOS con la storia di Phil

Life360 Scarica

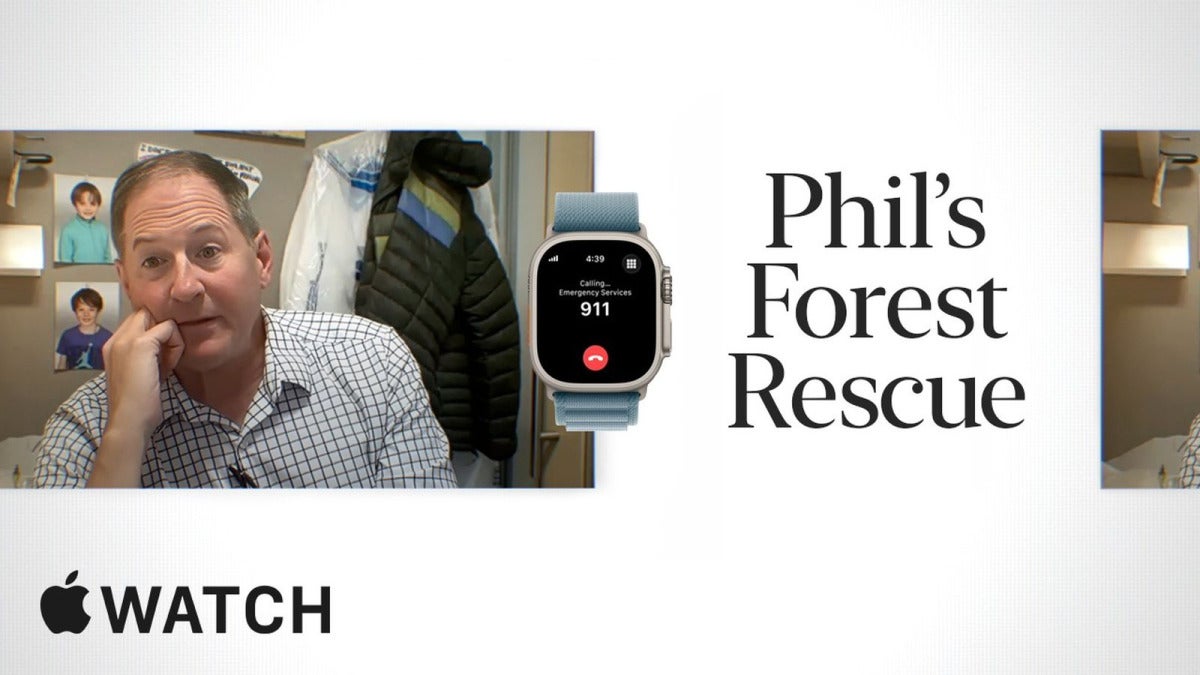
Apple ha pubblicato oggi un nuovo video promozionale, breve ma molto diretto, dedicato ad Apple Watch. Al centro ci sono Fall Detection ed Emergency SOS, raccontati attraverso la storia di Phil, un mountain biker che cade durante un’uscita su un sentiero. L’idea, abbastanza evidente, è mostrare come lo smartwatch possa rivelarsi decisivo quando succede qualcosa di serio.

Il messaggio, in fondo, è semplice: se ce l’hai al polso, Apple Watch non serve soltanto per notifiche, attività fisica o parametri di salute. In certe situazioni può fare molto di più.

Con questo filmato Apple riporta sotto i riflettori una delle funzioni più riconoscibili del dispositivo, il rilevamento delle cadute, che in alcuni casi può far partire in automatico una chiamata ai soccorsi.

Parliamo di una funzione ormai presente su una parte ampia della gamma, e non è un caso se Apple continua a usarla come tassello centrale del posizionamento del prodotto.

Come funzionano Fall Detection ed Emergency SOS su Apple Watch

Fall Detection si basa su sensori come accelerometro e giroscopio per riconoscere un impatto compatibile con una caduta violenta, almeno secondo quanto spiega Apple.

Sempre secondo Apple, se l’Apple Watch rileva che dopo l’incidente sei rimasto immobile per circa un minuto, può avviare da solo una chiamata ai servizi di emergenza.

E non finisce lì. Apple dice anche che il dispositivo può inviare la tua posizione ai contatti di emergenza, aumentando le possibilità di un intervento rapido, soprattutto quando non riesci a rispondere o a chiedere aiuto.

La funzione, sempre stando ad Apple, è disponibile su Apple Watch Series 4 e modelli successivi. Quindi non parliamo di una novità limitata agli ultimi modelli, ma di qualcosa già presente su diverse generazioni molto diffuse.

Una lunga storia di soccorsi reali

Apple usa da tempo questo tipo di racconto. Negli anni Apple Watch è comparso in molti casi di soccorso reale riportati dalla stampa.

Uno dei più citati resta quello del 2019. Il biker Bob Burdett venne sbalzato dalla bici e perse conoscenza; secondo i resoconti pubblicati allora, il suo Apple Watch contattò sia i soccorsi sia il figlio, contribuendo a far partire l’intervento.

E anche più di recente, tra il 2024 e il 2025, sono saltati fuori altri episodi raccontati dai media, con protagonisti ciclisti, nuotatori e sciatori.

Il punto che torna sempre è quello: l’orologio entra in gioco soprattutto in contesti all’aperto o isolati, dove anche pochi minuti possono cambiare molto.

Dalla caduta agli incidenti stradali e alle aree senza rete

Col tempo Apple ha allargato il pacchetto sicurezza oltre il solo tema delle cadute. Tra le aggiunte più rilevanti c’è Crash Detection, pensata per riconoscere incidenti automobilistici gravi.

C’è poi Emergency SOS via satellite, una funzione che secondo Apple permette di chiedere aiuto anche quando non c’è né rete cellulare né Wi‑Fi. Sui modelli più recenti e di fascia più alta, come Apple Watch Ultra 3, è uno dei passaggi più interessanti di questa evoluzione.

Tutto questo rafforza l’immagine di Apple Watch come dispositivo da portare con sé non solo per il monitoraggio quotidiano, ma anche come supporto nei contesti più complicati: strade isolate, percorsi di montagna, situazioni in cui restare senza contatto può diventare un problema vero.

Utilità concreta, ma restano i dubbi sui falsi allarmi

Accanto alle storie finite bene, però, ci sono anche le critiche.

Negli anni alcuni operatori dell’emergenza hanno segnalato che Fall Detection e Crash Detection possono produrre falsi positivi o “chiamate mute” al 112 o al 911. È successo, per esempio, durante attività come lo sci o persino sulle montagne russe, con un possibile impatto sulle risorse di chi gestisce i soccorsi.

Nonostante questo, la linea di Apple non cambia molto. L’azienda continua a presentare Apple Watch come un prodotto che tiene insieme salute e sicurezza.

E non c’entrano solo le emergenze. Il dispositivo continua infatti a puntare anche sul monitoraggio proattivo, con strumenti che possono segnalare possibili problemi come fibrillazione atriale, apnea notturna e ipertensione. Anche per questo storie come quella di Phil restano così centrali nel modo in cui Apple racconta il prodotto.

Hyundai: in Corea del Sud scatta il primo scontro sui robot umanoidi

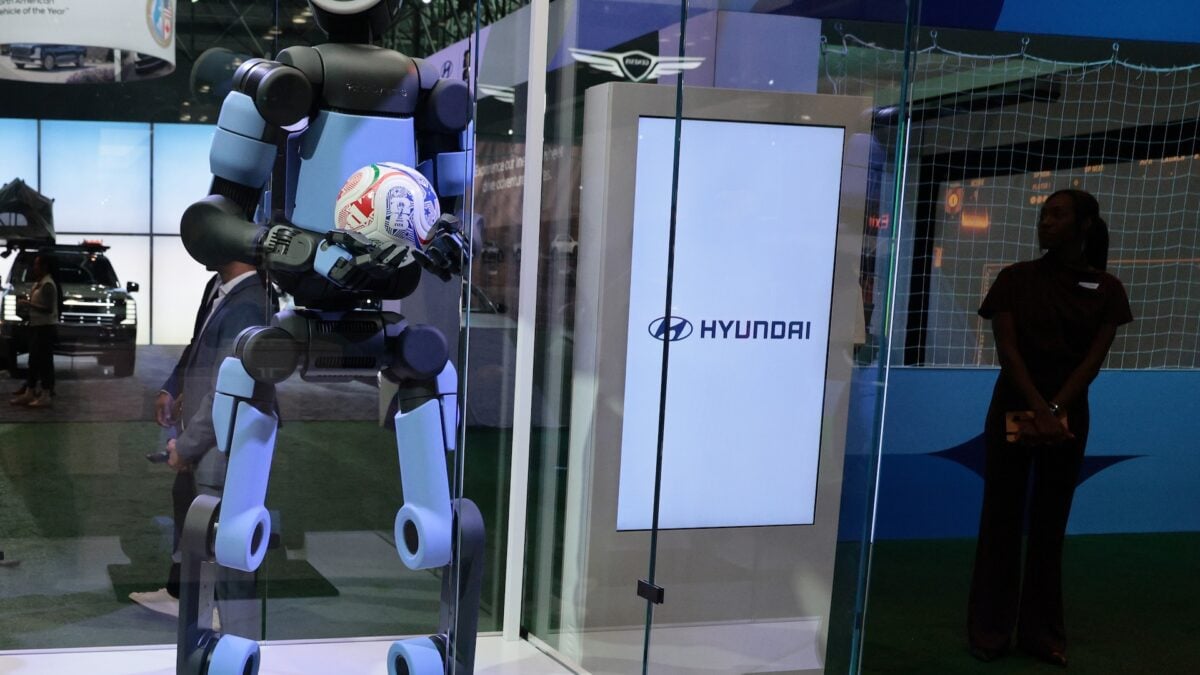
A metà luglio 2026, decine di migliaia di operai sindacalizzati di Hyundai Motor, in Corea del Sud, hanno dato il via a scioperi parziali contro il piano dell’azienda di portare i robot umanoidi Atlas di Boston Dynamics sulle linee produttive. Per molti osservatori è il primo grande conflitto industriale che ruota in modo esplicito attorno ai robot umanoidi nella manifattura. La protesta, però, non chiede di fermare la tecnologia in blocco: il sindacato di Hyundai Motor, che rappresenta circa 40.000 lavoratori, vuole avere voce formale su tempi, modalità e conseguenze dell’introduzione dei robot, insieme a garanzie sull’occupazione, aumenti salariali, bonus, il passaggio dalla paga oraria a uno stipendio mensile fisso e l’innalzamento dell’età pensionabile da 60 a 65 anni.

Hyundai, sciopero sui robot umanoidi: cosa sta succedendo

Vista da vicino, la disputa ruota attorno a una domanda molto concreta: chi decide in che modo cambia il lavoro in fabbrica.

Per Hyundai Motor, i robot umanoidi Atlas di Boston Dynamics sono strumenti pensati per assorbire i compiti più ripetitivi e più pesanti sul piano fisico. I lavoratori, invece, temono che l’automazione finisca col tempo per ridurre il loro potere contrattuale e stringere gli spazi occupazionali.

Nei piani di Hyundai Motor, l’introduzione dovrebbe avvenire per gradi.

I primi robot umanoidi Atlas di Boston Dynamics dovrebbero arrivare entro il 2028 nello stabilimento non sindacalizzato di Hyundai Motor in Georgia, negli Stati Uniti.

Poi verrebbe la seconda fase: estendere l’uso dei robot anche a mansioni di assemblaggio più complesse entro il 2030.

Sul fondo c’è un progetto industriale molto più grande: arrivare a una capacità produttiva annua fino a 30.000 robot umanoidi.

Per chi segue il settore da vicino, il rischio di una sostituzione immediata e su larga scala esiste, ma non segue una linea così diretta.

Atlas ha capacità fisiche avanzate, questo è vero. Però inserirlo in flussi produttivi complessi, variabili e ad alta precisione resta una sfida tecnica notevole.

Per questo un rimpiazzo rapido dei lavoratori appare meno probabile, anche se il cambio di direzione strategica ormai si vede con chiarezza.

Corea del Sud già super-automatizzata

La Corea del Sud parte da un livello di automazione che non ha eguali: 1.012 robot industriali ogni 10.000 addetti manifatturieri, più di sei volte la media globale.

Negli ultimi anni il governo sudcoreano ha spinto molto su smart factory e digitalizzazione, nel tentativo di rafforzare la competitività del Paese e compensare il calo della popolazione in età lavorativa.

È anche per questo che il caso Hyundai Motor viene letto come un test vero , forse il più importante fin qui.

Basta guardare i numeri della Corea del Sud per capire il perché.

In un sistema già così automatizzato, se il sindacato di Hyundai Motor riuscirà a strappare tutele e un ruolo negoziale, quel modello potrebbe fare scuola anche altrove.

Qui non c’è in gioco solo l’arrivo di nuove macchine. C’è anche il modo in cui verranno distribuiti i guadagni di produttività.

Un segnale per tutta l’industria auto globale

Se si allarga l’inquadratura, Hyundai Motor non è affatto un caso isolato.

Mitsubishi Motors punta alla produzione di massa di robot umanoidi per le fabbriche dal 2027; Toyota li ha già testati in Canada; Nissan sta valutando come impiegarli; BMW ha avviato i primi utilizzi in Germania.

Intanto la Cina spinge su modelli di iper-automazione e su fabbriche operative 24 ore su 24, soprattutto nel comparto dell’elettrico, con effetti su occupazione e salari che restano molto discussi.

Le somiglianze con ciò che sta succedendo nel resto dell’industria auto sono evidenti, ma il caso Hyundai Motor sembra andare un po’ oltre.

La differenza è che in Corea del Sud la resistenza sindacale è più organizzata, più esposta, più visibile.

Per questo lo scontro supera i confini di Hyundai Motor: potrebbe diventare un precedente per il resto del mondo e mostrare se i lavoratori hanno ancora la possibilità di incidere sul modo in cui i robot entrano in fabbrica.

La questione, in fondo, è anche etica: si può accettare che la transizione verso i robot umanoidi venga decisa soltanto dall’impresa, senza riconoscere ai lavoratori un ruolo formale su tempi, regole e redistribuzione dei benefici?

Seguila su Twitter @LauraCeridono.

Galaxy S26 Ultra: Samsung ora indaga sul display che diventa rosso

Galaxy S26 Ultra: Samsung verifica il caso del display che diventa rosso

Samsung Members Scarica

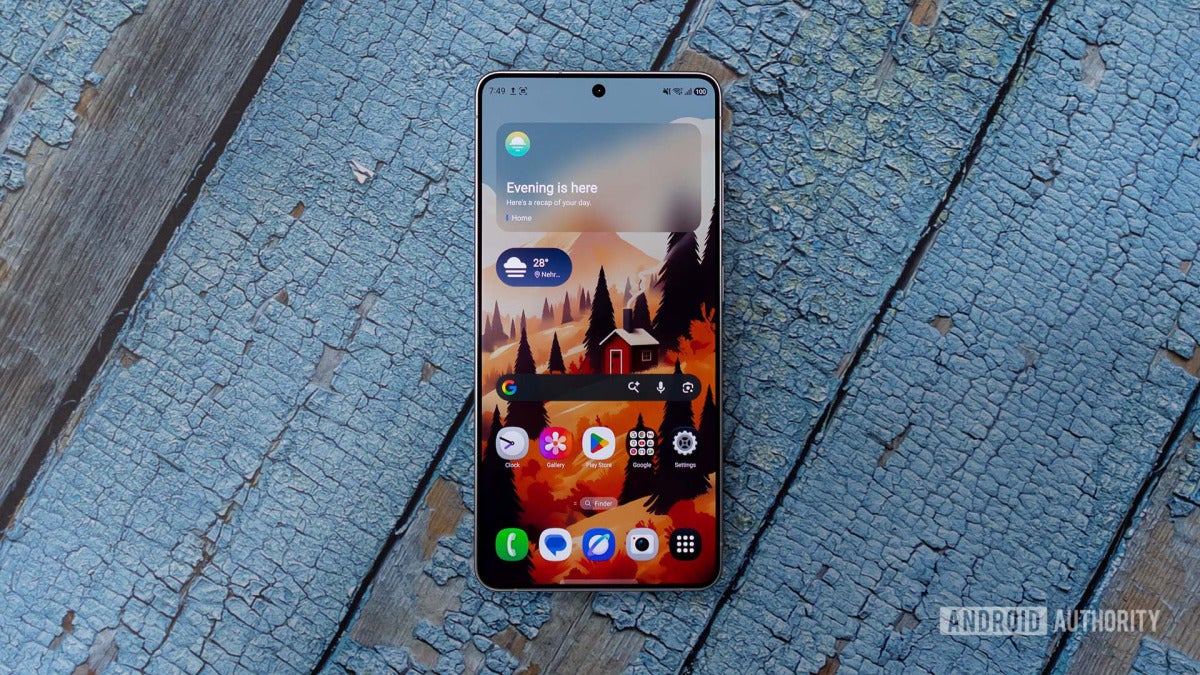
Samsung ha aperto un’indagine interna sul Galaxy S26 Ultra dopo le segnalazioni degli utenti, in circolazione online almeno da marzo, che parlano di uno schermo capace in alcuni casi di prendere poco alla volta una tinta rossa o rosata, con una zona più visibile vicino al centro del pannello. L’azienda ha confermato che sta esaminando le segnalazioni, ma al momento non ha ancora capito da dove arrivi il problema.

L’aspetto che preoccupa di più è un altro: stando ai racconti pubblicati dagli utenti, il difetto non si presenta appena tolto il telefono dalla scatola. Spesso salta fuori solo dopo due o tre mesi d’uso. Ed è proprio questo a complicare tutto, perché diventa meno immediato capire se si tratti di qualche caso isolato oppure di un guasto più esteso legato al display.

Cosa sta succedendo ai display del Galaxy S26 Ultra

Le testimonianze raccolte online descrivono più una dominante rossastra , o una specie di “macchia” rossa ben localizzata, che non un cambiamento uniforme dell’intero schermo. Alcuni utenti parlano anche di un secondo segnale: i rossi sembrano slavati, meno intensi del normale, quasi come se la resa cromatica del pannello si fosse modificata col passare del tempo.

Le lamentele girano almeno da marzo su piattaforme come Reddit e sul portale coreano Naver, e nelle ultime settimane la storia è stata ripresa anche da vari siti tech internazionali. C’è poi un dettaglio che pesa parecchio: secondo alcune segnalazioni online, il fenomeno non riguarderebbe soltanto gli smartphone usati dai clienti. Sarebbero comparsi esemplari con lo stesso comportamento anche tra i dispositivi demo esposti nei negozi. Se fosse confermato, diventerebbe più difficile liquidare tutto come un effetto dovuto alle singole abitudini d’uso.

Perché si parla soprattutto di un problema hardware

Tra le ipotesi che circolano di più c’è quella che chiama in causa la nuova funzione Privacy Display di Samsung, una soluzione hardware introdotta per ridurre la visibilità laterale dello schermo. Secondo questa lettura, il sistema potrebbe interferire con l’uniformità del pannello OLED e modificare l’emissione luminosa a livello dei pixel. A prima vista si potrebbe pensare a un piccolo compromesso accettabile, qualcosa da sopportare in cambio di un po’ più di privacy. Il sospetto, però, è che qui il prezzo da pagare sia più alto del previsto.

C’è anche un’altra pista presa in considerazione: una forma di degrado localizzato e prematuro del display, qualcosa che ricorda un burn-in anomalo.

Ecco perché molti osservatori faticano a credere in una semplice correzione software. Se davvero il nodo fosse nel pannello o in uno dei componenti del sistema di visualizzazione, la strada più plausibile verso una soluzione definitiva passerebbe da una riparazione del display o dalla sostituzione del dispositivo, molto più che da un aggiornamento.

Non è il primo dubbio sullo schermo del Galaxy S26 Ultra

Le segnalazioni sulla dominante rossa arrivano dopo altre discussioni che avevano già coinvolto il display del Galaxy S26 Ultra. In precedenza alcuni utenti avevano collegato il Privacy Display di Samsung a episodi di affaticamento visivo e nausea; altri, invece, avevano criticato la scelta di un pannello a 8 bit con profondità di colore simulata a 10 bit.

Adesso la questione principale è capire se ci sia davvero un difetto strutturale. Se sul tuo Galaxy S26 Ultra noti alterazioni evidenti del colore, conviene documentare il problema con alcune foto, controllare la copertura della garanzia e contattare l’assistenza Samsung, in attesa di chiarimenti ufficiali più precisi.

INTERCAL torna in primo piano: il linguaggio che ti bocciava senza “PLEASE”

INTERCAL: il linguaggio che rifiutava il codice poco educato

INTERCAL, linguaggio di programmazione esoterico nato nel 1972, è tornato a farsi notare a giugno 2025, quando è stato ritrovato e pubblicato il codice sorgente del suo compilatore originale. Ed è proprio leggendo quel sorgente che salta fuori uno dei suoi dettagli più assurdi: per compilare correttamente, il programmatore doveva infilare la parola “PLEASE” con una certa frequenza. Se il codice risultava troppo poco educato, il compilatore di INTERCAL lo respingeva.

ChatGPT Scarica

Il problema è che nemmeno l’eccesso veniva perdonato. Troppi “PLEASE” potevano far scattare un errore per eccessiva cortesia. Non è una storiella inventata dopo, né una di quelle leggende che si appiccicano ai linguaggi strani: era davvero così, già nel compilatore originale di INTERCAL del 1972 e, almeno all’inizio, senza neppure una documentazione che lo spiegasse chiaramente.

Che cos’è INTERCAL e perché è diventato leggendario

INTERCAL nasce nel 1972 per iniziativa di due studenti di Princeton, Don Woods e James M. Lyon. Il nome completo è “Compiler Language With No Pronounceable Acronym”, cioè un linguaggio con un acronimo scelto apposta per essere impronunciabile.

Già questo dice parecchio del tono.

INTERCAL non fu pensato come un linguaggio utile, comodo o elegante da usare. Nacque come parodia dei linguaggi di programmazione del suo tempo. Woods e Lyon si erano dati un obiettivo tanto semplice quanto estremo: costruire qualcosa che evitasse, per quanto possibile, qualsiasi somiglianza con gli altri linguaggi che conoscevano.

Visual Studio Code Scarica

Ne uscì un sistema deliberatamente scomodo, pieno di scelte strane, spesso irritanti, concepito più come satira tecnica che come strumento per lavorare davvero.

Il linguaggio che pretendeva cortesia

La regola del “PLEASE” è forse il simbolo più chiaro dello spirito di INTERCAL. Non bastava scrivere codice giusto: bisognava anche mantenere una certa educazione formale. È uno dei primi casi in cui un linguaggio trasforma la sintassi in una battuta, o addirittura in un intralcio messo lì di proposito.

E non era certo l’unica trovata del genere. INTERCAL include comandi surreali come “IGNORE” e “FORGET”.

C’è poi il costrutto “COME FROM”, pensato come sostituto del classico “GOTO”, con il risultato di rendere il flusso del programma ancora più difficile da seguire. Anche input e output erano progettati per complicare tutto: i numeri andavano scritti in parole inglesi, mentre i risultati venivano stampati in una versione alterata, quasi “massacrata”, dei numeri romani.

Una barzelletta, ma tecnicamente seria

INTERCAL nasceva come scherzo, sì, ma ridurlo a semplice curiosità da folklore informatico sarebbe sbagliato. Il linguaggio è Turing-completo, cioè può eseguire, almeno in teoria, qualunque computazione realizzabile da una macchina di Turing universale. Detto in modo più diretto: è assurdo, ma non è affatto banale.

Questo incrocio tra presa in giro e rigore tecnico gli ha assicurato un posto stabile nella storia dell’informatica. INTERCAL viene spesso indicato come uno dei primi, se non proprio il primo, linguaggio esoterico: quei linguaggi creati come forma d’arte, provocazione o commento critico sul modo in cui si progetta il software.

Il segno che ha lasciato si vede ancora nella scena degli esolang, dove programmare può voler dire anche giocare con le regole, prenderle in giro o tirarle fino al punto di rottura.

Per questo la riscoperta e la pubblicazione, a giugno 2025, del codice sorgente del compilatore originale di INTERCAL del 1972 offrono un’occasione rara a storici, appassionati e semplici curiosi: tornare a guardare da vicino uno degli esperimenti più strani mai finiti, a pieno titolo, nel canone della programmazione.

LastPass conferma una nuova violazione via Klue: rubati token OAuth

LastPass: nuovo incidente di sicurezza dopo l’attacco a Klue

Bitwarden Scarica

A giugno 2026 LastPass ha confermato un nuovo incidente di sicurezza. Secondo l’azienda, tutto sarebbe partito da un attacco alla supply chain che ha colpito Klue, una piattaforma di market intelligence integrata con alcuni sistemi di LastPass. Da lì, gli aggressori avrebbero sottratto token OAuth e li avrebbero poi usati per entrare nell’ambiente Salesforce di LastPass. La società sostiene che, in questo caso, non siano stati compromessi né i vault delle password né le master password degli utenti. I dati eventualmente esposti, però, possono comunque avere un grande valore per chi prepara campagne di phishing, truffe mirate e operazioni di social engineering.

Che cosa è successo a LastPass e quali dati possono essere stati esposti

LastPass ha spiegato che gli attaccanti hanno violato Klue, un servizio di terze parti collegato ai sistemi Salesforce e Gong dell’azienda. A quel punto, sempre in base alla ricostruzione diffusa da LastPass, avrebbero rubato alcuni token OAuth e li avrebbero sfruttati per accedere all’istanza Salesforce di LastPass.

Nella versione dei fatti fornita dalla società, è probabile che gli aggressori siano riusciti a vedere dati come nomi dei clienti, numeri di telefono, indirizzi email, indirizzi postali o fisici, informazioni sui ticket di supporto e altri dati commerciali o CRM conservati in Salesforce.

Per chi usa LastPass, ci sono due aspetti da tenere distinti. Da una parte, stando a quanto dichiarato dall’azienda, i contenuti dei vault non risultano coinvolti in questo episodio. Dall’altra, i dati di contatto e le informazioni legate all’assistenza possono bastare e avanzare per costruire messaggi molto credibili, magari fingendosi il supporto ufficiale di LastPass.

Password e vault non sembrano essere stati coinvolti

LastPass ha ribadito che la violazione del 2026 non ha toccato i vault dei clienti né le master password, almeno in base a quanto affermato dalla stessa azienda. E per una società che vive di gestione delle password, il punto pesa parecchio.

Ma questo non elimina il rischio. Se un attaccante ha in mano email, numero di telefono e cronologia delle interazioni con il supporto, può provare a convincerti a cliccare su link malevoli, a condividere codici di autenticazione oppure a installare software dannoso.

Le contromisure adottate da LastPass e l’impatto potenzialmente più ampio

LastPass afferma di aver revocato i token di accesso compromessi, di aver disabilitato l’accesso dei dipendenti a Klue, di aver avviato un’indagine interna e di aver invitato i clienti a prestare la massima attenzione a eventuali messaggi che sembrano provenire da LastPass.

Le informazioni circolate finora indicano che l’attacco a Klue sarebbe stato rivendicato da un attore noto come “Icarus”. E il raggio dell’incidente potrebbe non limitarsi a LastPass. Tra le altre organizzazioni potenzialmente coinvolte sono state citate Recorded Future, Tanium, Jamf, Sprout Social, Gong e Insurity.

Perché il precedente del 2022 rende questo caso ancora più delicato

Questo nuovo incidente arriva dopo la violazione, molto più grave, del 2022. All’epoca, secondo quanto riferito da LastPass, tutto partì dalla compromissione del laptop di uno sviluppatore e sfociò poi nel furto di backup cloud che contenevano dati dei vault dei clienti. In quel caso vennero sottratti dati cifrati, comprese username e password, insieme ad alcuni metadati non cifrati, come gli URL dei siti.

Gli effetti si sono fatti sentire a lungo. Tra il 2023 e il 2024, infatti, alcuni dei vault rubati sarebbero stati violati attraverso attacchi offline, con un contributo anche a furti di criptovalute.

Nel novembre 2025, inoltre, l’Information Commissioner’s Office britannico ha multato LastPass UK Ltd per 1.228.283. L’azienda ha anche chiuso una class action collegata a quel caso con un accordo da 24,5 milioni.

L’episodio del 2026 riporta al centro un problema che non riguarda solo LastPass: quanto possono essere fragili i collegamenti con i fornitori esterni, soprattutto quando in gioco ci sono dati sensibili e un marchio già finito nel mirino in passato. Per chi usa il servizio, oltre a diffidare di comunicazioni sospette, resta essenziale avere una master password lunga , unica e solida. Quando iniziano a circolare dati rubati, è lì che si vede la differenza.

E poi c’è una domanda che resta sul tavolo, più scomoda delle altre: possiamo davvero accettare che informazioni così delicate continuino a esporsi attraverso gli anelli più deboli della supply chain?