Claude Mythos signale 23 019 failles: 21 000 restent à vérifier

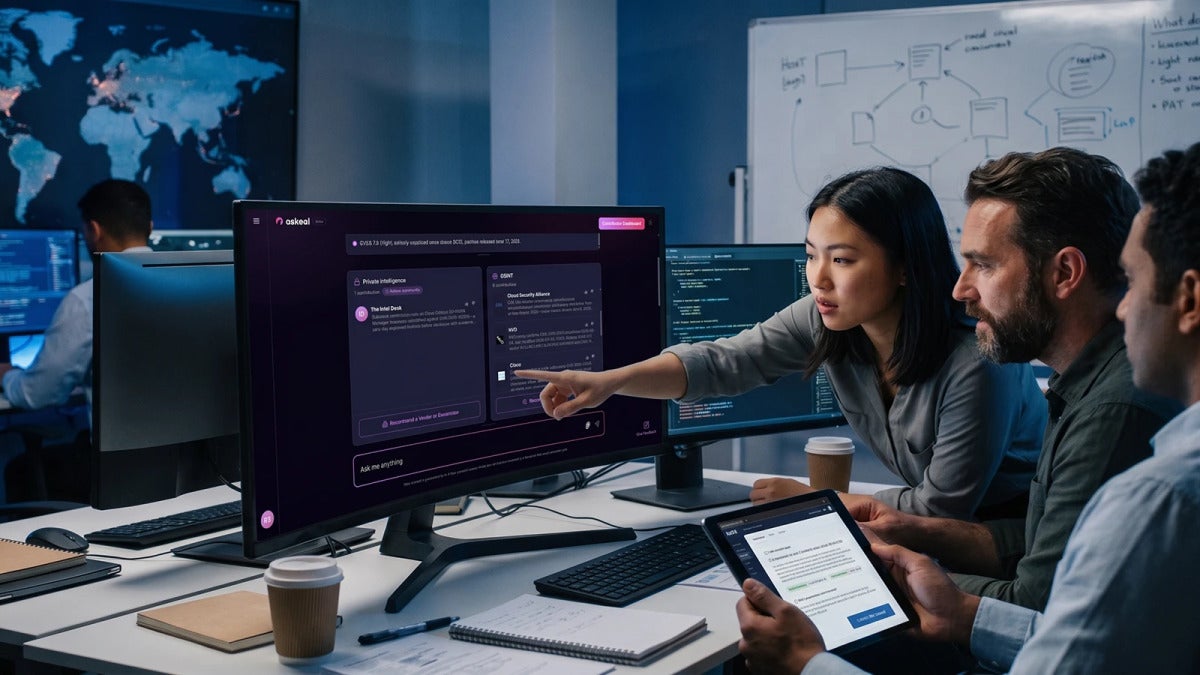
Anthropic a indiqué qu’à ce jour, Claude Mythos, son système automatisé de recherche de failles, avait produit 23 019 signalements potentiels de vulnérabilités dans des logiciels open source. À lui seul, ce volume donne la mesure du changement: la découverte automatisée de bugs n’avance plus au même rythme qu’avant.

Ce chiffre raconte surtout autre chose. Les humains, eux, ne suivent pas.
D’après les données publiées par Anthropic, à peine 1 900 de ces signalements ont pour l’instant été examinés par des tiers. Autrement dit, plus de 21 000 dossiers attendent encore une validation par des experts externes, alors même qu’une bonne partie de ceux qui ont déjà été passés en revue se sont révélés solides.

Sur ces 1 900 signalements ayant fait l’objet d’un examen externe, 1 726 ont été confirmés comme de vraies vulnérabilités, toujours selon Anthropic.

Le taux de confirmation est suffisamment élevé pour écarter l’idée d’un outil qui noierait simplement les mainteneurs sous du bruit. Ce que Claude Mythos fait apparaître, c’est aussi un grand nombre de problèmes bien concrets.

Le centre de gravité du travail se déplace donc. Pendant des années, le plus dur consistait à trouver les failles. Maintenant, la difficulté est ailleurs: absorber le volume, vérifier ce qui peut réellement être exploité, puis trancher sur l’ordre des correctifs.
Wireshark Télécharger

Tout n’est pas impeccable pour autant. Anthropic reconnaît que les notes de gravité attribuées automatiquement se sont souvent révélées trop alarmistes.

Sur 27 vulnérabilités ayant reçu un identifiant CVE, 13 ont finalement été reclassées à un niveau de sévérité inférieur, d’après les chiffres relayés par l’entreprise. Et le décalage est encore plus visible sur les cas les plus sérieux en apparence: parmi les 8 bugs que Claude Mythos avait d’abord classés comme « critiques », un seul a gardé ce niveau après revue humaine.

Le contexte d’exploitation explique une grande partie de ces écarts. Certaines failles semblaient graves sur le papier. Une fois le dossier repris par les mainteneurs, elles l’étaient beaucoup moins, parce que leur exploitation supposait des conditions très restrictives, ou même des privilèges déjà élevés. Le cas de Temporal Server le montre bien: une vulnérabilité peut paraître sévère dans l’absolu, puis perdre en gravité dès qu’on la replace dans un scénario d’attaque réel.

Cette accélération s’inscrit d’ailleurs dans un mouvement plus large. D’après les données citées par Anthropic, les divulgations mensuelles de CVE ont bondi de 145 % sur les deux années qui ont précédé juin 2026. Et après l’arrivée d’outils de recherche de bugs plus avancés, les signalements classés en sévérité haute ou critique ont, eux aussi, nettement augmenté.

Pour les chercheurs en sécurité, l’intérêt est évident. Et l’économie de la cybersécurité est en train de bouger vite.

Reste l’autre face du problème. Beaucoup alertent sur ce qui arrive quand les rapports sont mal priorisés, incomplets, ou quand la gravité est évaluée de manière trop agressive: les équipes de sécurité saturent, les correctifs prennent du retard, et les programmes de bug bounty se retrouvent sous tension.

Autrement dit, le secteur n’entre pas seulement dans une période où les failles sont découvertes plus vite. Il entre dans une phase où filtrer, remettre en contexte et corriger devient la ressource la plus rare.
Le Canadarm de la NASA devient le 300e Milestone de l’IEEE

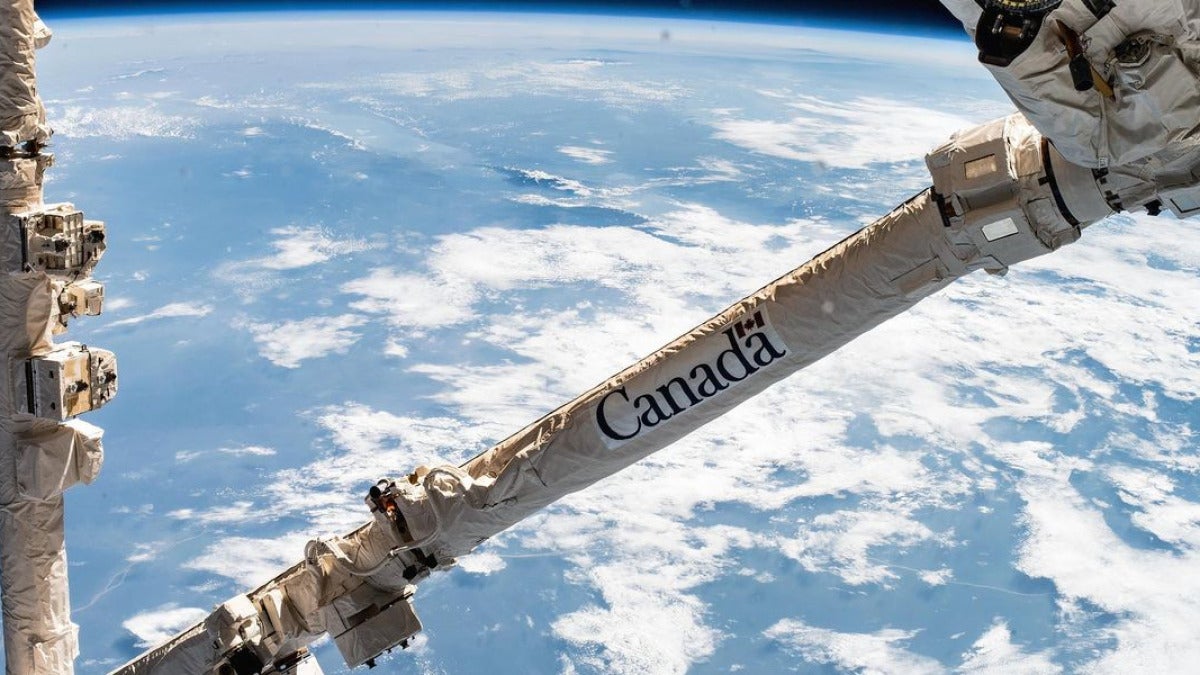
Le Canadarm original de la NASA, silhouette devenue indissociable de la navette spatiale et vitrine du génie canadien, a rejoint en juin 2026 la liste des Milestones de l’Institute of Electrical and Electronics Engineers (IEEE) comme 300e entrée. L’IEEE réserve cette distinction aux réalisations techniques qui ont fait date et laissé une trace durable dans la société.

Pour nombre d’observateurs, cette reconnaissance met surtout noir sur blanc ce que le milieu spatial savait déjà depuis longtemps. Le Canadarm a changé la façon de manipuler des charges en orbite, de récupérer des satellites et de mener des opérations de maintenance délicates, en particulier autour du télescope spatial Hubble.

Conçu par SPAR Aerospace, aujourd’hui intégré à MDA Space, le Canadarm est décrit par l’IEEE comme le premier système robotique spatial au monde. Son arrivée au palmarès des Milestones le place aux côtés d’innovations qui ont réellement infléchi l’histoire de la technologie.

Son nom officiel était Shuttle Remote Manipulator System (SRMS). Selon l’IEEE, il a pris part à 90 des 135 missions de la navette spatiale.

Le premier déploiement remonte à 1981. Ensuite, sa carrière s’est étirée sur 30 ans, jusqu’à la fin de l’ère des navettes, toujours selon l’IEEE.

Pendant tout ce temps, son rôle a été décisif. Déploiement de charges utiles, récupération de satellites, repositionnement d’équipements en orbite, appui aux missions de réparation, il était partout où la précision comptait.

Stellarium Télécharger

Il a notamment été mobilisé lors des interventions, devenues historiques, sur Hubble. Ces opérations ont contribué à prolonger la vie scientifique de l’observatoire.

Détail assez frappant, ce bras robotique de 15,2 mètres ne pesait que 410 kilogrammes, tout en étant capable de manipuler jusqu’à 266 000 kilogrammes en microgravité, d’après l’IEEE.

Son développement aurait coûté environ 108 millions de dollars, selon l’IEEE. Avec le recul, cet investissement a pesé lourd dans le programme de la navette.

Le Canadarm n’a d’ailleurs pas été seulement un exploit d’ingénierie. Il s’est aussi imposé comme un symbole très concret de la contribution du Canada aux vols habités de la NASA et, pendant des décennies, de la coopération technologique entre Ottawa et Washington dans le domaine spatial.

Et cet héritage n’a rien d’un souvenir figé.

Canadarm2 est en service sur la Station spatiale internationale (ISS) depuis 2001, aux côtés du robot Dextre. À eux deux, ils prolongent une tradition canadienne de robotique orbitale devenue indispensable au fonctionnement de la station.

En juin 2026, l’un des joints de Canadarm2 a encore été remplacé au cours d’une sortie extravéhiculaire. Un rappel très concret que ces systèmes sont toujours entretenus comme des infrastructures critiques.

La suite devait s’appeler Canadarm3, un système plus autonome pensé pour la station lunaire Gateway.

Puis, en août 2026, l’Agence spatiale canadienne a indiqué qu’elle réorientait les investissements prévus vers des opérations robotiques à la surface de la Lune dans le cadre du programme Artemis.

Le nom Canadarm n’appartient donc pas qu’au passé. Pendant que ce 300e Milestone de l’IEEE inscrit définitivement le premier dans l’histoire spatiale, la suite, elle, regarde déjà vers la Lune.

Le FBI dit avoir démantelé QScan et QTRouter : un réseau lié à la Chine visant la NASA et le Sénat américain

Le Federal Bureau of Investigation, le FBI, dit avoir démantelé, à l’heure où ces lignes sont écrites, une infrastructure de piratage liée à la Chine, d’après le Department of Justice américain. Selon les autorités des États-Unis, ce réseau mondial servait de couverture à des opérations de cyberespionnage dirigées notamment contre la National Aeronautics and Space Administration (NASA), le Sénat des États-Unis, la Réserve fédérale, le ministère de la Justice et les National Institutes of Health. L’opération a pris la forme, toujours selon le Department of Justice, d’une saisie de domaines liés à des malwares et de la mise hors service des outils centraux utilisés dans cette campagne. À Washington, cette intervention est présentée comme une nouvelle étape dans la riposte menée contre des groupes soupçonnés d’agir au service des intérêts stratégiques chinois.

Le FBI coupe l’accès à l’infrastructure QScan et QTRouter

Au centre du dispositif, deux plateformes : QScan et QTRouter. Les enquêteurs américains expliquent que QScan servait d’abord à repérer des appareils connectés vulnérables, puis à les compromettre, surtout des routeurs et des caméras IP exposés sur Internet.

Une fois infectés, ces équipements rejoignaient QTRouter, un réseau relais anonymisé chargé de faire transiter le trafic malveillant par des machines déjà compromises.

L’idée était à la fois simple et redoutablement efficace : masquer l’origine réelle des attaquants, et faire passer certaines connexions pour locales ou, au minimum, pour non chinoises.

Ce genre d’architecture complique sérieusement l’attribution technique. Elle offre aussi aux opérateurs une infrastructure souple, répartie dans un grand nombre de pays.

Des appareils compromis dans plus de 130 pays

Les autorités américaines situent le début de la campagne au moins en 2018. D’après elles, elle reposait sur des appareils piratés dispersés dans plus de 130 pays, ce qui en dit long sur sa durée et sur son ampleur.

C’est précisément là que cette dispersion mondiale prenait tout son intérêt : le trafic malveillant devenait plus difficile à remonter, tout en soutenant des activités de collecte de renseignements, le maintien d’accès persistants dans des réseaux sensibles et, potentiellement, la préparation d’opérations à venir.

Pour l’instant, les États-Unis n’ont pourtant pas détaillé publiquement l’étendue exacte des données qui auraient pu être dérobées, ni les dommages à long terme pour les organisations visées.

Le coup porté à l’infrastructure est donc réel. Mais le bilan complet, lui, reste encore flou. Mieux vaut rester prudent. Nous vous tiendrons informés.

Une attribution à QTFY et des liens supposés avec Pékin

Washington attribue cette activité à un groupe appelé « QTFY », que les autorités américaines rattachent à Nanjing Xinjiuwei Network Technology Company.

Selon elles, cette entreprise privée entretiendrait des liens avec le ministère chinois de la Sécurité d’État, ainsi qu’avec l’Armée populaire de libération.

Comme souvent dans ce type d’affaire, Pékin a rejeté ces accusations.

L’affaire s’ajoute à une série plus large d’actions américaines contre des acteurs liés à la Chine, après plusieurs opérations visant des groupes comme Volt Typhoon, Flax Typhoon ou encore Mustang Panda. Pour les responsables de la sécurité, dans le secteur public comme dans les entreprises, le rappel est assez brutal : des équipements connectés mal protégés peuvent devenir, presque invisiblement, les briques d’une infrastructure mondiale de cyberespionnage.

GPU Nvidia: GPUThor contourne l’ECC et peut donner un accès root

Des chercheurs ont récemment montré que l’attaque GPUThor pouvait viser des cartes graphiques professionnelles de Nvidia, provoquer des corruptions dans la mémoire GDDR6 malgré l’ECC (Error Correcting Code), puis se servir de ces erreurs pour obtenir un accès root sur la machine hôte.

Leur démonstration la plus frappante a été menée sur une Nvidia RTX A6000, un modèle très présent dans les stations de travail, le calcul haute performance et une partie des infrastructures cloud.

Pour les entreprises qui font tourner du code non fiable sur des GPU partagés, le signal est simple.

GPUThor fait partie de la famille des attaques Rowhammer. Le principe est connu: marteler certaines zones de la mémoire jusqu’à provoquer des bit-flips, autrement dit des inversions de bits.

Ce qui change ici, d’après les chercheurs, c’est l’efficacité de la méthode sur les GPU Nvidia de génération Ampere équipés de mémoire GDDR6, en particulier les RTX A4000, A4500, A5000 et A6000.

Toujours d’après leurs mesures, GPUThor provoque 4 548 à 23 597 fois plus de bit-flips que la précédente attaque GPUHammer. Le saut est énorme. Là où ce genre d’attaque passait jusque-là pour quelque chose de surtout théorique, ou de trop instable pour inquiéter vraiment, l’exploitation devient nettement plus crédible.

Le point le plus délicat concerne sa capacité à passer au travers des protections de l’ECC. Sur le papier, l’ECC corrige les erreurs simples et détecte certaines erreurs plus graves.

Dans les faits, les chercheurs expliquent que l’attaque peut provoquer assez de corruptions pour dépasser la correction sur un bit, produire des erreurs sur deux bits qui sont seulement détectées, et même entraîner des erreurs sur trois bits susceptibles d’être mal corrigées.

Et c’est là que la situation devient plus inquiétante: l’erreur n’est pas forcément bloquée. Elle peut aussi déboucher sur une corruption silencieuse des données, un cas bien plus dangereux qu’un plantage visible et immédiat.

L’exploitation ne s’arrête pas à cette étape. En visant les tables de pages du GPU, GPUThor peut, d’après les chercheurs, donner à un programme non privilégié un accès arbitraire à la mémoire, puis ouvrir la voie à une élévation de privilèges jusqu’au niveau root sur le système hôte.

L’équipe de recherche met aussi en avant un autre effet très concret: l’attaque peut servir à provoquer un déni de service. Dans leurs essais, elle a entraîné des réinitialisations du GPU environ toutes les deux heures, avec un risque non négligeable au passage, certains systèmes pouvant finir par considérer le matériel comme défaillant et décider de le remplacer.

Le risque monte d’un cran dans les environnements mutualisés, quand plusieurs charges de travail cohabitent sur le même matériel physique. C’est dans ce cadre que l’exécution de code non fiable devient le scénario le plus sensible.

Nvidia a reconnu le problème et recommande une réponse à plusieurs niveaux: activer l’ECC, mettre en place l’isolation IOMMU et DMA, surveiller les erreurs ECC, et limiter l’exécution de code GPU non approuvé.

Les chercheurs conseillent aussi d’éviter, autant que possible, de faire partager le même GPU à des clients distincts. Fait intéressant, les mêmes techniques n’auraient pas fonctionné sur des GPU équipés de mémoire GDDR6X ou HBM2e.