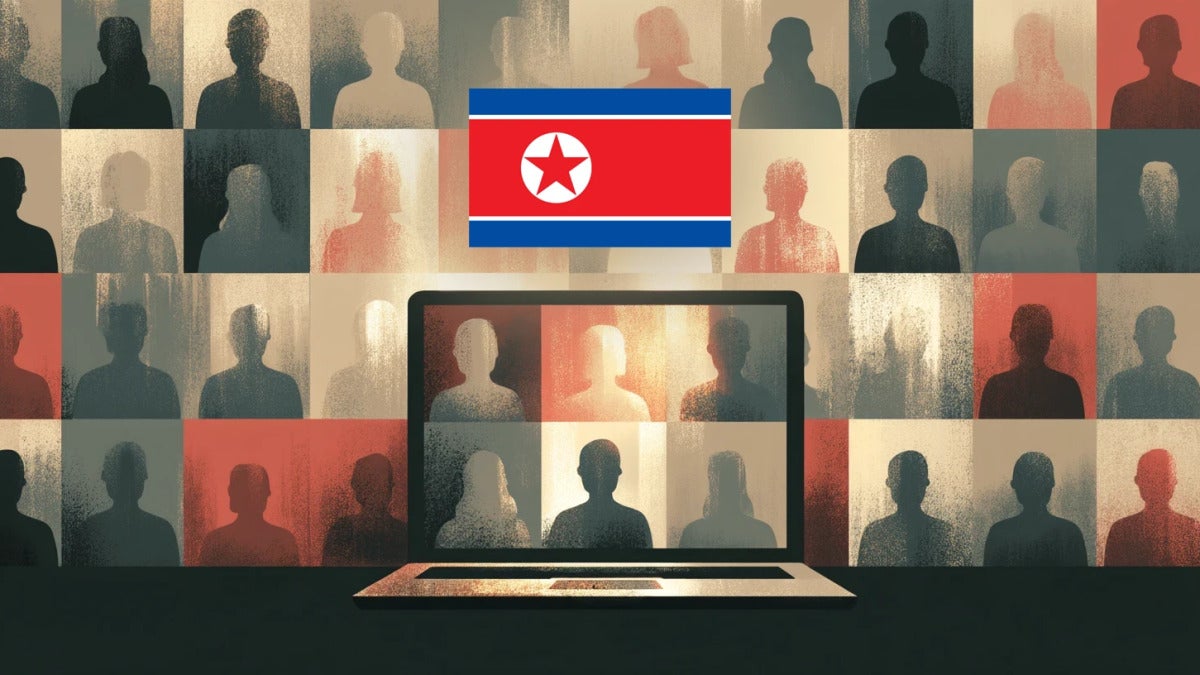
Le FBI (Federal Bureau of Investigation) met en garde contre « FaceStealer », une campagne de faux appels sur Zoom et Microsoft Teams menée, d’après l’agence, par des pirates liés à la Corée du Nord. En 18 mois, ces attaques auraient permis de voler plus de 400 millions de dollars en cryptomonnaies.
Sous le nom « FaceStealer », cette opération d’ingénierie sociale aurait déjà rapporté plus de 400 millions de dollars en actifs crypto sur les 18 derniers mois, toujours selon le FBI.
Le scénario est d’autant plus dangereux qu’il tient debout. Les attaquants commencent par récupérer le contrôle de comptes Telegram, LinkedIn, Slack ou Discord. Ensuite, ils envoient des invitations à des réunions depuis de vrais profils compromis. La cible, elle, est redirigée vers un nom de domaine frauduleux qui copie Zoom ou Microsoft Teams, avec en face un interlocuteur qui a tout l’air d’un collègue légitime.
Et ils ne s’arrêtent pas à la machine.
Après l’intrusion, les assaillants enregistrent aussi la webcam de la victime pour réutiliser son image dans de prochaines arnaques. Le FBI affirme avoir saisi plus de 900 enregistrements de ce genre.
Une fois la victime dans le faux appel, les pirates lancent une vidéo préenregistrée montrant une personne qu’elle connaît. Puis ils avancent un problème audio censé empêcher la réunion de marcher correctement et demandent à l’utilisateur d’exécuter des commandes dans le terminal, ou d’installer un fichier, pour « corriger » la panne. C’est là que le malware entre en scène.
D’après le FBI, une infection réussie peut déposer plusieurs outils en même temps, voleur de cookies, keyloggers, capture d’écran, porte dérobée. À partir de là, les assaillants peuvent siphonner des portefeuilles crypto, dérober des identifiants, puis revenir plus tard.
Et parfois, ils attendent.
Selon le FBI, dans certains cas, les pirates auraient patienté des mois , voire plus d’un an, avant de vider les comptes.
La campagne vise surtout des employés de la crypto, du web3 et des mainteneurs de logiciels open source, surtout ceux qui ont accès à des portefeuilles, des seed phrases, des réseaux d’entreprise ou des dépôts de code. Le FBI rattache cette activité à des groupes suivis sous les noms Sapphire Sleet, BlueNoroff et APT38, des noms généralement associés à l’écosystème Lazarus.
Le problème ne s’arrête d’ailleurs pas à la seule cryptomonnnaie. Les pirates ont failli compromettre une importante bibliothèque JavaScript, téléchargée des dizaines de millions de fois chaque semaine, après avoir piégé son mainteneur pendant un faux appel Microsoft Teams.
Leur tentative pour profiter de cet accès et publier des dépendances malveillantes a été repérée à temps. Des approches du même type ont aussi visé des mainteneurs npm et Rust.
Les vidéos volées restent leur outil principal, mais les attaquants ont aussi commencé à fabriquer de faux visages de personnalités connues du milieu crypto à partir de photos et de vidéos publiques. Pour les experts, une imitation au niveau d’une webcam suffit largement à rendre l’arnaque crédible.
L’enjeu dépasse la seule cybercriminalité. Plusieurs analyses du secteur estiment que les vols de cryptomonnaies menés par la Corée du Nord représentent une source majeure de revenus pour le régime et pour ses programmes d’armement.
Toujours selon plusieurs analyses du secteur, en 2024, des acteurs nord-coréens ont été accusés d’être à l’origine d’environ 76 % des cryptomonnaies volées dans le monde. Prudence, quand même.
Pour se protéger, les spécialistes de la cybersécurité conseillent de rejoindre les réunions uniquement depuis les applications officielles Zoom ou Microsoft Teams, de vérifier chaque invitation par un second canal, de garder la webcam coupée tant que l’identité de l’interlocuteur n’est pas confirmée, de ne jamais coller de commandes dans un terminal pour « réparer » un appel, et de limiter les fonds laissés dans les portefeuilles de navigateur.
Suivez-moi sur Twitter : @pierrevitre

Author: Manuel Bosque
{
"social": {
"email": "",
"facebook": "",
"twitter": "",
"linkedin": ""
},
"ja-JP": "",
"de-DE": "Manuel Bosque schreibt bei Softonic über Software: Desktop-Programme, Produktivitätswerkzeuge und kleine Tools, die ein Problem wirklich lösen. Sein Maßstab ist praktisch — was ein Programm tatsächlich leistet, was es dafür verlangt und für wen es sich lohnt —, deshalb misstraut er Funktionslisten und testet lieber selbst. Er gehört zum Team, das festlegt, wie Software auf der Seite behandelt wird, und arbeitet täglich mit KI-Werkzeugen in der redaktionellen Produktion.",
"en-US": "Manuel Bosque covers software at Softonic: desktop programs, productivity tools and the small utilities that solve one problem well. His approach is practical — what a program actually does, what it asks in return and who it is for — which is why he distrusts feature lists and prefers to test. He is part of the team that decides how software gets covered on the site, and works daily with AI tools applied to editorial production.",
"es-ES": "Manuel Bosque se ocupa de la cobertura de software en Softonic: programas de escritorio, herramientas de productividad y utilidades pequeñas que resuelven bien un solo problema. Su criterio es práctico —qué hace realmente un programa, qué pide a cambio y a quién le sirve—, y por eso desconfía de las listas de funciones y prefiere probar. Forma parte del equipo que decide cómo se cuenta el software en la web y trabaja a diario con herramientas de IA aplicadas a la producción editorial.",
"fr-FR": "Manuel Bosque couvre les logiciels chez Softonic : programmes de bureau, outils de productivité et petits utilitaires qui résolvent bien un seul problème. Son approche est pratique — ce qu'un logiciel fait vraiment, ce qu'il demande en échange et à qui il s'adresse —, d'où sa méfiance envers les listes de fonctionnalités et sa préférence pour l'essai. Il fait partie de l'équipe qui définit la manière de traiter le logiciel sur le site et travaille au quotidien avec des outils d'IA appliqués à la production éditoriale.",
"it-IT": "Manuel Bosque si occupa di software su Softonic: programmi per il desktop, strumenti di produttività e piccole utility che risolvono bene un solo problema. Il suo criterio è pratico — cosa fa davvero un programma, cosa chiede in cambio e a chi serve — e per questo diffida degli elenchi di funzioni e preferisce provare. Fa parte del team che decide come si racconta il software sul sito e lavora ogni giorno con strumenti di IA applicati alla produzione editoriale.",
"nl-NL": "Manuel Bosque schrijft bij Softonic over software: desktopprogramma's, productiviteitstools en kleine hulpprogramma's die één probleem echt oplossen. Zijn maatstaf is praktisch — wat een programma werkelijk doet, wat het daarvoor vraagt en voor wie het nuttig is — en daarom wantrouwt hij functielijstjes en test hij liever zelf. Hij maakt deel uit van het team dat bepaalt hoe software op de site wordt behandeld en werkt dagelijks met AI-tools in de redactionele productie.",
"pl-PL": "Manuel Bosque zajmuje się oprogramowaniem w Softonicu: programami na komputer, narzędziami do pracy i niewielkimi aplikacjami, które dobrze rozwiązują jeden problem. Jego kryterium jest praktyczne — co program naprawdę robi, czego wymaga w zamian i komu się przyda — dlatego nie ufa listom funkcji i woli sprawdzić sam. Należy do zespołu, który decyduje, jak pisać o oprogramowaniu w serwisie, i codziennie korzysta z narzędzi AI w produkcji redakcyjnej.",
"pt-BR": "Manuel Bosque cobre software na Softonic: programas para desktop, ferramentas de produtividade e pequenos utilitários que resolvem bem um problema só. Seu critério é prático — o que um programa realmente faz, o que pede em troca e para quem serve — e por isso desconfia de listas de recursos e prefere testar. Faz parte da equipe que define como o software é abordado no site e trabalha diariamente com ferramentas de IA aplicadas à produção editorial."
}
View all posts by Manuel Bosque