Jak chronić swoją prywatność w sieci?

W ramach Europejskiego Miesiąca Cyberbezpieczeństwa, co tydzień publikujemy artykuł o zagrożeniach związanych z korzystaniem z sieci. W czwartym (ostatnim już) artykule tej serii opiszemy, jak chronić naszą prywatność w sieci.

Pamiętaj, że lekkomyślność jest największym wrogiem prywatności. Odrobina beztroski i ktoś może przeniknąć do Twego cyfrowego świata. Mi samemu zdarzyło się coś takiego. Pewnego razu, znudzony wprowadzaniem kodu PIN do mojego telefonu tysięczny raz, zdecydowałem się go usunąć. Jeszcze tego samego dnia zgubiłem telefon na koncercie. Wszystkie moje maile, zdjęcia, notatki i hasła znalazły się w rękach obcej osoby. Nie popełnij podobnego błędu i poświęć chwilkę na lekturę poniższej listy rad, które pomogą Ci chronić Twą prywatność.

Chcesz wiedzieć, czy odpowiednio chronisz swą prywatność? Skorzystaj z naszej listy!  Protezione

checkboxCzy masz ustawione hasło dla każdego ze swych urządzeń? Komputer lub smartfon bez hasła to jak sejf z otwartymi drzwiami. Pamiętaj, by zawsze ustawić hasło na wszystkich swoich urządzeniach. Te trzy sekundy, które tracimy na wpisywanie haseł, warte jest bezpieczeństwa, które nam zapewniają.

checkbox

Czy posiadasz oprogramowanie antywirusowe na swoim komputerze? Wirusy i inne programy kradnące Twe dane nadal krążą po Internecie. Dobrze funkcjonujący i zaktualizowany program antywirusowy jest niezbędny do ochrony bezpieczeństwa i prywatności. Nie masz jeszcze antywirusa? Wybierz coś odpowiedniego dla Twojego komputera lub telefonu z Androidem. Koniecznie ustaw automatyczne instalowanie dostępnych aktualizacji. Dzięki temu, nigdy nie będziesz nieprzygotowany.

checkbox

Czy używasz bezpiecznych i zróżnicowanych haseł? Nigdy nie należy zapominać, że zazwyczaj hasło jest jedyną barierą między cyberprzestępcami a naszych danymi osobistym. Tak jak nigdy nie robimy drzwi wejściowych ze sklejki, tak nigdy nie powinniśmy ulec pokusie, by używać haseł, które można łatwo odgadnąć. W tworzeniu i przechowywaniu bezpiecznych haseł pomogą nam programy do zarządzania hasłami.

checkboxCzy zawsze wylogowujesz się ze stron internetowych? Niewylogowywanie się jest bardzo niebezpiecznym nawykiem. Szczególnie w przypadku, w którym z tego samego urządzenia korzystają też inne osoby. Po zakończeniu przeglądania Facebooka lub czytania poczty, zawsze kliknij przycisk Wyloguj. Podobnie rób, korzystając ze smartfonu i tabletu, które – niestety – bardzo łatwo padają łupem złodzieja. Pamiętaj, że Twoja skrzynka pocztowa zawiera informacje, które później mogą wykorzystać cyberprzestępcy.

checkbox

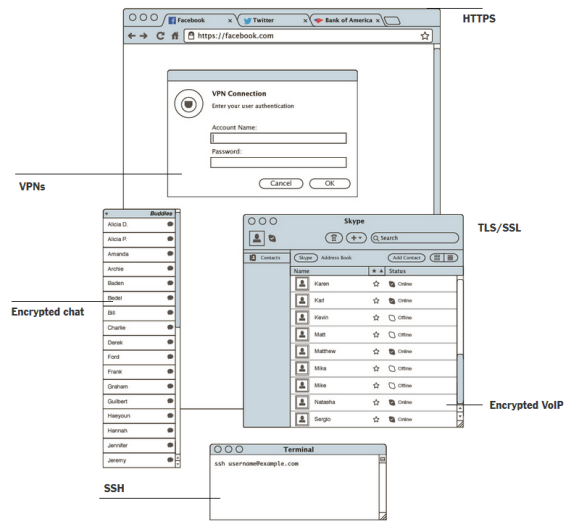
Czy podczas wprowadzania istotnych danych na stronach internetowych, zawsze sprawdzasz, czy strona korzysta z protokołu HTTPS? Protokoł HTTPS jest szyfrowany asymetryczne, co zapewnia bezpieczny i poufny transfer danych. Jest to o wiele bezpieczniejsze niż zwyczajne połączenie HTTP. Gdy adres URL witryny rozpoczyna się od https, można spokojnie wprowadzić dane osobowe, ponieważ bardzo trudno byłoby je cyberprzestępcom przechwycić. Z HTTPS korzystają najważniejsze strony takie, jak Google czy Facebook. Jednak, gdy adres URL zaczyna się od http, bezpieczniej nie wprowadzać numeru karty kredytowej lub innych danych, które cyberprzestępcy mogą wykorzystać by Cię oskubać.

checkbox

Czy masz zmienione domyślne hasło routera? Po zainstalowaniu routera Wi-Fi, pierwszą rzeczą, jaką należy zrobić, jest zmiana domyślnego hasła, które nie jest dla hakerów żadną przeszkodą. Uchroni Cię to przed sąsiadami, pragnącymi korzystać w Twojego Internetu za darmo oraz przed cyberprzestępcami, chcącymi przechwycić Twoje hasła i dane kart płatniczych.

checkbox

Czy wiesz jak rozpoznać phishing? Mianem pishingu określamy maile, w których cyberprzestępcy podszywają się pod banki lub sklepy internetowe w celu uzyskania nazwy użytkownika, hasła lub numeru kart kredytowej. Często takie wiadomości łatwo rozpoznać po błędach gramatycznych i ortograficznych.  Niekiedy jednak są one wykonane w profesjonalny sposób i łudząco przypominają email od zaufanego banku. Trzeba być ostrożnym i podejrzliwym, aby nie dać się złapać na taki podstęp.

checkbox

Czy masz poprawnie skonfigurowane ustawienia prywatności swego profilu na Facebooku? Zabezpieczenie prywatności danych, które udostępniasz na tym portalu społecznościowym jest kluczowe dla ochrony Twojej prywatności w sieci. Zainwestuj kilka minut by je odpowiednio skonfigurować. Ustawienia prywatności warto co parę miesięcy kontrolować, ponieważ portale społecznościowe często zmieniają swoją politykę prywatności. Jeszcze jedno: koniecznie usuń z listy znajomych osoby, których nie znasz! Pozwalanie obcym na podglądanie naszego prywatnego życia może się źle skończyć.

checkbox

Czy używasz DoNotTrackMe? Setki firm marketingowych zajmują się monitorowaniem Twojego zachowania Internecie bez Twej wiedzy. Smutne to, ale prawdziwe. DoNotTrackMe to wtyczka do przeglądarek internetowych, który będzie chronić Twą prywatność przed wścibskimi oczami reklamodawców.

checkbox

Czy korzystasz z AdBlocka? Ta niezbędna wtyczka nie tylko blokuje reklamy, ale także dostęp do niektórych stron, które wykorzystywane są do infekowania komputerów oprogramowaniem szpiegującym. Jest ona dostępna dla wszystkich popularnych przeglądarek.

checkbox

Czy regularnie kasujesz ciasteczka i historię przeglądarki? Jeśli nigdy wcześniej tego nie robiłeś, to zajmij się tym natychmiast. Cyberprzestępca, któremu uda się dostać Twój komputer w swoje ręce, może uzyskać wiele informacji z historii przeglądarki. Wielkim sojusznikiem w tym zakresie jest funkcja przeglądania prywatnego, którą posiadają wszystkie współczesne przeglądarki. Po zamknięciu okna przeglądania prywatnego użytkownik jest automatycznie wylogowany z wszystkich stron. Usuwane są też ciasteczka i historia przeglądania. Zawsze korzystaj z tej funkcji, gdy logujesz się do internetowego konta bankowego.

checkbox

Czy regularnie kasujesz historię wyszukiwania w Google? Często nie zdajemy sobie sprawy, jak wiele informacji gromadzi o nas firma Google. Jeśli chcesz je usunąć, zapoznaj się z oficjalnymi wskazówkami na jej stronie.

checkbox

Czy masz ustawione Alerty Google? Świadomość tego, jakie informacje na Twój temat publikowane są w sieci, przydaje się w chronieniu własnej prywatności. Po ustawieniu odpowiednich słów kluczowych, np. naszego imienia i nazwiska, Alerty Google będą automatycznie przesyłać nam maile z adresami stron, na których te słowa występują. Jest to bardzo wygodne rozwiązanie, ale uważajmy, by nie podać zbyt ogólnych słów kluczowych.

checkbox

Czy korzystasz z dwuetapowej weryfikacji? Niektóre firmy, w tym Google, Microsoft i Twitter, wprowadziły możliwość logowania się przy pomocy tzw. weryfikacji dwuetapowej. Oznacza to, że do logowania wymagane jest nie tylko hasło i login, ale też specjalne hasło SMS. Choć logowanie w ten sposób trwa dłużej, to znacznie utrudnia ono hakerom włamanie do naszego konta.

Teraz już wiecie, jak chronić swą prywatność w sieci. W czasach permanentnej inwigilacji – vide skandal z amerykańską NSA – dobrze upewnić się, że nasze prywatne dane są bezpieczne.

Macie jakieś inne wskazówki, jak chronić prywatność w Internecie?

Inne artykuły z tej serii:
Firefox i wtyczki – wyjaśnienie

Po wczorajszej publikacji artykułu Od dziś Firefox rezygnuje ze wsparcia dla wtyczek Java! otrzymałem ciekawą informację od firmy zajmującej się kontaktem z mediami dla Firefox. Jak się okazuje sprawa wygląda nieco inaczej niż ją przedstawiłem. Jak?

Większość wtyczek Firefox zostanie domyślnie dezaktywowana, a nie blokowana. Nie będą one więc włączone od początku korzystania z przeglądarki. Jednak jeśli odwiedzimy stronę, która wymaga użycia jakiegoś dodatku, będziemy mogli włączyć go manualnie. Jedyną wtyczką, która pozostanie domyślnie włączona będzie Flash, który jest niezbędny do poprawnego wyświetlania wielu stron.

Jeśli chodzi o Java, to jej domyślna dezaktywacja najnowszej wersji została wstrzymana. W wydaniu stabilnym Firefox wtyczka Java jest domyślnie aktywowana, natomiast w wydaniu Beta i Aurora domyślnie jest włączona opcja “pytaj o aktywację”. Dotyczy to najnowszej wersji Java. W wydaniach Beta i Aurora Firefox prosi o aktualizację starszych wersji Javy.

O zamiarach domyślnego dezaktywowania wtyczek w Firefox pisaliśmy już w styczniu.

Powiązane aplikacje:

Powiązane artykuły:

Przepis na dobry backup

W ramach Europejskiego Miesiąca Cyberbezpieczeństwa, co tydzień publikujemy artykuł o zagrożeniach związanych z korzystaniem z sieci. W trzecim artykule tej serii opiszemy, jak tworzyć zapasowe kopie danych.

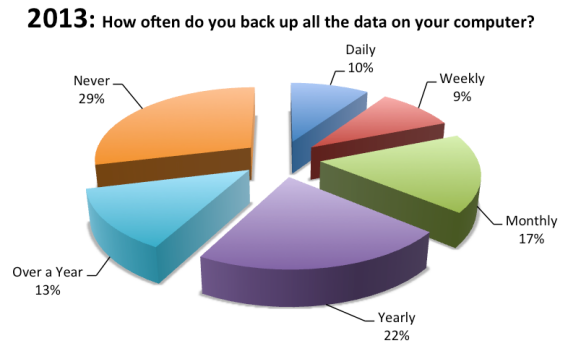
Kopią bezpieczeństwa, kopią zapasową lub backupem nazywamy kopię danych, z której skorzystamy do odtworzenia skasowanych lub skradzionych danych. Tworzenie zapasowych kopii bezpieczeństwa może być uciążliwe, czego skutkiem jest ich mała popularność. Według danych BackBlaze, 30% użytkowników nigdy nie stworzyło kopii zapasowej, a tylko 10% robi backup codziennie. 93% użytkowników polega na lokalnych kopiach bezpieczeństwa. Natomiast co roku, aż 46% użytkowników domowych traci dane.

30% użytkowników nigdy nie robi backupu (źródło)

Ten sam raport informuje, że w roku 2016, 36% użytkowników będzie przechowywać swoje dane w chmurze. W raporcie Cloud Security Alliance (2013), utratę danych w chmurze wskazano jako drugie najpoważniejsze zmartwienie użytkowników.

Kopie zapasowe w XXI wieku: w chmurze i poza nią

Popularność przechowywania danych w chmurze i na telefonach komórkowych, zmieniła sposób, w jaki postrzegamy robienie backupu. 

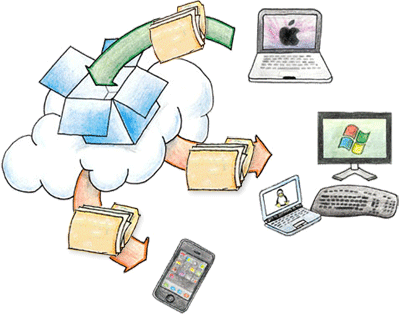
Choć przesyłanie i synchronizacja plików przy pomocy Internetu jest dość bezpieczna, to ryzyko utraty danych, zwłaszcza ze względu na ataki hakerów, nadal istnieje. Z tego powodu, stawianie wszystkiego na jedną kartę – lub w tym przypadku na jedną kopię danych – jest dość ryzykowne. Najlepszą strategią jest łączenie kilku typów kopii zapasowych. Ślepe ufanie radom znajomego, może okazać się opłakane w skutkach.

Cztery poziomy kopii zapasowych

Kopie zapasowe możemy robić na wiele sposobów. Wybór najlepszego sposobu jest uzależniony od umiejętności użytkownika, ilości wolnego czasu, potrzeb i typu danych; stworzenie backupu Androida to nie to samo, co kopia bezpieczeństwa całego Windows 8.

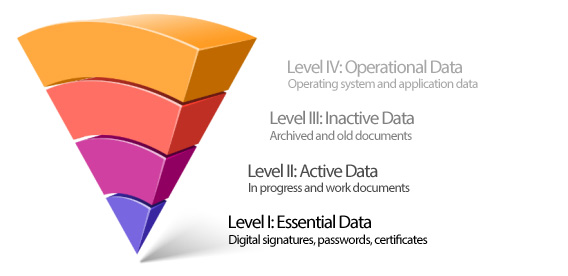
Model opisujący cztery poziomy kopii zapasowych

Na podstawie uwag użytkowników, doszedłem do wniosku, że dane możemy podzielić na cztery poziomy. Zobaczmy, co obejmuje każdy z nich.

Poziom I: dane identyfikacyjne

Poziom ten jest poświęcony danym związanym z naszą cyfrowej tożsamością. Zaliczają się do nich hasła, certyfikaty, podpisy elektroniczne, klucze szyfrowania i inne identyfikatory osobiste. Bez tych danych, dostęp do innych urządzeń lub usług internetowych byłby niemożliwy.

Programy i rekomendacje dla poziomu I: Ten rodzaj informacji może być zapisany manualnie, jak w przypadku podpisów cyfrowych, ale wygodniej jest skorzystać z managerów haseł i profili. Polecamy:

  • Dashlane, świetny manager haseł dla PC, Mac i smarfonów
  • LastPass, manager haseł dla przeglądarek (dostępny na wszystkich platformach)
  • Google Chrome z włączoną synchronizacją danych
  • MozBackup (Windows) do tworzenia kopii zapasowych Firefoxa (w tym haseł)
  • Instrukcje dotyczące tworzenia kopii zapasowych certyfikatów i podpisów cyfrowych dla Windows

Poziom II: dane krótkoterminowe

Drugi poziom zawiera dane ważne tylko w najbliższym czasie. Do tego typu danych zaliczamy pracę magisterską, bazę danych klientów lub rozwijany kod źródłowy programu komputerowego. Często, bezpieczeństwo tych ciągle zmieniających się danych jest niezwykle istotne ze względów zawodowych. Dostęp do nich musi być możliwy w każdym momencie i z dowolnego urządzenia.

Programy i rekomendacje dla poziomu II: Dane tego typu najlepiej przechowywać w Internecie, korzystając z programów takich, jak Dropbox i Dysk Google. Równolegle, warto też stosować bardziej tradycyjne programy. Polecamy:

  • Dropbox, aplikacja do przechowywania plików w chmurze
  • Dysk Google, alternatywa dla Dropboxa i idealne rozwiązanie dla urządzeń z systemem Android
  • SkyDrive, opcja Microsoftu, zintegrowana z Office 2013 i Windows 8
  • Cobian Backup fantastyczny program do tworzenia kopii bezpieczeństwa, doskonały w połączeniu z Dropboxem
  • SpiderOak, bardzo rozbudowany program, które zyskuje na popularności

Poziom III: dane długoterminowe

Dane na poziomie III obejmują zdjęcia, filmy, stare maile, archiwa czatów Skype oraz ulubionych zakładek. Choć te dane otwierane są dość rzadko, to wciąż mają wartość dla właściciela.

Programy i rekomendacje dla poziomu III: Wiele osób backupuje te dane ręcznie. My radzimy łączyć tę metodę z korzystaniem z programów do zarządzania plikami i aplikacjami; zwłaszcza, jeśli mamy do czynienia z danymi na telefonach komórkowych. Polecamy:

  • Cobian backup i BitReplica są idealne do regularnego tworzenia kopii zapasowych
  • Flickr, Facebook i Google Plus doskonale nadają się do przechowywania zdjęć
  • iCloud to zintegrowane rozwiązanie do tworzenia backupu w chmurze dla iPhone i iPad
  • Przepisy IFTTT pozwalają na przechowywanie danych pochodzących z wielu aplikacji internetowych
  • W tym artykule wyjaśniamy jak tworzyć kopie zapasowe systemu Android

Poziom IV: Dane systemowe (system operacyjny i aplikacje)

Na poziomie IV mamy do czynienia z danymi takimi, jak system operacyjny, zainstalowane aplikacje i ich ustawienia oraz hasła. Wielu użytkowników ignoruje ten typ danych. Naszym zdaniem to błąd. W przypadku awarii komputera, backup systemu operacyjnego i aplikacji, umożliwi powrót do pracy w bardzo krótkim czasie. W przeciwnym razie, czeka nas wielogodzinna instalacja Windowsa lub OS X wraz z dziesiątkami najważniejszych programów.

Programy i rekomendacje dla poziomu IV: Najpopularniejszym rozwiązaniem jest stworzenia obrazu systemu (ang. snapshot), które pozwoli przywrócić komputer do poprzedniego stanu. Prewencyjnie, radzimy też przechowywać dokumenty na innej partycji niż system i aplikacje.

Dzięki dodatkowej partycji, możesz przywrócić system bez modyfikowania dokumentów

Ostatnimi czasy, systemy operacyjne stały się bardziej stabilne i bezpieczne. Oferują one też funkcje pomagające przywrócić system do stanu sprzed awarii. Zaliczamy do nich Time Machine na OS X oraz Przywracanie systemu na Windows.

Polecamy:

Przygotuj swój własny przepis na backup

Dobra kopia zapasowa obejmuje wszystkie cztery poziomy, choć ze względu na czas, wielu użytkowników ogranicza się jedynie do pierwszych dwóch. Sam stosuję następującą mieszankę programów:

LastPass + Dysk Google + IFTTT + Acronis True Image (dla systemu operacyjnego)

Niektórzy z moich przyjaciół wolą polegać na programach zintegrowanych z system operacyjnym (np. Time Machine i Przywracanie systemu). Pozostali wybierają bardziej zaawansowane rozwiązania, obejmujące codzienny backup i macierze RAID.

A jaki jest Twój sposób na backup?

W przyszłym tygodniu wyjaśnimy, jak chronić swą prywatności w sieci.

Zobacz też inne artykuły z serii o bezpieczeństwie:

  • Jak bronić się przed cyberprzemocą
  • 6 sposobów na bezpieczne zakupy w sieci
  • Autorem oryginalnego artykułu jest Fabrizio Ferri-Benedetti z Softonic ES.

    iOS 7.0.2 już wydany, możecie pobierać!

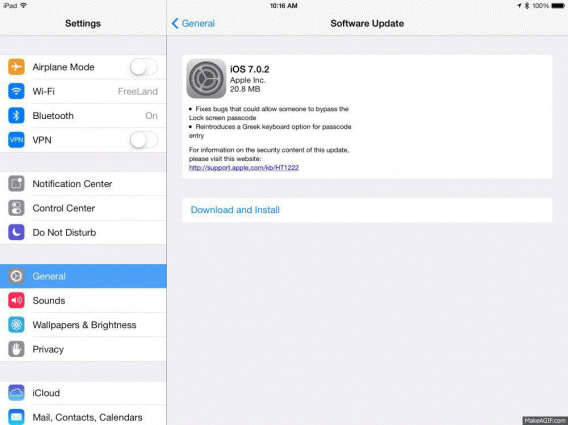
    Apple wydało drobną poprawkę do najnowszej wersji systemu iOS. Najważniejszą zmianą jest oczywiście poprawienie błędu, który umożliwiał dostęp do zdjęć, e-maila czy numerów telefonów poprzez Control Center, z pominięciem ekranu do odblokowywania ekranu. Pisaliśmy już o tym błędzie TUTAJ.

    iOS 7.0.2 poprawkaAby zainstalować aktualizację wystarczy uruchomić Ustawienia, a później Uaktualnienia. minimum 50% naładowania baterii. Paczka z aktualizacją waży około 20 MB.
    Powiązane artykuły:

    Korzystasz z Internet Explorera? Uważaj na poważną lukę bezpieczeństwa

    Specjaliści Microsoftu od bezpieczeństwa wykryli w Internet Explorer poważną dziurę, która może umożliwić hackerom atak na nasze komputery. Problem dotyczy IE w wersji 6, 7, 8, 10 oraz 11. Atak może nastąpić poprzez specjalnie przygotowaną stronę internetową, na którą użytkownik zostanie przekierowany. Na razie nie ma jeszcze gotowej łatki, ale Microsoft zaleca zainstalowanie narzędzia, które powinno tymczasowo załatwić sprawę.

    Na blogu Niebezpiecznik.pl zalecają by przygotowaną przez Microsoft aktualizację zainstalowali także Ci, którzy nie korzystają z IE. Powód? Potencjalny atak może być przeprowadzony przez elementy Internet Explorera wspólne także dla innych programów. Dopóki jednak Microsoft nie wyda tej łatki, zalecamy pobranie i instalację narzędzia Microsoft Fix it. Po kliknięciu na ten link, musicie odnaleźć poniższą ikonę, pobrać i zainstalować znajdujący się tam plik.

    Microsoft FixIt

    A co zrobić by uchronić się przed podobnymi problemami w przyszłości? Cóż, przede wszystkim zrezygnować ze starszych wersji Internet Explorera i pobrać jedną z nowoczesnych przeglądarek: Chrome, Firefox lub Opera. Ważne jest też by zainstalować na komputerze program antywirusowy – darmowy lub płatny.

    Powiązane artykuły:

    Źródło, Źródło 2

    Co z naszą prywatnością? Sprawdzamy czy po skandalu z NSA mamy się o co martwić

    Co z naszą prywatnością? Po informacjach o poczynaniach amerykańskiego NSA jest to bardzo poważne pytanie. My staramy się na nie odpowiedzieć.

    Wielki Brat patrzy

    NSA, czyli amerykańska Agencja Bezpieczeństwa Narodowego używa wszelkich możliwych środków, aby kontrolować to co dzieje się w sieci. Pod szyldem ochrony bezpieczeństwa przechwytywane są operacje bankowe, e-maile, dokumenty, po prostu wszystko. Przez ostatnie miesiące byliśmy świadkami dramatycznego pościgu i ucieczki Edwarda Snowdena.

    Wszyscy sobie zadajemy pytanie jak to możliwe? W końcu wszędzie jesteśmy informowani o systemach bezpieczeństwa i nowoczesnych sposobach szyfrowania. Tymczasem NSA zmuszało firmy do stosowania przeróżnych furtek, tak aby władze miały dostęp do newralgicznych danych. Wszystko pod szyldem bezpieczeństwa.

    NSA nie ma problemów z obejściem tych protokołów (źródło)

    Na szczęście według Snowdena są jeszcze systemy szyfrowania, których nie można złamać. Mimo prób czołowych specjalistów od kryptografii, są klucze których nawet potężne komputery nie są w stanie rozgryźć.

    W rzeczywistości możesz spać spokojnie

    Prawdopodobieństwo, że padłeś ofiarą podsłuchu NSA jest w rzeczywistości dość niskie. Agencja stara się zracjonalizować swoje działania. Choć możliwości NSA są olbrzymie, to nie są one wykorzystywane do wszystkich osób na świecie, tylko tych rzeczywiście podejrzanych. Jeśli nie masz nic do ukrycia, to raczej nie masz powodów do obaw. Choć oczywiście prawdy nigdy się nie dowiemy, a skala działań NSA jest naprawdę imponująca.

    Zawsze możesz się ukryć przy użyciu odpowiednich narzędzi

    Nie wiemy dokładnie, co znajduje się pod kontrolą NSA. Jakie systemy szyfrowania z przeglądarek i telefonów jest w stanie obejść amerykańska Agencja Bezpieczeństwa Narodowego. Pewne jest, że nie wszystko można tak łatwo złamać. Jest wiele mniej znanych narzędzi, które pozwalają chronić prywatność użytkowników. My kilka z nich sprawdziliśmy i polecamy wam, jeśli wciąż chcecie cieszyć się siecią, a jednocześnie nie obawiać się o swoje dane.

    Bezpieczne przeglądanie sieci

    • Tor umożliwia surfowanie po sieci w pełni anonimowo. Mimo wielu prób ataków, nie udało się go jeszcze złamać. Jeśli chcesz pozostać niezauważony w sieci to wypróbuj Tor.
    • Do naszej dyspozycji są też specjalne wydania przeglądarek. Epic Browser zapewnia nam korzystanie z sieci w trybie incognito oraz połącznie z anonimowych serwerów proxy.

    Wiadomości i poczta i e-mail

    • Jeśli chcecie korzystać z szyfrowanych wiadomości warto wypróbować GnuPG lub PGP. To bardzo skuteczne rozwiązania. Są też dedykowane konta e-mail jak Hushmail, czy CounterMail. Znajdziemy również szereg aplikacji które umożliwiają bezpieczne czatowanie, czy niszczenie wiadomości zaraz po przeczytaniu.

    Antywirusy i systemy operacyjne

    • Dziś nie można ufać nawet programom antywirusowym. Część z nich może dopuszczać wtyczki z USA, Rosji czy Chin, konkurujących o nasze dane. Warto więc korzystać z zaufanych rozwiązań.
    • Na ogół aplikacje i systemy typu open source powinny być bezpieczniejsze niż te komercyjne. Publiczny kod pozwala na wgląd do zawartości. Oczywiście łatwiej je też zmodyfikować
    • Dla osób paranoicznie chroniących swoje dane polecamy system Talis. To najbezpieczniejsza dystrybucja Luinuksa na rynku. Talis zmusza cały internetowy ruch, aby przechodził przez Tor. A to nie wszystkie jego możliwości.

    Nie zabezpieczaj się jeśli nie musisz

    Tak naprawdę wysyłanie listy zakupów chronionej 4096-bitowym szyfrowaniem jest zupełnie zbędne. Nie ma potrzeby używać silnych zabezpieczeń do błahostek. Takie kroki dopiero wzbudzają podejrzenia Jeśli nie mamy nic do ukrycia, to tego nie róbmy. Korzystanie z szyfrowania powinno być ograniczone do najważniejszych informacji. Dostępne systemy zabezpieczają nas przed prawdziwymi zagrożeniami. Zwykłe systemy bezpieczeństwa z Gmaila, Facebooka czy naszego banku powinny być w zupełności wystarczające do mniej ważnych zastosowań.

    Trochę najnowszej historii. NSA i Edward Snowden

    Czym jest NSA?

    Agencja Bezpieczeństwa Narodowego USA powstała w 1952 roku. Jej oficjalnym zadaniem jest monitorowanie i analizowanie wszelkich informacji i danych dotyczących szpiegostwa i terroryzmu. Ma dbać o bezpieczeństwo łączności i systemów informatycznych administracji Stanów Zjednoczonych Ameryki Północnej.

    Kim jest Edward Snowden?

    Eward Joseph Snowden to specjalista od bezpieczeństwa komputerowego. Pracował on dla NSA i miał dostęp do ściśle tajnych dokumentów. Na początku 2013 skontaktował się z dziennikarzami w celu ujawnienia informacji na temat globalnego projektu PRISM. To ten projekt odpowiada za podsłuch naszych danych. Obecnie Snowden ukrywa się przed amerykańskim wymiarem sprawiedliwości. Jest uważany zarówno za bohatera jak i zdrajcę.

    Czy nasza prywatność jest zagrożona?

    Cała afera ujawnia wiele ciekawych faktów odnośnie bezpieczeństwa w sieci. Z pewnością nie należy popadać w panikę. My na łamach Softonic będziemy starać się podpowiadać wam jak dbać o bezpieczeństwo i zarazem informować na bieżąco o nowych poczynaniach NSA. Zostańcie z nami, a w razie problemów zadawajcie pytania.

    Autorem artykułu jest Fabrizio Ferri-Benedetti.

    Alternatywy dla Google: Jak wyszukiwać anominowo i bezpiecznie?

    Google to najpopularniejsza wyszukiwarka na świecie i trudno się temu dziwić. Warto znać jednak jej alternatywy, zwłaszcza po doniesieniach o PRISM. Według Edwarda Snowdena Google zbiera i wysyła NSA dane o naszych wyszukiwaniach. Jeśli myślisz, że może czas zmienić wyszukiwarkę, poniżej znajdziesz kilka bezpiecznych alternatyw dla Google.

    DuckDuckGo

    DuckDuckGo jest jedną z ciekawszych alternatyw. Serwis zbiera wyniki wyszukiwania z 50 innych usług. Wśród jego źródeł są takie serwisy jak Yahoo! BOSS, Bing, Wikipedia ,czy Wolfram Alpha. Dzięki temu zyskujemy naprawdę trafne wyniki.

    Według twórców DuckDuckGo nie przechowuje adresów IP, ani historii wyszukiwania, a pliki cookies używane są tylko, gdy jest to konieczne. Dodatkowo opcje pozwalają nam włączyć odpowiednie funkcje, tak by pozostać anonimowym. Poniżej krótki filmik instruktażowy z DuckDuckGo, w którym dowiemy się o wszystkich jego funkcjach.

    Seeks

    Seeks to również meta-wyszukiwarka wykorzystująca innych dostawców do otrzymania anonimowych wyników. Korzystamy więc nadal z możliwości Google, a także Bing, Yahoo, Blekko, YouTube, Wikipedii i OpenSearch. Podobnie jak w przypadku DuckDuckGo jest to bezpieczniejsze wyszukiwanie, niż w Google. Możemy wybrać, z którego serwisu chcemy skorzystać, a wyniki wyszukiwania wyświetlą się automatycznie.

    Seeks wykorzystuje Web Proxy Network, dzięki czemu, wychwytuje odpowiednie witryny automatycznie, zapewniając odpowiednią skuteczność i szybkość. Seeks może pochwalić się dużą przejrzystością zasad i bardzo aktywną społecznościąużytkowników. W dodatku twórcy wyszukiwarki, są także autorami projektportal mającego jeszcze bardziej udoskonalić wyszukiwanie.

    Startpage.com

    Startepage opiera się wyłącznie na wynikach wyszukiwania w Google. Serwis jest jednak czymś w rodzaju pośrednika pomiędzy Google, a użytkownikiem. Dzięki temu nie oddajemy naszych danych wyszukiwarkowemu gigantowi.

    Według Startpage.com żadne nasze dane nie są rejestrowane, a wszelkie informacje są szyfrowane. Jeśli chcemy wyszukiwać anonimowo przy wykorzystaniu Google to Startpage będzie dobrym wyborem. W serwisie znajdziemy szczegółowy opis działania technologii stojącej za tą usługą.

    YaCy

    YaCy wykorzystuje P2P, a to oznacza zupełnie świeże podejście do wyszukiwania w sieci. W tej wyszukiwarce łączymy się z innymi użytkownikami, tworząc sieć peer-to-peer, aby móc uzyskać odpowiednie wyniki wyszukiwania.

    Aby YaCy działało poprawnie, musimy zainstalować odpowiedni program działający w tle. Łączy on nasz komputer z innymi użytkownikami. Dzięki temu odbywa się zdecentralizowany proces wyszukiwania. YaCy gwarantuje naprawdę wysokie bezpieczeństwo, jednak jego obsługa nie należy do najwygodniejszych rozwiązań.

    Znacie inne alternatywy dla Google?

    Autorem artykułu jest Markus Kasanmanscheff.

    Cookies: Czym są popularne internetowe ciasteczka

    Kiedy słyszysz „cookies”, myślisz o ciasteczkach, albo ciasteczkowym potworze z Ulicy Sezamkowej. W ostatnim czasie ostrzeżenia o plikach cookies pojawiły się na wielu stronach internetowych. Warto wiedzieć czym te komputerowe ciasteczka są.

    W naszym krótkim artykule dowiecie się czym są te tajemnicze pliki cookies, ciasteczka, o których obecności tak często jesteśmy informowani na stronach internetowych.

    Czym są pliki cookie?

    Plik cookie to mały element danych, przechowywany przez strony internetowe w naszej przeglądarce. Wygląda on jak mały plik tekstowy.

    Przeglądarka może przechowywać ich tysiące. Plik Cookie może być odczytywany jedynie przez te strony, które go utworzyły.  Wyjątkiem są pliki śledzące nasze ruchy wykorzystywane przez firmy reklamowe jak na przykład Google.

    Kto i po co wymyślił pliki cookie ?

    Pliki cookie zostały utworzone w 1994 roku przez Lou Montulii, jednego z pracowników Netscape. Ich celem było uniknięcie ograniczeń związanych z identyfikacją użytkowników podczas podłączenia do sieci.

    Dzięki ciasteczkom, strony internetowe mają możliwość uzyskania informacji czy zgłoszenia pochodzą od tego samego komputera. Ciasteczka, są etykietami, które pozwalają odróżnić komputery na stronach internetowych.

    Do czego służą pliki cookie?

    Pliki Cookies pozwalają stronie internetowej zapamiętać kim jesteśmy i czego oczekujemy. Są one niezbędne, by witryny internetowe mogły działać skutecznie.

    Kilka przykładów użycia plików cookies:

    • Stwórz wirtualny koszyk
    • Zmień ustawienia wyszukiwania
    • Otwórz stronę bez konieczności podawania hasła
    • Dostosuj wygląd strony
    • Reklamy dopasowane do naszych zainteresowań

    Gdzie przechowywane są pliki cookie?

    Ciasteczka tworzone są w momencie gdy przeglądamy strony internetowe, które potrzebują informacji o nas i naszym komputerze. Przechowywane są na naszym twardym dysku, w pamięci komputera. Nie martwcie się, zajmują one bardzo mało miejsca. Jeden plik cookie to maksymalnie 4KB, czyli 255 znaków. Większość z nich jest usuwanych po określonym czasie. W związku z tym nie zalegają na naszym dysku w nieskończoność.

    Czy pliki cookie stanowią zagrożenie dla bezpieczeństwa?

    Nie! Pliki cookie nie zawierają kodu wykonywalnego. Nie mogą, więc wyrządzać żadnej szkody naszemu komputerowi, ani danym. Same ciasteczka są zupełnie nieszkodliwe.

    Co prawda ciasteczka nie stanowią zagrożenia dla prywatności, ale niektóre aplikacje antywirusowe mogą uznać je jako podejrzane, zwłaszcza gdy mamy ustawiony wysoki poziom czułości.

    Co ciasteczka wiedzą o mnie?

    Ciasteczka mogą przechowywać wiele różnych informacji. Część z nich dostarczamy my inne przeglądarka, mogą to być na przykład:

    • Nazwy użytkownika, adresy e-mail, hasła czyli dane, które my sami podaliśmy
    • Rodzaj przeglądarki, wersja przeglądarki, rodzaj systemu operacyjnego, czyli dane, które dostarcza przeglądarka

    Istnieje specjalny typ plików cookie o nazwie tracking. Są to pliki, które przechwytują informacje o stronach internetowych jakie przeglądaliśmy. Te ciasteczka wykorzystują reklamodawcy do wyświetlania treści związanych z naszymi zainteresowaniami.

    Czy mam usuwać pliki cookies?

    Nie! Usuwanie plików cookies nie przyniesie nam zbyt dużych korzyści. Prawdopodobnie wiele naszych ulubionych stron internetowych nie będzie działało tak jak wcześniej. Będziemy musieli zalogować się ponownie i dostosować nasze ustawienia.

    Ciasteczka, które możesz usunąć bezpiecznie to pliki śledzące i pliki firm trzecich. Te łatwo można usunąć dzięki odpowiednim opcją dostępnym we wszystkich przeglądarkach internetowych.

    Skąd mam wiedzieć, że strona używa plików cookie?

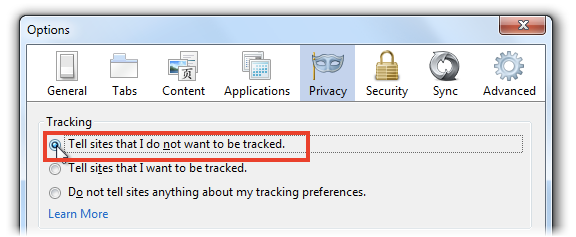
    Wszystkie strony używające plików cookies w Europie powinny informować o wykorzystywaniu ciasteczek. Zawsze jednak możemy zaznaczyć w naszej przeglądarce opcję „Do not track” – nie śledź.

    Dzięki temu, nie tylko nie są tworzone pliki cookies odpowiedzialne za śledzenie, ale też nasze przeglądanie staje się bardziej prywatne.

    Jak przeglądać strony bez zapisywania plików cookies?

    Zawsze możemy skorzystać z trybu prywatnego lub trybu incognito w naszej przeglądarce internetowej. Jest on dostępny we wszystkich współczesnych przeglądarkach.

    Dzięki prywatnemu przeglądaniu nie tylko unikamy plików cookie, ale też komputer nie przechowuje informacji o stronach jakie odwiedzamy i plikach jakie pobieramy. Tych informacji, nie zobaczymy też w historii przeglądania.

    Macie jakieś inne pytania odnośnie ciasteczek?

    Autorem artykułu jest Fabrizio Ferri-Benedetti.

    Jak ustawić hasło, które zablokuje dostęp do przeglądarki osobom niepowołanym?

    Przeglądarka internetowa to nasze okno na świat. Jeśli korzystamy z Firefoksa lub Chrome na komputerze, do którego mają dostęp inni domownicy, to możemy nie życzyć sobie, aby mieli dostęp do naszej poczty lub serwisów społecznościowych poprzez zapamiętane hasło. Opcja zapamiętywania haseł do często odwiedzanych witryn nie jest obowiązkowa, ale to  bardzo wygodne rozwiązanie, dlatego tak często z niego korzystamy. Co zrobić, aby zachować wygodę i chronić prywatność? Wystarczy ustawić hasło główne! W poniższym poradniku pokazujemy, jak zrobić to w dwóch najpopularniejszych przeglądarkach: Mozilla Firefox, Google Chrome.

    Mozilla Firefox – hasło główne

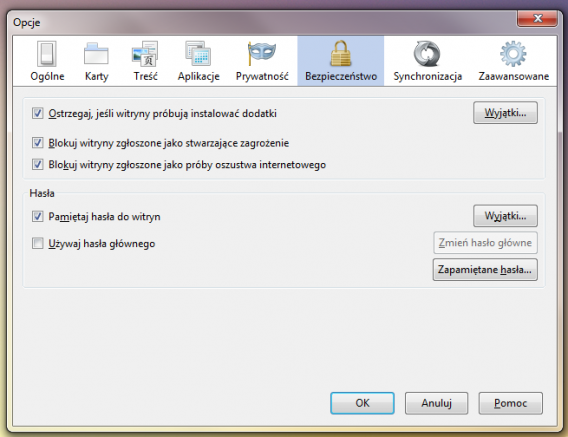
    Przeglądarka Mozilla Firefox ma wbudowaną możliwość ustawienia hasła. Wystarczy tę funkcję aktywować. Klikamy w pomarańczowy przycisk Firefox w lewym górnym rogu ekranu, następnie otwieramy Opcje i przechodzimy do karty Bezpieczeństwo.

    hasło główne Mozilla FirefoxKlikamy teraz w Używaj hasła głównego i ustawiamy odpowiednio skomplikowane hasło.
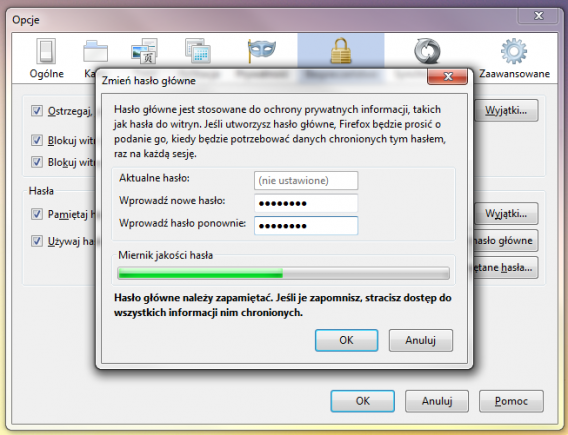
    hasłow główne w Mozilla FirefoxOd teraz, kiedy wejdziemy na stronę z zapamiętanym hasłem, będziemy poproszeni o wprowadzenie hasła głównego. Jeśli tego nie zrobimy, możemy nadal korzystać z przeglądarki, ale nie pokażą się nam zapamiętane hasła.
    Google Chrome – dodatek

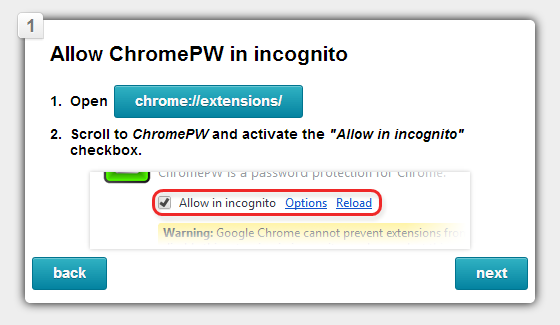
    Google Chrome nie ma wbudowanej możliwości ustawienia hasła głównego, ale w Chrome Store możemy znaleźć bardzo dobry dodatek, który nam w tym pomoże. Wystarczy pobrać ChromePW i postępować wedle wyświetlanych na ekranie poleceń.

    W pierwszym kroku przechodzimy do chrome://extensions/ i w opcjach dodatku klikamy w Zezwól w trybie incognito. Robimy to po to, aby ktoś nie mógł obejść hasła włączając Tryb Incognito (Ctrl + N).

    ChromePW - hasło główne w Google Chrome

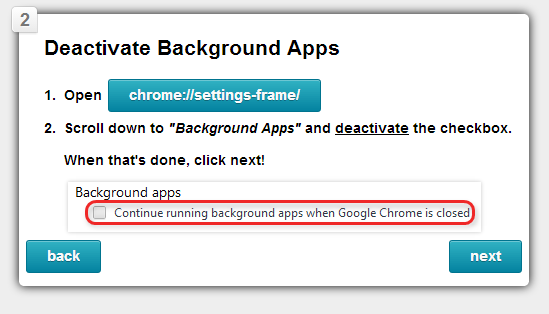
    Następnie otwieramy chrome://settings-frame/, lub ręcznie wchodzimy w Ustawienia przeglądarki Chrome, przewijamy na sam dół i klikamy w Pokaż ustawienia zaawansowane, i znów przewijamy do samego dołu, do działu System, w którym odznaczamy kliknięciem Kontynuuj działanie aplikacji w tle po zamknięciu przeglądarki Google Chrome. Teraz pojawi się ekran ustawień, w którym ustanawiamy hasło i włączamy działanie dodatku, zmieniając Security mode z Off na On.

    Dodatek ChromePW ma tę wadę (lub zaletę, zależy czego oczekujemy), że kiedy nie podamy hasła wyłącza on Google Chrome. Blokuje on więc dostęp do przeglądarki kompletnie. Jeśli więc chcemy pozwolić komuś na korzystanie z internetu na naszym komputerze, musimy mieć zainstalowaną inną przeglądarkę, taką jak Internet Explorer czy Mozilla Firefox.

    Rozwiązania alternatywne

    Komputery PC z Windows jak i Maki z OS X mają możliwość utworzenia profilu gościa w systemie. Wadą takiego rozwiązania jest konieczność wylogowania się z naszego profilu i logowanie się na profil gościa. Zaletą jest możliwość większego ograniczenia tego, co gość na naszym komputerze może robić, a czego nie może robić. Jest to bardzo przydatne rozwiązanie, gdy dostęp do komputera dajemy małym dzieciom.

    Istnieje jeszcze jedna możliwość rozwiązania naszego problemu. Instalacja jednego z programów – managerów haseł. Pozwalają one ustawić jedno hasło, które będziemy wprowadzać za każdym razem, kiedy otwieramy przeglądarkę i wtedy uzyskamy dostęp do naszych zapamiętanych haseł. Ich zaletą jest również możliwość synchronizacji zapamiętanych haseł między komputerami i urządzeniami mobilnymi, możliwość tworzenia profili – takich jak dom czy praca. Dwa najpopularniejsze rozwiązania to:

    Jakie rozwiązanie jest dla Ciebie najwygodniejsze?

    Powiązane programy:

    Jak NIE zgłaszać błędów do Facebooka?

    Khalil Shreateh – bezrobotny informatyk z Palestyny zawstydził w weekend pracowników Facebooka. Odkrył dosyć poważną lukę bezpieczeństwa, która pozwalała na umieszczanie wpisów i linków na profilu dowolnej osoby. Nawet jeśli zadbała ona o swoją prywatność, a jej profil widoczny jest tylko dla najbliższych znajomych.

    Khalil na dowód swojego odkrycia umieścił wpis na profilu Sary Goodin, koleżanki Marka Zuckerberga ze studiów. Następnie zgłosił swoje znalezisko pracownikom Facebooka, którzy zgłoszenie … zignorowali.

    Po wymianie kilku wiadomości z Khalilem, fejsbukowi specjaliści uznali, że to żaden błąd. Aby udowodnić im, że się mylą, młody informatyk opublikował  informację o dziurze w zabezpieczeniach na… profilu Marka Zuckerberga! Dopiero wtedy inżynierowie z FB zdali sobie sprawę, że błąd faktycznie istnieje. Poprosili Khalila o przesłanie im opisu całej sytuacji raz jeszcze. Co ciekawe, później zablokowali jego konto!

    Profil marka Zuckerberga

    Pikanterii dodaje fakt, że Facebook nagradza osoby, które są w stanie znaleźć luki bezpieczeństwa w serwisie. Teoretycznie więc, Khalil zasługuje na co najmniej 500 dolarów nagrody. W praktyce jednak, proces zgłaszania błędów jest bardzo dobrze opisany, a Khalil zrobił błędy w procedurze. Pierwszym z nich było to, że użył prawdziwego profilu prywatnej osoby do  pokazania wspomnianej luki (zrobił to najpierw na profilu Sary Goodin, a następnie samego Zuckerberga). Według przepisów Facebooka to niedopuszczalne. Drugim “przewinieniem” było też to, że nie przesłał szczegółów technicznych całego procesu, więc pracownikom Facebooka trudno było się do całej sytuacji odnieść.

    Khalilna profilu Zuckerberga

    Nie oznacza to jednak, że wina leży całkowicie po stronie Khalila. Wydaje się, że specjaliści Facebooka trochę tę sytuację “przespali”. Zamiast wypytać o szczegóły lub pouczyć Palestyńczyka o prawidłowym procesie zgłaszania takich błędów, po prostu go zignorowali. Dopóki oczywiście nie opublikował swojej wiadomości na profilu Marka Zuckerberga, korzystając z odkrytego przez siebie obejścia zabezpieczeń portalu.

    Myślicie, że Khalil zasłużył na nagrodę?

    Powiązane artykuły:

    Źródło