Instagram, le guide complet : les astuces pour protéger et partager son profil

Dans ce chapitre de notre guide complet sur Instagram, vous apprendrez tout ce qu’il faut savoir sur la confidentialité et le partage de votre profil.

La vie privée sur les réseaux sociaux est toujours un sujet délicat. Pour vous protéger, vous devez comprendre comment fonctionne le réseau social sur lequel vous êtes inscrits. Qui peut voir ce que vous publiez ? À quelles informations vous concernant les autres membres du réseau ont-ils accès ? Comment pouvez-vous bloquer un utilisateur indésirable ?

Ce chapitre de notre guide répondra à cette question, et à d’autres que vous pourriez vous poser et nous vous donnerons les outils nécessaires pour contrôler votre vie privée.

Comment créer votre profil personnel ?

Si vous avez déjà un profil ou si vous souhaitez en créer un, il y a certaines choses qu’il vous faudra suivre pour prévenir de futures situations potentiellement désagréables.

Il vous faut tout d’abord indiquer un nom d’utilisateur. Il est préférable de choisir un identifiant valable uniquement pour ce site et d’utiliser un surnom sans lien avec votre nom.

De cette façon, vous éviterez que votre nom soit lié à des photographies qui vous mettent dans des situations embarrassantes ou qui pourraient vous causer du tort, publiées par vos contacts sur votre flux de photos publiques ou prises à votre insu depuis votre téléphone.

Si vous avez déjà ajouté d’autres détails sur vous-même, vous pouvez les supprimer facilement. Dans l’onglet Profil, entrez dans la section Edit your profile, supprimez ce que vous voulez supprimer (par exemple votre numéro de téléphone ou votre vrai nom), puis appuyez sur Done.
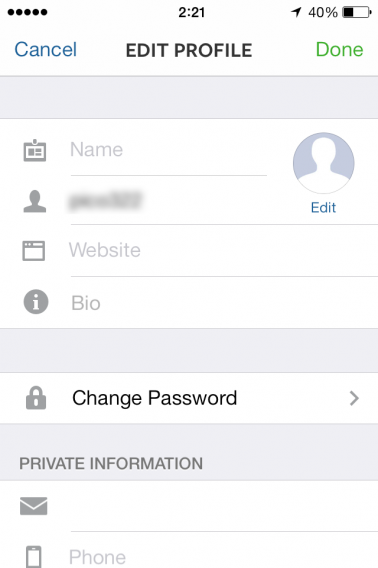
Instagram guide complet : édition du profil

Au bas de la page de modification de votre profil se trouve un paramètre important : vous pouvez déterminer si vos messages sont publics (tous les utilisateurs d’Instagram peuvent les trouver et y accéder) ou privés (seuls les contacts que vous avez autorisés peuvent accéder à vos messages). Il est intitulé Posts are private.

Si vous voulez que votre profil soit privé (ce qui est le choix recommandé si vous voulez être en contrôle de votre vie privée), vous devez placer l’interrupteur sur ON, à droite (iPhone) ou cocher la case correspondante (Android).
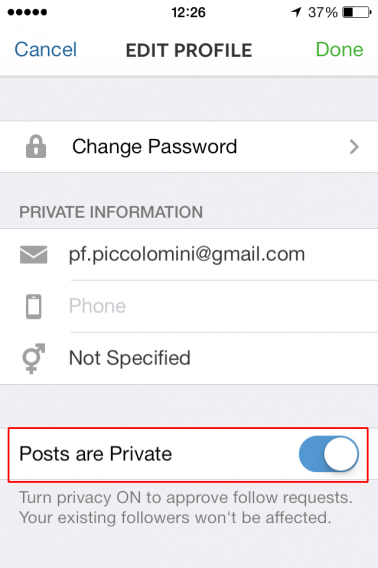
Instagram guide complet : messages publics ou privés

Dans ce cas, si quelqu’un veut vous suivre, il devra envoyer une demande d’autorisation, qui apparaîtra dans votre fil d’actualités. Vous pouvez décider, au cas par cas, d’approuver la demande ou de l’ignorer.
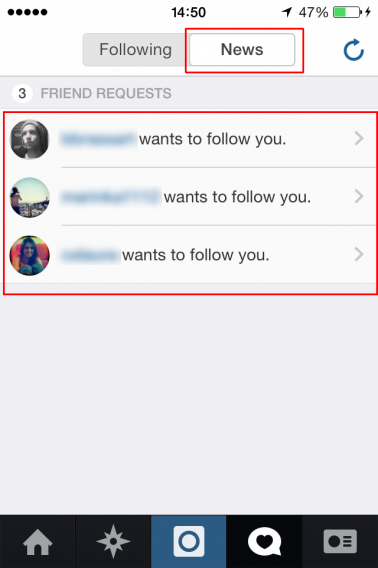
Instagram guide complet : approuver la demande

Un dernier conseil : utilisez pour votre profil Instagram un mot de passe difficile, qui rendra la vie difficile à qui veut tenter de la pirater. Si vous ne savez pas comment choisir un mot de passe sécurisé, voici quelques conseils.

Bloquer un utilisateur : comment faire ?

Si vous choisissez que votre profil soit privé, seules les personnes que vous avez expressément autorisées pourront accéder à vos messages. Toutefois, si vous choisissez, pour une raison quelconque, de révoquer cette autorisation à quelqu’un, c’est très simple.

Pour ce faire, allez dans le menu Explore et recherchez le nom d’utilisateur.
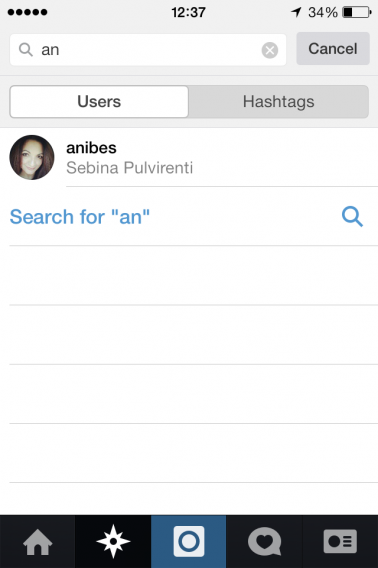
Instagram, le guide complet : menu explore

Utilisez maintenant le menu avec la flèche à droite (iPhone), sous l’indicateur de charge de la batterie, ou le menu avec les trois points verticaux (Android).

Instagram, le guide complet : menu explore

Dans le menu qui apparaît, choisissez Block User.

Instagram, le guide complet : block user

Si à l’avenir vous décidez de débloquer l’accès à ce nouveau contact, retournez dans le même menu et choisissez Unblock User.

Lorsque vous bloquez un utilisateur, il ne recevra aucune notification et ne pourra plus voir vos photos et vidéos ou accéder à votre compte. Les « J’aime » et les commentaires qu’il avait publiés avant d’être bloqué resteront, mais il ne pourra plus voir si vous les supprimez manuellement.

Comment supprimer une photo que vous avez publiée ?

Si vous décidez de supprimer une photo que vous avez déjà publiée, allez sur votre profil et sélectionnez la photo dont vous voulez vous débarrasser. Lorsque vous ouvrez, cliquez sur le menu avec les trois points (que vous trouverez en haut ou en bas, selon le smartphone que vous possédez).
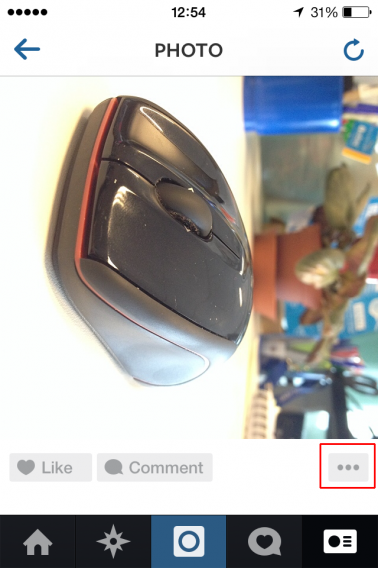
Instagram: Comment supprimer une photo que vous avez publiée ?

Dans le menu, choisissez Delete.

Instagram: Comment supprimer une photo que vous avez publiée ? Menu delete

Votre carte photographique

Lorsque vous prenez une photo, vous pouvez décider de l’ajouter à votre carte photo. Pour ce faire, il suffit de déplacer vers la droite le sélecteur Add to Photo Map sur la page où vous choisissez vos options de partage, à laquelle vous accédez avoir pris et édité la photo.
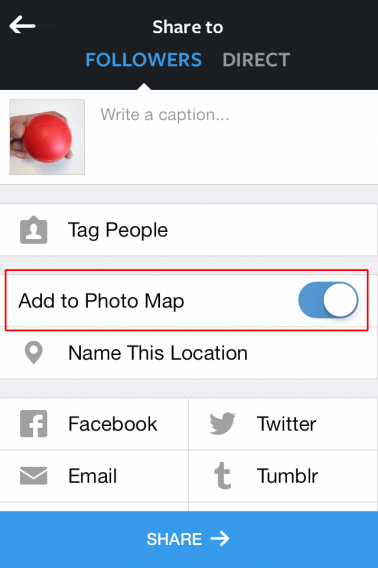
Instagram: Carte Photo

Cette carte est visible à tout le monde si vous avez un profil public et ne l’est que pour vos contacts si vous avez un profil privé.

C’est une option intéressante, mais qui peut révéler beaucoup sur ce que vous et les personnes qui vous sont proches aimez. Par exemple, où vos amis vivent, où vous vivez ou les endroits que vous fréquentez. Sans le savoir, en fait, cet outil pourrait vous embarrasser.

Si vous avez déjà des photos sur la carte et que vous ne souhaitez pas qu’elles apparaissent, vous pouvez les supprimer facilement. Tout d’abord, allez dans votre profil, puis appuyez sur l’icône « Photo Map ».
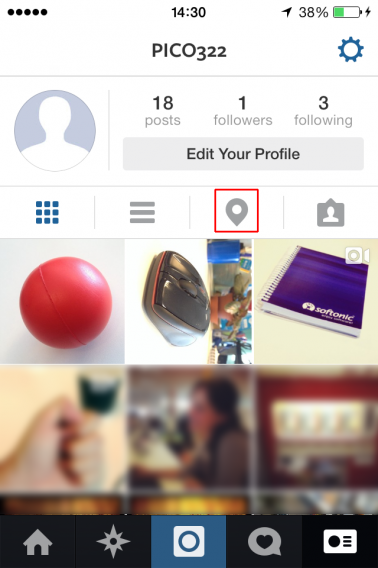
Instagram: Carte Photo - Comment supprimer les informations de géolocalisation

Vous verrez une carte du monde avec toutes les photos que vous avez prises, géolocalisées. Appuyez sur Edit en haut à droite.
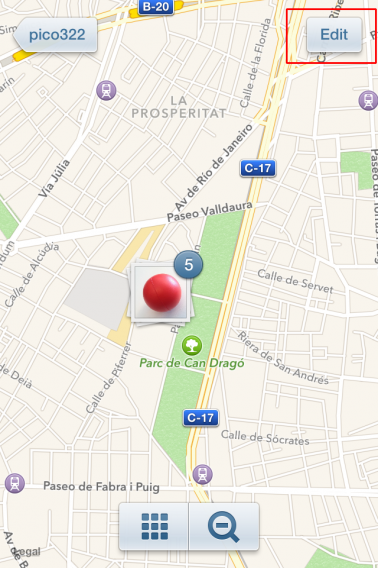
Instagram: Carte Photo - Comment supprimer les informations de géolocalisation

Sélectionnez la photo que vous souhaitez supprimer et cliquez sur Edit ou Zoom si beaucoup de photos sont localisées sur le même point et que vous voulez en choisir une en particulier.
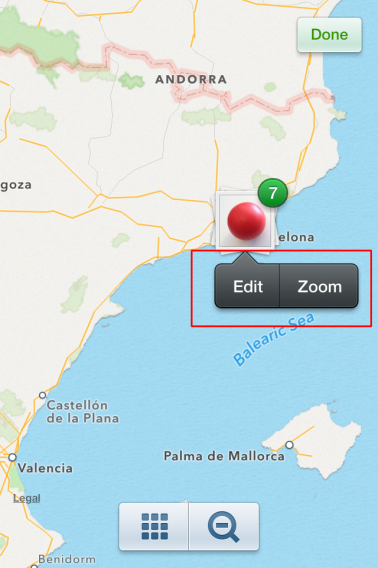
Instagram: Carte Photo - Comment supprimer les informations de géolocalisation - supprimer la photo

Si vous sélectionnez Edit, vous verrez la liste des photos et vous pouvez sélectionner celles que vous souhaitez voir sur la carte (c’est-à-dire celles portant une coche verte).
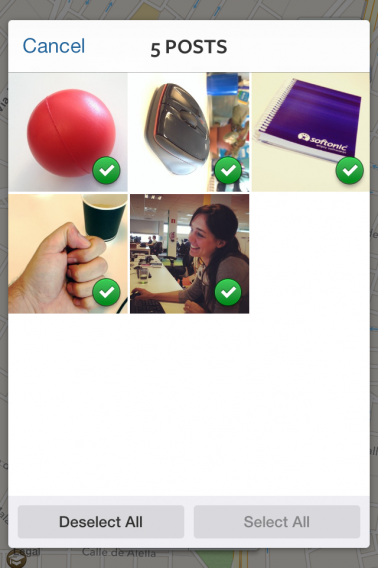
Instagram: Carte Photo - fonction edit

Appuyez sur « Done ». Instagram vous demandera si vous voulez vraiment supprimer les balises géographiques sur les photos que vous avez sélectionnées. Appuyez sur Confirm. Les photos n’apparaîtront plus sur la carte.

Si vous bloquer un contact que vous aviez avant parmi vos amis, et avait donc accès à votre carte, il ne peut plus la voir à partir du moment où vous avez supprimé son autorisation.

Comment définir les préférences de partage Facebook

Si vous souhaitez publier des photos Instagram sur Facebook, vous pouvez facilement le faire : cliquez sur la photo, retouchez-la et, dans les paramètres de partage, appuyez sur l’icône de FB.
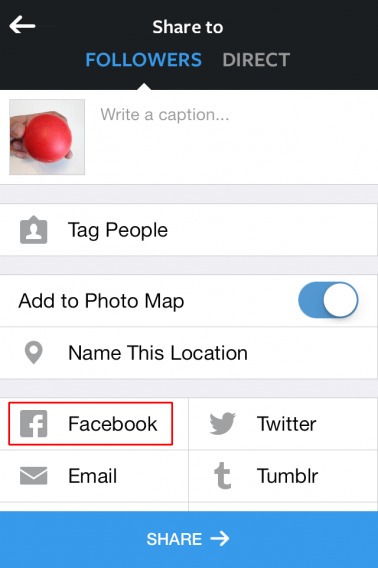
Instagram : définir les préférences de partage Facebook

Mais comment savez-vous qui pourra voir la photo ? Pour le savoir, allez dans le menu Paramètres de votre compte Facebook, puis sélectionnez Applications dans la colonne sur la droite. Si vous avez publié au moins une fois des photos Instagram sur Facebook, vous devriez trouver Instagram parmi vos applications.
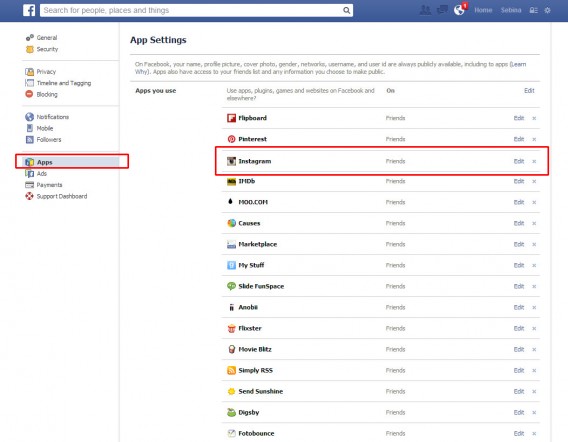
Instagram : qui pourra voir les photos de mon compte Instagram sur mon compte Facebook

Trouvez-la et cliquez dessus. Le panneau sera élargi et, dans le menu déroulant de l’application, vous pourrez choisir qui pourra voir vos messages Instagram publiés sur Facebook. Les options de visibilité sont : public, amis et leurs amis, amis sauf connaissances, moi uniquement, personnalisé.
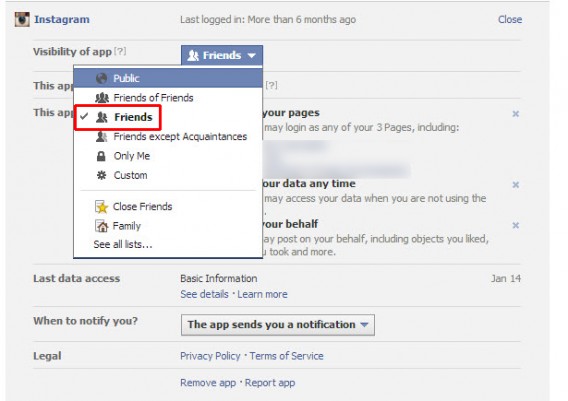
Préférence Facebook pour le partage de vos photos

Choisissez l’option qui vous convient, mais vous ne devriez pas aller au-delà du partage entre amis.

Quelques autres suggestions

Avec les dispositifs vus jusqu’ici, vous avez une bonne maîtrise de votre vie privée sur Instagram, et vous pouvez difficilement avoir de mauvaises surprises. En outre, nous vous conseillons de ne pas accepter de nouveaux amis à la légère, et lorsque vous accueillez un nouveau que vous ne connaissez pas, gardez-le pendant un certain temps sous observation, et si vous sentez qu’il ne mérite pas votre confiance, bloquez-le.

Et puis n’oubliez pas que, parfois, au lieu de partager les photos avec tous les membres, vous pouvez utiliser la fonction Direct, qui vous permet de choisir les contacts un par un pour une publication donnée. Dans ce cas, n’oubliez pas que les utilisateurs avec qui vous partagez peuvent voir les « J’aime », etc. même s’ils ne sont pas amis entre eux.

A lire notre guide complet  : comment devenir populaire sur Instagram?

A lire aussi:

Adapté de l’italien. Article original écrit par  – Softonic.it.
Facebook permet maintenant à vos amis de vous demander de renseigner vos infos personnelles

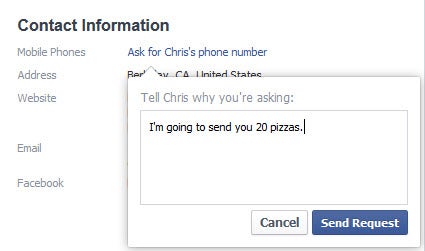
Un changement subtil à votre profil Facebook permet désormais à vos amis de vous demander de publier plus d’informations personnelles. Les utilisateurs peuvent ainsi soumettre une requête pour obtenir les infos personnelles que vous n’avez pas rempli.

Avant cette mise à jour, Facebook ne cessait de harceler les utilisateurs pour qu’ils remplissent volontairement leurs informations personnelles lorsque qu’ils consultaient leurs ​​propres pages de profil. Maintenant donc, les utilisateurs peuvent envoyer une demande à un ami pour que celui-ci donne ses infos, comme son numéro de téléphone ou son adresse et, en retour, partager cette information avec une seule personne ou l’ajouter à sa page de profil.

Seuls vos amis Facebook peuvent vous envoyer des demandes de renseignements personnels. Ainsi, la sécurité de Facebook n’a pas changé. Les demandes doivent également toujours être accompagnés d’une raison, pour réduire le spam. Malheureusement pour l’instant, il n’y a aucun moyen de désactiver ces types de demandes .

Source: ReadWrite

Lire aussi:

Combien de temps avez-vous perdu sur Facebook?

La sécurité en ligne malmenée? Notre vie privée menacée par la NSA? Que s’est-il passé en 2013?

Scandales, piratages à grande échelle et failles dans le système… en 2013, la sécurité, la protection et la vie privée en ligne ont été au cœur des débats, c’est le moins qu’on puisse dire. Mais quelles ont été pour nous les annonces les plus importantes sur le sujet ? Softonic vous propose un récapitulatif. Avant de passer à 2014…

MEGA

Début janvier, Kim Dotcom a lancé le service en ligne MEGA. Le service était censé révolutionner la question de la vie privée, mais peu de temps après le lancement, il a déjà montré des problèmes par rapport aux mots de passe. Après quelques réactions de Kim Dotcom, le développeur a finalement salué cette discussion sur la vie privée. Il a également incité les utilisateurs à protéger leurs comptes avec des mots de passe puissants.

Sécurité en ligne et mot de passe ne font pas bon ménage

Vérification en deux étapes

Cette année a vu le passage d’une authentification standard par mot de passe à une vérification en deux étapes. Des entreprises comme Facebook, Twitter, Dropbox, Google, Apple et Microsoft ont opté pour ce nouveau système, qui oblige les utilisateurs à introduire non seulement leur mot de passe, mais aussi un code de vérification. Cette étape supplémentaire empêche les hackers d’avoir trop facilement accès aux données personnelles enregistrées. Malheureusement, cette méthode ne s’est pas révélée très fructueuse : le service de sécurité en ligne F-Secure a annoncé que la vérification par login de Twitter était trop facile à pirater.

iOS

En 2013, Apple aussi a rencontré des problèmes de sécurité avec son système d’exploitation mobile, iOS. La mise à jour 6.1.2 a réglé les problèmes de batterie liés à la précédente version, mais elle a aussi montré des problèmes énormes de piratage. Par après, la firme américaine a lancé iOS 7, un système d’exploitation tout neuf présentant lui aussi des problèmes de sécurité. Un écran de verrouillage a été instauré et les développeurs avaient accès aux photos, aux emails et à Twitter sur un appareil pourtant protégé. Par la suite, on a découvert qu’il était possible de réaliser des achats avec une carte de crédit associée sans devoir introduire de mot de passe.

Adobe

Le géant Adobe a lui aussi connu une année difficile. Début octobre, l’entreprise a annoncé que les données personnelles de 2,9 millions d’utilisateurs avaient été piratées dans une cyberattaque de grande envergure. Adobe a annoncé qu’elle faisait tout ce qui était en son pouvoir pour sécuriser les comptes piratés. Les utilisateurs ont été informés du problème et par la suite, toutes les informations de paiement ont été cryptées.

Adobe AnonNews

Au cours du même mois, il est apparu très clairement que le problème touchait bien plus de profils : 38 millions de comptes Adobe semblent avoir été touchés par cette attaque. La vérité a éclaté au grand jour lorsque AnonNews.org a obtenu le fichier d’origine contenant toutes les données. Le service d’information des Anonymous a également découvert que 150 millions de mots de passe protégés ont été volés. Afin de regagner la confiance des utilisateurs, Adobe a baissé les prix de deux de ses programmes les plus populaires, Lightroom 5 et Photoshop peu de temps après.

NSA & PRISM

Et enfin, gardons le meilleur pour la fin, le scandale qui a choqué le monde entier : les dossiers PRISM qui ont été dévoilés par Edward Snowden.

En un seul jour, votre perception de la vie privée en ligne a changé. Le net n’est plus un lieu où vous pouvez stocker vos données en toute sécurité puisqu’il a été annoncé, en juin 2013, qu’il était surveillé par le gouvernement américain. Vos comptes Facebook, Google, Microsoft, Apple et bien d’autres sont soudain tombés dans le domaine public. Les fichiers fournis par Snowden montrent que ce ne sont pas seulement les terroristes qui surveillent. La NSA semble avoir accès (volontairement ou non) aux bases de données des géants d’Internet. Tout a commencé avec la rumeur selon laquelle le gouvernement aurait accès à certains serveurs, mais bien vite, d’autres informations ont suivi. Non seulement la NSA semble surveiller les informations fournies par Google et Microsoft pour le compte du gouvernement, mais elle espionne aussi les mondes virtuels comme World of Warcraft et Second Life.

NSA

Un certain nombre de grands noms d’Internet se sont ralliés à une nouvelle loi selon laquelle les utilisateurs du net devraient accorder plus d’importance aux informations qu’ils communiquent. Toute cette problématique soulève une question majeure : est-il trop tard pour protéger la vie privée ?

L’année 2013 a été mouvementée dans le domaine de la sécurité des logiciels et en ligne. De nombreuses attaques ont eu lieu contre des géants comme Microsoft, Twitter et Adobe et les utilisateurs ont l’impression que même les entreprises de référence ne sont plus capables de protéger leurs données. Les révélations d’Edward Snowden sur l’espionnage de la NSA ont ajouté au sentiment d’insécurité général.

En France, ce n’est guère mieux. Le gouvernement vient d’inclure dans sa dernière loi de programmation militaire un article très controversé appelé “accès administratif aux données de connexion” qui va permettre l’accès, par les services de renseignement de l’Etat, aux informations ou documents ainsi qu’aux données de connexion et de localisation et ceci en temps réel. Big Brother, tu n’es plus loin?

Mais des alternatives existent. Des services comme DuckDuckGo (moteur de recherche anonyme) et Dark Mail (service d’email électronique) sont particulièrement appréciés par les utilisateurs qui prêtent attention à la protection de leurs données.

Rester à voir ce que nous réserve 2014 en matière de vie privée et de sécurité des données… Softonic sera là pour vous informer !

Article original rédigé par Sophie Notten pour Softonic NL

En savoir plus sur la NSA :


Affaire NSA : est-il trop tard pour protéger sa vie privée en ligne ?

Après 2013 la vie privée en ligne ne sera plus jamais la même. Que se passe-t-il en ce moment avec les données personnelles ? Et pourquoi prennent-elles autant d’importance pour tout le monde ?

Début octobre, les géants Facebook, Apple, Microsoft, Google et quelques autres grandes entreprises du net sont passées devant le juge. Cette entente inhabituelle, qui réunit des concurrents directs, a intenté un gigantesque procès au gouvernement américain. Là encore, c’est une initiative inhabituelle, mais le mot semble récurrent à la lumière des événements de 2013.

Edward Snowden, un ancien collaborateur de la CIA embauché par la National Security Agency, a permis la fuite 200.000 documents secrets sur les méthodes d’espionnage du gouvernement américain. Les révélations étaient édifiantes, mais le public s’est désintéressé de l’affaire tout aussi vite. La vie privée en ligne, c’est un concept que l’on attribue aux criminels, aux personnes qui ont des choses à cacher. À moins que… ?

Information en ligne : grâce aux mots de passe, tout est sous contrôle

Les implications de la collecte d’informations personnelles à grande échelle sont faciles à comprendre. Toute personne mettant en ligne des informations devrait présumer que d’autres individus ont accès à ces données, et que ce ne sont pas seulement les développeurs de programmes. Dans le cas de Google, les implications peuvent être énormes : avec un compte Google, vous donnez accès à Gmail, Google Maps, Google+, YouTube, des données mobiles via Android et le Google Play Store, et même des données financières à partir de votre Google Wallet.

Google et ses applications: difficiles de s'en défaire?

L’entreprise a donc un accès direct à vos destinataires, vos centres d’intérêt, votre localisation, votre calendrier, vos vidéos, vos finances, etc. Cela facilité la vie au client, mais que faire si ces informations arrivent dans des mains mal intentionnées, que ce soit de manière légale of illégale ? Big Brother ne fait pas que vous regarder : il sait désormais où vous allez, ce que vous allez faire et quels programmes vous utilisez.

La transparence est-elle la solution ?

La Loi sur la transparence de la surveillance 2013 stipule que les utilisateurs d’Internet doivent savoir quelles sont les informations que l’on collecte à leur sujet. Des entreprises comme Google supportent les propositions de ce type majoritairement parce qu’elles éclairent les utilisateurs. Google indique que les pratiques actuelles entravent la croissance économique des entreprises. Le géant américain soutient également que la liberté des utilisateurs n’est pas respectée. Un avocat du gouvernement américain déclare que la transparence souhaitée aurait un impact plus important sur la vie privée des utilisateurs que la collecte actuelle de données des agences telles que la NSA.

Lors d’une conférence FTC, le collaborateur de Google, Vint Cerf a abordé le développement de la vie privée en ligne. Le internet evangelist de l’entreprise déclare que la vie privée est une anomalie. Il compare Internet au fait de grandir dans un petit village : il y a toujours quelqu’un qui vous observe, quelqu’un qui sait tout et quelqu’un qui va en parler. Selon lui, la vie privée n’existe qu’en ligne : la technologie n’empêche pas la vie privée, au contraire, c’est elle qui lui a permis d’exister. Cerf ajoute encore qu’il va devenir de plus en plus difficile de maintenir cette (in)visibilité en ligne à cette époque de croissance technologique.

La vie privée en 2014

Les évolutions constatées en 2013 ne sont pas une raison pour paniquer : les gouvernements s’intéressent rarement aux conversations des citoyens. Il est toutefois très inquiétant que de plus en plus d’informations considérées comme personnelles soient visibles par d’autres personnes. Les utilisateurs informés se tournent de plus en plus souvent vers des services anonymes comme Dark Mail ou le moteur de recherche DuckDuckGo.

Yahoo a promis à ses utilisateurs de continuer à chiffrer ses données en 2014 après une attaque illégale de ses centres de données. Mais en même temps, de plus en plus de personnes sont liées à des services comme Facebook, Google et Microsoft et leur confient les clefs de leur vie privée.  Et si on tire à boulet rouge sur la NSA, nos services de renseignements européens et français ne semblent pas non plus très transparents sur leurs pratiques. Du coup, vu la dimension que prend cette surveillance généralisée, le citoyen peut-il encore prétendre pouvoir préserver sa vie privée en ligne?

Softonic va continuer à vous informer sur les développements de la Loi sur la transparence de la surveillance 2013 et de la NSA.

En savoir plus sur la NSA :


Sécurité : 5 solutions Windows pour crypter ses données

Le contrôle des données privées est devenu un enjeu majeur depuis que le journal The Guardian a révélé en juin dernier l’existence du programme PRISM. Voici 5 programmes Windows destinés à protéger vos données personnelles.

Le respect de la vie privée n’est pas un luxe mais un droit fondamental. Vouloir protéger ses données privées sur son ordinateur est tout à fait légitime. Nous allons donc vous présenter 5 manières de crypter vos informations.

Il est malheureusement illusoire de croire pouvoir s’affranchir complètement des systèmes mis en place par les gouvernements, notamment lorsque vous êtes en ligne. Les techniques de déchiffrage s’améliorent constamment, vos métadonnées peuvent être compilées et les États travaillent, semble-t-il, en collaboration avec les grandes entreprises du web et des télécommunications.

Cependant, si vous désirez rendre difficile l’accès à vos données personnelles, il existe des solutions sous Windows:

AxCrypt

logo axcryptAxCrypt est un utilitaire gratuit et Open Source pour protéger la confidentialité de vos fichiers en toute simplicité.

Contrairement à d’autres logiciels similaires, AxCrypt ne possède pas d’interface propre et s’intègre directement à l’explorateur de fichiers de Windows. Toutes les opérations s’effectuent depuis le menu contextuel (clic droit).

Les Plus Les Moins
  • Gratuit
  • Intégré à l’explorateur Windows
  • Simple à utiliser
  • RAS

Télécharger AxCrypt

SafeHouse Explorer

Logo safeHouseBesoin de stocker vos fichiers sensibles? SafeHouse Explorer est une solution de cryptage gratuite qui permet de créer des “volumes” cryptés servant de coffres-forts électroniques.

Avec l’assistant qui se lance au démarrage de l’application ou directement depuis l’interface, il ne requiert aucune connaissance préalable ni paramétrage compliqué.

Les Plus Les Moins
  • Gratuit
  • Simple à utiliser
  • Création de volumes auto-extractibles
  • Fonctions spéciales clé USB
  • Version portable du logiciel fournie
  • Entièrement en anglais
  • Un seul algorithme de cryptage

Télécharger SafeHouse Explorer

DisCryptor

Logo discryptorDisCryptor Free est un utilitaire de cryptage gratuit qui permet de protéger simplement l’accès à vos fichiers.

Destiné au grand public, DisCryptor Free permet de crypter fichiers et dossiers simplement grâce à une interface conviviale. Aucun réglage n’est nécessaire. Un seul algorithme est utilisé et sa nature n’est pas spécifié par l’éditeur.

Les Plus Les Moins
  • Intégration au menu contextuel de Windows
  • Protection des données sur les disques amovibles
  • Indication de la “solidité” des mots de passe
  • Taille des fichiers limitée à 1 Mo
  • Traduction partielle de l’interface

Télécharger DisCryptor

Steganos Safe

Logo steganos safeSteganos Safe est un logiciel pour sécuriser vos données importantes grâce à la création de zones “coffre-fort”, sur disque dur ou mémoire flash.

Avec Steganos Safe, l’utilisateur peut créer un nombre illimité de lecteurs sécurisés, en utilisant l’espace libre du disque dur local ou d’une clé USB. Chaque zone cryptée de votre disque dur peut atteindre jusque 512Go.

Il est très facile de générer ces coffres virtuels grâce à l’assistant de Steganos bien conçu. Vous déterminez successivement le nom, la taille et le mot de passe alloué à chacun.

Les Plus Les Moins
  • Assistant de création du lecteur sécurisé
  • Fonctionne pour les disques durs et les clés USB
  • Puissant outil de gestion des mots de passe
  • Traduit en français
  • Activation très fastidieuse
  • Installation du lecteur sécurisé assez longue

Télécharger Steganos Safe

TrueCrypt

Logo TrueCryptTrueCrypt est un utilitaire de cryptage gratuit et Open Source dont la puissance et les fonctionnalités répondent aux standards les plus élevés.

TrueCrypt met en œuvre les algorithmes de cryptage les plus puissants du marché en toute simplicité. Vous pouvez créer un disque virtuel qui sera stocké dans un fichier ou crypter l’intégralité d’un disque ou d’une partition existante.

Les Plus Les Moins
  • Les meilleurs algorithmes de cryptage
  • Gratuit et Open Source
  • Cryptage de l’intégralité d’un disque
  • En anglais par défaut
  • Certaines notions techniques sont nécessaires

Télécharger TrueCrypt

Êtes vous préoccupé par exploitation potentielle de vos données privées ou estimez vous qu’il n’y a aucun danger? N’hésitez pas à laisser un commentaire.

Articles associés:

Sécurité sur Internet: est-ce bientôt la fin des mots de passe ?

Les mots de passe jouent un rôle décisif dans notre vie privée, et pourtant, tous ne sont pas aussi sécurisés qu’ils le devraient. Existe-t-il des alternatives ? Oui, mais elles ont du mal à se faire connaitre.

Dans notre société, basée sur la propriété, la vie privée et le secret, il est essentiel de pouvoir s’identifier en toute sécurité. Il vous faut prouver votre identité pour accéder aux données que vous souhaitez. Les clefs qui vous servent à ouvrir votre maison, votre voiture et autres sont aussi des mécanismes d’identification, comme le code PIN de votre carte de crédit, etc. Notre vie entière repose sur des clefs et des objets qui garantissent notre identité et notre vie privée. Ce n’est ni un mal, ni un bien, c’est ainsi que fonctionne notre société.

Les mots de passe : un héritage du passé

En informatique, le problème de l’identification et de l’appartenance à un groupe virtuel a vu le jour pour la première lors de l’apparition des premiers systèmes multi-utilisateurs. Des dizaines de personnes pouvaient se connecter simultanément à ces grandes machines depuis un terminal et utiliser ses ressources informatiques. Sans mot de passe, un utilisateur pouvait facilement se faire passer pour un autre, et accéder à des données qui ne le concernaient pas. Une telle dérive est impensable dans le milieu académique et professionnel (nous ne parlons même pas du monde militaire).

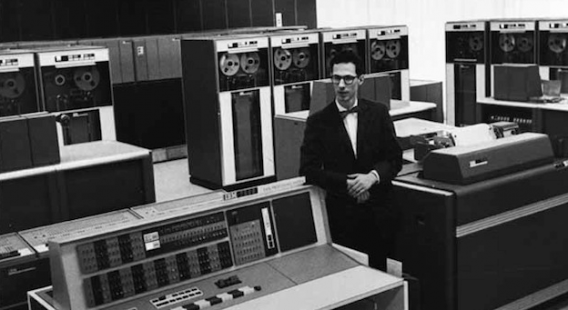
C'est à Fernando Corbató que l'on attribue l'invention des mots de passe informatiques

C’est à Fernando Corbató que l’on attribue l’invention des mots de passe informatiques (source)

Si nos mots de passe contiennent du texte, c’est parce que pendant longtemps, les systèmes informatiques n’acceptaient pratiquement que du texte introduit avec un clavier : une clef consistait en une série de caractères plus ou moins longue (pas trop longue, parce que les ressources disponibles étaient limitées). La montée des grands systèmes UNIX a ancré cette tendance : les technologies universitaires sur lesquelles se base Internet ont adopté le mot de passe sans se poser de questions.

Economiques, mais non sans problèmes

Les mots de passe constituent un système d’identification très pratique et facile à appliquer à n’importe quel système informatique. En effet, la saisie depuis un clavier est pratiquement omniprésente : d’une part, rares sont les ordinateurs qui ne disposent pas d’un clavier ou qui ne sont pas capables d’en supporter un, d’autre part, les systèmes d’exploitation manipulent et stockent aisément les chaines de textes utilisées pour créer un mot de passe. La technologie qui se cache derrière ces quelques caractères est donc très simple et très répandue.

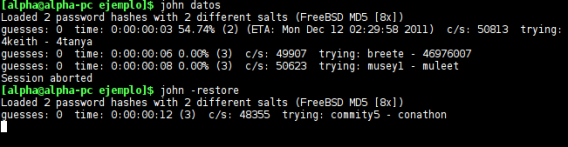
John the Ripper peut essayer des milliers de clefs par seconde

John the Ripper peut essayer des milliers de clefs par seconde (source)

Toutefois, un mot de passe en texte est aussi une méthode qui contient des risques. Il présente une faiblesse majeure, non pas à cause des ordinateurs, mais à cause des humains qui le créent : nos cerveaux ont du mal à se souvenir de longues suites de chiffres et de lettres. Par conséquent, nous avons tendance à créer des mots de passe faibles et faciles à retenir, ou à les associer à quelque chose que nous savons. On se retrouve donc avec des mots de passe comme “bonjour”, “123456” ou “médor”. Le problème ? Ils sont très faciles à deviner pour des programmes spécialisés. En outre, s’ils donnent accès à des services comme Facebook ou Twitter, on court à la catastrophe.

De nombreuses tentatives pour sensibiliser le public

Des années de sensibilisation du public sur la qualité des mots de passe n’ont pas donné de résultat probant. Nous continuons à choisir des mots de passe simples, même quand on nous dit qu’ils sont fragiles. Quand une page web ou une application nous impose une longueur et une variété obligatoires (majuscule, chiffre, caractères spéciaux), nous répétons le même mot de passe “sûr” partout. Un hacker n’aura donc aucun mal à accéder à plusieurs sources de données à la fois. Tout ça parce que nous faisons passer notre confort avant notre sécurité.

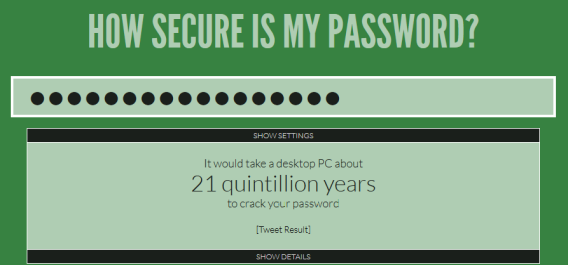
Le site web How Secure is My Password vous indique le temps qu'il faudrait pour décrypter votre mot de passe.

Le site web How Secure is My Password vous indique le temps qu’il faudrait pour décrypter votre mot de passe.

Les experts en sécurité et les psychologues recommandent d’utiliser des moyens mnémotechniques (à savoir, des techniques pour aider la mémoire), comme les variantes d’un mot de passe sûr, associer chaque caractère à une phrase ou utiliser des paroles de chanson pour créer des mots de passe plus longs. Pour éviter de se compliquer la vie, il existe aussi les gestionnaires de mots de passe comme DashLane, qui peuvent générer des mots de passe puissants en une seconde. Ils les retiennent et les associent au compte de votre choix.

Il existe des alternatives, mais elles sont peu connues

Les problèmes liés aux mots de passe ont très vite été découverts, et des systèmes d’identification alternatifs n’ont pas tardé à voir le jour. Aujourd’hui, de nombreux systèmes sont utilisés comme alternative ou comme complément aux mots de passe. Ils sont divisés en quatre grandes catégories : les choses que vous savez, les choses que vous avez (tokens), qui vous êtes (biométrie) et ce que vous faites.

Clefs que vous connaissez (“choses que vous savez”)

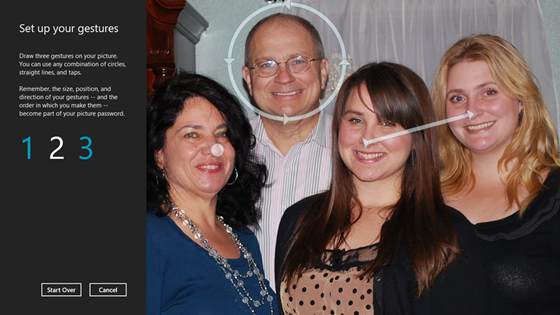
Les mots de passe représentent un certain type de clefs cognitives : ce sont des choses que nous avons retenues par cœur. Mais la mémoire ne se limite pas aux mots. En effet, nous sommes capables de nous rappeler de visages, de motifs géométriques, d’images ou d’événements marquants avec la même aisance (voire avec une plus grande facilité), parce qu’ils sont plus importants pour notre cerveau. Ces clefs sont associées à des souvenirs et des émotions, et nous les retrouvons donc sans effort.

Sur Windows 8, il est possible de créer un mot de passe visuel très facilement

Sur Windows 8, il est possible de créer un mot de passe visuel très facilement

Les motifs de sécurité d’Android et les dessins tracés sur les photos de Windows 8 sont deux exemples de clefs cognitives plus faciles à retenir que les mots de passe traditionnels. Elles sont également plus difficiles à craquer. Par ailleurs, les questions personnelles classiques (“Comment s’appelait votre premier chien ?”) sont rarement fiables, puisque la réponse est souvent trop évidente.

Les clefs à reproduire (“choses que vous avez”)

Les clefs à reproduire ("choses que vous avez")

La clef de votre maison est une sorte de mot de passe physique que vous transportez avec vous, de même que vos cartes de crédit. L’avantage d’un système d’identification de ce type est que vous ne devez pas retenir de clef complexe, puisque l’objet que vous portez est assez complexe en soi pour protéger votre propriété, vos données ou vos objets. Bien sûr, il faut y faire attention.

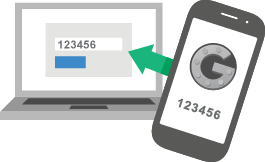
En informatique, les clefs physiques s’utilisent principalement comme dispositifs anticopies (les dongles USB pour les services coûteux). Toutefois, grâce aux téléphones mobiles, elles sont désormais utilisées comme compléments de sécurité dans ce qu’on appelle une “vérification en deux étapes” : le recours à un mot de passe traditionnel, doublé d’un code envoyé sur le téléphone.

Clefs biométriques (“qui vous êtes”)

Clefs biométriques ("qui vous êtes")

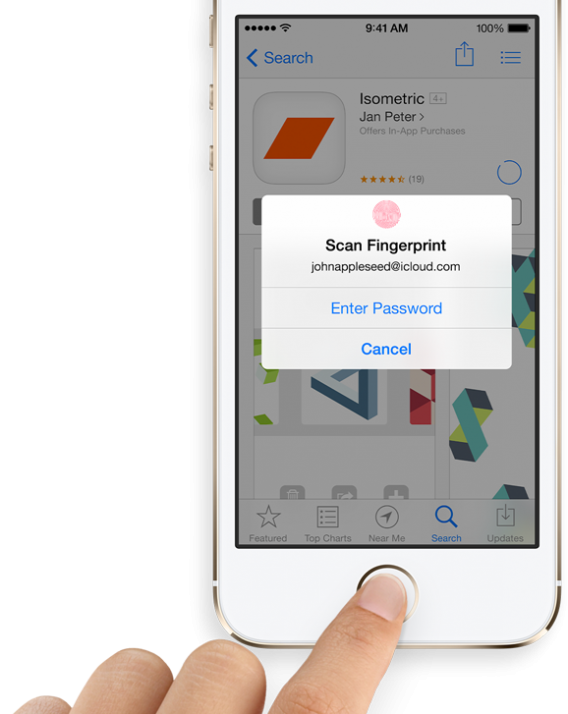
Votre corps est unique. Vos empreintes digitales, vos yeux et votre visage vous appartiennent en propre. Personne ne peut vous les enlever, au contraire d’une clef classique. Ce qui vous rend reconnaissable aux yeux des autres vous rend également reconnaissable aux yeux d’un ordinateur équipé de capteurs biométriques. Android, par exemple, avec sa reconnaissance faciale, ou iOS 7, avec son lecteur d’empreintes digitales.

Sur papier, les systèmes d’identification biométriques semblent posséder tous les avantages pour remplacer les mots de passe : il ne faut rien retenir, ils sont impossibles à voler, ils impliquent des clefs complexes… Dans la pratique, en revanche, le système présente des inconvénients majeurs : meilleure précision, moins de possibilités de simulation, moins fiable au moment de “scanner” votre corps. Et nous savons que les humains sont des êtres pratiques.

Clefs d’activités (“ce que vous faites”)

L’endroit où vous vous trouvez, vos activités ou votre réputation sont des informations qui peuvent servir de complément aux systèmes d’identification traditionnels. Nombre de ces mécanismes sont automatiques : par exemple, une page peut empêcher l’accès par mot de passe si elle détecte que la connexion a lieu depuis un endroit inhabituel.

 une page peut empêcher l'accès par mot de passe si elle détecte que la connexion a lieu depuis un endroit inhabituel. (exemple Facebook)

Ce genre de système d’identification est toutefois peu répandu, peut-être en raison du faible contrôle qu’a l’utilisateur sur le système. L’inconvénient est d’ordre psychologique : on ne “possède” rien, contrairement à une clef physique, ce qui donne l’impression que la sécurité est moins bonne.

Pour un maximum de sécurité, il faut combiner les clefs

Un système unique n’offre jamais une sécurité optimale. La meilleure manière est d’en utiliser plusieurs (deux, trois ou quatre). De cette manière, vous obtenez une protection bien meilleure : si une attaque réussit, elle ne concernera qu’une partie de la clef.

Sécurité quelles manières de faire?Quatre facteurs d’authentification et quelques exemples (source)

L’authentification multi-facteurs présente encore des problèmes de mise en place à court terme. Seuls les grandes entreprises de logiciels et les sites web les plus connus peuvent se permettre d’adopter des systèmes de ce type, surtout s’ils impliquent l’utilisation de capteurs biométriques ou de clefs physiques. En outre, les utilisateurs trouvent beaucoup plus simple de ne devoir gérer qu’un seul système… jusqu’à présent.

Plusieurs signes très prometteurs s’annoncent en faveur de la suppression des mots de passe comme système d’identification informatique : la popularisation des systèmes de vérification en deux étapes par Google, Facebook et Twitter, ainsi que la récente impulsion donnée à la biométrie par Apple. Nous assisterons peut-être, dans un avenir proche, à une explosion des systèmes multi-facteurs. Et ce serait une excellente nouvelle pour tout le monde.

Pensez-vous que vous continuerez à utiliser des mots de passe ?

À lire aussi:

Article original écrit par Fabrizio Ferri-Benedetti – Softonic.com. Adapté de l’espagnol.

Facebook assouplit ses règles d’utilisation pour les adolescents

Facebook revoit ses règles d’utilisation de son réseau social pour les adolescents. Elle permet désormais aux utilisateurs de moins de 18 ans de publier publiquement pour la première fois.

Le raisonnement de l’entreprise est que les adolescents sont “parmi les gens plus avisés sur les médias sociaux” et que “seule une petite fraction des adolescents pourrait choisir d’afficher publiquement ses statuts et photos”.

En réalité, il s’agit plutôt d’une mise à niveau face à ses concurrents qui proposent tous la même fonction. Facebook ne souhaite tout simplement pas que ses utilisateurs adolescentes se tournent vers des sites concurrents (Tumblr, Twitter…).

Bien que les adolescents puissent afficher publiquement maintenant des infos, Facebook veut s’assurer que le partage public soit transparent. Comme pour les profils adultes, les adolescents auront désormais une notification dans la fenêtre de mise à jour de statut les alertant sur le partage public.

“Nous prenons la sécurité des adolescents très au sérieux. C’est pourquoi on affiche un rappel supplémentaire avant qu’ils puissent partager publiquement” explique Facebook.

Les adolescents ont désormais également le pouvoir d’activer la fonction “Suivre” qui permet aux étrangers de suivre et et voir leurs infos publique sans avoir à être “ami”.

Cette tendance à assouplir les règles se voit de plus en plus sur les réseaux sociaux. Twitter a récemment assoupli ses fonctions de confidentialité en donnant aux utilisateurs la possibilité de recevoir des messages directs à partir de n’importe quel abonné.

Source: Facebook

Vie privée: Envoyer un email anonymement

À en croire les révélations du PRISM, les emails envoyés depuis les gros fournisseurs sont automatiquement analysés par les services de renseignement. Nous vous expliquons la marche à suivre pour protéger votre vie privée.

En matière de surveillance d’emails, les services de renseignement et autres cybercriminels exploitent trois points failles majeurs :

  • Comme toutes les données non chiffrées, les paquets de données non chiffrées contenus dans les emails peuvent être interceptés et le texte, ainsi que les adresses peuvent être analysés.
  • Quiconque ayant directement accès à un serveur d’emails ou à un fournisseur peut consulter les boites de réception des utilisateurs. Edward Snowden prétend même que la NSA dispose d’un accès direct aux emails chiffrés stockés sur Outlook.com.
  • À l’aide de données volées, n’importe qui peut accéder aux boites mails de n’importe quel utilisateur Internet.

Par ailleurs, les adresses email et les adresses IP ne sont généralement pas anonymes. Une adresse email permet souvent d’identifier clairement son utilisateur. Et quand ce n’est pas la cas, on peut quand même deviner facilement qui se cache derrière un nom d’emprunt ou des abréviations. Il existe également une solution à ces problèmes.

1. Crypter un email

En temps normal, les emails utilisent du texte lisible. Il est toutefois possible d’envoyer un email crypté et de partager la clef de décryptage avec votre destinataire via d’autres canaux. Cette solution est radicale.

Il existe des programmes indépendants qui s’occupent de crypter les messages, comme Gpg4win ou Symantec Desktop Email Encryption. Ces logiciels utilisent souvent des clients de messagerie spéciaux comme Claws Mail (pour Gpg4win). Nombre d’entre eux sont des versions évoluées des logiciels de cryptage pretty good privacy (PGP) des années 90.

clawsGpg4win et le gestionnaire de certificats Kleopatra et Claws Mail

Les services en ligne comme Sendinc ou Lockbin sont un peu moins sûrs, mais ils sont considérés comme plus accessibles. Ils permettent d’envoyer des emails directement depuis un formulaire en ligne. Le point faible de ce genre de solutions est qu’il faut introduire toutes ses données dans un seul fournisseur.

Sendinc

Pour les utilisateurs de Gmail, il existe une option intéressante appelée SecureGmail. Il s’agit d’une extension Google Chrome qui facilite l’envoie de mails “cryptés”.

SecureGmail

2. Choisir un fournisseur sécurisé

Les utilisateurs qui doutent de Gmail, Yahoo ! et Outlook.com peuvent opter pour des fournisseurs alternatifs, comme Autistici, Mailpile ou Riseup.

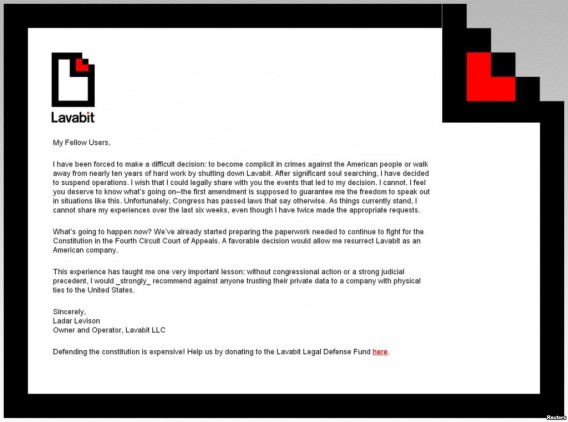
Jusqu’à il y a peu, le roi du courriel sécurisé était Lavabit. De fait, le service a été utilisé par Snowden lui-même “pour son puissant système de protection.” Toutefois, précisément à cause de cela, le service a été contraint de fermer:

Lavabit

3. Adresses jetables pour transfert anonyme

Il existe des adresses email jetables destinées à envoyer certains emails. Elles ne sont actives que pendant quelques minutes et bien souvent, elles ne nécessitent pas de connexion. Vous pouvez donc conserver votre anonymat et reprendre les données de votre propre boite mail. Quelques exemples:  MailCatch, Mailinator, 10 Minute Mail ou Jetable

4. Emails contenant une date d’expiration

Plutôt que de crypter certains emails, vous pouvez leur attribuer une durée de vie. Vous gardez ainsi un contrôle sur les données que vous envoyez. C’est le Projet Vanish qui a lancé l’idée pour la première fois.

Il n’existe pas encore de logiciel Vanish facilement installable sur Windows, mais des fournisseurs comme Sendinc et burn touch offrent déjà un service similaire.

Article original écrit par Markus Kasanmascheff de Softonic Allemagne.

En savoir plus sur la question de la vie privée et de la sécurité sur Internet:

Comment utiliser Hotspot Shield pour naviguer en sécurité

Facebook et vie privée: une étude confirme la publication grandissante d’informations confidentielles

Comment contrôler son profil Facebook ?

Surveillance d’Internet: 10 solutions pour protéger sa vie privée sur le web

Vie privée: Google mis en demeure par la CNIL. De quoi leur faire peur?

La CNIL (Commission nationale de l’informatique et des libertés) a mis en demeure ce jeudi le géant américain Google pour que celui-ce se conforme au droit français en matière de protection de la vie privée et des données, sous peine de sanction financière. De quoi faire peur à Google?

La firme de Moutain View dispose donc de 3 mois pour respecter les lois françaises. La CNIL reproche notamment à Google d’avoir changé ses règles de confidentialité unilatéralement.

Elle a donc mis en demeure la société américaine de:

  • Définir des finalités déterminées et explicites afin de permettre aux utilisateurs d’appréhender concrètement les traitements portant sur leurs données à caractère personnel
  • Procéder à l’information des utilisateurs en application des dispositions de l’article 32 de la loi ” informatique et libertés”, en particulier s’agissant des finalités poursuivies par le responsable des traitements mis en œuvre
  • Définir une durée de conservation des données à caractère personnel traitées qui n’excède pas la durée nécessaire aux finalités pour lesquelles elles sont collectées
  • Ne pas procéder, sans base légale, à la combinaison potentiellement illimitée des données des utilisateurs
  • Procéder à une collecte et à un traitement loyal des données des utilisateurs passifs, en particulier s’agissant des données collectées via les cookies “Doubleclick”, “Analytics”, les boutons “+1” ou tout autre service Google présents sur la page visitée
  • Informer les utilisateurs puis obtenir leur accord préalable avant d’installer des cookies dans leurs terminaux, notamment.

Si Google ne se conforme pas à cette mise en demeure à l’issue des trois prochains mois, elle encourt une sanction pouvant aller à 150 000 euros. Et c’est ici que la firme américaine peut se réjouir. La somme apparaît en effet comme immensément ridicule et non dissuasive pour un groupe aux profits inimaginables.

Certes, la CNIL a aussi le moyen d’interdire le traitement et la collecte de données à Google en France. Mais cette dernière décision apparaît comme beaucoup plus compliquée à mettre en œuvre et peu envisageable. Se fâcher avec le numéro 1 du web n’est pas non plus la meilleure solution.

Google est également visé par une enquête par la CNIL européenne depuis plus d’un an. De quoi peut-être peser un peu plus lourd dans la balance…

Lire la mise en demeure complète