Les hackers de Corée du Nord qui étaient sur le point de voler des milliers de cryptomonnaies grâce à un cheval de Troie

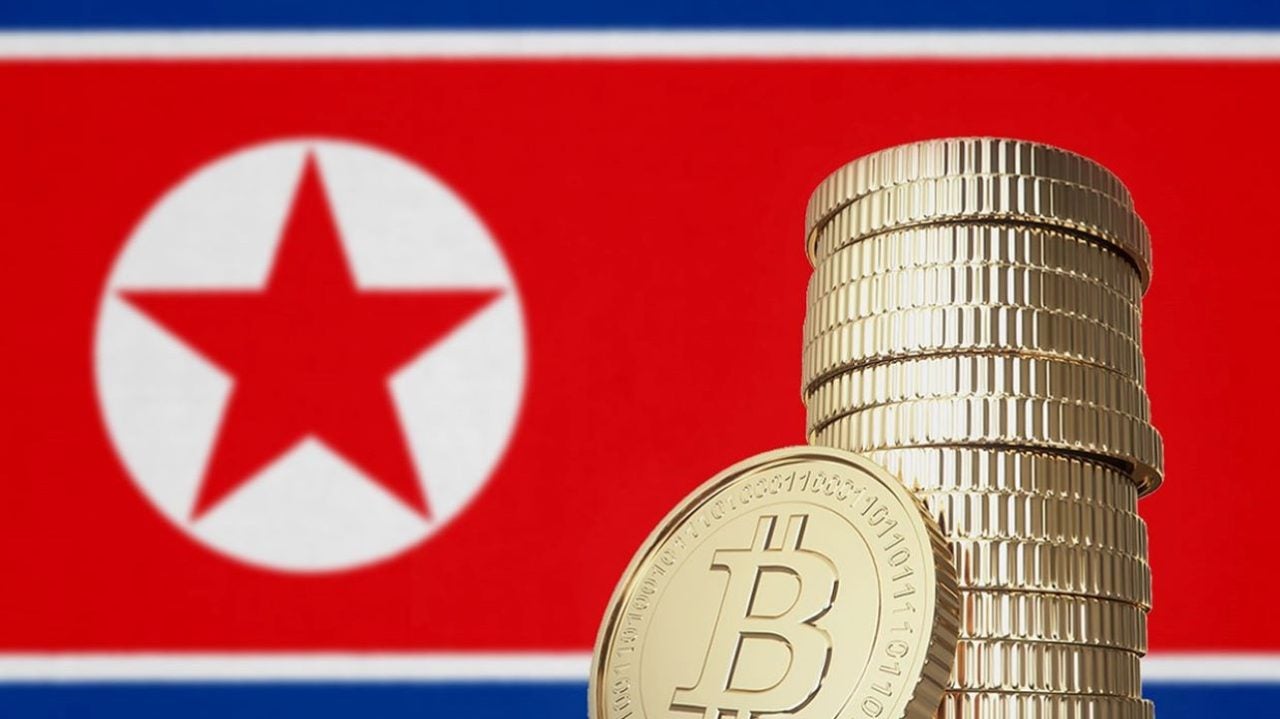
Des recherches récentes ont révélé une campagne sophistiquée de cyberattaques attribuée à des acteurs de menace liés à la Corée du Nord, appelée Contagious Interview. Cette campagne cible les développeurs de logiciels travaillant sur les systèmes d’exploitation Windows, Linux et macOS, et s’adresse particulièrement à ceux impliqués dans des projets de cryptomonnaies et Web3. La société de cybersécurité ESET a identifié ce groupe, connu sous le nom de DeceptiveDevelopment, qui utilise une série d’outils et de tactiques pour infiltrer des entreprises et voler des informations sensibles. Une menace intangible Parmi les outils utilisés se trouve un cheval de Troie appelé AkdoorTea, qui est distribué par le biais de scripts […]

Des recherches récentes ont révélé une campagne sophistiquée de cyberattaques attribuée à des acteurs de menace liés à la Corée du Nord, appelée Contagious Interview. Cette campagne cible les développeurs de logiciels travaillant sur les systèmes d’exploitation Windows, Linux et macOS, et s’adresse particulièrement à ceux impliqués dans des projets de cryptomonnaies et de Web3. La société de cybersécurité ESET a identifié ce groupe, connu sous le nom de DeceptiveDevelopment, qui utilise une série d’outils et de tactiques pour infiltrer des entreprises et voler des informations sensibles.

Une menace intangible

Parmi les outils utilisés se trouve un cheval de Troie appelé AkdoorTea, qui est distribué via des scripts batch Windows et ressemble à un autre implant connu sous le nom de NukeSped. La campagne a été conçue pour attirer les victimes avec des offres d’emploi attrayantes sur des plateformes comme LinkedIn et Upwork. Les victimes sont invitées à compléter des exercices de programmation qui, à leur insu, installent des logiciels malveillants sur leurs systèmes.

Les criminels ont adopté une approche ingénieuse en se faisant passer pour des recruteurs, proposant des emplois bien rémunérés et, une fois que la cible exprime son intérêt, les amenant à interagir avec de faux sites qui simulent une évaluation vidéo, mais qui servent en réalité à faciliter l’installation de logiciels malveillants. Dans ce processus, diverses variantes de logiciels malveillants ont été identifiées, comme BeaverTail et InvisibleFerret, conçues pour voler des informations et gérer des cryptomonnaies.

De plus, il y a des indices que la campagne Contagious Interview est liée à d’autres initiatives frauduleuses de travailleurs informatiques de Corée du Nord, qui sont en cours depuis 2017. Les rapports suggèrent que ces acteurs combinent souvent le vol d’identité avec des outils numériques, ce qui les classe comme une menace hybride fusionnant des opérations criminelles traditionnelles et du cybercriminalité.

Il est recommandé aux développeurs de logiciels de rester vigilants face aux offres d’emploi suspectes et de vérifier la légitimité de toute communication reçue concernant d’éventuelles opportunités professionnelles.

La Corée du Nord veut entrer dans ton ordinateur. Fais attention!

Un nouveau malware loader, nommé XORIndex, a été identifié par Socket, une entreprise de cybersécurité. Ce malware a été intégré dans des paquets malveillants qui ont été publiés dans le registre npm, un dépôt largement utilisé pour le développement de logiciels en JavaScript. À ce jour, XORIndex a réussi à obtenir plus de 9000 téléchargements, ce qui indique une diffusion préoccupante et un impact potentiel significatif sur les utilisateurs du registre. Correa à Corée La nature du registre npm en fait une cible attrayante pour les distributeurs de malware, notamment venus de Corée du Nord. Avec des millions de développeurs utilisant […]

Un nouveau malware loader, nommé XORIndex, a été identifié par Socket, une entreprise de cybersécurité. Ce malware a été intégré dans des paquets malveillants qui ont été publiés dans le registre npm, un dépôt largement utilisé pour le développement de logiciels en JavaScript. À ce jour, XORIndex a réussi à obtenir plus de 9000 téléchargements, ce qui indique une diffusion préoccupante et un impact potentiel significatif sur les utilisateurs du registre.

Corée à Corée

La nature du registre npm en fait une cible attrayante pour les distributeurs de logiciels malveillants, notamment en provenance de Corée du Nord. Avec des millions de développeurs utilisant cette plateforme pour trouver et partager des bibliothèques de code, l’insertion de logiciels malveillants dans des paquets apparemment inoffensifs représente un risque considérable. Les paquets peuvent être téléchargés et utilisés par des personnes, dont beaucoup peuvent ne pas avoir l’expérience technique suffisante pour identifier le malware.

Les experts avertissent que il est crucial que les développeurs soient prudents lors du choix des bibliothèques et des outils qu’ils intègrent dans leurs projets. Il est recommandé de vérifier l’origine et la réputation des paquets, ainsi que de rester informé des meilleures pratiques de sécurité dans le développement de logiciels. De plus, ils soulignent la nécessité d’utiliser des solutions de logiciels antivirus capables de détecter et de neutraliser des menaces comme XORIndex.

Avec le nombre croissant de téléchargements de ce malware, le secteur technologique est confronté à un défi significatif dans la lutte contre les logiciels malveillants. Les mesures préventives et éducatives sont essentielles pour atténuer les risques et protéger à la fois les développeurs et les utilisateurs finaux des conséquences de ces menaces cybernétiques. Il sera crucial de continuer à surveiller cette situation pour éviter que l’impact de XORIndex ne s’étende davantage.