News des Tages: Facebook gegen Click-Bait, Werbefreier Android-Browser Atlas, Age of Empires

Facebook geht gegen sogenannte Click-Bait-Beiträge vor und will die Sichtbarkeit von Klickhascherei in den Neuigkeiten reduzieren, der Atlas Web Browser für Android bietet bereits eingebaute Unterdrückung von Anzeigen und Popups für werbefreies Surfen und Microsoft kündigt Age of Empires: Castle Siege für Windows 8 und Windows Phone für September an – die News des Tages.

  • Facebook gegen Klickhascherei: Das soziale Netzwerk nimmt reißerische Überschriften in den Neuigkeiten ins Visier. Facebook will automatisch sogenannte Click-Bait-Beiträge erkennen und Klickhascherei weniger häufig in den Neuigkeiten anzeigen.
  • Amazon kauft Twitch: Amazon übernimmt die Streaming-Plattform Twitch zum Übertragen von Videospielen zum Preis von 970 Millionen US-Dollar. Der Liefer-Riese will Twitch in das eigene Angebot integrieren und für Kindle aufbereiten.
  • Atlas Web Browser: Der kostenlose Browser Atlas für Android unterdrückt Popup-Werbung und Anzeigen für werbefreies Surfen. Atlas nutzt die Filterlisten von Adblock Plus, um Tracking und Werbung auf Internetseiten auszuschalten. Weitere Funktionen wie die parallele Anzeige von zwei Seiten stehen in einer Premium-Version zur Verfügung.

Updates

  • Google Slides für iOS: Google aktualisiert die Office-Apps für iOS. Neu ist Google Slides zum Anzeigen und Bearbeiten von Präsentationen. Google Docs und Tabellen für iOS erhalten die Möglichkeit, Microsoft Office-Dokumente direkt ohne Konvertierung bearbeiten zu können.
  • Dropbox für iOS: Mit dem neuesten Update erlaubt der Cloudspeicher-Anbieter direkt in der Dropbox-App für iOS das Durchsuchen von Word- und PowerPoint-Dokumenten.
  • Spotify für iOS: Ein Update erleichtert die Verwaltung von Alben in Spotify für iOS. Mit einem neuen Button lassen sich ganze Alben der eigenen Musik hinzufügen.
  • LastPass: Die Android-Version des Passwort-Managers LastPass hat ein Update erhalten, mit dem sich Benutzerkonten teilen lassen, ohne das Passwort zu verraten. Außerdem verschenkt der Anbieter derzeit ein Jahr LastPass Premium kostenlos.

Spiele

  • Age of Empires: Castle Siege: Im September erscheint das Free-to-Play Strategiespiel Age of Empires von Microsoft für Windows 8 und Windows Phone. In einem Trailer ist die plattformübergreifende Version mit Touch-Steuerung schon jetzt zu sehen.
  • ANNO: Erschaffe ein Königreich für iPad: Ubisoft hat das Aufbau-Strategiespiel ANNO: Erschaffe ein Königreich für iPad veröffentlicht. Allerdings startet das Spiel zunächst  nur in Kanada. Zur Installation ist ein kanadisches iTunes-Konto erforderlich, außerdem benötigt ANNO mindestens ein iPad 2 mit iOS 6 oder höher.
  • Diablo 3: Blizzard veröffentlicht das Update auf die Version 2.1.0 für Diablo 3. Nach Server-Wartungsarbeiten verteilt der Hersteller die Aktualisierung zunächst in Amerika, dann in Europa und Asien. Das Update bringt lang erwartete Verbesserungen und ist rund 300 Megabyte groß.
  • Die Sims 4: Electronic Arts hat den offiziellen Trailer zum Spiel in der deutschen Version veröffentlicht. Die Sims 4 erscheint am 4. September 2014 für PC.
  • Sim City 4: Fans des Aufbauspiels Sim City 4 beschweren sich, dass Electronic Arts über Origin eine alte Version des Spiels verkauft, die keine aktuellen Patches enthält und sich auch nicht aktualisieren lässt. Die Updates sind aber zum Spielen mit Modifikationen erforderlich. Alle anderen Anbieter liefern eine aktuelle Version von Sim City 4 aus.

Tweet des Tages

Electronic Arts kündigt eine Twitch-Übertragung mit Spielszenen und den Entwicklern von Die Sims 4 für heute abend um 21 Uhr an.

Dem Autor Jakob Straub auf Twitter und Google+ folgen.

Passwort-Manager: Sicherheitslücke in der Browser-Version vieler Anwendungen

Sicherheitsexperten der Berkeley-Universität in Kalifornien haben eine schwerwiegende Sicherheitslücke in der Browser-Version vieler Passwort-Manager offengelegt. Die beschriebene Schwachstelle lässt sich ausnutzen, um an die gespeicherten Zugangsdaten zu gelangen. Zu den betroffenen Anwendungen zählen LastPass, PasswordBox und my1login. Fast alle Hersteller haben inzwischen Sicherheitsupdates veröffentlicht.

Mehr Sicherheit durch Passwort-Manager

Passwort-Manager bieten erhöhte Sicherheit, da Anwender für unterschiedliche Dienste und Internetseiten jeweils ein eigenes, komplexes Passwort vergeben können, das sie sich selbst nicht merken müssen. Allerdings birgt die hilfreiche Software auch ein Risiko: Wer den Passwort-Manager knackt, hat Zugriff auf alle Konten.

Schwachstelle Bookmarklet-Funktion

Eine Angriffsfläche stellt die sogenannte Bookmarklet-Funktion dar, die im Browser automatisch Felder mit Nutzernamen und Passwort ausfüllt. Genau hier haben die Sicherheitsexperten angesetzt und die Anwendung LastPass überlistet. Mit einer präparierten Internetseite ist es ihnen gelungen, abgespeicherte Passwörter auszulesen. Dabei blieb der Datenklau für den Anwender unsichtbar.

Betroffene Passwort-Manager

Die Browser-Schwachstelle betrifft noch weitere Anwendungen: Mit der gleichen Methode ließen sich folgende Passwort-Manager aus tricksen:

Bis auf NeedMyPassword haben aber alle Hersteller ihre Software aktualisiert und die Bookmarklet-Funktion abgesichert.

So können Anwender sich schützen

Wer eine der betroffenen Anwendungen verwendet, sollte dringend auf die jeweils neuste Version aktualisieren oder gegebenenfalls auf die Bookmarklet-Funktion zum automatischen Ausfüllen von Anmeldefeldern im Browser verzichten.

Passwort-Manager ohne diese Funktion sind nicht wie beschrieben angreifbar. Der Hersteller AgileBits von 1Password hat die Bookmarklets-Funktion bereits 2011 als unsicher eingestuft.

Trotz der aufgedeckten Sicherheitslücke sollten Anwender nicht auf ihre bereits eingesetzten Passwort-Managern verzichten. Es lohnt sich aber, die Reaktionen der Hersteller zu beobachten: Wie bereits erwähnt haben vier von fünf ihre Anwendungen aktualisiert. LastPass empfiehlt Nutzern der Bookmarklet-Funktion, ihre Master-Passwörter zu ändern, falls die Software bereits vor September 2013 im Einsatz war.

Am Beispiel des Heartbleed-Fehlers geben wir eine Einschätzung ab, warum ein Passwort-Manager die richtige Lösung ist. Unser Vergleich stellt außerdem drei beliebte Anwendungen gegenüber.

Dem Autor Jakob Straub auf Twitter und Google+ folgen.

Downloads

Passende Artikel

Quelle: devd.me [PDF] | LastPass

Heartbleed: Warum ein Passwort-Manager die richtige Lösung ist

Die Heartbleed-Sicherheitslücke hat einen großen Teil des als sicher geltenden, verschlüsselten Internets zwei Jahre offen für Angriffe gelassen. Über die Lücke war es theoretisch möglich Benutzernamen und Passwörter zu ergaunern. Selbst populäre Webseiten wie Google oder Yahoo! waren gefährdet. Inzwischen haben sie das Leck gestopft.

Auch wenn man Hacker nicht davon abhalten kann, Webseiten zu knacken, so kann man doch einiges für die eigene Sicherheit unternehmen. Der erste Schritt sind unterschiedliche Passwörter für jeden Dienst, den man nutzt. Das Problem: Wie erinnert man sich an all die verschiedenen Kombinationen aus Zahlen, Zeichen, Klein- und Großbuchstaben? Die Antwort: mit einem Passwort-Manager.

Wie funktioniert ein Passwort-Manager?

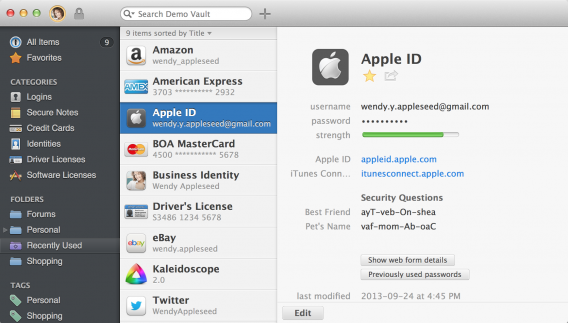
1password for Mac

Passwort-Manager generieren, speichern und verschlüsseln Passwörter. Man muss sich nur an ein Master-Passwort erinnern, mit dem man Zugang zur Passwörter-Datenbank erhält.

Es ist sinnvoll, für jedes Account ein eigenes Passwörter mit Buchstaben, Zahlen und Zeichen zu erstellen. Damit verhindert man, dass ein Hacker alle Accounts auf einmal knackt, wenn er das eine, für alle Accounts gültige Passwort klaut.

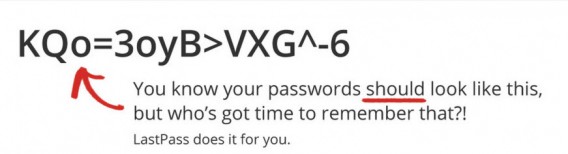
LastPass secure password example

Brute-Force-Attacken knacken in Windeseile schwache Passwörter, die nur aus Buchstaben und Zahlen bestehen. Je kürzer ein Passwort ist, umso leichter hat es ein Hacker mit einer Brute-Force-Attacke.

Anwendungen wie zum Beispiel 1Password oder LastPass bieten nicht nur einen Passwort-Manager. Sie speichern auch sensible Dokumente, Kreditkarteninformationen oder Software-Lizenzen.

Was passiert, wenn das Master-Passwort gestohlen wird?

Experten halten das für sehr unwahrscheinlich. Passwort-Manager erschweren zudem das Knacken des Master-Passworts. Softonic sprach mit 1Password-Mitarbeiter Jeffrey Goldberg, dessen Jobtitel nicht Manager sondern Verteidiger gegen die schwarzen Künste lautet. “1Password verschlüsselt die Passwort-Datenbank mit Schlüsseln, die aus diesem Master-Passwort generiert werden. Niemand hat zu dieser Verschlüsselung oder zum Master-Passwort Zugang. Wenn jemand die Datenbank klaut, kann er sie ohne das Master-Passwort nicht entschlüsseln.”

LastPass for Chrome

Genauso arbeitet auch LastPass. Obwohl LastPass die Passwort-Datenbank mit den eigenen Servern synchronisiert, speichert oder versendet der Anbieter keine Verschlüsselungsdaten. Alle Verschlüsselungsdaten generiert LastPass aus dem Master-Passwort. Diese Daten werden lokal auf dem Computer des Nutzers gespeichert.

“Wir nutzen SSL nur in einer zweiten Sicherheitsstufe. Das Herzstück unserer Sicherheit besteht darin, die Verschlüsselungsdaten lokal zu speichern”, erklärt LastPass-CEO Joe Siegrist.

Muss man all seine Passwörter ändern?

Bevor man dran geht alle Passwörter zu ändern, sollte man kontrollieren, welche benutzten Webseiten von Heartbleed betroffen sind. Dabei versichert man sich, dass die Betreiber der Seiten die Sicherheitslücke mit einem Patch geschlossen haben. Mashable veröffentlichte eine umfangreiche Liste mit den populärsten Webseiten und ihren Reaktionen auf Heartbleed. Bevor man das Passwort ändert, geht man sicher, dass die Sicherheitslücke durch den Anbieter geschlossen wurde. Andernfalls riskiert man, dass die Passwortänderung von Hackern mitverfolgt wird. Trotz einiger Mitteilungen, dass die Heartbleed-Sicherheitslücke in den Medien übertrieben dargestellt wird, sollte man lieber auf Nummer Sicher gehen.

Der Netzwerkspezialist Cloudflare präsentiert in seinem Blog eine Aufgabe, bei der man einen privaten Schlüssel mit Hilfe von Heartbleed klauen kann. Es dauerte nur einige Stunden, bis die ersten Nutzer erfolgreich die Aufgabe erfüllten und private Verschlüsselungsdaten entwendeten. Die Bedrohung ist real.

“[Heartbleed] ist keine Übertreibung”, sagt Siegrist. “Cloudflare hat bewiesen, wie man den Bug nutzt. Es ist durchaus möglich, hierüber Nutzernamen und Passwörter zu klauen.”

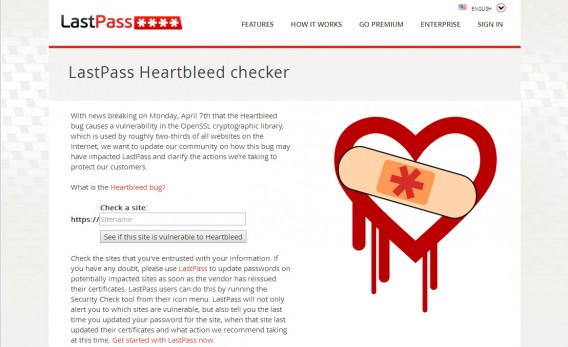
LastPass Heartbleed checker

Mit einem Passwort-Manager ändert man seine Passwörter in wenigen Schritten. Softonic-Redakteur Tim Vüllers änderte nach dem Heartbleed-Desaster die 14 wichtigsten Passwörter in 19 Minuten. Der Manager speichert die neuen Passwörter und erinnert sich auf diese Weise an sie. LastPass besitzt sogar eine Alarmfunktion, die Nutzer vor Webseiten warnt, die für Heartbleed anfällig sind. Der Anbieter betreibt eine öffentliche Webseite, auf der man URLs eintippt. Die Seite prüft die Adresse, ob sie von der Sicherheitslücke betroffen ist. Mashable hat zusätzlich eine Liste zusammengestellt, die die Reaktionen verschiedenen Anbieter auf die Bedrohung aufführt.

Noch gibt es keine Automatisierungs-Tools. 1Password und LastPass arbeiten aber daran.

“Noch muss man das Formular für die Passwortänderung selbst suchen. 1Password assistiert dem Nutzer dabei, ein neues, starkes Passwort zu generieren. Wir arbeiten ständig daran, diesen Prozess zu verbessern”, sagt Goldberg.

Ein wenig Arbeit verhindert aber vielleicht den Supergau in der Zukunft.

Was kann man für den eigenen Schutz noch tun?

Der Passwort-Manager ist der erste Schritt für mehr Schutz im Internet. Darüber hinaus sollte man bei Sicherheits-News genau hinsehen und sich darüber im Klaren sein, welche Webseiten man besucht.

Phishing-Attacken sind sehr populär. Dabei gaukeln Webseiten vor, sie wären eine andere Seite, die der Nutzer kennt. Sobald er jedoch seine Daten auf eine Phishing-Seite einträgt, werden sie einem Hacker zugeleitet. Daher sollte man nie auf ungewöhnliche Links klicken, die man per E-Mail bekommt.

Passwort-Manager unterstützen den Nutzer dadurch, indem sie ihn direkt auf die korrekte Webseite führen. Manchmal ist es nur ein Zeichen in der Adresse, die den Nutzer anstatt auf die korrekte auf eine Phishing-Seite führt, ohne dass er den Trick bemerkt.

Chrome browser lock

“Nutzer sollten in ihren Browser SSL/TLS-Warnungen ernster nehmen”, fordert Goldberg. Das Schloss-Symbol in der Adresszeile weist darauf hin, welche Webseiten eine Verschlüsselung nutzen. Die meisten Browser warnen den Nutzer vor verdächtigen Seiten. Dennoch schadet Aufmerksamkeit beim Surfen nicht.

Zwei-Wege-Authorisierung für mehr Sicherheit

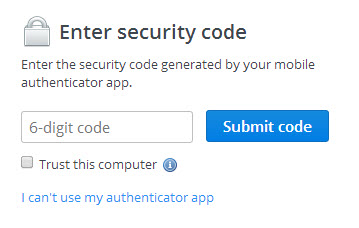
Einige Webseiten bieten bereits eine Zwei-Wege-Authorisierung an. Eine Zwei-Wege-Authorisierung besteht aus dem Passwort und einem zufällig generierten Code. Sobald man das Passwort eingegeben hat, muss man den Code eintippen, den man per SMS oder über ein Authentifizierungs-Tool wie zum Beispiel den Google Authenticator erhält. Diese Codes besitzen nur für einen kurzen Zeitraum Gültigkeit und verfallen danach.

Dropbox two factor authentication

Facebook, Google, Twitter, Evernote und viele andere Anbieter verwenden bereits eine Zweifach-Authentifizierung. Sie bedeutet zwar ein bisschen mehr Arbeit beim Einloggen, aber sie erhöht die Sicherheit gegen Passwortdiebstahl.

Zuletzt sollte man darauf achten, dass alle Computer, Smartphones und Tablets immer auf dem aktuellen Stand sind. Sicherheitslücken werden meistens über Patches oder Updates geschlossen.

Anwendungen wie Avast! alarmieren den Nutzer, wenn eine Software veraltet ist. Auch Softonic für Windows unterstützt den Nutzer dabei, seine Software aktuell zu halten.

Weitere Informationen über Heartbleed und wie man sich gegen Sicherheitslücken schützt, gibt es unter den folgenden Links:

Lastpass:

1Password:

Mehr zum Thema Heartbleed