Gal Gadot va a protagonizar una película sobre criptomonedas hecha por IA, y está orgullosa de ello

“Si no te subes al carro te quedas atrás porque esto ya es el presente” es algo que nos llevan diciendo años sobre la IA, dando la misma matraca que en su día se dio con los NFT. Solo que en este caso estamos viendo los resultados en el mundo real: carteles feísimos, anuncios horrorosos, efectos especiales cutres (ojo a La Odisea que ha lanzado The Asylum) y libros realizados con la ley del mínimo esfuerzo. ¿La parte buena? Estamos a dos días de que se revalorice la mano humana. O eso esperamos todos menos Gal Gadot.

Gal Gadot, en el eje del mal

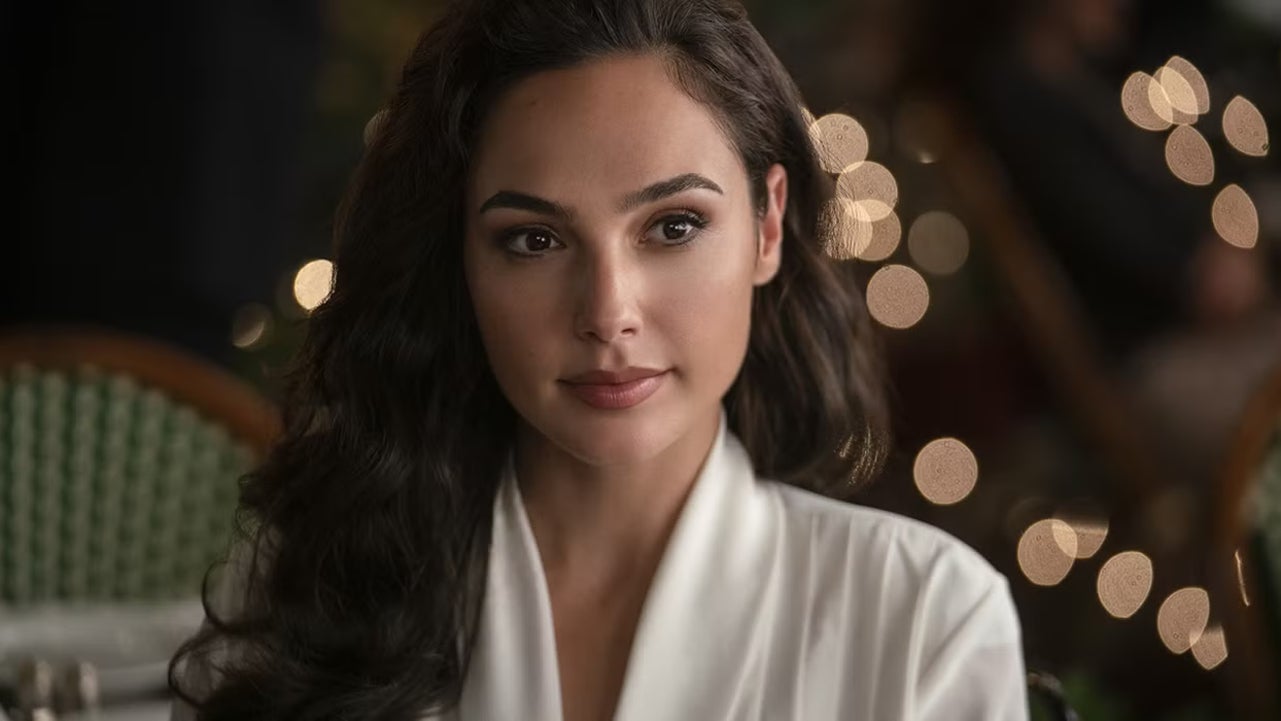
Independientemente de cómo te caiga Gal Gadot, lo cierto es que lo de su última película es como para hacer levantar no una, sino varias cejas al unísono. La actriz protagonizará Bitcoin, lo nuevo de Doug Liman (El Caso Bourne, Al filo del mañana) que será una sátira en la que le acompañarán intérpretes de la talla de Casey Affleck, Isla Fisher o Pete Davidson. Hasta ahí todo bien: el problema es que la película tendrá IA por un tubo.

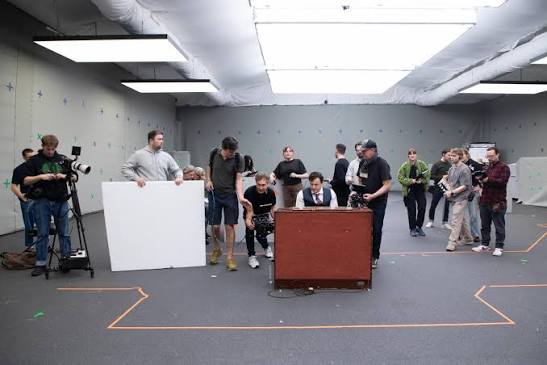
La mitad de Hollywood se ha rendido a toda velocidad a la inteligencia artificial, y todavía están tratando de averiguar cuál es la mezcla exacta para que al público le de igual. En este caso, la IA creará los sets de rodaje y la iluminación, porque se rodó en un espacio totalmente vacío. Eso sí, ha costado 70 millones de dólares. Según su productor, habrían sido 130 millones más si hubieran utilizado diseño de producción e iluminación. Si has leído esto asintiendo, vuelve a leerlo: ninguna película se gasta 130 millones en su diseño e iluminación. Ninguna. Es vender humo al mejor postor.
En este caso, la mejor postora es Gadot, que ha afirmado que es el contrato más largo que jamás ha firmado, y que necesitó medio año de sus abogados mirando cada punto debido a la IA. “Yo no quería que la IA tuviera nada que ver con mi actuación. Teníamos que proteger eso. En cuanto a la actuación, es totalmente mía”. Podemos tirar por tierra el trabajo de iluminadores, artistas y diseñadores de producción siempre que no me toquen lo mío. Ay.

“Tengo miedo de la IA, ¿pero voy a mirar a otro lado? No. Tengo miedo pero estoy jugando con ella, aprendiendo y tratando de educarme. El tren ha salido de la estación. Vas a trabajar con ella o estar completamente fuera de juego. Estoy intentando hacerlo lo mejor que pueda y proteger lo que pueda“. Que sí, que es el presente, que te tienes que adaptar, todas esas cosas. Llevamos cuatro años escuchándolo cada día… Y al final, será el público quien decida. Con suerte, sin quitarle trabajo a nadie.
8 millones y medio de dólares: uno de los robos más grandes por culpa de una extensión de Chrome

El hackeo de la extensión de Chrome de Trust Wallet, ocurrido en noviembre de 2025, ha dejado al descubierto graves vulnerabilidades en la seguridad de la empresa, resultando en un robo de aproximadamente 8.5 millones de dólares en activos. En un análisis posterior al incidente, Trust Wallet reveló que los secretos de su repositorio de GitHub fueron expuestos, lo que permitió al atacante acceder al código fuente de la extensión y a la clave API de Chrome Web Store (CWS).

Un robo millonario

Con el acceso completo a la API de CWS gracias a la clave filtrada, el atacante logró subir versiones maliciosas de la extensión sin pasar por el proceso de revisión habitual de Trust Wallet. Se registró un dominio malicioso, “metrics-trustwallet[.]com”, donde se distribuyó una versión trojanizada de la extensión, diseñada para robar frases mnemotécnicas de los usuarios y proporcionar acceso no autorizado a sus billeteras.

Este ataque se produce en un contexto más amplio de un incidente de cadena de suministro de software conocido como Sha1-Hulud. Este ataque ha afectado a múltiples empresas, permitiendo a los atacantes introducir código malicioso a través de herramientas de desarrollo utilizadas comúnmente. La nueva versión de este malware, Shai-Hulud 3.0, ha llegado con mejoras en la ofuscación y la fiabilidad, lo que podría dificultar su detección.

Ante este evento, Trust Wallet ha iniciado un proceso de reclamaciones de reembolso para las víctimas, manejando cada caso de manera individual para protegerse contra el fraude. La empresa también ha implementado capacidades adicionales de monitoreo y controles relacionados con sus procesos de lanzamiento, con el fin de evitar futuros incidentes de esta naturaleza.

En un mensaje posterior al ataque, Trust Wallet advirtió a cerca de un millón de usuarios de su extensión que actualizaran a la versión 2.69, luego de que se facilitara una actualización maliciosa. La recuperación de activos robados y la restauración de la confianza del usuario serán esenciales en los próximos meses para la plataforma.

Corea del Norte ha robado más de 2000 millones de dólares en criptomonedas

En 2025, los actores de amenazas vinculados a Corea del Norte han sido responsables de una alarmante ola de robos de criptomonedas que totalizan al menos 2.02 mil millones de dólares, de un total global de más de 3.4 mil millones de dólares sustraídos este año. Este incremento del 51% respecto al año anterior, en el que se robaron 1.3 mil millones, según el informe de Chainalysis sobre crimen relacionado con criptomonedas, marca el nivel más elevado registrado de robos relacionados con Corea del Norte.

Criptocorea

El ataque más significativo se produjo en febrero, cuando el intercambio de criptomonedas Bybit sufrió una brecha que resultó en la pérdida de $1.5 mil millones. Este compromiso ha sido atribuido a un grupo de amenazas conocido como TraderTraitor, y se relaciona con una máquina infectada por el malware Lumma Stealer. Este tipo de operaciones es parte de una serie de ataques perpetrados por el aclamado grupo de hacking respaldado por el estado norcoreano, el Lazarus Group, que también ha llevado a cabo robos significativos de otros intercambios, como Upbit en Corea del Sur, del que se sustrajeron $36 millones el mes pasado.

Los métodos de infiltración utilizados por estos actores incluyen la adopción de falsas identidades para acceder a empresas y servicios de criptomonedas a nivel global, empleando un esquema conocido como Wagemole. Este enfoque implica que los actores norcoreanos actúan como trabajadores de TI, empleándose en organizaciones legítimas para facilitar sus ciberataques. La investigación indica que los fondos robados son blanqueados a través de servicios en chino y mercados especializados, demostrando una estrecha colaboración con actores ilícitos en la región Asia-Pacífico.

Recientemente, Minh Phuong Ngoc Vong, un hombre de 40 años de Maryland, fue condenado a 15 meses de prisión por su participación en este esquema, que permitió a nacionales norcoreanos usar su identidad para obtener empleos en agencias gubernamentales de EE.UU. Vong logró obtener más de 970,000 dólares en salarios, mientras que los conspiradores trabajaban de manera remota, facilitando la operación del Lazarus Group.

Los hackers de Corea del Norte que estuvieron a pnto de robar miles de criptomonedas gracias a un troyano

Recientes investigaciones han puesto al descubierto una sofisticada campaña de ciberataques atribuida a actores de amenaza vinculados a Corea del Norte, denominada Contagious Interview. Esta campaña se centra en desarrolladores de software que trabajan en sistemas operativos Windows, Linux y macOS, y está dirigida especialmente a aquellos involucrados en proyectos de criptomonedas y Web3. La firma de ciberseguridad ESET ha identificado a este grupo, conocido como DeceptiveDevelopment, que utiliza una serie de herramientas y tácticas para infiltrar empresas y robar información sensible.

Una amenaza intangible

Entre las herramientas utilizadas se encuentra un troyano llamado AkdoorTea, que se distribuye mediante scripts de lote de Windows y se asemeja a otro implante conocido como NukeSped. La campaña ha sido diseñada para atraer a las víctimas mediante ofertas de empleo atractivas en plataformas como LinkedIn y Upwork. Las víctimas son instruidas para completar ejercicios de programación que, sin su conocimiento, instalan malware en sus sistemas.

Los delincuentes han adoptado un enfoque ingenioso al suplantar reclutadores, presentando trabajos bien remunerados y, una vez que el objetivo expresa su interés, les llevan a interactuar con sitios falsos que simulan una evaluación en video, pero que en realidad sirven para facilitar la instalación de malware. En este proceso, se han identificado diversas variantes de malware, como BeaverTail e InvisibleFerret, diseñadas para robar información y manejar criptomonedas.

Además, hay indicios de que la campaña Contagious Interview está relacionada con otras iniciativas fraudulentas de trabajadores informáticos de Corea del Norte, las cuales han estado en marcha desde 2017. Los informes sugieren que estos actores a menudo combinan el robo de identidad con herramientas digitales, lo que los clasifica como una amenaza híbrida que fusiona operaciones criminales tradicionales y cibercrimen.

Se recomienda a los desarrolladores de software estar alerta ante ofertas de empleo sospechosas y verificar la legitimidad de cualquier comunicación recibida sobre posibles oportunidades laborales.