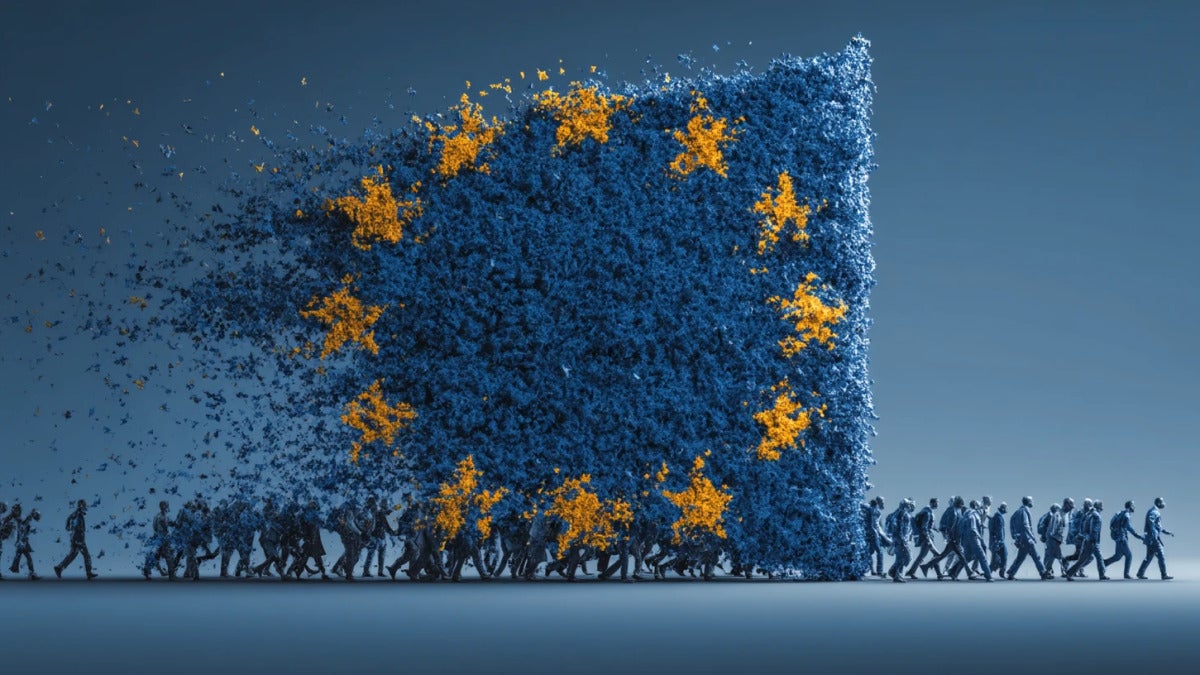
Hay un punto débil en la ciberseguridad europea, y ENISA le ha puesto cifra este jueves: el 45% de los proveedores de servicios gestionados de TI encuestados en la UE tardó más de tres meses en aplicar parches críticos en sistemas críticos, según su evaluación de 2026. El dato pesa por una razón muy concreta. Como recuerda la agencia, los atacantes ya no necesitan semanas para aprovechar una vulnerabilidad recién publicada; en muchos casos les bastan días, horas o incluso minutos.
Y el riesgo no se queda dentro de una sola empresa. Si ese retraso se da en un proveedor que gestiona infraestructuras para terceros, el golpe se amplifica entre todos sus clientes. Un fallo sin corregir puede terminar convertido en un problema de cadena de suministro.
ENISA también vio otra carencia: el 43% de los proveedores analizados no había hecho ninguna evaluación de ciberseguridad en un año entero. Traducido a la práctica, una parte nada menor del ecosistema tecnológico europeo sigue funcionando sin revisar a fondo sus propios riesgos, justo cuando la dependencia de terceros no para de crecer.
Sobre el papel, la foto nacional sale mejor. La revisión del Índice de Ciberseguridad de la UE de ENISA situó la media en 71,53 sobre 100 en 2026: de los 27 Estados miembros, 22 se movieron entre 60 y 80 puntos, dos pasaron de 80 y tres se quedaron entre 40 y 60. Ninguno bajó de 40. Ahí está el matiz. ENISA insiste en que esas puntuaciones reflejan madurez a escala nacional, no la velocidad real con la que las organizaciones que administran sistemas corrigen vulnerabilidades. En otras palabras, la gobernanza avanza, pero eso no siempre acaba en una respuesta rápida.
Ese desfase entre la política y la ejecución también se ve en la cadena de suministro. Los Estados miembros alcanzaron 89,91 puntos en prácticas de gestión de proveedores, siempre según ENISA, con 25 países ya en nivel avanzado.
Pero el atasco sigue ahí. El 37% de las organizaciones dijo que la gestión del riesgo en la cadena de suministro era el requisito más difícil de implantar bajo la directiva NIS2, y más de un tercio de las organizaciones fuera del sector bancario admitió, de acuerdo con ENISA, que en su mayoría no estaba preparada.
El precio de ir por detrás del atacante sigue estando bastante claro en la evaluación de ENISA: alrededor del 60% de las filtraciones de datos está vinculado a vulnerabilidades conocidas para las que ya existía parche; el software sin actualizar aparece en cerca de un tercio de los ataques de ransomware; y el plazo medio entre la divulgación y la explotación activa ronda ya los cinco días. A eso se añade otro dato nada menor: el coste medio de una brecha de datos en 2024 alcanzó los 4,88 millones de euros, según la información recopilada por la agencia.
ENISA mantuvo el nivel de amenaza cibernética de la UE en “sustancial” para el periodo de dos años que concluye en julio de 2026, sin cambios frente a la evaluación anterior. El cuello de botella, sin embargo, ya no está solo en encontrar fallos. Está en saber cuáles van primero, coordinarlos y desplegar las correcciones a tiempo.
Por eso cada vez gana más peso la automatización de una parte del proceso de actualización. Tampoco es una salida limpia por sí sola: puede provocar fallos en sistemas, caídas de servicio y obliga a reforzar las pruebas previas. En organizaciones pequeñas, o en entornos donde la disponibilidad es crítica, ese equilibrio sigue siendo especialmente delicado.

Author: Manuel Bosque
{
"social": {
"email": "",
"facebook": "",
"twitter": "",
"linkedin": ""
},
"ja-JP": "",
"de-DE": "Manuel Bosque schreibt bei Softonic über Software: Desktop-Programme, Produktivitätswerkzeuge und kleine Tools, die ein Problem wirklich lösen. Sein Maßstab ist praktisch — was ein Programm tatsächlich leistet, was es dafür verlangt und für wen es sich lohnt —, deshalb misstraut er Funktionslisten und testet lieber selbst. Er gehört zum Team, das festlegt, wie Software auf der Seite behandelt wird, und arbeitet täglich mit KI-Werkzeugen in der redaktionellen Produktion.",
"en-US": "Manuel Bosque covers software at Softonic: desktop programs, productivity tools and the small utilities that solve one problem well. His approach is practical — what a program actually does, what it asks in return and who it is for — which is why he distrusts feature lists and prefers to test. He is part of the team that decides how software gets covered on the site, and works daily with AI tools applied to editorial production.",
"es-ES": "Manuel Bosque se ocupa de la cobertura de software en Softonic: programas de escritorio, herramientas de productividad y utilidades pequeñas que resuelven bien un solo problema. Su criterio es práctico —qué hace realmente un programa, qué pide a cambio y a quién le sirve—, y por eso desconfía de las listas de funciones y prefiere probar. Forma parte del equipo que decide cómo se cuenta el software en la web y trabaja a diario con herramientas de IA aplicadas a la producción editorial.",
"fr-FR": "Manuel Bosque couvre les logiciels chez Softonic : programmes de bureau, outils de productivité et petits utilitaires qui résolvent bien un seul problème. Son approche est pratique — ce qu'un logiciel fait vraiment, ce qu'il demande en échange et à qui il s'adresse —, d'où sa méfiance envers les listes de fonctionnalités et sa préférence pour l'essai. Il fait partie de l'équipe qui définit la manière de traiter le logiciel sur le site et travaille au quotidien avec des outils d'IA appliqués à la production éditoriale.",
"it-IT": "Manuel Bosque si occupa di software su Softonic: programmi per il desktop, strumenti di produttività e piccole utility che risolvono bene un solo problema. Il suo criterio è pratico — cosa fa davvero un programma, cosa chiede in cambio e a chi serve — e per questo diffida degli elenchi di funzioni e preferisce provare. Fa parte del team che decide come si racconta il software sul sito e lavora ogni giorno con strumenti di IA applicati alla produzione editoriale.",
"nl-NL": "Manuel Bosque schrijft bij Softonic over software: desktopprogramma's, productiviteitstools en kleine hulpprogramma's die één probleem echt oplossen. Zijn maatstaf is praktisch — wat een programma werkelijk doet, wat het daarvoor vraagt en voor wie het nuttig is — en daarom wantrouwt hij functielijstjes en test hij liever zelf. Hij maakt deel uit van het team dat bepaalt hoe software op de site wordt behandeld en werkt dagelijks met AI-tools in de redactionele productie.",
"pl-PL": "Manuel Bosque zajmuje się oprogramowaniem w Softonicu: programami na komputer, narzędziami do pracy i niewielkimi aplikacjami, które dobrze rozwiązują jeden problem. Jego kryterium jest praktyczne — co program naprawdę robi, czego wymaga w zamian i komu się przyda — dlatego nie ufa listom funkcji i woli sprawdzić sam. Należy do zespołu, który decyduje, jak pisać o oprogramowaniu w serwisie, i codziennie korzysta z narzędzi AI w produkcji redakcyjnej.",
"pt-BR": "Manuel Bosque cobre software na Softonic: programas para desktop, ferramentas de produtividade e pequenos utilitários que resolvem bem um problema só. Seu critério é prático — o que um programa realmente faz, o que pede em troca e para quem serve — e por isso desconfia de listas de recursos e prefere testar. Faz parte da equipe que define como o software é abordado no site e trabalha diariamente com ferramentas de IA aplicadas à produção editorial."
}
View all posts by Manuel Bosque