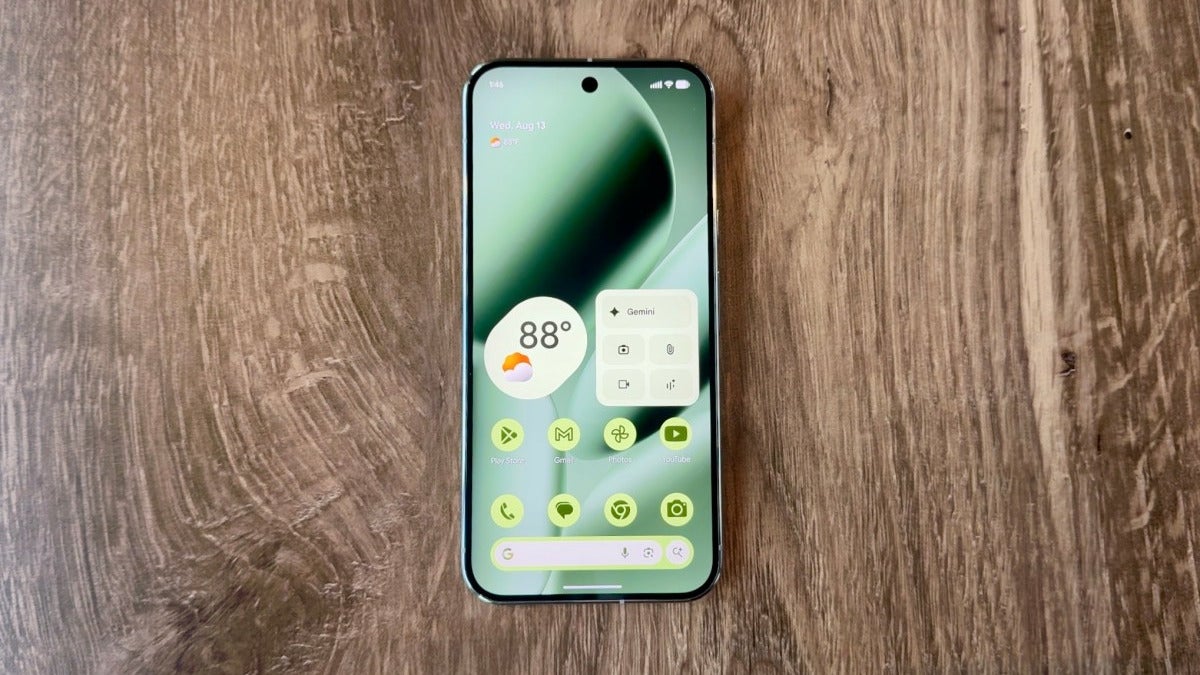
Google ha confirmado hoy que la vulnerabilidad de día cero CVE-2026-58704, un fallo en el módem presente en algunos teléfonos Google Pixel, se utilizó en ataques “limitados y dirigidos”. La corrección ya viene incluida en la actualización de seguridad de septiembre de 2026.
Lo más delicado del caso es dónde estaba el fallo: en el módem del dispositivo, la parte que gestiona la conectividad de red. Eso implicaba que podía explotarse sin que el usuario tuviera que hacer nada.
Ni pulsar un enlace. Ni abrir un archivo.
Según la información publicada por Google, la vulnerabilidad permitía romper el aislamiento del módem y escalar privilegios, algo que en teoría podía abrir la puerta a un acceso mucho más amplio a datos y funciones del teléfono.
Es un tipo de problema especialmente serio porque el módem trabaja en una capa muy sensible del dispositivo y, en determinados escenarios, puede quedar al margen de varias de las protecciones habituales del sistema operativo.
Los fallos a nivel de módem inquietan mucho a la comunidad de seguridad por otro motivo: pueden resultar útiles en ataques remotos o de proximidad y, para actores sofisticados, suponen un punto de entrada muy valioso.
Y si además se trata de un fallo de cero clics, al usuario le queda muy poco margen de maniobra. Casi todo se reduce a una sola cosa: tener el terminal al día.
Google incluyó la corrección de CVE-2026-58704 en su boletín de seguridad de septiembre de 2026 para Pixel. Esa misma actualización solucionaba en total 110 vulnerabilidades, según el propio boletín de seguridad de Google.
Como suele pasar en incidentes de este tipo, la compañía no ha explicado qué actor explotó el fallo, qué modelos concretos de Google Pixel estaban afectados ni quiénes fueron las víctimas. Así que todavía quedan muchas preguntas abiertas sobre el alcance real de la campaña.
Este nuevo episodio se suma, además, a una serie de vulnerabilidades recientes en los móviles de Google.
En junio de 2024, Google ya había parcheado CVE-2024-32896, también señalada como explotada activamente. Y en abril de 2024 corrigió CVE-2024-29745 y CVE-2024-29748, dos fallos relacionados con herramientas de empresas forenses para extraer datos de dispositivos.
Ese historial puede inquietar a muchos usuarios, claro, pero también apunta a otra realidad del mercado Android: los Google Pixel siguen estando entre los teléfonos mejor situados en seguridad y soporte. Google controla el software, buena parte de la integración del hardware, despliega los parches con rapidez y ofrece al menos cinco años de actualizaciones de seguridad, según su política de soporte.
La recomendación, a estas alturas, es bastante directa: instalar cuanto antes la actualización de septiembre de 2026, si todavía no está instalada.
Aunque Google describa la explotación como limitada y dirigida, los fallos de día cero suelen tener mucho valor. Y cuando siguen sin parchearse, su alcance puede terminar creciendo.
Para los propietarios de un Google Pixel, este incidente vuelve a dejar clara una cosa: las actualizaciones de seguridad no son opcionales. Ante amenazas como esta, aplazar el parche unos días puede marcar la diferencia.
Por ahora, Google ya ha distribuido la corrección dentro del boletín de septiembre de 2026 para Pixel.