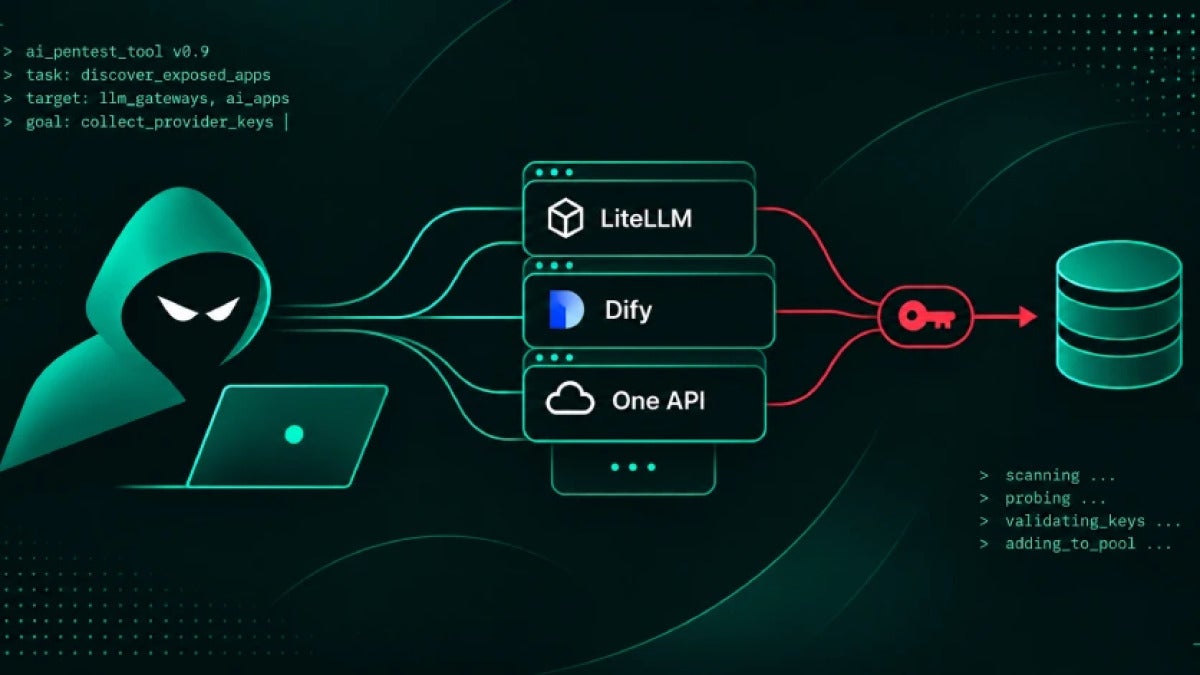
Amazon dice haber detectado, a través de la red de señuelos MadPot y durante el periodo comprendido entre el 3 de octubre y el 5 de noviembre de 2026, una campaña de robo de claves ejecutada por agentes automatizados contra aplicaciones muy usadas para gestionar modelos, pasarelas de acceso y herramientas de desarrollo. De acuerdo con la compañía, los atacantes peinaban internet en busca de servicios expuestos con fallos de seguridad bastante básicos, con la intención de extraer claves almacenadas y credenciales para servicios en la nube.
MadPot registró esa actividad entre el 3 de octubre y el 5 de noviembre de 2026. Lo más inquietante no sería solo el robo en sí, sino la forma de operar que aparece en los registros analizados por Amazon: las claves se comprobaban, se incorporaban a un repositorio compartido y luego se usaban para poner en marcha a los propios agentes que seguían buscando nuevas víctimas.
En los logs capturados por MadPot aparecen LiteLLM, One API, New API, Veloera, Sub2API, Dify, FastGPT, Langflow, RAGFlow, Open WebUI, LobeChat y Ollama. Amazon sostiene que el interés económico era directo. Una sola intrusión podía abrir la puerta a varias cuentas y servicios cuando la plataforma concentraba varias claves de proveedores en un mismo sitio.
La empresa también señala que la campaña no se apoyaba en técnicas especialmente sofisticadas.
En el playbook reconstruido a partir de esos registros figuran credenciales de administrador por defecto, instalaciones incompletas o dejadas expuestas, paneles de gestión o ajustes de proveedores accesibles sin autenticación, un bypass de autenticación en la familia One API mediante la cabecera “isCliRequest”, abuso de funciones de obtención de URL para provocar SSRF y fallos conocidos en Langflow y RAGFlow.
Amazon atribuye la operación con confianza moderada a ARTEX, un framework de código abierto pensado para pruebas de penetración automatizadas.
Según la descripción de Amazon, ARTEX recibe un objetivo y una instrucción del operador, reparte el trabajo con un agente planificador y delega en agentes de ejecución el uso de herramientas de seguridad, mientras consultan un modelo para decidir cuáles deben ser los siguientes pasos. La compañía también ve, con esa misma confianza moderada, indicios de varios grupos vinculados con China. Cita como señales prompts en chino simplificado y configuraciones de zona horaria de ese país, aunque remarca que muchos de los resultados recogidos en los registros no pudieron verificarse de forma independiente.
Cloudflare describió por su cuenta otro caso en el que ARTEX habría utilizado un token de API de CI/CD comprometido, sin restricciones por IP ni límites de solicitudes. Según Cloudflare, la actividad posterior incluyó unas 400 solicitudes de volcado de base de datos en una hora, aunque no se confirmó si llegó a extraerse información.
Amazon, por su parte, ha dejado documentada la campaña con MadPot, y el trasfondo económico sigue siendo el mismo. La propia empresa cita investigaciones previas en las que ya se registraron cargos no autorizados de más de 82.000 en 48 horas, alrededor de 600.000 en tres semanas y una estimación de 740.000 ligada a una brecha en un proveedor de servicios en la nube. De ahí que los expertos sigan insistiendo en lo mismo: los atacantes ganan velocidad y escala, sí, pero siguen entrando por donde casi siempre, contraseñas por defecto, secretos expuestos y software sin parchear.

Author: Manuel Bosque
{
"social": {
"email": "",
"facebook": "",
"twitter": "",
"linkedin": ""
},
"ja-JP": "",
"de-DE": "Manuel Bosque schreibt bei Softonic über Software: Desktop-Programme, Produktivitätswerkzeuge und kleine Tools, die ein Problem wirklich lösen. Sein Maßstab ist praktisch — was ein Programm tatsächlich leistet, was es dafür verlangt und für wen es sich lohnt —, deshalb misstraut er Funktionslisten und testet lieber selbst. Er gehört zum Team, das festlegt, wie Software auf der Seite behandelt wird, und arbeitet täglich mit KI-Werkzeugen in der redaktionellen Produktion.",
"en-US": "Manuel Bosque covers software at Softonic: desktop programs, productivity tools and the small utilities that solve one problem well. His approach is practical — what a program actually does, what it asks in return and who it is for — which is why he distrusts feature lists and prefers to test. He is part of the team that decides how software gets covered on the site, and works daily with AI tools applied to editorial production.",
"es-ES": "Manuel Bosque se ocupa de la cobertura de software en Softonic: programas de escritorio, herramientas de productividad y utilidades pequeñas que resuelven bien un solo problema. Su criterio es práctico —qué hace realmente un programa, qué pide a cambio y a quién le sirve—, y por eso desconfía de las listas de funciones y prefiere probar. Forma parte del equipo que decide cómo se cuenta el software en la web y trabaja a diario con herramientas de IA aplicadas a la producción editorial.",
"fr-FR": "Manuel Bosque couvre les logiciels chez Softonic : programmes de bureau, outils de productivité et petits utilitaires qui résolvent bien un seul problème. Son approche est pratique — ce qu'un logiciel fait vraiment, ce qu'il demande en échange et à qui il s'adresse —, d'où sa méfiance envers les listes de fonctionnalités et sa préférence pour l'essai. Il fait partie de l'équipe qui définit la manière de traiter le logiciel sur le site et travaille au quotidien avec des outils d'IA appliqués à la production éditoriale.",
"it-IT": "Manuel Bosque si occupa di software su Softonic: programmi per il desktop, strumenti di produttività e piccole utility che risolvono bene un solo problema. Il suo criterio è pratico — cosa fa davvero un programma, cosa chiede in cambio e a chi serve — e per questo diffida degli elenchi di funzioni e preferisce provare. Fa parte del team che decide come si racconta il software sul sito e lavora ogni giorno con strumenti di IA applicati alla produzione editoriale.",
"nl-NL": "Manuel Bosque schrijft bij Softonic over software: desktopprogramma's, productiviteitstools en kleine hulpprogramma's die één probleem echt oplossen. Zijn maatstaf is praktisch — wat een programma werkelijk doet, wat het daarvoor vraagt en voor wie het nuttig is — en daarom wantrouwt hij functielijstjes en test hij liever zelf. Hij maakt deel uit van het team dat bepaalt hoe software op de site wordt behandeld en werkt dagelijks met AI-tools in de redactionele productie.",
"pl-PL": "Manuel Bosque zajmuje się oprogramowaniem w Softonicu: programami na komputer, narzędziami do pracy i niewielkimi aplikacjami, które dobrze rozwiązują jeden problem. Jego kryterium jest praktyczne — co program naprawdę robi, czego wymaga w zamian i komu się przyda — dlatego nie ufa listom funkcji i woli sprawdzić sam. Należy do zespołu, który decyduje, jak pisać o oprogramowaniu w serwisie, i codziennie korzysta z narzędzi AI w produkcji redakcyjnej.",
"pt-BR": "Manuel Bosque cobre software na Softonic: programas para desktop, ferramentas de produtividade e pequenos utilitários que resolvem bem um problema só. Seu critério é prático — o que um programa realmente faz, o que pede em troca e para quem serve — e por isso desconfia de listas de recursos e prefere testar. Faz parte da equipe que define como o software é abordado no site e trabalha diariamente com ferramentas de IA aplicadas à produção editorial."
}
View all posts by Manuel Bosque