Esta empresa implantará chips a sus empleados: ¿útil o atentado contra la intimidad?

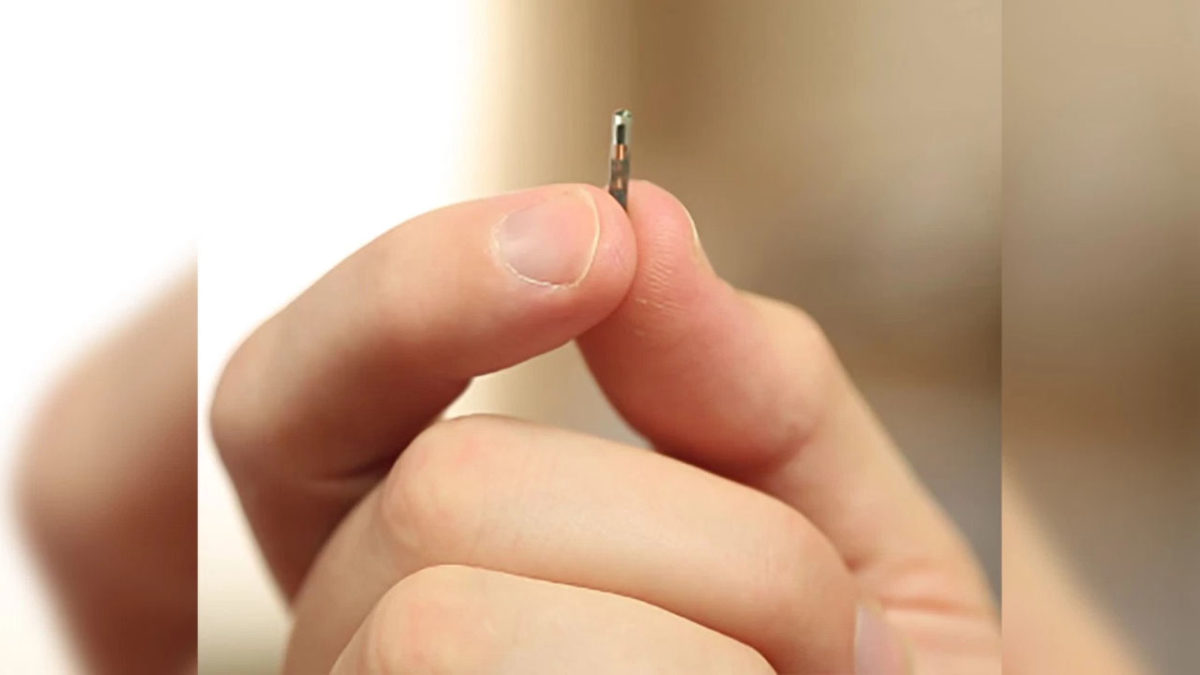
Una empresa de Wisconsin va a ser la primera compañía en los EEUU en implementar microchips subcutáneos a sus empleados. La idea es que con ellos se les faciliten las gestiones que realizan a diario en su puesto de trabajo.

Los microchips que llevarán los trabajadores de esa empresa, llamada Three Square Market, les permitirán, entre otros servicios, comprar comida en la sala de descanso, abrir piertas, usar la fotocopiadora, entrar en el PC, desbloquear teléfonos, compartir tarjetas de visitas y recopilar los datos de sus revisiones médicas.

Este chip, del tamaño de un grano de arroz, se implantará en el espacio que hay entre los dedos pulgar e índice de la mano y será un proceso indoloro. Además, será algo voluntario, aunque comentan que más de 50 empleados ya se han interesado en probarlo.

La idea inicial de  Three Square Market es buena, ya que evita tener que llevar tarjetas o llaves que es fácil perder u olvidar en casa. De hecho, según su CEO: “En un tiempo esta tecnología se estandarizará, permitiendo que se use como pasaporte, en el transporte público, para comprar, etc”.

Ahora bien, ¿crees que es ético que las empresas coloquen chips a sus empleados? ¿No puede permitir, a la larga, que los tengan controlados fuera del horario laboral? ¡Danos tu opinión en la encuesta!

Fuente: New York Post

Los móviles Android ahora cuentan con un botón del pánico. ¿En qué consiste?

Los móviles Android cuentan ahora con un nuevo sistema de seguridad llamado “botón del pánico”.

El “botón del pánico” está pensado especialmente para vigilar las apps que se han instalado fuera de Google Play. Si notas que se comportan de forma extraña (señal de que podrían incluir un virus), basta con usar el botón para volver a la página de inicio de Android y desinstalar al 100% esa aplicación.

La filosofía detrás del “botón del pánico” es parecida a la del CTRL+ALT+SUPR de Windows.

Ojo, este “botón del pánico” solo está disponible en la versión 7.1.1. de Android así que ahora ese encuentra al alcance de muy pocos. Es más: la función aún no ha sido confirmada por Google sino que ha sdo descubierta por programadores externos a la compañía.

Fuente: WWWhatsnew

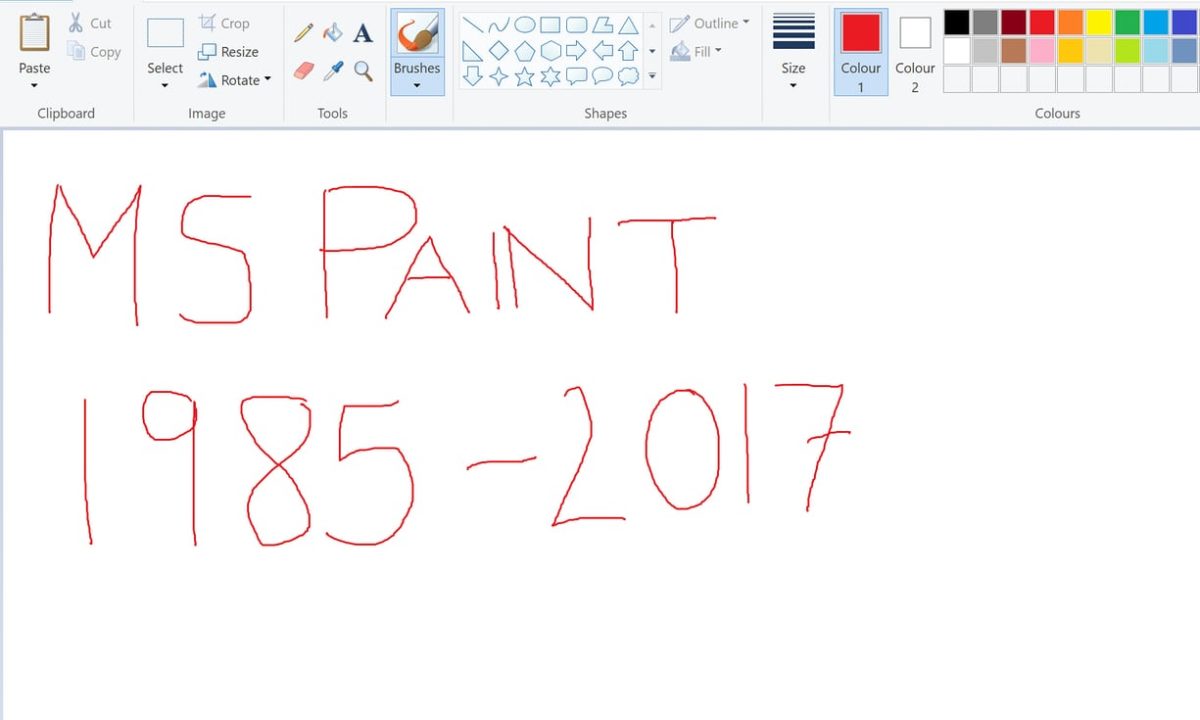
Microsoft mata a Paint después de 32 años ayudándonos a garabatear

Actualización del 25 de julio: Por aclamación popular, Microsoft ha decidido NO matar a Microsoft Paint. Te contamos todas las novedades inesperadas en este enlace.

Texto original del 24 de julio: La próxima gran actualización de Windows 10, la Creator’s Update de otoño, traerá consigo un sinfín de novedades… pero también el fin de un programa clásico: Microsoft Paint.

Microsoft ha anunciado que en este otoño dejará de dar apoyo a Outlook Express, la app Reader, la lista Reading y Microsoft Paint.

Paint debutó en 1985. Su versión más reciente fue Paint para Windows 7. Tuvo mejoras significativas pero quedó muy atrás con respecto a otras alternativas gratuitas.

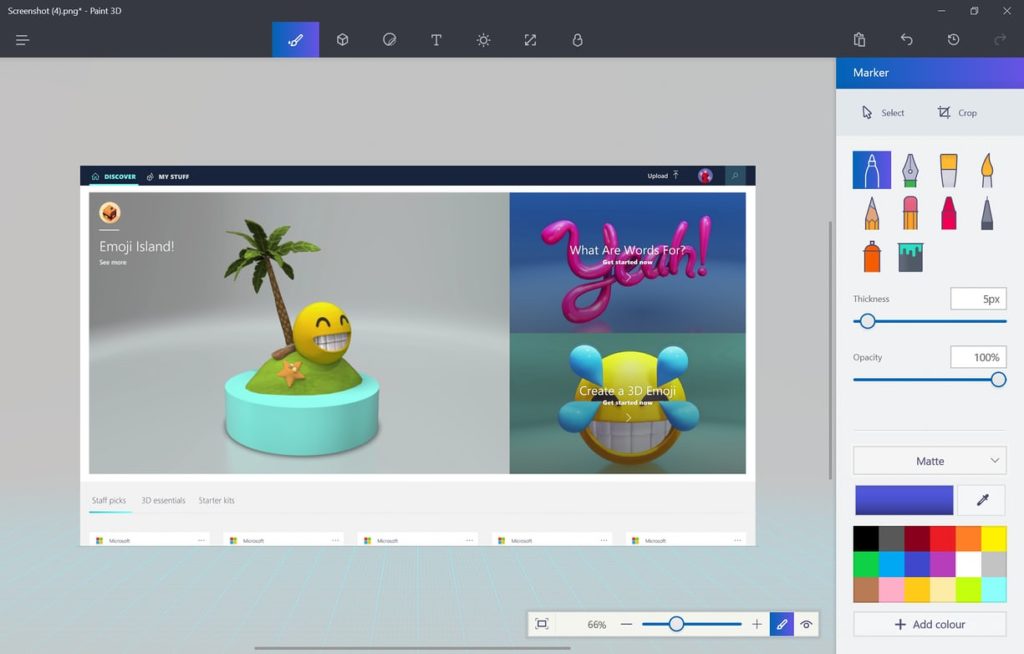
En abril, en la Creator’s Update de primavera, Microsoft introdujo Paint 3D, una herramienta que te permite realizar dibujos en 3D así como edición básica de imágenes en 2D. Sin embargo, Paint 3D NO es un sustituto del Paint clásico, ni mucho menos.

2159.png

¿Cómo te has tomado esta noticia? ¿Te da pena el final de Paint o ya te habías olvidado del programa?

5 juegos de móvil gratuitos para estas vacaciones

A todos nos gusta descansar en vacaciones: tumbarse en la playa o en la piscina, disfrutar de la tranquilidad del pueblo o pasear por el campo. Sin embargo, a veces tenemos que rellenar esas horas muertas después de comer (incluyendo las dos horas de la digestión…) en las que hace demasiado calor como para hacer nada. ¿Cómo? Con estos 5 juegos gratuitos a los que te viciarás estas vacaciones:

1. Dream League Soccer

Si para ti el verano es la época más aburrida del año y no puedes esperar a que llegue finales de agosto para que empiecen las competiciones de fútbol: este es tu juego. En Dream League Soccer te pondrás al mando de un equipo de fútbol, tanto de entrenador y manager, como de jugador.

Empezarás en tercera división y tendrás que jugar bien tus cartas para convertirte en campeón de la primera división y las copas correspondientes. Como manager, tendrás acceso al mercado de fichajes y podrás configurar tu equipo.

Dream League Soccer es un simulador muy bien diseñado, con una gran atmósfera y una excelente jugabilidad. Antes de cada partido, podrás elegir tu once, así como su distribución en el campo y el estilo de juego: ofensivo, defensivo, etc. Además, su mando virtual ofrece el punto justo de sensibilidad, permitiendo incluso realizar fintas y regates.

2. Subway Surfers

Subway Surfers es una aventura protagonizada por Jake, un joven grafitero al que le persigue un guardia en la estación de tren. Como no quieres entregarte, decides salir corriendo y recorrer medio mundo en tu tabla de skate.

Se trata de un juego tipo runner en el que tendrás que tener los reflejos a flor de piel para evitar obstáculos: dando saltos, evitando los vagones y recogiendo monedas a tu paso sin chocar contra nada. Todo esto, mientras Jake corre sin parar.

El gran atractivo de Subway Surfers es que cada cierto tiempo se actualiza con un mapa nuevo, de forma que podrás viajar por ciudades tan emblemáticas como Nueva York, Roma, Tokio o Londres.

3. Apensar

Las vacaciones están para descansar, pero ¿quién dice que no se pueden aprovechar también para ejercitar un poco la mente? Si eres de los que prefiere pasar las tardes viendo Saber y Ganar o con los especiales veraniegos de los pasatiempos, te proponemos una alternativa digital: Apensar.

Apensar es un juego para móvil en el que tendrás que adivinar la palabra común a cuatro fotos que aparecen en pantalla. En ocasiones, la palabra puede ser obvia, pero en otras, estará escondida entre las letras que deberás ordenar. Si te atascas un poco, podrás usar las monedas para pedir ayuda a un amigo, revelar una letra e incluso saltar el nivel. Un juego sencillo, pero muy adictivo.

4. Clash Royale

El juego de moda entre los amantes de los juegos de móvil. Clash Royale es un juego multijugador basado en el superéxito Clash of Clans de Supercell. En este juego, pasarás de defender ciudades fortificadas a defender terrenos con torretas mientras intentas destruir las de los enemigos. Para ello, contarás con los héroes ya conocidos del Clash of Clans: la aquera, el gigante, el bombardeador, etc.

La gran diferencia de Clash Royale es su sencillez, ya que no deberás crear tu ciudad y mantenerla, sino que simplemente tendrás que enfrentarte a otros usuarios en partidas multijugador online. Las batallas se basan en el preciado elixir, ya que es el sistema para distribuir héroes y ataques por todo el mapa se basa en este elemento. Si te quedas sin elixir, simplemente tendrás que esperar a que se recargue y podrás seguir jugando.

Eso sí, ya te lo avisamos: ¡es altamente adictivo!

5. Asphalt 8: Airborne

En esta selección, no podría faltar un juego de carreras. Asphalt 8: Airborne supone la vuelta de las grandes carreras de acción en las que controlarás un coche y no sólo tendrás que ganar, sino ir completando retos para desbloquear nuevos coches o mapas.

En esta entrega, encontrarás un 80 por ciento de coches nuevos, entre los que figuran marcas de deportivos de lujo como son Ferrari, Lamborghini y Bugatti. Además, descubrirás nuevos destinos y podrás conducir por Dubai, Venecia, Londres o Barcelona, pero también por el desierto de Nevada, Islandia o los Alpes. Todos los mapas esconden atajos que te permitirán llevarle ventaja a tus adversarios.

En cuanto a los modos, Asphalt 8: Airborne ofrece un modo carrera con ocho temporadas, modo carrera rápida y modos multijugador para jugar online.

5 apps para retocar tus fotos del verano

El verano es la época de las vacaciones, del descanso, del turismo y, sobre todo, de las fotografías. ¿A quién no le gusta irse de viaje y tener a la vuelta las mejores fotos ? ¡A todos! Además, en la época de Instagram y Facebook está claro que todas vacaciones que se precien deben tener su reflejo en las redes sociales.

Para ayudarte a la hora de publicar las fotos de tu verano y de tus vacaciones, te traemos una selección de las mejores apps para retocar tus fotografías.

PicsArt – Photo Studio

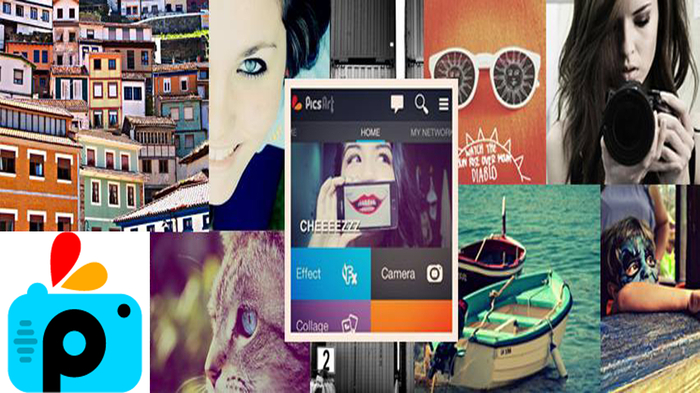
Si lo tuyo es la creatividad, PicsArt – Photo Studio es tu app. PicsArt permite editar fotos que tengas en redes sociales como Facebook, pero también hacerlo con fotos que tomes en el momento con la cámara del móvil.

picsart-photo-studio-20-700x393

Es muy fácil de usar, ya que sólo tendrás que seleccionar la imagen que quieras y podrás empezar a editarla con las cientos de herramientas que pone a tu disposición. Podrás hacer composiciones con su creador de collage, dibujar sobre la imagen para darle más vida o para resaltar una determinada área de la imagen o aplicar uno de los efectos que permiten modificar el aspecto de la fotografía. También cuenta con una gran variedad de filtros predefinidos e incluso algunos se pueden personalizar.

Además, una de las grandes aportaciones de PicsArt es su página web, donde puedes compartir todas tus creaciones y ver las que han compartido otros usuarios.

Snapseed

Snapseed es la app perfecta para esas personas que quieren retocar una imagen, pero también quieren disfrutar de la sencillez. Está absolutamente pensada para smartphones, así que su uso es muy intuitivo, ya que las herramientas están dispuestas en forma de parrilla y está pensada para su uso táctil.

snapseed-37-700x393

Con Snapseed tendrás un equilibrio entre la edición amateur y la profesional. Encontrarás los ajustes de nivel de exposición, contraste, saturación, etc. Que podrías ver en cualquier otra app de retoque de fotografías. También incluye un buen número de filtros para realizar ajustes rápidos. Si buscas una edición más profesional, también cuenta con una brocha con la que podrás borrar manchas, ideal para borrar imperfecciones antes de subir la foto a Instagram.

Además, una de las grandes características es que la edición no es irreversible, de forma que podrás volver hacia atrás y deshacer los cambios. Nunca perderás tu foto original.

Candy Camera

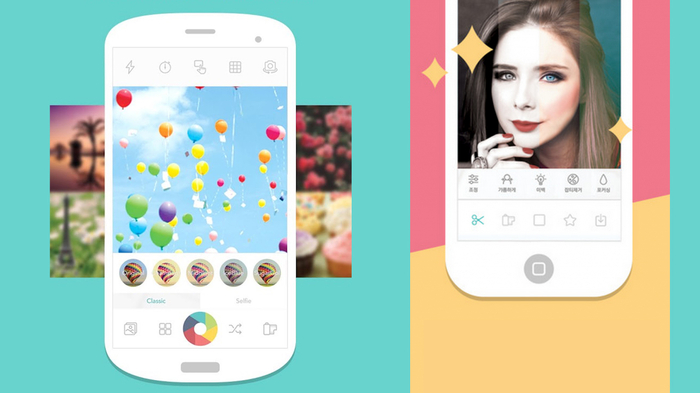
Candy Camera es una aplicación que sustituye a la aplicación de cámara que venga por defecto en tu teléfono móvil y orientada específicamente para selfies. La característica principal que aporta Candy Camera es que no tienes que hacer retoques después de hacer la fotografía. ¿Cómo? Muy fácil: la aplicación directamente permite escoger el filtro que quieres aplicar antes de hacer el selfie, de forma que puedes escoger el que quieras y luego hacer la foto.

candy-camera-12-700x393

También puedes hacer pequeñas ediciones después, como recortar o incluir alguno de sus preciosos stickers, con los que podrás hacer pequeños fotomontajes. Además, permite hacer pequeños vídeos que puedes convertir en GIF.

PIP Selfie Photo in Pic

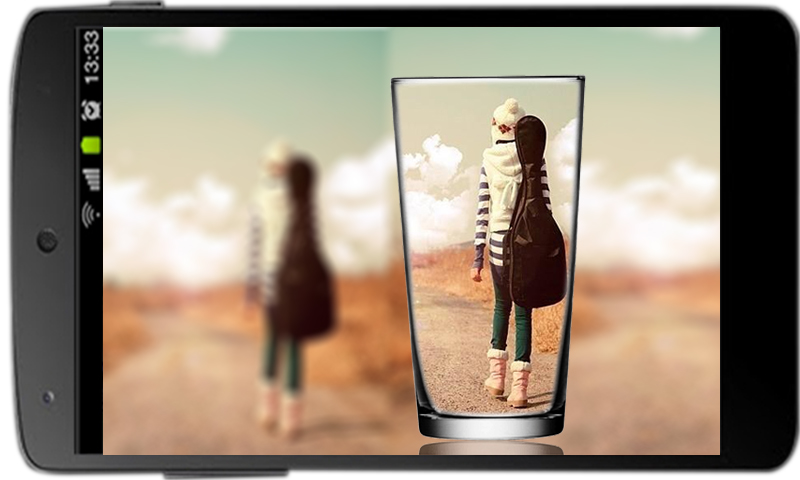
¿Estás con tus amigos en la playa y vais a haceros una foto, pero queréis que sea diferente? Con PIP Selfie Photo in Pic podrás pasar un rato divertido haciéndote selfies originales. Con esta aplicación, podrás hacer collage de fotos con más de 40 marcos. También cuenta con fondos desenfocados para que la figura central destaque aún más, así como con fondos alternativos para añadir creatividad.

870899_3

Además, podrás incluir texto, stickers, emojis, sonrisas impactantes o imágenes predefinidas. Ideal para una tarde con amigos.

Retrica

Si lo tuyo son las fotos vintage, ¡tenemos la app perfecta para ti! Retrica incluye más de 80 filtros retro y la posibilidad de crear filtros personalizados con bordes, desenfoque y viñeteado. Si te gustan todos los filtros o no te decides sobre cuál te apetece usar en ese momento, la app dispone de un botón Random, que decide por ti el filtro a utilizar.

original

La app tiene una interfaz simple que facilita la toma de fotografías con efectos. Una vez seleccionado el efecto o filtro, muestra una vista previa en tiempo real de la imagen, de forma que solo tengas pulsar el botón y la foto se hará al instante.

Los 10 virus más peligrosos del 2017 hasta la fecha: ¡prepárate para pasar ciber-miedo!

¿Tienes ganas de pasar ciber-miedo? Check Point es una empresa de seguridad que acaba de lanzar un top con los 10 virus más peligrosos de 2017 hasta la fecha. He repasado cada uno de estos malware peligrosos para buscar el motivo por los que deberías salir corriendo si los vieras por la calle, metafóricamente hablando. ¡Prepárate porque cada uno es peor que el anterior!

10. Rig ek

Es un Exploit Kit que apareció en 2014. Un Exploit Kit es un pack de programas diseñados para funcionar en servidores web con el objetivo de identificar vulnerabilidades en las máquinas de los clientes. Tras descubrir estas vulnerabilidades, envía y ejecuta código malicioso al ordenador del cliente.

Rig se centra en buscar vulnerabilidades en Flash, Java, Silverlight e Internet Explorer. La infección empieza cuando al cliente se le redirecciona a una página que contiene un JavaScript que busca la vulnerabilidad y ejecuta el código malicioso.

9. Zeus

Zeus o Zbot es como una caja de herramientas que permite a un cibercriminal crear su propio troyano (un troyano es un programa que parece legítimo hasta que llega el momento adecuado para atacar). En 2010, comprar Zeus en el mercado negro costaba unos 3.000 dólares. Sus “accesorios”, que permitían realizar tareas más avanzadas, podían alcanzar hasta los 10 mil dólares.

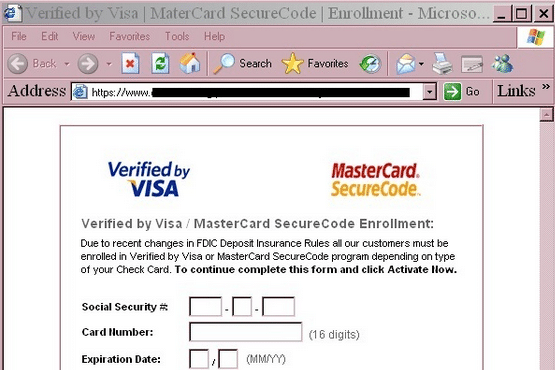
Un troyano creado con Zeus permanece “dormido” en la máquina infectada hasta que su dueño visita una página web en la que haya un formulario por rellenar. En ese momento, Zeus añade más campos en el formulario con información privada. Se trata de un movimiento muy astuto porque el engaño ocurre dentro de la página oficial, en teoría totalmente segura. Zeus se ha utilizado mucho para robar datos bancarios.
zeus-zbot-fake-screen

¿Quieres un dato terrorífico? Debido a que Zeus es muy flexible, existen muchas variantes que saben escapar de los anti-virus. Según un estudio de Trusteer, negocio de seguridad, el 77% de los PC infectados con Zeus tenían antivirus actualizados.

8. Nivdort

Nivdort es un bot multiusos que se instala cuando abres un e-mail malicioso. Se encarga de recopilar contraseñas, modificar tu configuración de seguridad y descargarte malware.

7. Conficker

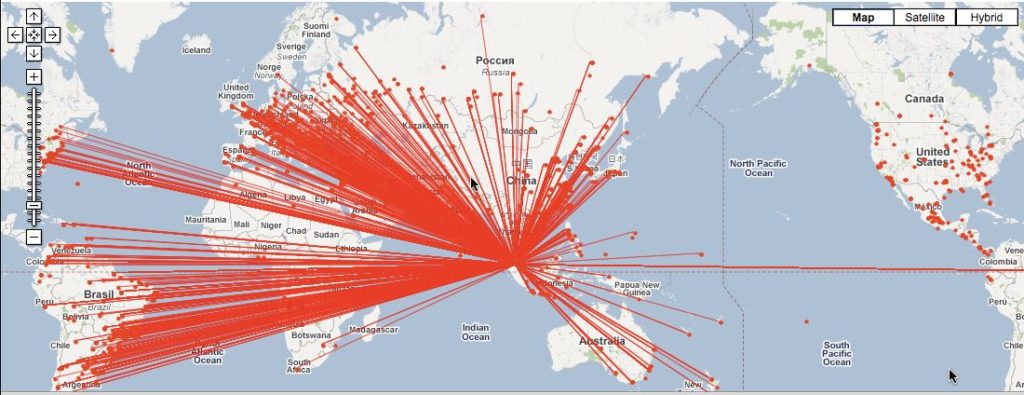
Conficker es un gusano informático, uno de los malware más peligrosos porque no solo se propaga él solito, sin ayuda de un ser humano, sino que además se dúplica a sí mismo. Resultado: un solo ordenador infectado puede enviar cientos o miles de copias del gusano en cuestión, creando un efecto devastador.

Aquí tienes por ejemplo un solo PC infectado por Conficker en acción:
etete

Conficker se descubrió en noviembre de 2008 y desde entonces ha infectado millones de ordenadores. El gusano está programado para contactar desde los PC infectados con los ordenadores de su dueño, el cibercriminal de turno, el 1 de abril de cada año. Algunos expertos especulan que el creador de Conficker ofrece a otros criminales la posibilidad de usarlo a través de spam, emails maliciosos… Eso explicaría su dominio actual.

Si Conficker te atrapa, desactivará muchas de las opciones de seguridad de tu ordenador, eliminará los puntos de restauración y abrirá conexiones a la espera de órdenes de su dueño. El PC entonces pasa a su control.

6. Jaff

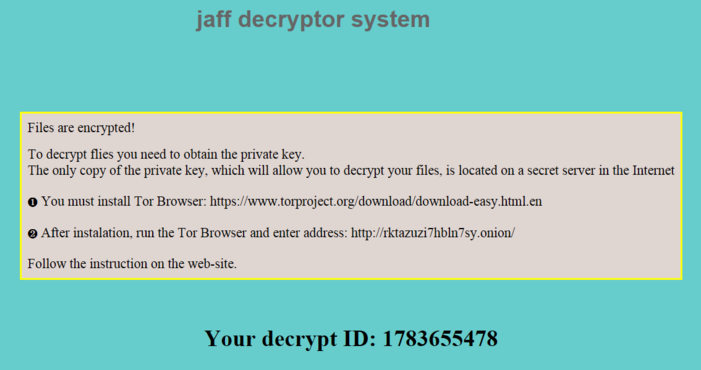
Ransomware que nace en mayo de 2017 (¡hace nada!) y ya está en el top. Concretamente emergió días antes de WannaCry. Un ransomware infecta el PC y lo bloquea o bien en su totalidad o bien parcialmente. ¿Quieres recuperar los archivos que ha secuestrado? Te tocará pagar.
Jaff-Ransomware

En el caso de la extensión .jaff, pide 2 Bitcoin a modo de rescate. 2 Bitcoin equivalen a 4.379.31 euros. ¡Es un montón! Normalmente el malware se esconde en un archivo .PDF en correo spam.

“Debido a su presunta conexión con un grupo criminal de los grandes”, leemos en Security Week. “Jaff tiene el potencial de ser una amenaza aún mayor pronto”.

Es más: Jaff es más letal y peligroso que WannaCry, pero tuvo la “mala suerte” de salir casi al mismo tiempo. Como WannaCry es más mediático, se ha dejado Jaff de lado. Y es un error que podemos pagar caro.

5. HackerDefender

Se trata de un Rootkit para Windows. Un Rootkit oculta información que podría delatar su presencia. Digamos que es el “ayudante” del malware principal; una vez este ha obtenido acceso, borra inmediatamente sus huellas e incluso prepara puertas traseras para que futuros malware puedan volver a infectar el ordenador.

HackerDefender es, por tanto, más peligroso que el malware al que acompaña. Al fin y al cabo, al malware le puedes eliminar pero, ¿cómo detectas la presencia de una entidad que existe para borrar rastro y permitir que nunca estés del todo a salvo?

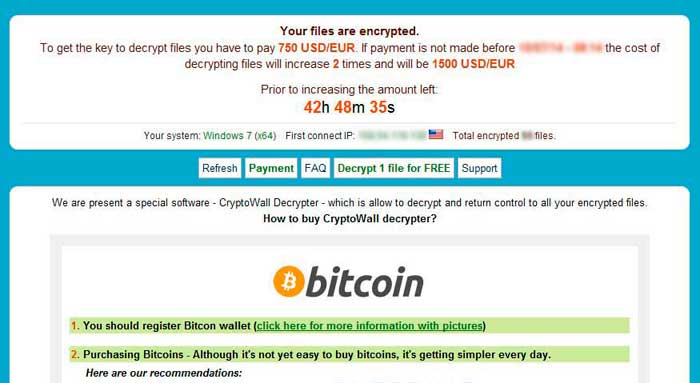
4. Cryptowall

El ransomware que empezó siendo un simple imitador que el famoso Cryptolocker pero que a día de hoy lo ha superado. Cryptolocker fue derrotado, pero su sucesor aún sigue siendo uno de los ransomware más peligrosos de la actualidad.

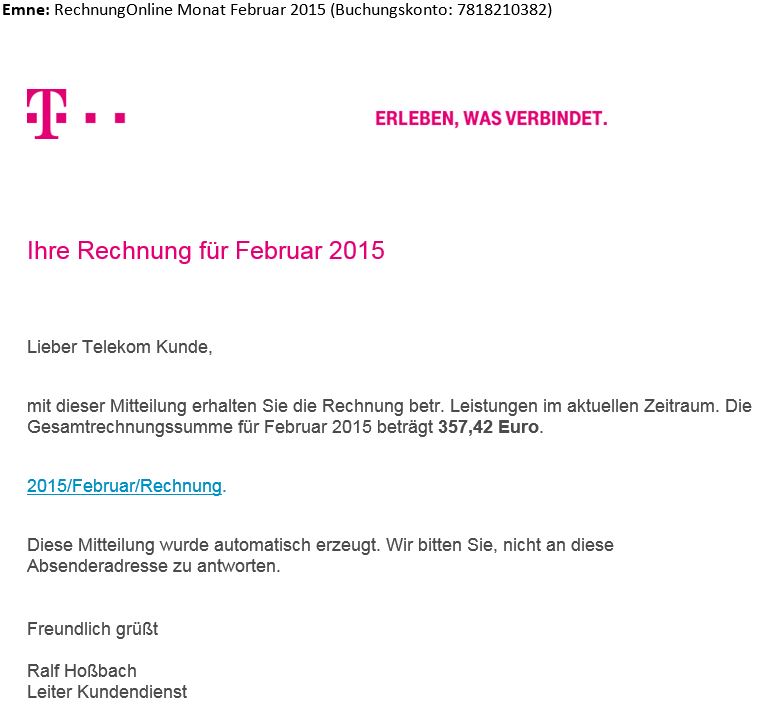
Cryptowall tiene una obsesión extraña con Alemania. En febrero de 2015 se detectó un ataque en masa en forma de correo spam que se hacia pasar por la operadora T-Mobile.
cryptowall2502

Al hacer click en el enlace del correo, Cryptowall se instalaba en el ordenador del incauto.
decrypt-service-thmb

3. Slammer

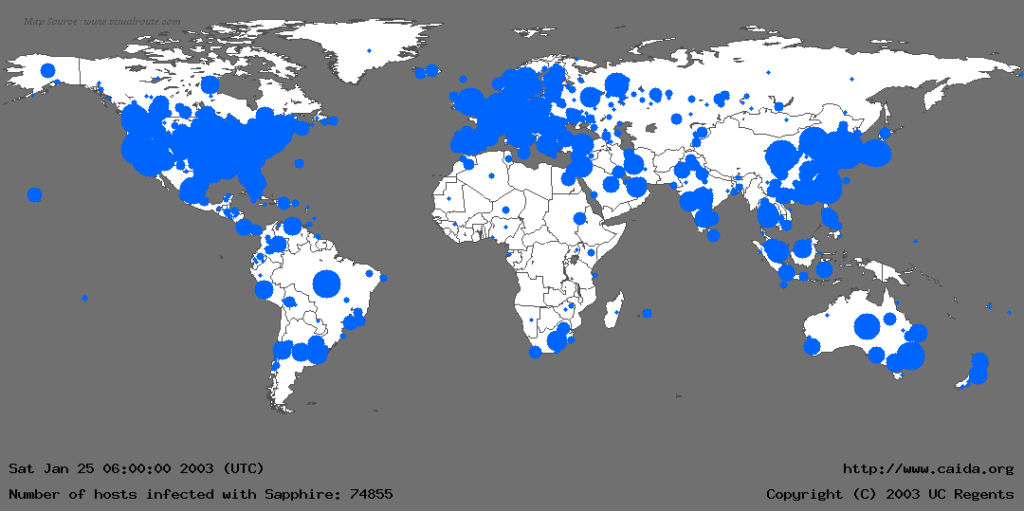
Un gusano como Conficker que, cuando debutó en 2003, infectó a más de 75 mil víctimas en tan solo 10 minutos. Aquí tienes el mapa de infecciones 30 minutos después del inicio de la infección:
sql-after

Slammer provocó lo que se conoce como un “Ataque de denegación de servicio” o DoS. Normalmente provoca la pérdida de conectividad con la red debido a la saturación de puertos. El servidor se sobrecarga, no puede prestar servicio al aluvión de peticiones y, bueno, se colapsa.

Eso fue en 2003. Y nada más se supo de Slammer hasta finales de 2016, cuando de repente realizó una dañina aparición. “Destruyó” Internet hace una década. ¿Lo volverá a hacer? La mera hipótesis le ha “ayudado” a obtener este meritorio tercer puesto.

2. Fireball

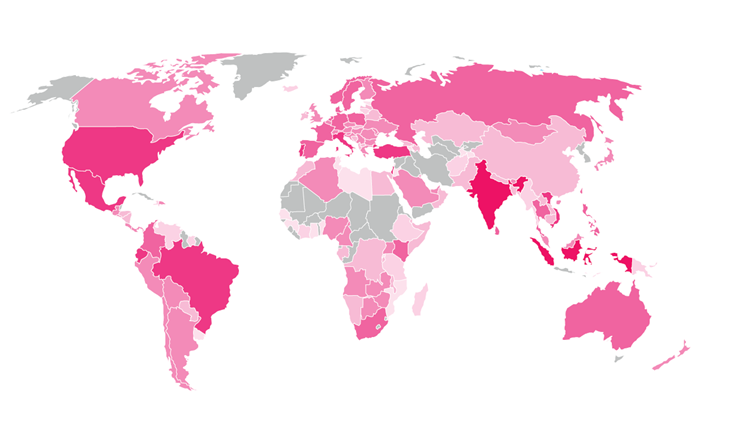
Un malware que ya bien entrado 2017 consiguió infectar ni más ni menos que 250 millones de ordenadores en todo el mundo. Este malware ataca a los navegadores y los convierte en zombies. De esta forma, Fireball toma las riendas del navegador y le obliga a visitar páginas creadas por los cibercriminales atestadas de anuncios. Resultado: beneficios para los malhechores.

Aquí el mal, al contrario que el resto de casos, tiene nombre: Rafotech, una agencia de marketing digital. Rafotech usaba Fireball para que el navegador de sus víctimas usara buscadores falsos que recopilaban información privada del usuario.

He aquí un mapa de los países afectados por Fireball:
map1

Lo peor es que Fireball tiene la capacidad de pasar de ser un “manipulador de navegadores” a convertirse en un descargador de malware. Al menos en junio, Rafotech se seguía declarando inocente y ajena a Fireball.

1. RoughTed

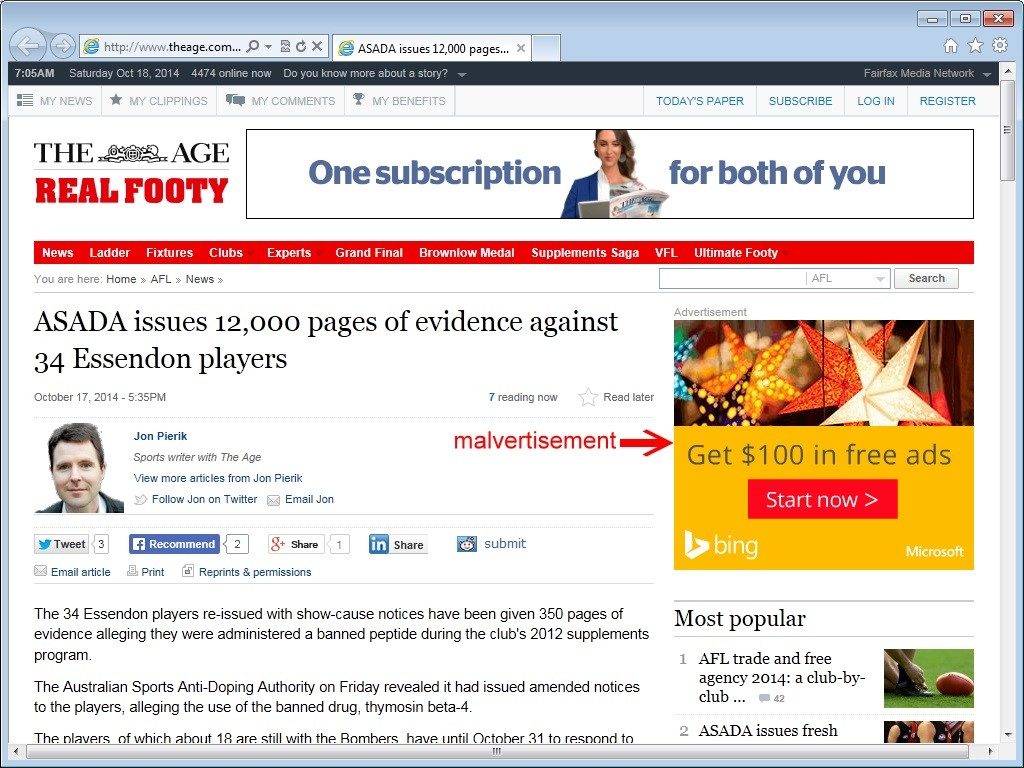
RoughTed es única porque no es un gusano, no es un rootkit o un ransomware: es una operación de malversiting a gran escala cuyo cenit fue marzo de 2017, aunque por aquel entonces ya llevaba un año funcionando. RoughtTed usaba de todo: rootkit, correo spam… para atacar a los usuarios.

¿Qué es malversiting? Es un concepto nuevo que consiste en publicidad maliciosa en páginas legítimas. “Podemos visitar cualquier sitio web de prestigio pensando que de esta manera estamos protegidos de este tipo de ataques, pero sin embargo este sitio podría descargar mediante un script de publicidad un anuncio de este tipo desde una red de publicidad sin que éste sepa que es malicioso y por lo tanto podemos ser contagiados sin ningún problema”, explicaba un artículo de ElPaís cuando se descubrió RoughTed.
CryptoWall-2-0-Delivered-Through-Malvertising-On-Yahoo-and-Other-Large-Sites-462970-2

Los bloqueadores de publicidad no detectaron esta operación. Se vieron afectadas miles de páginas, entre ellas se encontraban algunas del top 500 de páginas más visitadas. Los dominios de RoughTed en el que se hospedaban los anuncios recibieron medio millardo de visitas en solo tres meses (imagina la de dinero que ganarían). Y además dicha publicidad infectaba al usuario con malware de todo tipo. ¡Lo tiene todo!

RoughtTed sigue en activo, afectando especialmente a empresas de comunicaciones, de ventas o compañías relacionadas con la educación.
La última novedad de WhatsApp es útil y sorprendente. Lástima que no puedas usarla

La última novedad de WhatsApp es útil, sorprendente e interesante. Lástima que ahora mismo no puedas usarla. Ni tú ni casi nadie.

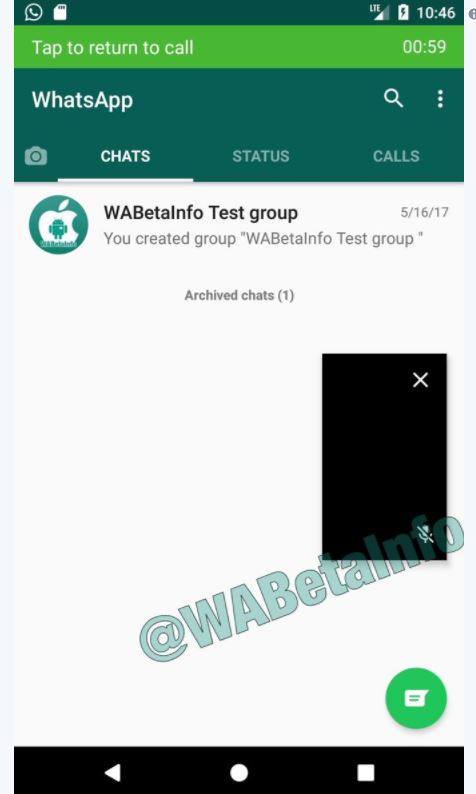
La novedad en cuestión son las llamadas flotantes. Según la cuenta de Twitter @WABetaInfo, ya está disponible para la versión beta de Android y te permite mantenener una videollamadas mientras realizas otras acciones en tu móvil.

Captura

El problema está en que si ahora instalas la beta de WhatsApp para Android, hay muchas posibilidades de que no puedas usar esta función. Y es que un requisito para usar las videollamadas flotantes es de disponer de un móvil con Android O. Ten en cuenta que la distribución de Android Nougat, la versión anterior del Sistema Operativo, no ha llegado ni al 90% de los usuarios. Aún queda mucho hasta que Android O se convierta en la versión estándar. Ergo, aún queda mucho para que puedas usar esta función de WhatsApp.

En este caso, la culpa no es de WhatsApp. Esta ha hecho lo que toda aplicación debe hacer: aprovechar al máximo las capacidades de la última versión de su Sistema Operativo. La única opción es esperar a que la mayoría de los móviles cuenten con Android O.

¿Te gustaría probar esta función de WhatsApp?

Fuente: Andro4All

Una de las extensiones más populares de Chrome se convierte en una amenaza para los usuarios: ¡no te la descargues!

Particle es una extensión de Chrome sumamente popular que permite a los usuarios personalizar su interfaz de Youtube. De la noche a la mañana, su creador ha pedido a los usuarios que no se descarguen Particle: ahora contiene adware.

¿Cómo? ¿Su creador nos advierte de que tiene adware? ¿Cómo llegó el adware a su extensión? Sencillo: la vendió. Son los nuevos dueños de Particle los que están tratando de engañar a los usuarios.

“Me aseguraron de que sus servicios se adaptaban a las reglas de Google”, explica el creador de Particle. “Y en cierto sentido, por lo que he podido leer en su código, esto es así. Pero los cambios que se han producido en Particle son muy agresivos en cuando a anuncios. La extensión también advierte a los usuarios de los cambios, pero no de la forma que me gustaría”.

El creador se refiere a que ahora Particle pide permisos para leer la información relacionada con las páginas que visitan sus usuarios.

“Pedir nuevos permisos no es lo mismo que explicar por qué se piden dichos permisos o explicar los cambios de forma detallada”.

La moraleja de la historia es esta: ten cuidado con las extensiones que de bajas y mantente alerta cuando empiezan a pedirte permisos sin motivo alguno. Eso ya es señal de intrusión.

Fuente: The Next Web

Windows 10 erradicará pronto la pantalla más odiada por sus usuarios

Windows está a punto de hacer desaparecer una de las pantallas más utilizadas por sus usuarios: la pantalla azul de “estamos instalando actualizaciones y nos da igual la prisa que tengas, esto tardará bastante y mientras tanto solo podrás mirar”.

1366_2000

El nuevo proceso en el que está trabajando Microsoft para la instalación de actualizaciones alargará el tiempo de la instalación PERO acortará el tiempo en el que no puedes hacer nada en tu PC.

Para entender cómo funcionan los cambios, debemos repasar el viejo proceso de instalación de actualizaciones. Dicho proceso cuenta con dos fases: en la online el usuario puede usar el ordenador mientras que en la fase offline te lo puedes pasar “genial” mirando la pantalla azul.

Este extracto proviene de OnMSFT y la traducción corresponde a Genbeta.

El viejo proceso:

Fase online:

El PC verifica las actualizaciones (de forma manual o automática)
La carga de actualizaciones de descarga
El PC espera por el reinicio para comenzar la instalación (o hasta que nos cansamos de posponer la instalación)
Fase offline:

El PC se reinicia para comenzar el proceso de instalación
Se respalda en contenido del usuario (apps, ajustes, configuración)
Se establecen los nuevos archivos del sistema operativo
Se migran los controladores y otros archivos del sistema necesarios
Se restaura el contenido del usuario
El ordenador reinicia y finaliza la actualización.

Y ahora que vemos la cantidad de cosas que ocurren durante la fase offline, la fase en la que no podemos hacer nada con nuestro PC, veamos lo que ha ideado Microsoft.

“Hemos escuchado vuestro feedback”, explica el equipo de Windows. “Vamos a mover antiguas porciones offline a la fase online. Las actualizaciones tardarán más tiempo pero a cambio no sacrificaremos tanta usabilidad en la fase offline. Asimismo, el proceso de actualización durante la fase online será una prioridad baja para que no afecte el rendimiento del ordenador”.

Y he aquí el nuevo proceso. De nuevo, las fuentes son OnMSFT (inglés) y Genbeta (traducción al español).

El proceso nuevo:

Fase online:

El PC verifica las actualizaciones (de forma manual o automática)
Se descargan las actualizaciones
Se respalda en contenido del usuario (apps, ajustes, configuración)
Se establecen los nuevos archivos del sistema operativo
El PC espera por el reinicio para comenzar la instalación

Fase offline:

El PC se reinicia para comenzar el proceso de instalación
Se migran los controladores y otros archivos del sistema necesarios
Se restaura el contneido del usuario
El ordenador reinicia y finaliza la actualización

¿Y cuándo cambiará el proceso? Este otoño, con la llegada de la segunda gran actualización de Windows 10, la Fall Creators Update.

Los virus informáticos del pasado eran más divertidos que los de ahora. Aquí tienes una prueba

Antaño, los virus no eran tan malos. Sus creadores se contentaban con “molestarte”. ¿No nos crees? Seguro que danooct1 te convence. Se trata de un youtuber especializado en el mundo de los virus.

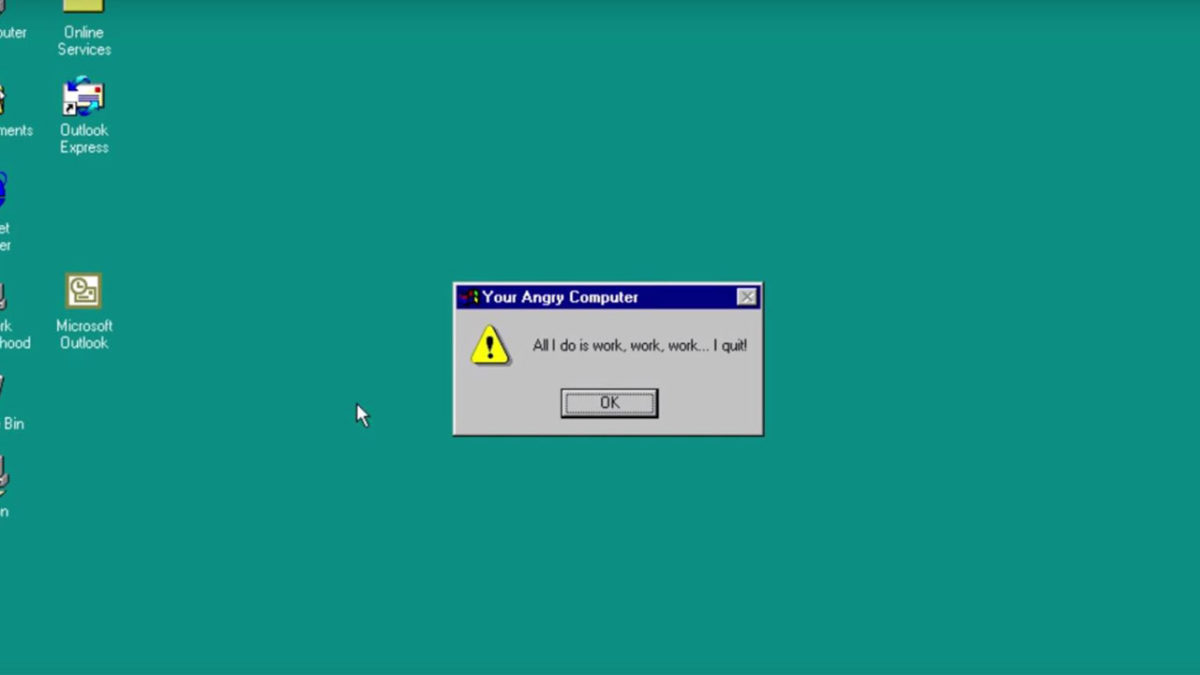
En su último vídeo, danooct1 recupera un virus del pasado llamado Email-Worm.Win32.Lacon. Se trata de un virus que, tal y como verás en el vídeo, tan solo se activaba el día 10 de cada mes.

Si tenías ese virus, en el día 10 te aparecía un mensaje asegurando que tu ordenador estaba enfadado porque no dejaba de trabajar. Automáticamente, se cerraba la sesión.

Si intentabas utilizar Internet, el virus te abría la página de error 404 de Homestar Runner, una antigua serie animada de Internet que en su día fue muy popular. No podías navegar pero al menos te echabas unas risas.

“No te daña nada”, concluye danooct1 en el vídeo. “No daña tus archivos. Lo único que hace es molestarte un poco el 10 de cada mes. Si todos los virus fueran así, el mundo tal vez sería un lugar mejor”.

Estoy de acuerdo contigo danooct1, estoy de acuerdo…

Fuente: Mashable