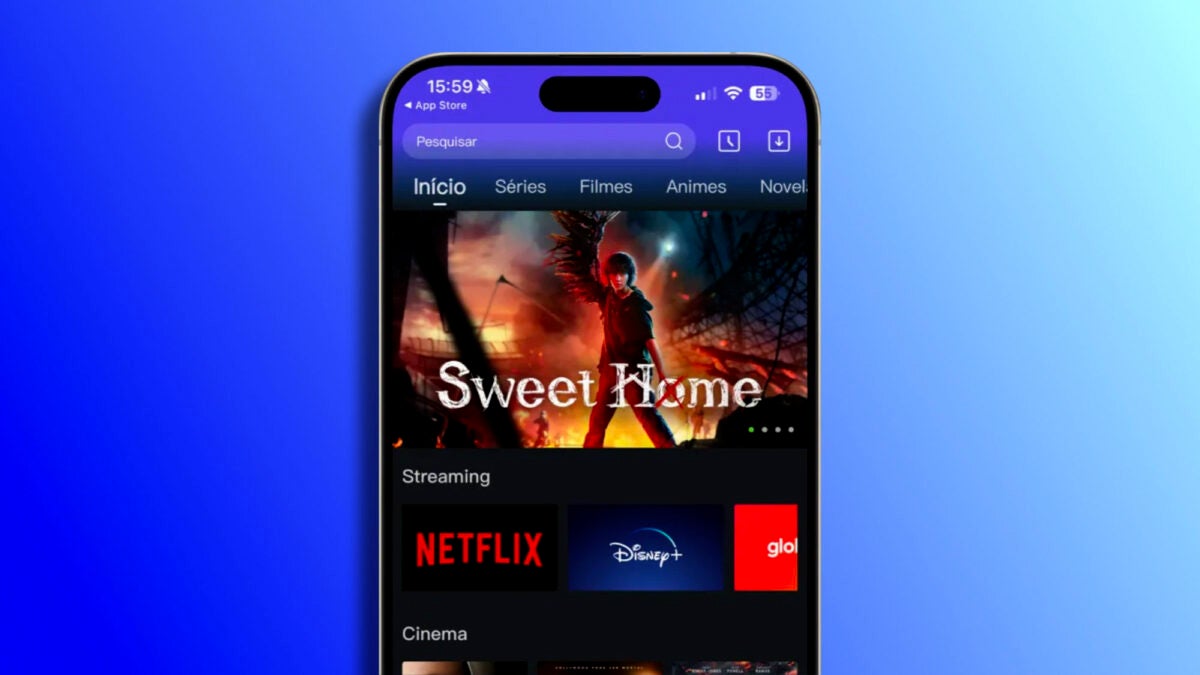
La mayor parte de nuestra actividad en nuestros dispositivos pasan por apps. Desde consultar el tiempo hasta ver una película en streaming requiere una aplicación del App Store. Y en este contexto, también hay quienes utilizan tácticas realmente ingeniosas para eludir las normas establecidas por Apple. Un reciente ejemplo de esto es la app “Collect Cards: Store box”, que disfrazada de una simple herramienta para gestionar fotos y vídeos, logró infiltrarse en la App Store y operar como una plataforma de streaming pirata.
El engaño detrás de la app: la geolocalización
A simple vista, la app parecía una aplicación inofensiva. Su descripción en la App Store era escueta y las capturas de pantalla mostraban una interfaz básica para la gestión de fotos y vídeos. Sin embargo, al descargarla, los usuarios descubrían una sorpresa: la app se transformaba en una plataforma de streaming pirata, ofreciendo contenido de servicios populares como Netflix, Disney+, Amazon Prime Video, HBO Max e incluso Apple TV+.
La clave del engaño, tal como recogen en 9to5mac, residía en el uso de la ubicación del dispositivo. Dependiendo de dónde se encontraba el iPhone, la aplicación mostraba la interfaz básica o la interfaz de streaming pirata. En regiones como Estados Unidos, la app ocultaba todas las funciones relacionadas con el streaming, asegurándose de que los revisores del App Store solo vieran la versión inofensiva, mientras que fuera, daba acceso a una basta colección de contenido pirata.
A pesar de haber pasado desapercibida durante más de un año, la app ganó notoriedad al alcanzar el puesto número dos entre las aplicaciones gratuitas más descargadas en Brasil. Este repentino ascenso provocó que la app llamara la atención y, finalmente, fuera detectada por el equipo de revisión de Apple.
Tras detectarla, Apple actuó rápidamente y eliminó la app de la tienda. No obstante, el incidente puso de manifiesto las ingeniosas estrategias que algunos desarrolladores utilizan para burlar las normas de Apple. Una situación que se agrava ahora que en Europa las apps pueden provenir de cualquier fuente, lo que hace que la detección y retirada de apps ilegales sea una tarea mucho más difícil.
No es la primera vez que se utiliza la ubicación para engañar al equipo de revisión de Apple. En 2017, Uber fue acusada de crear una geocerca alrededor de la sede de Apple en Cupertino. Dentro de esta geocerca, la app desactivaba los códigos utilizados para rastrear y hacer fingerprinting de los usuarios en la web. Códigos y comportamientos que sí estaban activos fuera del Apple Park.
Apple ha invertido significativamente en medidas para combatir el fraude en nuestros iPhone. En 2021, supimos que el equipo de revisión de la App Store cuenta con más de 500 expertos humanos que revisan más de 100,000 aplicaciones cada semana. Con esto, la compañía afirma haber bloqueado fraudes por un valor de 7,000 millones de dólares en la App Store, lo que subraya la magnitud del problema y el esfuerzo continuo para mantener nuestros iPhone seguros.
El caso de Collect Cards es un recordatorio de la astucia que algunos desarrolladores emplean para evadir las normas. Aunque el éxito de estas tácticas suele ser temporal, ahora que nos alejamos de la distribución centralizada a través de tiendas de aplicaciones que pueden detectar y impedir la proliferación de apps ilegales o maliciosas para el usuario, la situación toma relevancia.
