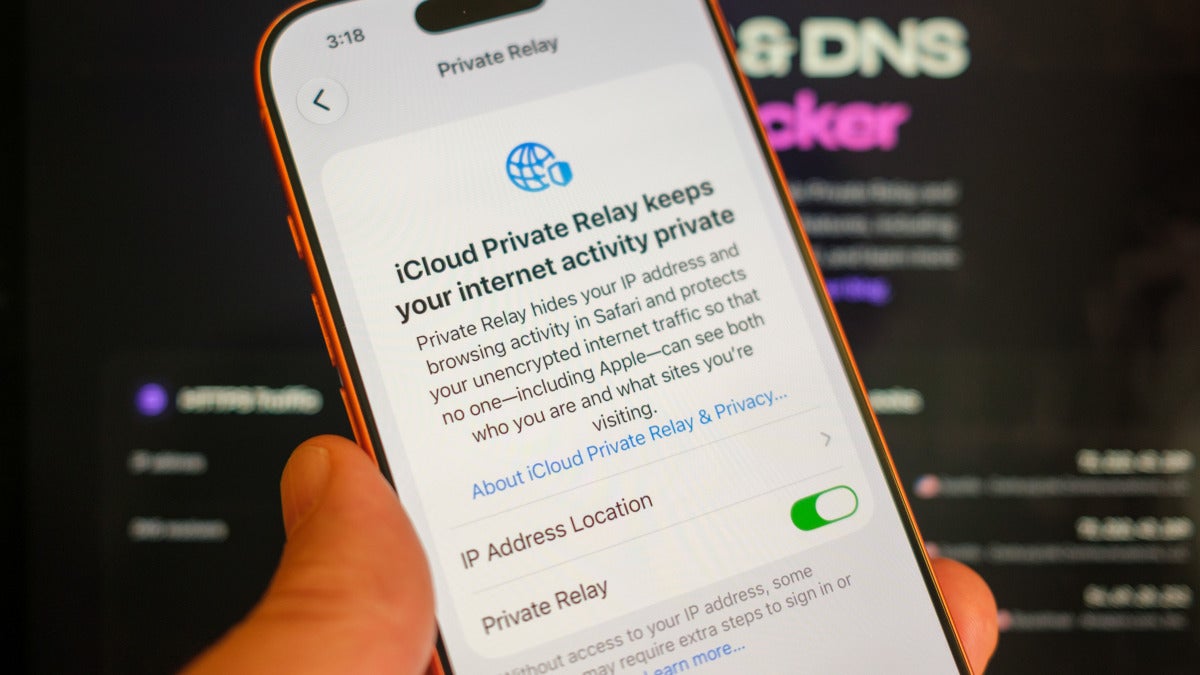
Ahora mismo, iCloud Private Relay, la función de privacidad que Apple incluye en iCloud+ para ocultar la dirección IP, del usuario, tiene una vulnerabilidad capaz de dejar esa IP real al descubierto incluso con la herramienta activada.
El fallo aparece cuando una web es compatible con passkeys, el sistema de claves de acceso sin contraseña, o simplemente dice que lo es. En ese momento, la solicitud de autenticación puede salir por una ruta distinta de la que iCloud Private Relay debería cubrir.
Hay una ironía bastante clara aquí: el problema afecta a una función pensada para reforzar la seguridad. Las passkeys se presentan como una alternativa más segura que las contraseñas, pero en este caso pueden terminar sirviendo para exponer justo el dato que iCloud Private Relay promete esconder.
Tommy Mysk y Talal Haj Bakry, los investigadores que lo destaparon, sitúan el origen del problema en la forma en que iOS gestiona esa autenticación.
Según explican, la solicitud no se procesa dentro de Safari, sino que pasa al servicio de credenciales del sistema operativo. Y en ese salto, la conexión puede esquivar el proxy de iCloud Private Relay y salir directamente a internet, dejando visible la IP pública real del usuario.
Los investigadores sostienen que una web maliciosa podría obtener esa información sin dar señales claras a la víctima. También publicaron una página de prueba para enseñar el comportamiento y comprobar si un dispositivo está filtrando la IP.
El alcance del fallo no se queda en Safari. Como Apple obliga a que todos los navegadores de iOS usen WebKit, el problema también salpica a Google Chrome, Mozilla Firefox y navegadores centrados en la privacidad como OnionBrowser.
Dicho de otro modo, no es un error aislado en una app concreta. Es una limitación de plataforma.
Mysk y Haj Bakry encontraron además otros dos caminos por los que la IP puede quedar expuesta: el DNS prefetching, una técnica que adelanta la resolución de dominios para acelerar la carga de páginas, y WebTransport, un protocolo moderno pensado para conexiones web rápidas y persistentes.
En los dos casos, siempre según los investigadores, hay conexiones que pueden hacerse por fuera de iCloud Private Relay. Eso no quiere decir que cada visita vaya a revelar la IP, pero sí amplía la lista de escenarios en los que una web podría detectar la dirección real del usuario aunque este piense que está protegido.
Apple, de acuerdo con los investigadores, calificó el problema de “grave” y autorizó su divulgación pública. Aun así, por ahora no hay una fecha cerrada para el parche, y un informe señala que la corrección podría no llegar hasta otoño de 2026. Tratándose de una función de pago asociada a una promesa de privacidad, el detalle no es menor.
Todo esto llega, además, poco después de otra polémica relacionada con Hide My Email. iCloud Private Relay no sustituye a una VPN completa ni protege de forma integral todo el tráfico del dispositivo, así que los especialistas en privacidad siguen recomendando una VPN a nivel de sistema para quien quiera una cobertura más amplia.
Y, como suele pasar con Apple, nadie sabe todavía cuándo llegará la corrección definitiva.
