Un análisis reciente de Unit 42, de Palo Alto Networks, ha revelado que los modelos de lenguaje como ChatGPT pueden utilizarse para modificar malware en JavaScript, haciéndolo más difícil de detectar. Aunque estos modelos no generan malware desde cero, los ciberdelincuentes pueden pedirles que reescriban u ofusquen código malicioso existente. “Estas transformaciones son más naturales, lo que complica la identificación del malware”, afirman los expertos en ciberseguridad. Este enfoque podría degradar los sistemas de clasificación de malware al confundirlos para que etiqueten el código malicioso como inofensivo.
Suscríbete a la Newsletter de Softonic y recibe las últimas noticias en tech, juegos, entretenimiento en tu buzón de correo
Suscríbete (es GRATIS) ►A pesar de las restricciones de seguridad implementadas por proveedores como OpenAI, herramientas como WormGPT están siendo utilizadas para crear correos de phishing más convincentes y nuevos tipos de malware. En octubre de 2024, OpenAI bloqueó más de 20 redes maliciosas que buscaban explotar su plataforma. En pruebas, Unit 42 logró generar 10.000 variantes de JavaScript malicioso, manteniendo su funcionalidad, pero disminuyendo sus puntajes de detección en modelos como Innocent Until Proven Guilty. Entre las técnicas utilizadas se encuentran cambios en nombres de variables, inserción de código basura y reescritura total del script.
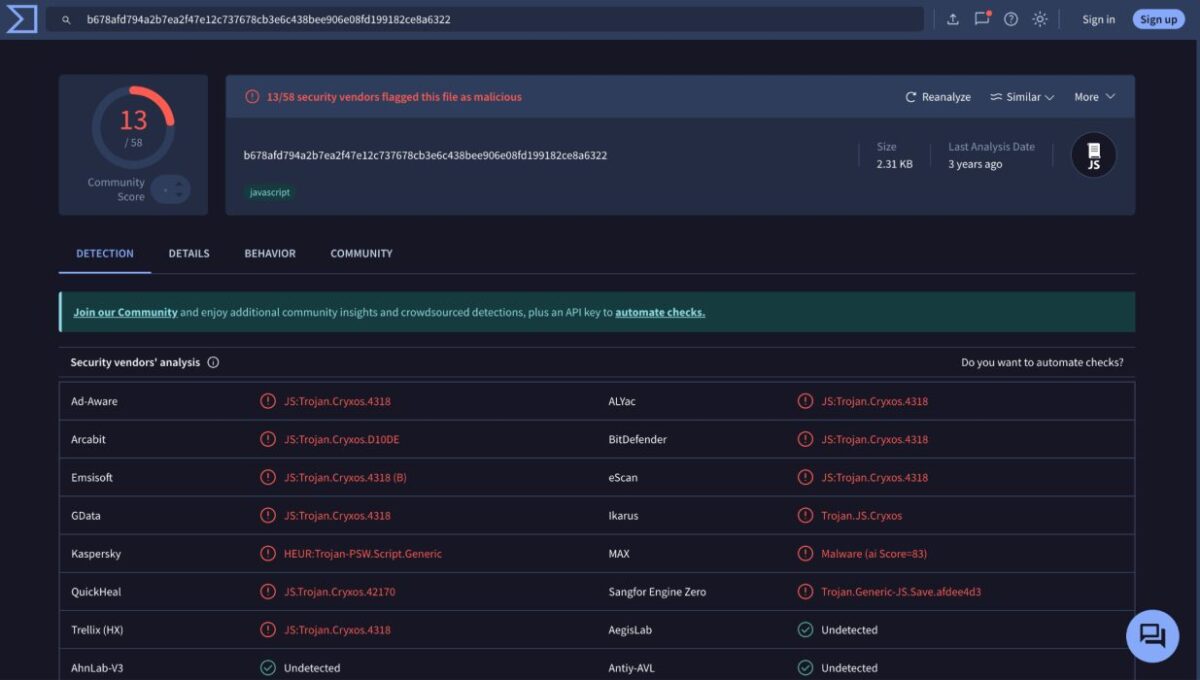
Además, los algoritmos de aprendizaje automático pueden ser engañados para clasificar estas variantes como benignas en un 88 % de los casos, según Unit 42. Incluso las herramientas más populares, como VirusTotal, tienen dificultades para detectar estos códigos. Los investigadores advierten que estas reescrituras basadas en IA son más difíciles de rastrear que las generadas por bibliotecas como obfuscator.io. Sin embargo, sugieren que estas mismas técnicas podrían mejorar los modelos de detección al generar datos de entrenamiento más robustos.
En otro frente, investigadores de la Universidad Estatal de Carolina del Norte descubrieron un ataque llamado TPUXtract, que permite robar modelos de IA ejecutados en las TPUs Edge de Google mediante señales electromagnéticas. Eso sí, aunque la técnica destaca por su precisión, requiere acceso físico al dispositivo y equipo especializado, lo que afortunadamente limita su alcance.
Además, Morphisec ha demostrado que el sistema Exploit Prediction Scoring System (EPSS), utilizado para evaluar vulnerabilidades, puede ser manipulado con publicaciones falsas en redes sociales y repositorios vacíos en GitHub. Según Ido Ikar, esta técnica permite “inflar indicadores” y engañar a organizaciones al alterar las prioridades de gestión de riesgos cibernéticos.