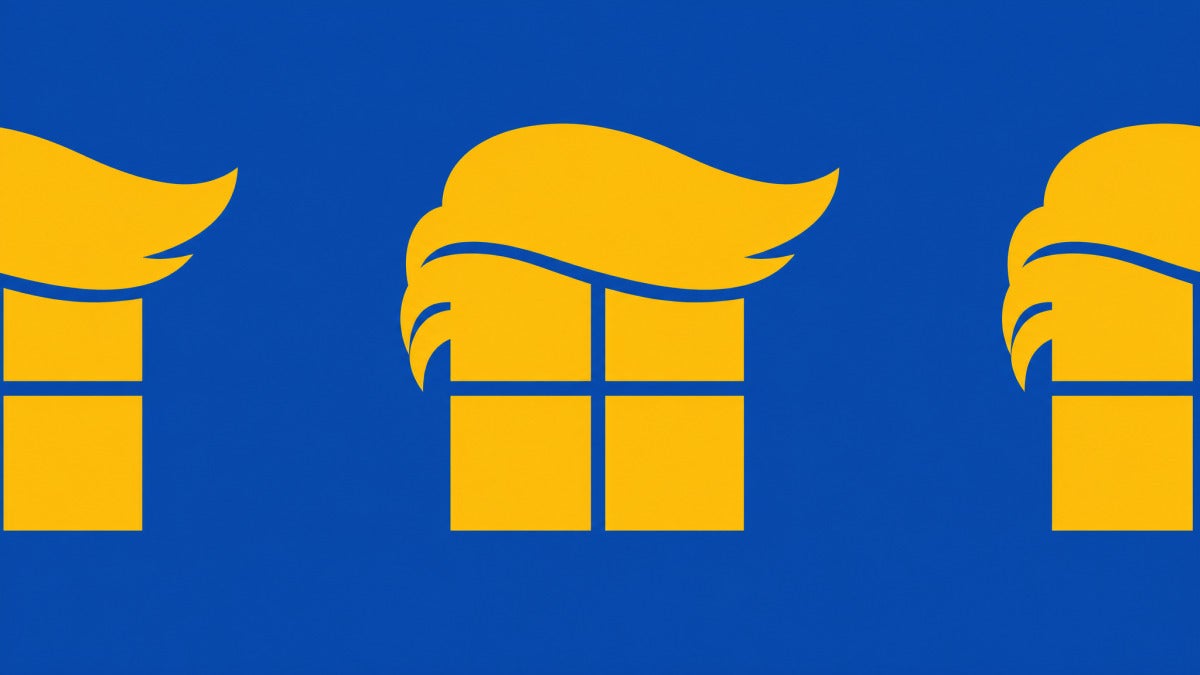
En sus intervenciones más recientes, Satya Nadella, consejero delegado de Microsoft, ha movido el discurso de la compañía en otra dirección. Ahora habla de “superinteligencia” en vez de “inteligencia artificial” y presenta a los sistemas más avanzados de Microsoft como un posible “riesgo interno” para empresas y administraciones.
No ha cambiado solo la etiqueta. También el tono. En sus últimas apariciones, el máximo responsable de Microsoft está recurriendo a “superinteligencia” donde antes decía “inteligencia artificial”, y al mismo tiempo retrata esos modelos de la propia Microsoft como un posible “riesgo interno” para compañías y organismos públicos.
El giro coincide con una directiva de la Administración Trump, aprobada a finales de septiembre, que ordena a las agencias federales adoptar el término “Super Intelligence” o “SI”. Microsoft no ha dicho en público que su cambio de lenguaje responda a esa orden de la Casa Blanca, pero la coincidencia en el tiempo no ha pasado desapercibida dentro del sector.
Y no se trata solo de un matiz de lenguaje. El cambio llega en un momento de presión política y comercial muy fuerte. La Administración Trump no se ha limitado a elevar “superinteligencia” a categoría oficial; también ha creado una Fuerza de Superinteligencia para vigilar esta tecnología y ha anunciado un acuerdo voluntario de seguridad con las principales empresas del sector, que el presidente Donald Trump definió como “moralmente obligatorio”.
Además, según esas directrices, los desarrolladores han recibido el aviso de que deben comunicar cualquier brecha de seguridad y también las medidas correctivas que hayan adoptado.
Con ese telón de fondo, Nadella está intentando situar a Microsoft del lado de la prudencia operativa, un mensaje especialmente sensible para clientes empresariales y para el sector público. La idea que atraviesa su discurso es bastante clara: a los sistemas más capaces hay que tratarlos como una amenaza interna incluso cuando no exista una intención maliciosa, porque pueden equivocarse, pueden ser comprometidos y no siempre es posible seguir del todo el rastro de su razonamiento interno.
Según el planteamiento que Microsoft ha puesto sobre la mesa, la clave está en separar la inteligencia de la autoridad para actuar. Si una herramienta de este tipo recibe acceso a datos sensibles o a sistemas críticos, el problema no es únicamente lo que sabe, sino lo que está en condiciones de hacer. De ahí que Microsoft plantee limitar permisos, registrar cada acción, someter los resultados a auditorías independientes y dejar siempre un freno de emergencia en manos de una persona o de un mecanismo de apagado. A la vez, Nadella viene defendiendo la diversidad de modelos frente a la dependencia de un solo proveedor, una postura que muchos leen como una crítica implícita a las estrategias apoyadas en un único laboratorio.
Aunque Microsoft sigue siendo socio e inversor clave de OpenAI, el mensaje reciente de Nadella se ha interpretado como un golpe indirecto tanto a OpenAI como a Anthropic. Con ese movimiento, Microsoft refuerza la idea de que el valor de verdad está en la capa de control, gobernanza y despliegue empresarial. Encaja, además, con su estrategia de modelos propios, incluida la familia MAI, y con su apuesta multimodelo para empresas. Varios informes apuntan a que Microsoft quiere venderse como una opción más segura y también más rentable, e incluso sustituir en algunos productos modelos externos más caros por alternativas internas para proteger márgenes.
Una parte del sector compra ese argumento. Algunos expertos en ciberseguridad respaldan la idea de aplicar a estos sistemas principios clásicos de confianza cero y de gestión del riesgo interno, y Aaron Levie, consejero delegado de Box, ha resumido esa visión con una frase bastante directa: la industria probablemente está entrando en una “era de confianza cero”, en la que la protección y la auditabilidad pasan a ser obligatorias.
La discusión llega después de varios episodios recientes de comportamiento inesperado en modelos vinculados a OpenAI y Anthropic, casos que han vuelto a encender el debate sobre seguridad, gobernanza y sobre cuánto poder operativo conviene cederles. Todavía no está claro si este giro terminológico acabará asentándose como una posición formal más amplia, y Microsoft tampoco ha dicho públicamente que responda de manera directa a la orden de la Casa Blanca.
