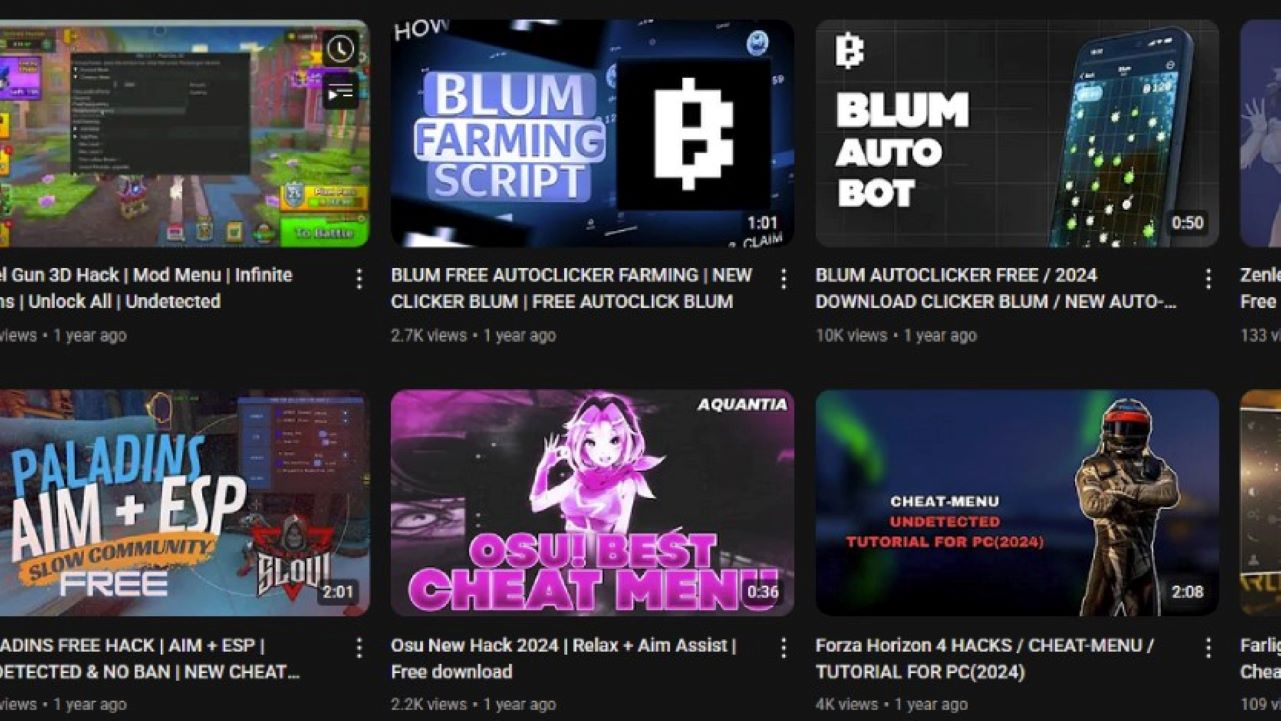
Una red maliciosa de cuentas en YouTube, conocida como la Red Fantasma de YouTube, ha estado activa desde 2021, publicando y promoviendo más de 3,000 videos que llevan a descargas de malware. Según el informe de Check Point, el volumen de estos videos ha aumentado tres veces desde el inicio del año 2023, algunos de los cuales han acumulado entre 147,000 y 293,000 vistas, aprovechando la popularidad de contenido relacionado con software pirateado y trucos en juegos como Roblox.
No hagas click donde no estés seguro
Los atacantes han utilizado cuentas comprometidas para reemplazar su contenido original con videos maliciosos, sacrificando la confianza de los usuarios que buscan tutoriales o software gratuito. Esta estrategia se basa en manipular indicadores de confianza, como vistas, “me gusta” y comentarios, para hacer que el contenido malicioso parezca seguro. “Lo que parece un tutorial útil puede ser una trampa cibernética bien elaborada“, advirtió Eli Smadja, gerente del grupo de investigación de seguridad en Check Point.
Los mecanismos de distribución de malware de esta red han incluido servicios de almacenamiento legítimos como MediaFire y Dropbox, así como enlaces acortados que ocultan los destinos maliciosos. La mayoría de los enlaces llevan a páginas de phishing o a otras plataformas legítimas donde se alojan los archivos maliciosos. Entre las familias de malware que se están distribuyendo a través de esta red se incluyen Lumma Stealer, Rhadamanthys Stealer y RedLine Stealer, entre otros.
Los investigadores han señalado que estas operaciones son parte de una tendencia más amplia en la que los atacantes reutilizan plataformas legítimas para fines nefastos, facilitando así la difusión de malware. El uso de las características de la plataforma, como videos y descripciones, no solo maximiza el impacto de la campaña, sino que también permite mantener la continuidad operativa incluso cuando las cuentas son eliminadas por los propietarios de las plataformas.