Varios actores maliciosos, incluyendo varios grupos de ciberespionaje, están utilizando una herramienta de administración remota de Android de código abierto llamada Rafel RAT, “disfrazada” de apps populares como Instagram, WhatsApp, y diversas apps de comercio electrónico y antivirus.
Según un análisis de la empresa de ciberseguridad Check Point publicado la semana pasada, Rafel RAT “proporciona a los actores maliciosos un potente conjunto de herramientas para la administración y el control remotos, permitiendo una serie de actividades maliciosas que van desde el robo de datos hasta la manipulación de dispositivos”.
Entre sus características, Rafel RAT puede borrar tarjetas SD, eliminar registros de llamadas, desviar notificaciones e incluso actuar como ransomware. El grupo DoNot Team (también conocido como APT-C-35, Brainworm y Origami Elephant) la utilizó anteriormente en ataques que explotaban un fallo de diseño en Foxit PDF Reader, utilizando señuelos PDF de temática militar para distribuir el malware en abril de 2024.
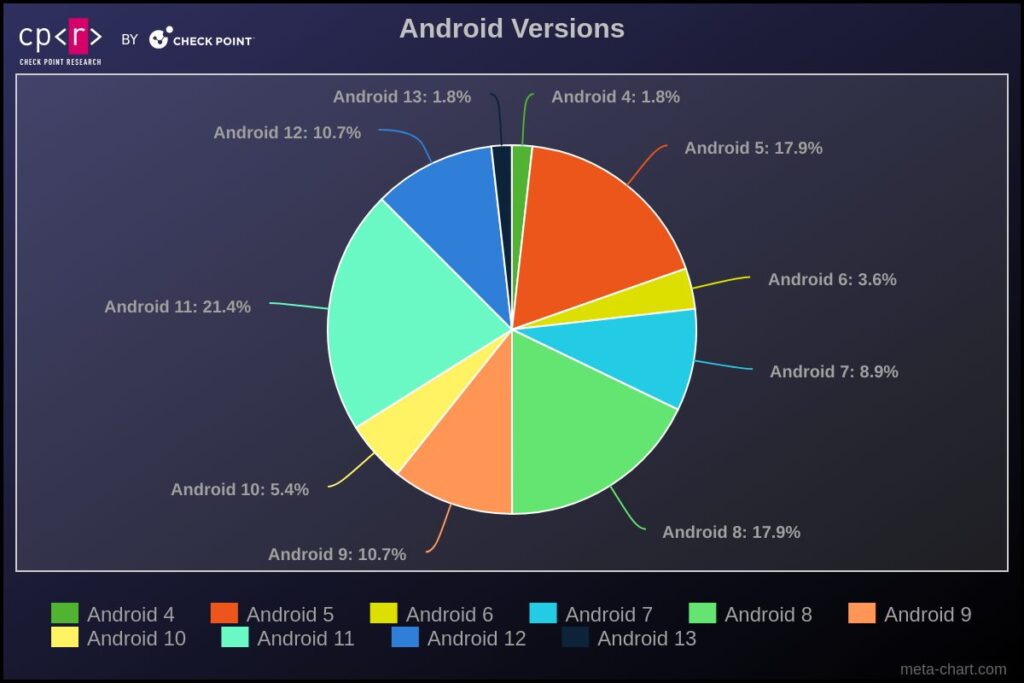
Check Point ha identificado cerca de 120 campañas maliciosas, algunas dirigidas a entidades de alto nivel en países como Australia, China, República Checa, Francia, Alemania, India, Indonesia, Italia, Nueva Zelanda, Pakistán, Rumanía, Rusia y Estados Unidos. El informe señala que “la mayoría de las víctimas tenían teléfonos Samsung, mientras que los usuarios de Xiaomi, Vivo y Huawei constituían el segundo grupo más numeroso”. Además, el 87,5% de los dispositivos infectados funcionaban con versiones de Android obsoletas sin correcciones de seguridad.
Las cadenas de ataque suelen involucrar técnicas de ingeniería social para obtener permisos intrusivos, permitiendo a los atacantes acceder a datos confidenciales como su información de contacto, los mensajes SMS, su ubicación, el registro de llamadas y la lista de apps instaladas. Rafel RAT utiliza principalmente HTTP(S) para las comunicaciones de comando y control (C2), y puede emplear las API de Discord para contactar con los ciberdelincuentes. Además, incluye un panel C2 basado en PHP que los usuarios registrados utilizan para enviar comandos a los dispositivos infectados.
La eficacia de Rafel RAT ha quedado más que demostrada en varias campañas de ransomware, como una llevada a cabo por un supuesto atacante iraní, que envió una nota de rescate en árabe a una víctima en Pakistán a través de SMS, instándola a contactarlo por Telegram. Según Check Point, “Rafel RAT es un potente ejemplo de la evolución del panorama del malware para Android”, y subraya la necesidad de una vigilancia continua y de tomar medidas de seguridad proactivas para proteger los dispositivos Android contra este tipo de amenazas.
