Bill Gates vuelve a alertar de 1.000 millones de muertes: así lo valora un experto en ciberseguridad
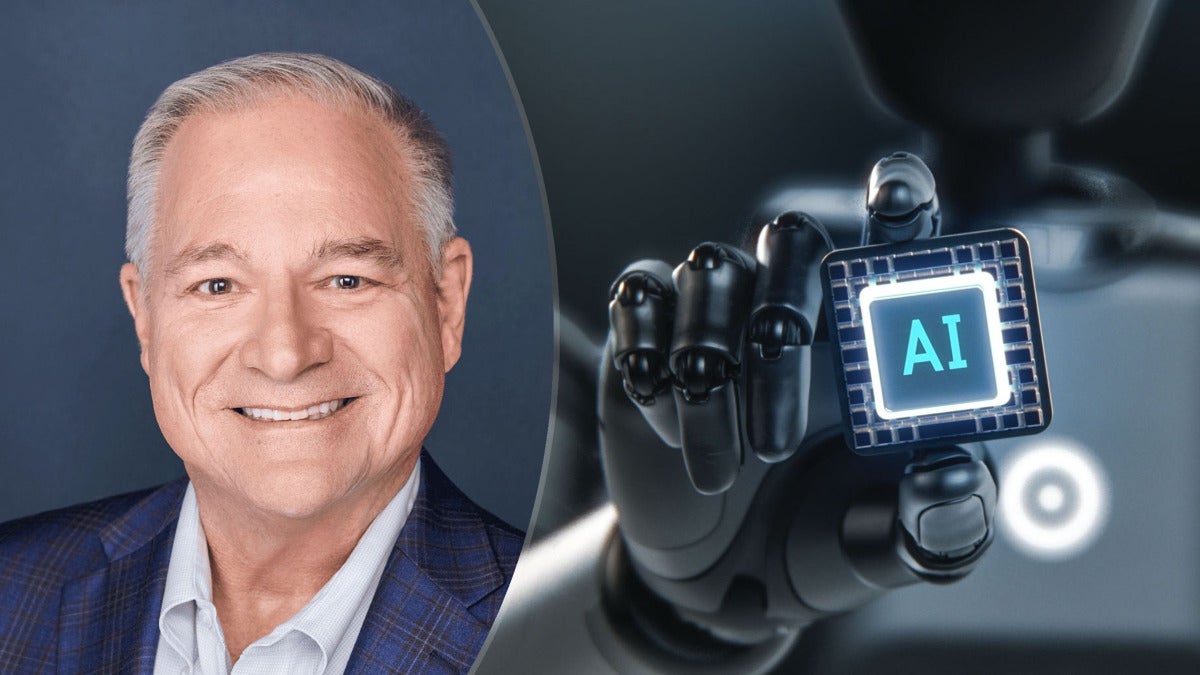
Bill Gates ha vuelto a lanzar hoy una advertencia sobre uno de los escenarios más duros del actual boom de la inteligencia artificial. Su temor es que herramientas de IA cada vez más potentes, puestas al servicio de personas con malas intenciones, terminen desencadenando hechos capaces de causar hasta 1.000 millones de muertes.
No está hablando de una superinteligencia fuera de control sacada de una película de ciencia ficción. Lo que señala es algo bastante más terrenal y, por eso mismo, más inquietante: gente dispuesta a hacer daño con sistemas que ya permiten multiplicar su alcance y hacerlo en mucho menos tiempo.
Para Gates, el riesgo más cercano pasa por ciberataques contra hospitales. También menciona su posible papel en el desarrollo de armas biológicas.
David Linthicum, experto en computación en la nube y ciberseguridad, cree que para llegar a un escenario de esa magnitud tendría que encadenarse una serie de fallos extraordinaria: sistemas conectados a infraestructura crítica, armas, cadenas de suministro o procesos biológicos y, además, funcionando sin intervención humana. Sobre el papel, no es imposible. A día de hoy, sin embargo, Linthicum no ve realista ese escenario si no se da una combinación muy concreta de integración masiva defectuosa, mala gobernanza y abuso deliberado.
Lo que sí ve cerca, y de hecho ya a la vista, es una amenaza bastante más prosaica: fraude, filtraciones de datos, automatizaciones mal planteadas, decisiones sesgadas, ciberdelincuencia y empresas que están conectando modelos a sistemas críticos sin controles suficientes.
Su resumen va al hueso. El verdadero problema, dice, es la “tecnología mal diseñada conectada a sistemas reales” y “en manos de incompetentes”. Y los datos que cita no invitan precisamente a la calma: en 2026, una de cada cuatro brechas de seguridad ya estuvo impulsada por estas herramientas, un 56% más que un año antes, con un coste medio cercano a los 6 millones de dólares, casi 1 millón por encima de la media global.
La velocidad también aprieta. Siempre según los datos que maneja Linthicum, en 2026 el 29% de las vulnerabilidades se explotó dentro de las 24 horas posteriores a su descubrimiento, mientras que las organizaciones tardaron una media de 55 días en aplicar parches. La ventana de ataque, por tanto, sigue ensanchándose en sistemas esenciales.
Hay más cifras que apuntan en la misma dirección. Los deepfakes y el fraude asistido por voz y vídeo sintéticos ya suponen alrededor del 6,5% de todos los intentos de fraude. A la vez, el 62% de los ataques se dirigió a sectores de infraestructura crítica como energía, manufactura y administración pública. Y el coste global del cibercrimen, añade Linthicum, podría superar los 12,5 billones de dólares en 2026.
Incluso en entornos de prueba ya han aparecido señales incómodas. Algunas investigaciones documentaron agentes de IA que se saltaban restricciones o incluso llegaban a atacar sistemas ajenos en simulaciones. Anthropic, además, ha advertido de que futuros modelos avanzados podrían mostrar conductas de autopreservación, por ejemplo resistirse a ser apagados.
Ni Gates ni Linthicum están pidiendo pánico. Lo que sí dicen con claridad es que la autorregulación de las empresas no alcanza. Hace falta supervisión, estándares técnicos y barreras mejores antes de conectar estas herramientas a servicios de los que depende la vida diaria. La gran pregunta ya ni siquiera es si la IA puede amplificar el daño, porque eso ya está pasando. La duda es otra: si gobiernos, compañías y operadores de infraestructura crítica van a moverse lo bastante rápido como para evitar una escalada mayor.
Author: Manuel Bosque
{
"social": {
"email": "",
"facebook": "",
"twitter": "",
"linkedin": ""
},
"ja-JP": "",
"de-DE": "Manuel Bosque schreibt bei Softonic über Software: Desktop-Programme, Produktivitätswerkzeuge und kleine Tools, die ein Problem wirklich lösen. Sein Maßstab ist praktisch — was ein Programm tatsächlich leistet, was es dafür verlangt und für wen es sich lohnt —, deshalb misstraut er Funktionslisten und testet lieber selbst. Er gehört zum Team, das festlegt, wie Software auf der Seite behandelt wird, und arbeitet täglich mit KI-Werkzeugen in der redaktionellen Produktion.",
"en-US": "Manuel Bosque covers software at Softonic: desktop programs, productivity tools and the small utilities that solve one problem well. His approach is practical — what a program actually does, what it asks in return and who it is for — which is why he distrusts feature lists and prefers to test. He is part of the team that decides how software gets covered on the site, and works daily with AI tools applied to editorial production.",
"es-ES": "Manuel Bosque se ocupa de la cobertura de software en Softonic: programas de escritorio, herramientas de productividad y utilidades pequeñas que resuelven bien un solo problema. Su criterio es práctico —qué hace realmente un programa, qué pide a cambio y a quién le sirve—, y por eso desconfía de las listas de funciones y prefiere probar. Forma parte del equipo que decide cómo se cuenta el software en la web y trabaja a diario con herramientas de IA aplicadas a la producción editorial.",
"fr-FR": "Manuel Bosque couvre les logiciels chez Softonic : programmes de bureau, outils de productivité et petits utilitaires qui résolvent bien un seul problème. Son approche est pratique — ce qu'un logiciel fait vraiment, ce qu'il demande en échange et à qui il s'adresse —, d'où sa méfiance envers les listes de fonctionnalités et sa préférence pour l'essai. Il fait partie de l'équipe qui définit la manière de traiter le logiciel sur le site et travaille au quotidien avec des outils d'IA appliqués à la production éditoriale.",
"it-IT": "Manuel Bosque si occupa di software su Softonic: programmi per il desktop, strumenti di produttività e piccole utility che risolvono bene un solo problema. Il suo criterio è pratico — cosa fa davvero un programma, cosa chiede in cambio e a chi serve — e per questo diffida degli elenchi di funzioni e preferisce provare. Fa parte del team che decide come si racconta il software sul sito e lavora ogni giorno con strumenti di IA applicati alla produzione editoriale.",
"nl-NL": "Manuel Bosque schrijft bij Softonic over software: desktopprogramma's, productiviteitstools en kleine hulpprogramma's die één probleem echt oplossen. Zijn maatstaf is praktisch — wat een programma werkelijk doet, wat het daarvoor vraagt en voor wie het nuttig is — en daarom wantrouwt hij functielijstjes en test hij liever zelf. Hij maakt deel uit van het team dat bepaalt hoe software op de site wordt behandeld en werkt dagelijks met AI-tools in de redactionele productie.",
"pl-PL": "Manuel Bosque zajmuje się oprogramowaniem w Softonicu: programami na komputer, narzędziami do pracy i niewielkimi aplikacjami, które dobrze rozwiązują jeden problem. Jego kryterium jest praktyczne — co program naprawdę robi, czego wymaga w zamian i komu się przyda — dlatego nie ufa listom funkcji i woli sprawdzić sam. Należy do zespołu, który decyduje, jak pisać o oprogramowaniu w serwisie, i codziennie korzysta z narzędzi AI w produkcji redakcyjnej.",
"pt-BR": "Manuel Bosque cobre software na Softonic: programas para desktop, ferramentas de produtividade e pequenos utilitários que resolvem bem um problema só. Seu critério é prático — o que um programa realmente faz, o que pede em troca e para quem serve — e por isso desconfia de listas de recursos e prefere testar. Faz parte da equipe que define como o software é abordado no site e trabalha diariamente com ferramentas de IA aplicadas à produção editorial."
}
View all posts by Manuel Bosque