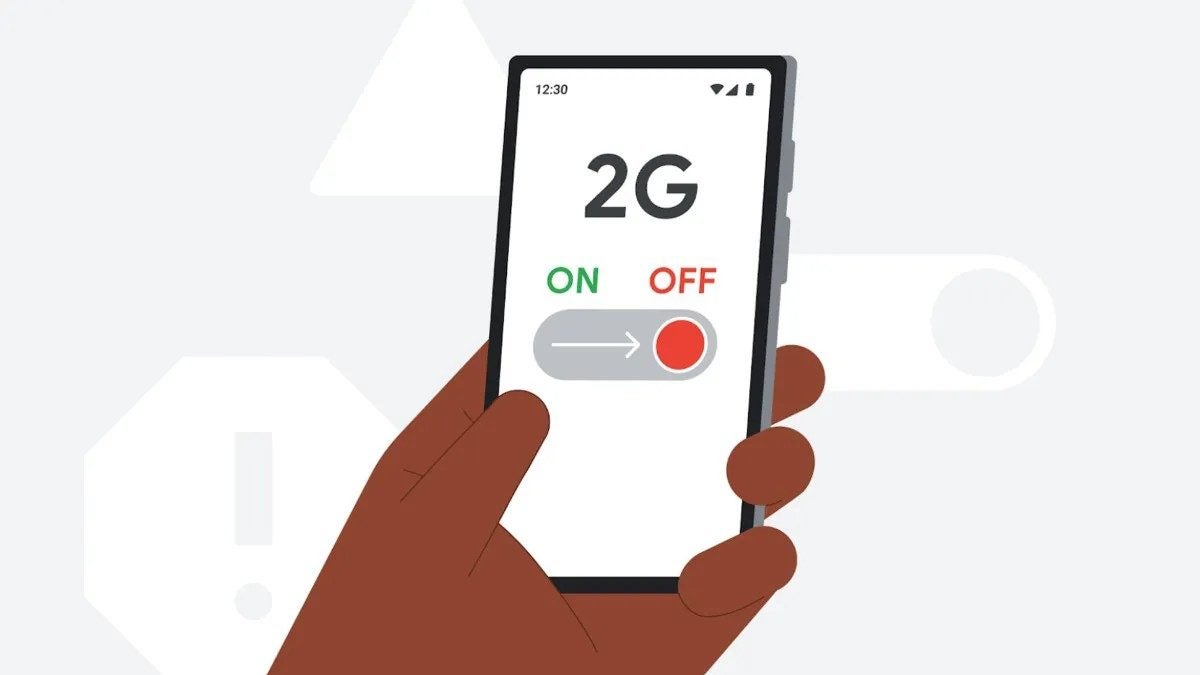
Google ha lanzado una seria advertencia a los usuarios de dispositivos Android, instándolos a desactivar la conectividad 2G en sus teléfonos móviles para protegerse de posibles ataques de cibercriminales. Esta medida forma parte de las nuevas funcionalidades de Android 15, su futuro sistema operativo, que incluirá tecnologías avanzadas contra la interceptación de comunicaciones.
La interceptación es un ataque en el que se engaña al teléfono para que se conecte a una red móvil falsa, a menudo degradando la conexión a la red 2G, que cuenta con una peor seguridad. Los atacantes pueden aprovecharse de la falta de autentificación mutua en 2G para forzar conexiones no cifradas, abriendo la puerta a una intervención completa de tipo “Person-in-the-Middle” (PitM). Esta táctica permite inyectar mensajes SMS de phishing directamente en los dispositivos, burlando los filtros antispam y antifraude de la red legítima.
Google destaca que los SMS Blaster, dispositivos que facilitan este tipo de ataques, se pueden adquirir y usar con relativa facilidad. Los atacantes pueden enviar mensajes fraudulentos que parecen provenir de fuentes legítimas, como un banco, lo que aumenta las probabilidades de engañar a las víctimas. Estos mensajes suelen incluir enlaces que roban credenciales o instalan programas maliciosos en los teléfonos.
Para reducir al mínimo este riesgo, Google, con el respaldo de la GSMA, recomienda deshabilitar la conectividad 2G, salvo en situaciones de emergencia. Aunque Apple también permite bloquear la red 2G en sus iPhone, esta opción solo está disponible en el Modo Bloqueo, lo que limita su accesibilidad para la mayoría de los usuarios.
El debate sobre la seguridad de la 2G ha ganado relevancia en los últimos años, y se espera que las futuras actualizaciones de dispositivos móviles incluyan la desactivación manual o automática de esta tecnología ya desfasada. Este movimiento podría cerrar una importante vulnerabilidad que sigue siendo explotada por atacantes en todo el mundo.
