Claude Mythos detecta 23.019 fallos potenciales: más de 21.000 siguen sin revisar

Anthropic calcula por ahora en 23.019 los posibles hallazgos de vulnerabilidades que Claude Mythos, su herramienta, ha generado en proyectos de código abierto. Pero hay un dato que pesa más que ese volumen: de acuerdo con la propia compañía, solo alrededor de 1.900 informes llegaron a pasar por una revisión externa. La diferencia deja bastante claro hasta qué punto se ha disparado la búsqueda de fallos de seguridad y cómo la validación se está convirtiendo en el verdadero cuello de botella.

En otras palabras, más de 21.000 casos siguen sin validación por parte de especialistas.

Aun con eso, entre los reportes que sí se revisaron, 1.726 acabaron confirmados como vulnerabilidades reales, siempre según los datos de Anthropic. La tasa de acierto es lo bastante alta como para que fabricantes, mantenedores y equipos de respuesta le estén prestando atención.

Lo que muestran esos datos apunta a un cambio de fondo en ciberseguridad.

Durante años, encontrar vulnerabilidades era un trabajo lento y caro. Ahora el problema parece estar en otro sitio: verificar, priorizar y corregir una avalancha de avisos. Ese desplazamiento ya se nota en los flujos de trabajo habituales de los mantenedores de proyectos, los equipos internos de seguridad y los programas de recompensas por fallos.

En la práctica, todos ellos están recibiendo un volumen mucho mayor de reportes. Muchos parecen plausibles, sí, pero eso no los convierte automáticamente en urgentes ni en casos fáciles de reproducir.

Eso obliga a invertir más tiempo en clasificar que en buscar. Y encaja, además, con una tendencia más amplia del mercado: en los dos años anteriores a junio de 2026, las divulgaciones mensuales de CVE crecieron un 145 %, al mismo tiempo que se expandían las herramientas automatizadas para detectar fallos.

Donde más se ve que hace falta contexto es en la gravedad que se asigna a los hallazgos.

Según los datos revisados por Anthropic, de 27 vulnerabilidades que obtuvieron un identificador CVE, 13 habían recibido una severidad que, tras la revisión humana, se consideró demasiado alta.

En concreto, Claude Mythos etiquetó 8 de esos fallos como críticos, pero solo 1 mantuvo esa categoría después del análisis de expertos. Los demás se rebajaron cuando se tuvieron en cuenta las condiciones reales de explotación, los requisitos de privilegios o escenarios demasiado limitados como para representar un riesgo inmediato.

Uno de los ejemplos que citaron los mantenedores fue un problema en Temporal Server.

Claude Mythos marcó ese fallo en Temporal Server como crítico, pero la evaluación posterior lo dejó en severidad baja porque explotarlo exigía condiciones muy concretas y un nivel de acceso poco habitual.

La reacción en la industria, mientras tanto, es desigual.

Hay investigadores de seguridad que ven este aumento de capacidad como un avance serio: encontrar más fallos reales en menos tiempo puede ayudar a reforzar el ecosistema de código abierto. Pero también está creciendo la preocupación por la sobrecarga operativa. Si los reportes entran más deprisa de lo que pueden revisarse, los equipos corren el riesgo de quedar enterrados bajo hallazgos repetidos, mal priorizados o presentados con una gravedad inflada. Y eso puede frenar la respuesta a los casos de verdad críticos, además de meter todavía más presión sobre los programas de bug bounty.

Por ahora, las herramientas automatizadas están demostrando un valor enorme para sacar a la luz fallos reales, pero la última palabra la sigue teniendo el criterio humano.

Lo que todavía no se sabe es si la capacidad de validación va a crecer al mismo ritmo que la detección automatizada.
Canadarm ya es el hito 300 del IEEE: el brazo espacial que hizo historia

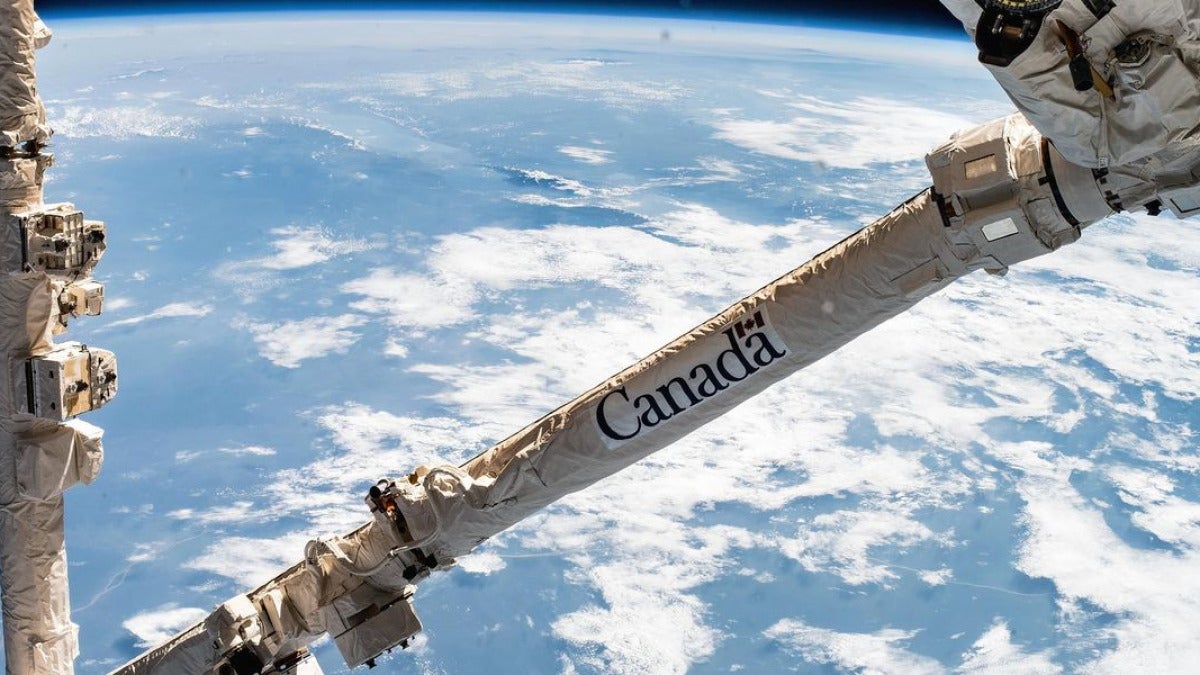
El Institute of Electrical and Electronics Engineers (IEEE) ha reconocido hoy al Canadarm original, el brazo robótico de los transbordadores espaciales desarrollado por SPAR Aerospace, hoy integrada en MDA Space, como el Hito 300 de su programa Milestones. El reconocimiento, aprobado por el IEEE en junio de 2026, se reserva a avances tecnológicos que han dejado una huella duradera en la sociedad.

NASA Descargar

No hablamos de una mención simbólica. Para el IEEE, aquel sistema fue el primer sistema robótico espacial de la historia, y durante tres décadas estuvo en el centro de algunas de las operaciones más exigentes de la NASA.

El Canadarm, cuyo nombre oficial era Shuttle Remote Manipulator System, se estrenó en 1981 y siguió en servicio durante 30 años dentro del programa Space Shuttle de la NASA. En ese tiempo participó en 90 de las 135 misiones del transbordador.

Y su trabajo no se limitaba, ni mucho menos, a mover objetos en órbita.

El brazo servía para desplegar, recuperar y reparar cargas útiles. También intervenía en maniobras de altísima precisión.

Entre sus actuaciones más recordadas están las vinculadas al telescopio espacial Hubble. Aquellas misiones de mantenimiento terminaron convirtiéndose en algunos de los episodios más emblemáticos de la exploración científica moderna.

También desde el punto de vista técnico el Canadarm estaba muy por delante de su tiempo.

Medía 15,2 metros, pesaba 410 kilogramos y podía manipular cargas de hasta 266.000 kilogramos en microgravedad.

Su desarrollo costó alrededor de 108 millones, una inversión que acabó rindiendo durante décadas de operaciones críticas.

Y hay algo más de fondo: el Canadarm probó que la robótica podía funcionar como una extensión fiable del trabajo humano en el espacio. Hoy esa idea parece casi obvia. Entonces era una apuesta ambiciosa de verdad.

El Canadarm también acabó yendo más allá de su función técnica. Se convirtió en un símbolo nacional para Canadá, una forma muy visible de mostrar su capacidad de innovación y una colaboración sostenida con la NASA en los vuelos espaciales tripulados.

Ese legado sigue vivo en la Estación Espacial Internacional con Canadarm2, operativo desde 2001, y con Dextre, el sistema robótico pensado para tareas de mantenimiento más delicadas.

El siguiente gran paso iba a ser Canadarm3, concebido al principio para la estación lunar Gateway. Pero en agosto de 2026 la Agencia Espacial Canadiense informó de que las inversiones asociadas a ese proyecto se redirigirán a sistemas robóticos de superficie lunar dentro de las misiones Artemis.

Ese cambio no le quita peso al original. Más bien deja claro hasta qué punto una tecnología nacida a comienzos de los años 80 sigue marcando la automatización espacial más allá de la órbita terrestre.

Pocos componentes pueden decir que definieron una era y que, décadas después, todavía ayudan a dibujar la siguiente.

El FBI desmantela hoy una red de hackeo vinculada a China: afectó a la NASA y la Reserva Federal

El Buró Federal de Investigaciones (FBI) anunció hoy que ha desarticulado una red de ciberataques ligada a China y que se ha hecho con parte de su infraestructura. Según las autoridades de EE. UU., el golpe alcanza a una campaña que se utilizó para colarse en organismos de primer nivel, entre ellos la NASA, la Reserva Federal, el Senado, el Departamento de Justicia y los Institutos Nacionales de Salud.

La actuación del FBI se concentró en la incautación de dominios integrados de forma directa en el malware y en desmontar QScan y QTRouter, dos plataformas que, siempre según la investigación estadounidense, habrían servido de base a la infraestructura que usaban los atacantes para borrar huellas y conservar acceso a redes sensibles.

La investigación sostiene que QScan se usaba para encontrar y comprometer dispositivos vulnerables del llamado Internet de las Cosas, sobre todo routers y cámaras conectadas.

Cuando esos equipos caían, podían pasar a formar parte de QTRouter, una red de retransmisión anónima que, de acuerdo con las autoridades estadounidenses, permitía redirigir tráfico malicioso y ocultar el origen real de las intrusiones.

Eso hacía que los ataques parecieran lanzados desde aparatos corrientes o desde conexiones situadas fuera de China. Y así, dicen las autoridades, rastrearlos y responder a tiempo se volvía bastante más difícil.

Las autoridades estadounidenses afirman que esa infraestructura llegó a sostenerse sobre equipos comprometidos en más de 130 países. Entre las organizaciones presuntamente afectadas aparecen, además, algunas de las instituciones más delicadas del gobierno de Estados Unidos, incluidas agencias científicas, financieras, judiciales y legislativas.

El alcance del caso va bastante más allá de lo puramente técnico.

Según la acusación presentada por las autoridades estadounidenses, la campaña llevaba activa al menos desde 2018 y no se limitaba a abrir accesos puntuales. También buscaba robar información sensible y conservar una presencia estable dentro de redes críticas, una táctica muy común en operaciones de ciberespionaje que se alargan durante años. Las autoridades estadounidenses atribuyen la operación a un grupo conocido como QTFY, descrito en la acusación como un brazo de Nanjing Xinjiuwei Network Technology Company, una empresa privada china presuntamente conectada con el Ministerio de Seguridad del Estado y con el Ejército Popular de Liberación.

Por ahora, el impacto concreto de las intrusiones sigue sin estar claro: las autoridades estadounidenses no han detallado cuántos datos se sustrajeron, qué daños operativos provocaron ni qué efectos podrían arrastrar a largo plazo para las agencias afectadas o para otras organizaciones alcanzadas por la red. Mientras tanto, Washington ha situado públicamente este caso dentro de su respuesta frente a grupos como Volt Typhoon, Flax Typhoon y Mustang Panda, y ha convertido en una prioridad estratégica el desmantelamiento de redes sostenidas sobre miles de dispositivos domésticos y empresariales inseguros.

GPUThor ya rompe el ECC de las NVIDIA RTX profesionales: facilita acceso root

GPUThor acaba de darse a conocer como un nuevo ataque de hardware de la familia Rowhammer. Apunta a la memoria de GPUs profesionales de NVIDIA con GDDR6 y, de acuerdo con sus investigadores, llega incluso a saltarse las protecciones ECC, el código de corrección de errores que incorporan estos sistemas. El trabajo pone sobre la mesa un riesgo al que, hasta ahora, se le había prestado bastante menos atención que a la CPU o a la RAM del sistema.

La prueba más inquietante se hizo sobre una NVIDIA RTX A6000. Ahí, un programa sin privilegios consiguió escalar privilegios en el host hasta obtener root después de corromper tablas de páginas de la GPU. En la demostración del estudio, eso abría la puerta a acceso arbitrario a memoria y a una toma de control bastante más grave que un simple problema de estabilidad.

GPUThor entra dentro de los ataques Rowhammer, esos que fuerzan errores de memoria a base de accesos repetidos para provocar bit-flips en celdas cercanas. Lo nuevo, según el trabajo presentado, está en dos cosas: su eficacia sobre GPUs modernas con GDDR6 y su capacidad para superar ECC, una defensa pensada justo para corregir este tipo de errores de memoria.

Los autores afirman que GPUThor puede provocar 4.548 y 23.597 veces más bit-flips que GPUHammer, una técnica anterior dirigida también contra memoria gráfica. Esa diferencia bastaría para rebasar la corrección de errores de un solo bit y acabar en fallos multibit que ya no se pueden corregir, o incluso en correcciones erróneas que pasen inadvertidas.

Los investigadores sitúan el problema en las GPUs profesionales NVIDIA basadas en arquitectura Ampere con GDDR6. Ahí entran las RTX A4000, A4500, A5000 y A6000.

Así que no se trata de un hallazgo puramente teórico ni de algo encerrado en un modelo raro. Siempre según el estudio, afecta a una familia muy presente en estaciones de trabajo, tareas de renderizado, entornos de ingeniería y plataformas compartidas. El trabajo también menciona riesgos operativos y de fiabilidad: denegación de servicio, reinicios de la GPU aproximadamente cada dos horas y, con el paso del tiempo, indicadores que podrían terminar señalando que el hardware debe reemplazarse.

Donde GPUThor gana más peso es en la nube y en plataformas multiusuario. Si se permite ejecutar código no fiable en la GPU, explican los investigadores, corromper memoria y romper el aislamiento entre procesos o entre inquilinos deja de ser un cuelgue molesto y pasa a convertirse en un problema mucho más serio.

Mirando más allá, el hallazgo sugiere, en palabras de los autores, que harán falta mitigaciones más duras, como ECC multibit o rediseños a nivel de DRAM y del propio hardware. También dejan una nota algo más calmada: no pudieron aplicar con éxito las mismas técnicas sobre GPUs con GDDR6X ni HBM2e. En sus pruebas, por tanto, el riesgo no parece repartirse por igual entre todos los tipos de memoria gráfica.

Mientras tanto, NVIDIA ya ha reconocido la cuestión y ha recomendado activar ECC y reforzar el aislamiento con IOMMU, la unidad de gestión de memoria de entrada y salida, o con protección DMA, el acceso directo a memoria. Aun así, la propia investigación sostiene que esas defensas, por sí solas, no alcanzan frente a ataques Rowhammer avanzados dirigidos a GPU.