Unos cines cancelan la proyección de un cortometraje generado por IA en sus salas

AMC Theatres, una de las cadenas de salas más grandes de Estados Unidos, ha decidido no proyectar ‘Thanksgiving Day’, un cortometraje generado con inteligencia artificial que recibió reconocimiento en festivales de cine independiente. Este cortometraje, que mezcla elementos de humor y fantasía, había sido incluido en un bloque de cortos programados antes de algunas funciones, pero su exhibición fue cancelada por la cadena, lo que ha desatado un intenso debate sobre el papel de la inteligencia artificial en el cine.

El eterno debate

La decisión de AMC refleja la tensión existente entre la adopción de nuevas tecnologías y la preservación de lo humano en la creación cinematográfica. Mientras algunos exhibidores y festivales buscan explorar el potencial de la IA como herramienta artística, AMC optó por una postura conservadora, argumentando que la obra no encajaba en su visión del cine, que se nutre de la emotividad y la imperfección humanas.

Defensores de la inteligencia artificial, como Modern Uprising Studios, han criticado la postura de AMC, sosteniendo que su decisión representa un retroceso en la evolución del cine. En una declaración pública, la organización enfatizó que la IA puede complementar la creatividad en lugar de sustituirla y que incluso están apoyando la ventana teatral con eventos atractivos que incluyen tecnología.

Figuras del cine como Timothée Chalamet han resaltado la urgencia de reconocer que la revolución tecnológica no está pidiendo permiso para entrar en la industria. En un entorno donde la innovación y los intereses económicos marcan el rumbo del arte, las opiniones a favor de la IA en el cine auguran un futuro donde la colaboración entre humanos y tecnología podría redefinir la experiencia cinematográfica.

Este es el primer malware para Android que usa IA generativa

Investigadores de ciberseguridad han identificado el primer malware para Android que utiliza inteligencia artificial generativa, denominado PromptSpy. Este programa malicioso, que aprovecha la tecnología Gemini de Google, tiene la capacidad de capturar datos de la pantalla de bloqueo, bloquear intentos de desinstalación y recopilar información del dispositivo, además de realizar capturas de pantalla y grabar la actividad en video.

No te descargues nada no seguro

PromptSpy se distribuye a través de un sitio web dedicado y nunca ha estado disponible en Google Play, lo que sugiere que esta campaña de malware está diseñada para usuarios en Argentina. Según el análisis, existe evidencia que apunta a que su desarrollo proviene de un entorno de habla china, dado que se han encontrado cadenas de depuración en chino simplificado.

El funcionamiento de PromptSpy se basa en Gemini, que permite al malware analizar la pantalla actual y proporciona instrucciones detalladas para garantizar que la aplicación maliciosa permanezca activa en la lista de recientes. Esto se logra mediante la utilización de servicios de accesibilidad, lo que obliga a los usuarios a reiniciar el dispositivo en modo seguro para desinstalar el programa. La interacción se realiza a través de un servidor de comando y control, lo que otorga a los atacantes acceso remoto al dispositivo de la víctima.

Investigadores de ESET, quienes han realizado el descubrimiento, señalan que PromptSpy representa una evolución significativa del malware Android, al emplear IA generativa que le permite adaptarse a diferentes dispositivos y versiones del sistema operativo. Este enfoque no solo facilita una interacción más dinámica, sino que también hace más complicado su erradicación por parte de los usuarios.

Se ha indicado que las tácticas empleadas indican un posible objetivo financiero por parte de los actores de amenazas, lo que resalta la creciente sofisticación de los ataques cibernéticos en el ámbito móvil.

Estas nuevas tácticas de phishing que se aprovechan de la confianza entre los altos ejecutivos

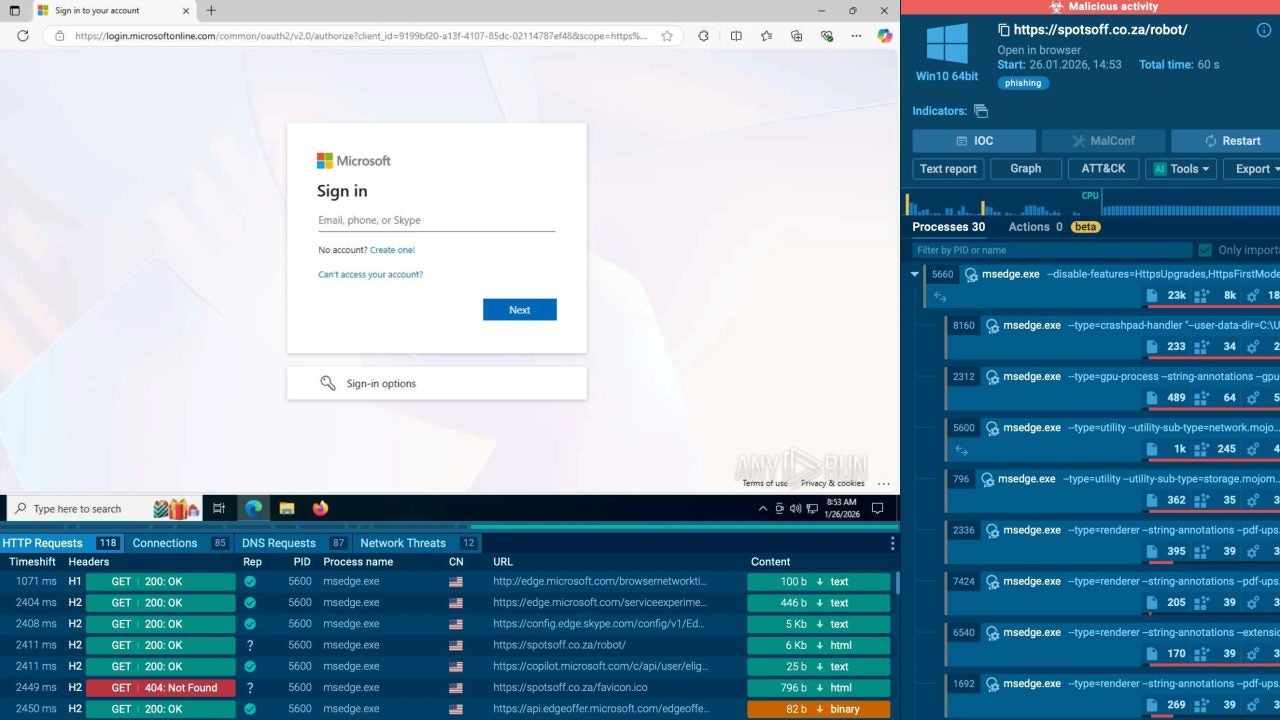
Recientemente, un sofisticado ataque de phishing ha puesto en alerta a las empresas, especialmente a las que operan en Oriente Medio. Los actores maliciosos lograron suplantar un hilo de correo electrónico en curso entre ejecutivos de alto nivel, utilizando un enlace de phishing que imitaba un formulario de autenticación de Microsoft, lo que demuestra una ejecución ingeniosa de la ingeniería social.

La ingeniosa técnica de suplantación de identidad

El ataque comenzó con una cuenta de gerente de ventas comprometida en una empresa contratista, permitiendo la inserción de un mensaje malicioso en una conversación legítima. Esta táctica, que explota la confianza y la comunicación dentro de las organizaciones, ha resultado ser especialmente eficaz, ya que los atacantes se aprovecharon de auténticos correos entre empleados para crear una apariencia de normalidad en sus correos de phishing.

Los investigadores han vinculado la incursión a una campaña activa desde diciembre de 2025, la cual se ha dirigido principalmente a empresas del sector financiero y de energía en la región. La investigación reveló el uso de EvilProxy, una herramienta de phishing que evade las detecciones tradicionales, al introducir un sistema de proxy que permite a los atacantes operar sin ser detectados.

Este tipo de ataque no sólo se beneficia de vulnerabilidades técnicas, sino que también arma flujos de trabajo humanos, haciendo que los correos aparezcan perfectos, lo que dificulta su detección por sistemas de filtrado como DMARC. A medida que el trabajo remoto se normaliza y los procesos de aprobación asíncronos se vuelven comunes, las empresas enfrentan un riesgo incrementado de compromisos.

La importancia de contar con medidas de defensa adecuadas ha crecido de manera significativa. Herramientas como ANY.RUN ofrecen la capacidad de detectar comportamientos de phishing en tiempo real, acortando los tiempos de respuesta ante incidentes y reforzando la ciberseguridad empresarial.

El auge del malware generado por IA plantea nuevas amenazas para la ciberseguridad

Investigadores de seguridad han alertado sobre un alarmante aumento en el desarrollo de malware utilizando herramientas de inteligencia artificial, marcando una transición significativa del ámbito teórico al práctico en el cibercrimen. Este fenómeno ha sido documentado por la firma de ciberseguridad Check Point Research, que ha analizado las actividades de un conocido actor de amenazas respaldado por el estado norcoreano, conocido como KONNI, que ha estado activo durante más de una década.

La evolución de las ciberamenazas

Inicialmente, el enfoque de KONNI se centraba en políticos, diplomáticos y académicos, principalmente en Corea del Sur. Sin embargo, en su última campaña, el grupo ha cambiado su estrategia, dirigiéndose a desarrolladores de software, especialmente aquellos relacionados con blockchain y criptomonedas. Los atacantes han estado utilizando técnicas de phishing altamente convincentes para acceder a infraestructuras en la nube, repositorios de código fuente y credenciales de blockchain.

Los investigadores de CPR explican que aquellos que han caído en la trampa han permitido la instalación de un backdoor generado por IA en PowerShell, lo que ha proporcionado a los atacantes acceso completo a los ordenadores de las víctimas y a los secretos almacenados en ellas. Este uso de malware generado por IA no sólo acelera el desarrollo de nuevos ataques, sino que también permite una personalización más rápida y flexible de las amenazas, evadiendo así los métodos de detección tradicionales basados en firmas.

Frente a esta nueva realidad, los profesionales de ciberseguridad deberán adaptar sus enfoques. Se enfatiza la necesidad de considerar los entornos de desarrollo como objetivos de alto valor y de fortalecer la prevención contra el phishing dentro de los flujos de trabajo de colaboraciones y desarrollo. Asimismo, se recomienda proteger las infraestructuras de desarrollo y la nube con controles de acceso robustos y utilizar técnicas de prevención de amenazas impulsadas por IA para detectar malware no visible en las primeras etapas de un ataque.

ChatGPT tendrá anuncios, aunque en su día dijeron que era el último recurso

OpenAI ha anunciado que comenzará a probar anuncios dirigidos en ChatGPT para un grupo selecto de usuarios en Estados Unidos, una decisión que representa un esfuerzo significativo por parte de la compañía para generar ingresos. La introducción de esta función se produce en un contexto donde OpenAI no se espera que alcance la rentabilidad durante varios años, lo que pone de manifiesto las dificultades financieras que enfrenta la empresa en la actualidad.

IA generativa (y promocionada)

El CEO de OpenAI, Sam Altman, había declarado anteriormente que la publicidad en ChatGPT sería un “último recurso”, lo que sugiere que la situación financiera de la compañía podría ser más complicada de lo que inicialmente se pensaba. A pesar de sus afirmaciones, la llegada de anuncios en la plataforma había sido objeto de rumores durante un tiempo, lo que indica que la posibilidad de monetización ha estado en el horizonte de OpenAI.

La decisión de introducir anuncios también parece ser una respuesta a la creciente competencia en el ámbito de la inteligencia artificial y los servicios tecnológicos, donde otros jugadores ya están avanzando en la monetización a través de publicidad. Dado que el mercado se vuelve cada vez más competitivo, OpenAI busca diversificar sus ingresos y garantizar su sostenibilidad a largo plazo.

Este movimiento para incorporar publicidad podría cambiar la experiencia del usuario en ChatGPT, un servicio que ha sido valorado por su capacidad de interacción y respuesta sin interrupciones comerciales. Sin embargo, la compañía espera que los anuncios sean relevantes y, en última instancia, mejoren la experiencia general del usuario. Con esta iniciativa, OpenAI se alinea con las estrategias de monetización que otros competidores han estado implementando en sus plataformas, lo que podría ser un indicio de cambios más amplios en el modo en que se financian los servicios de inteligencia artificial en el futuro.